Zusammenfassung
- Das Token dokumentiert eine frühere Delegation, nicht automatisch die heutige Richtlinienentscheidung.
- Akzeptanz braucht einen Nachweis aus der Validierung, dem aktuellen Zustand, der gültigen Richtlinienversion und der maßgeblichen Frist.
Wird einer Person eine Berechtigung entzogen, kann eine API ein zuvor ausgestelltes Bearer-Token dennoch bis zu dessen Ablauf immer wieder akzeptieren. Signatur, Audience und Ablaufzeit können dabei korrekt sein. Wenn das Auditprotokoll jede dieser wiederholten Annahmen als „autorisiert“ ausweist, verwechselt es die Prüfung des Berechtigungsnachweises mit einer aktuellen Autorisierungsentscheidung.
RFC 6749 beschreibt das Zugriffstoken als Berechtigungsnachweis für Umfang und Dauer eines Zugriffs; es kann ein undurchsichtiger Verweis oder ein in sich geschlossenes Token sein. RFC 7009 definiert den Widerruf, erkennt aber Verzögerungen bei dessen Verteilung an. RFC 7662 erlaubt die Token-Introspektion mit Status und passenden Metadaten. Ein zwischengespeichertes positives Ergebnis verlängert jedoch die frühere Entscheidung.
Eine Token-Introspektion ist nicht für jede Architektur vorgeschrieben. active ist die Bewertung des Autorisierungsservers im Kontext der anfragenden Ressource; sie beweist weder die Identität einer Person noch Gerätebesitz oder sämtliche Geschäftsrechte. Je nach Richtlinie kann ein Widerruf verbundene Token oder die zugrunde liegende Autorisierungsgewährung erfassen. Verteilungszeit, Cache, Uhrtoleranz und Serverabhängigkeit bilden gemeinsam das tatsächliche Zeitfenster.
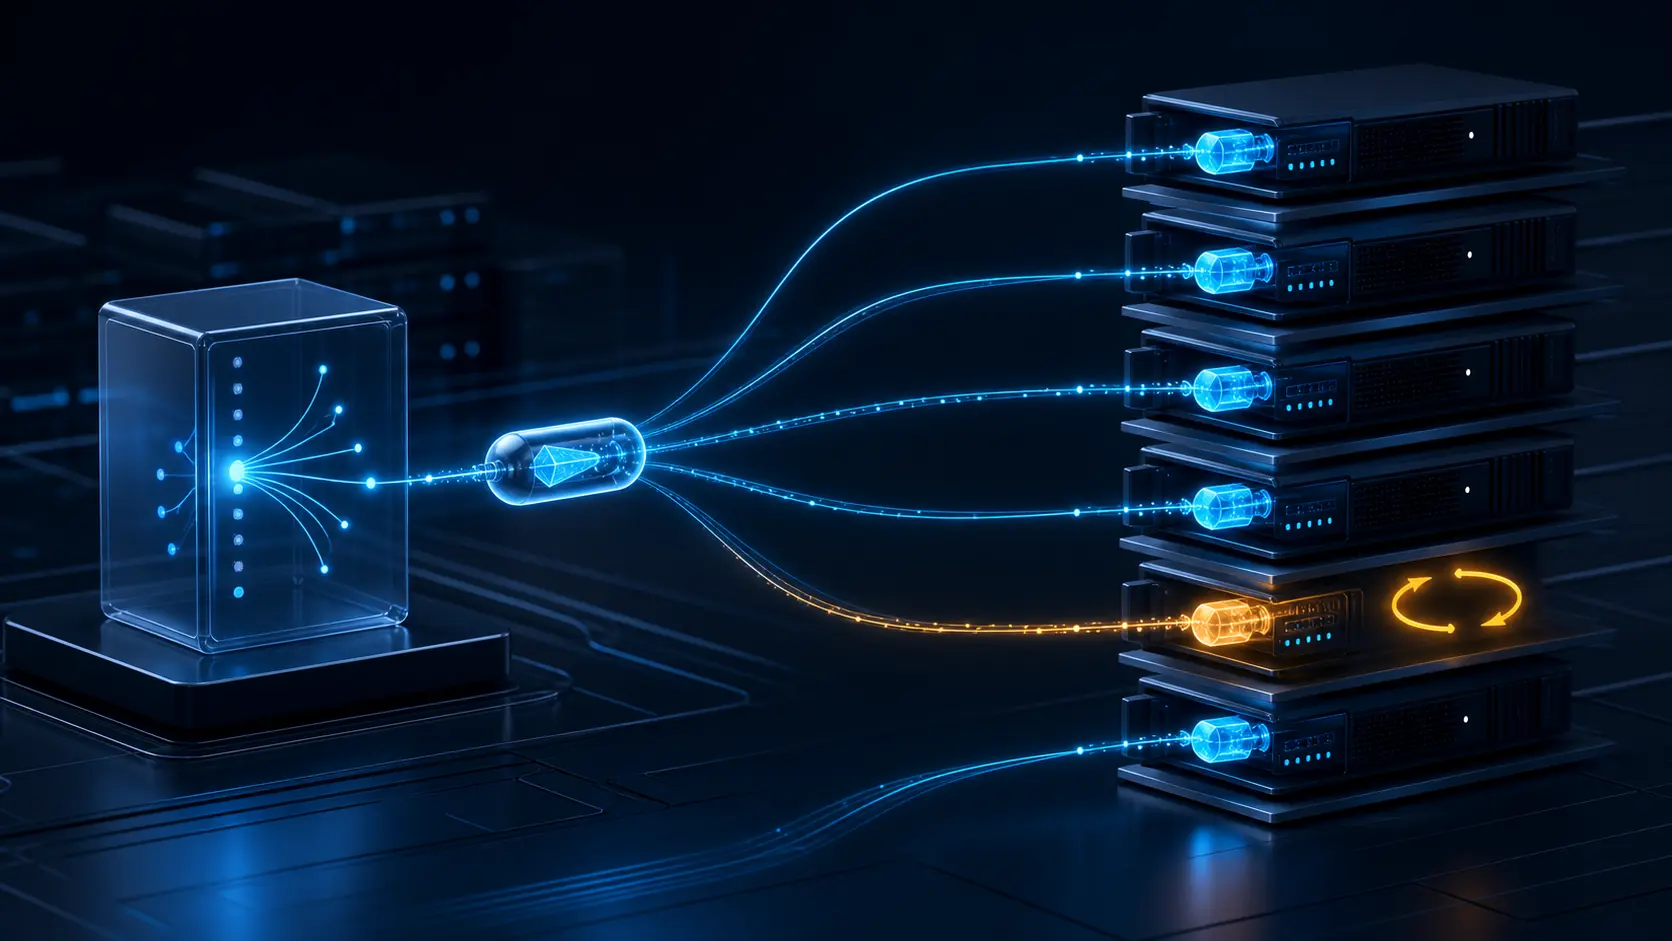
Lokale Prüfung und Statusabfrage beantworten verschiedene Fragen: Die erste prüft das vorgelegte Token, die zweite fragt die Autorisierungsstelle nach dem aktuellen Zustand. Für Vorgänge mit hoher Auswirkung ist ein aktuellerer Nachweis nötig als für gewöhnliche Lesezugriffe. Einzubeziehen sind auch nachgelagerte Autorisierungs-Caches in Gateways und Anwendungen sowie die gesamte Kette aus Ausstellung, Verteilung des Widerrufs, lokaler Prüfung oder Token-Introspektion und aktueller Entscheidung des Ressourcenservers.
Kurze Laufzeiten begrenzen die Exposition, beweisen aber nicht, dass Konto, Rolle oder Richtlinie unverändert blieben. Das Protokoll der aktuellen Autorisierungsentscheidung hält einen nicht geheimen Token-Fingerabdruck, Aussteller, OAuth-Client, Subjektkennung, Audience, Berechtigungsumfänge, Ausgabe- und Ablaufzeit, Validierungsverfahren, Widerrufsstatus oder Ergebnis der Token-Introspektion, Kennung der geltenden Richtlinie, Entscheidungszeit des Ressourcenservers und maximale Cachefrist fest. Es trennt die ursprüngliche Delegation vom aktuellen Grund der Akzeptanz.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten