Zusammenfassung
- Eine QUIC Connection ID ist eine vom Endpunkt gewählte Routing-Kennung für eine Verbindung, kein Beweis für Teilnehmer, Konto oder Gerätehalter.
- Belastbare Zuordnung braucht einen Beleg, der den Lebenszyklus der IDs mit authentifiziertem Handshake, Anwendungssitzung, Geltungszeitraum der Autorisierung und Pfadwechseln verbindet.
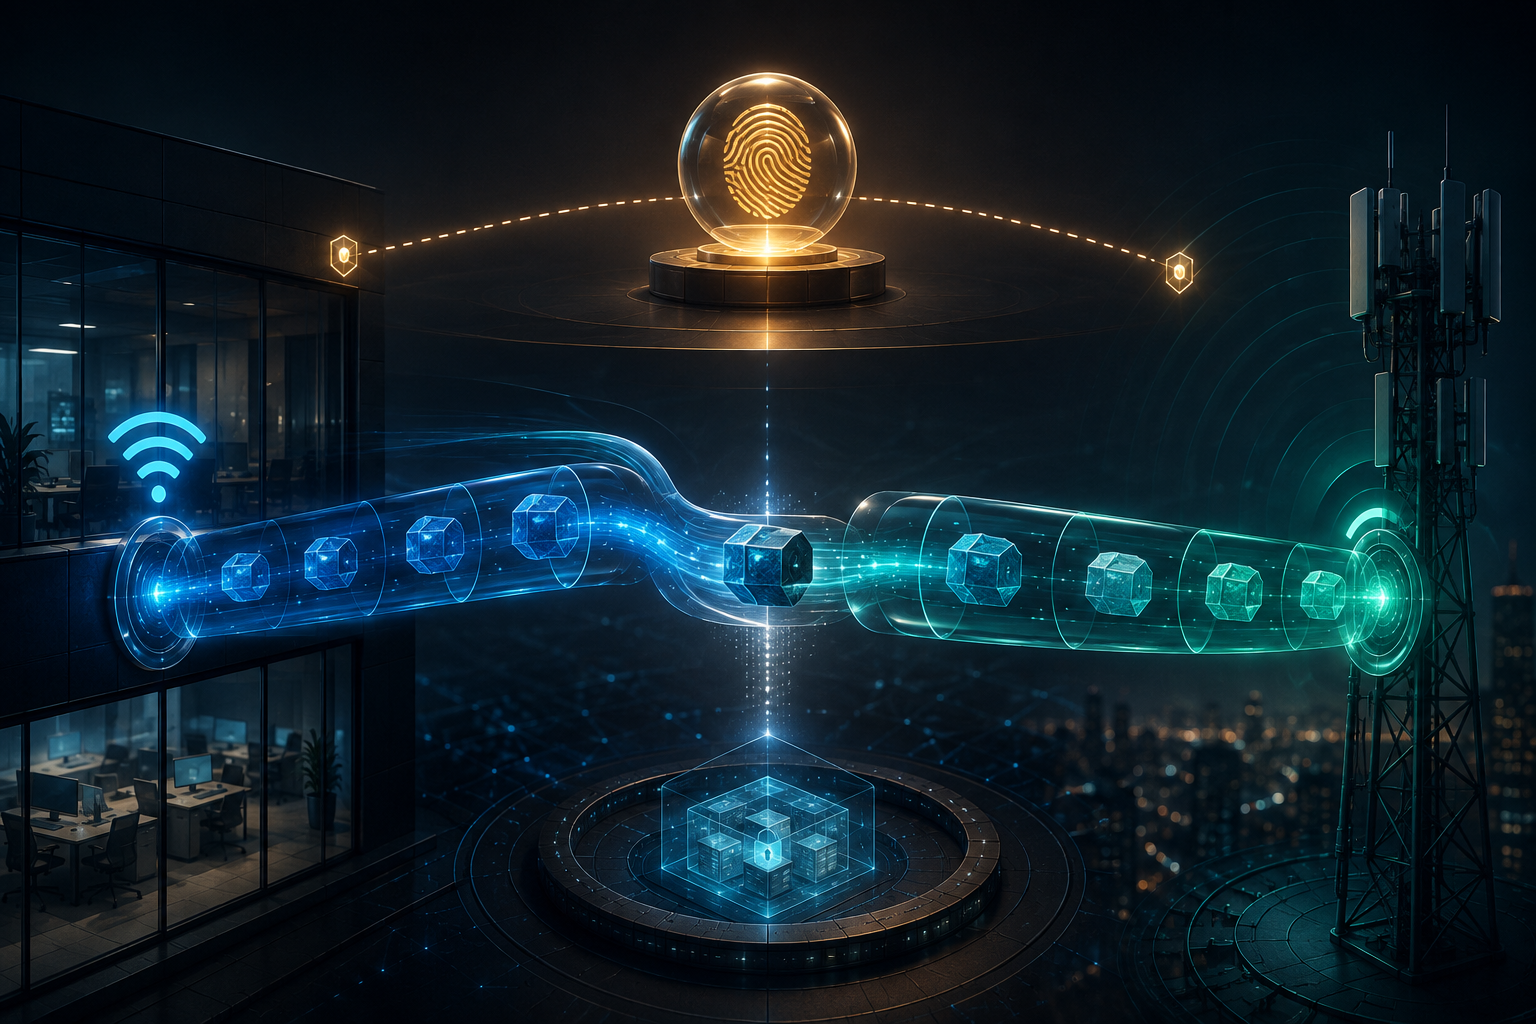
Man stelle sich ein Missbrauchsschutzsystem vor, das einen QUIC-Datenstrom beobachtet, während ein Telefon vom Büro-WLAN ins Mobilfunknetz wechselt. Der Server stellt dem Client eine neue Ziel-Connection-ID bereit; nachdem der Client zu ihr gewechselt hat, setzt er die zuvor vom Server ausgegebene ID außer Gebrauch, während die Verbindung über einen anderen Pfad weiterläuft. Ein Detektor behandelt die neue ID als neue Person und löscht die Risikohistorie. Ein anderer wertet die gesamte ID-Folge als sicheren Beweis für dieselbe Person. Beide verwechseln einen Transportmechanismus mit einer Identitätsentscheidung.
Die Kennung routet Pakete, nicht Verantwortung
RFC 9000 beschreibt eine QUIC-Verbindung mit einem Satz von Connection IDs. Sie bringen Pakete zum richtigen Verbindungszustand, ohne nur von IP-Adressen und Ports abzuhängen. Ein Endpunkt kann weitere IDs bereitstellen; sein Gegenüber kann nicht mehr benötigte IDs zurückziehen.
So überlebt die Verbindung normale Netzänderungen: einen anderen Zugang, eine neue Adresse oder einen neuen Pfad. Ein Dienst kann die ID außerdem nutzen, um Pakete zum richtigen Prozess zu lenken. Keine dieser Funktionen benennt Mensch, Kundenkonto oder geschäftliche Autorität oberhalb des Transports.
Die Abkürzung wirkt verlockend, weil die ID im Header erscheint, für Systeme ohne Einblick in verschlüsselte Anwendungsdaten sichtbar bleibt und länger als ein Adresspaar bestehen kann. Sie ist ein nützlicher Beobachtungsschlüssel, belegt aber keine dauerhafte Zuordnung zu Person, Konto oder Gerät.
Rotation bricht die Abkürzung absichtlich
ID-Rotation ist kein Fehler, den man als bloße Störgröße herausrechnen sollte. RFC 9000 erlaubt mehrere IDs und regelt Sequenznummern und Außerdienststellung. IDs dürfen außerdem keine Information enthalten, mit der ein Beobachter außerhalb des Pfades sie anderen IDs derselben Verbindung zuordnen kann. Das Protokoll ermöglicht Kontinuität zwischen Endpunkten und begrenzt zugleich die Verknüpfbarkeit auf dem Pfad.
Wer eine ID mit einem Kunden gleichsetzt, erzeugt bei Rotation falsche Trennung. Wer sämtliche Rotationen aus schwachen Signalen rekonstruiert, riskiert den Gegenfehler: verschiedene Personen oder Sitzungen falsch zu verbinden. Der erste Fehler verliert relevante Historie; der zweite kann Sperren oder Ermittlungen der falschen Identität zuweisen.
Ein Stateless-Reset-Token heilt diese Schlussfolgerung nicht. Es beendet unter festgelegten Bedingungen den Verbindungszustand und ist kein Kontonachweis. Auch die Zugehörigkeit zweier Pakete zu einer Transportverbindung beweist keine unveränderte Anwendungsberechtigung. Konto, Sitzung und Rechte können sich ändern, während der Transportzustand noch besteht.
Authentifizierung liegt in einer anderen Schicht
RFC 9001 legt fest, wie QUIC TLS für den geschützten Handshake und die Ableitung von Paket-Schlüsseln nutzt. Der Handshake kann den Server authentifizieren und kryptografischen Zustand schaffen. Anwendungsidentität braucht weiterhin eigene Belege: Kontobindung, Sitzungseröffnung, Credential-Prüfung, Richtlinienversion und die konkrete Freigabe einer Handlung.
Diese Fakten hängen zusammen, sind aber nicht austauschbar. Die ID kann den Endpunkt zum Zustand einer geschützten Verbindung führen. Allein offenbart sie weder die Anwendungsidentität noch die heutige Gültigkeit einer früheren Freigabe. Selbst ein korrektes Serverzertifikat identifiziert den Dienst, nicht den Benutzer.
Die Verknüpfung muss dort erfolgen, wo die jeweilige Evidenz maßgeblich ist. Endpunktprotokolle binden die ID-Folge an die kryptografische Verbindung. Die Anwendung protokolliert Sitzung und Geltungszeitraum der Autorisierung. Das Identitätssystem protokolliert den verantwortlichen Akteur und die Grundlage der Zuordnung. Getrennte Fakten erhalten Provenienz und Zuständigkeit.
Sichtbarkeit ist absichtlich unvollständig
RFC 9312 erläutert die Folgen von QUIC für die Netzverwaltung. Betreiber behalten nützliche Beobachtungen wie Adressen, Zeitpunkte, Größen und bestimmte Header-Felder, erhalten vom Transport aber kein vollständiges Kontoprotokoll.
Das ist eine Evidenzgrenze. Der Pfad beschreibt seine Beobachtung, der Endpunkt den Transportzustand und die Anwendung Identität und Rechte. Eine belastbare Untersuchung verbindet diese Aussagen mit Zeit und Herkunft, statt eine Schicht zur Autorität einer anderen zu erklären.
Diese Trennung schützt zugleich die Privatsphäre. Könnte jede Zwischenstelle eine Connection ID in eine dauerhafte Kundenidentität verwandeln, würde der Schutz vor passiver Korrelation ausgehöhlt. Missbrauchsschutz und Vorfallanalyse bleiben notwendig, sollten aber autorisierte Endpunkt- und Anwendungsprotokolle verwenden, statt einer Routing-Kennung verborgene Identitätsbedeutung zu geben.
Die Zuordnung zwischen Verbindung und verantwortlichem Akteur belegen
Der dauerhafte Beleg sollte ID-Sequenz und Lebenszyklus, den vergebenden Endpunkt, Aktivierung und Rückzug, Reset-Token-Zustand, Handshake-Referenz, Anwendungssitzung, Geltungszeitraum der Autorisierung, Pfadwechsel sowie Zeitpunkt und Komponente der Geschäftsentscheidung dokumentieren.
Er muss auch Grenzen nennen. Eine Pfadbeobachtung ohne Endpunktbestätigung identifiziert kein Konto. Ein Endpunktprotokoll ohne Anwendungsbindung identifiziert keinen Benutzer. Eine Sitzung ohne aktuelle Autorisierungsentscheidung rechtfertigt keine spätere Handlung. Fehlt die belegte Verknüpfung, bleibt die Zuordnung ungewiss; das stabilste Feld darf sie nicht ersetzen.
Dieser Nachweis schafft eine klarere Kontrollfläche für Ratenbegrenzung, Betrugsanalyse und Vorfallreaktion. Eine Richtlinie kann ausdrücklich entscheiden, ob die Historie dem erneut authentifizierten Akteur folgt, auf eine einzelne Transportverbindung beschränkt bleibt oder nach einer wesentlichen Autorisierungsänderung zurückgesetzt wird. Die Entscheidung ist damit protokolliert und überprüfbar, statt zufällig davon abzuhängen, wie ein Anbieter Connection IDs speichert.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten