
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.
IETF
RFC 9991 machte Fehlerdetails zur bedingten Offenlegung, nicht zum Anspruch
Ein DMARC-Fehlerbericht kann die eine Kopfzeile enthalten, die eine Störung erklärt — und zugleich eine Nachricht offenlegen, die dem anfragenden Domaininhaber nie gehörte. RFC 9991 löst diesen Konflikt nicht durch einen automatischen Herausgabeanspruch. Der Standard macht…

Gesellschaft für Nummernressourcen
DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Globale Cloud-Dienste
DATAMATIX: Was AS210973 über Betrieb, Reichweite und Abhängigkeit tatsächlich zeigt
Die öffentliche Spur von DATAMATIX reicht von einer registrierten autonomen Systemnummer bis zu möglichen Routing- und Infrastrukturbeziehungen. Sie belegt technische Sichtbarkeit, aber noch kein belastbares Geschäftsmodell. Entscheidend ist daher nicht, ob DATAMATIX in Registern…

Führungskräfte
MyCERTs institutionelle Kontinuität: Was sich über Mohamed Awang-Lahs Rolle belegen lässt
Die Geschichte von MyCERT lässt sich nicht seriös als Geschichte eines einzelnen Gründers erzählen. Die belastbarere Spur ist institutionell: Eine Funktion zur Reaktion auf Computer- und Netzsicherheitsvorfälle blieb über mehrere organisatorische Veränderungen hinweg erkennbar…

IETF
RFC 9990 zählte Empfängerangaben, nicht den Mailstrom selbst
Eine Kurve steigt, obwohl kein neuer Absender aktiv wurde. Der Grund liegt nicht im Mailverkehr, sondern im Eingang: Ein Empfänger hat zwei verspätete Zeitfenster geliefert, die sich teilweise überschneiden. Beide Dateien besitzen gültige, unterschiedliche Report-IDs. RFC 9990…
Institutionen in Europa und im Nahen Osten
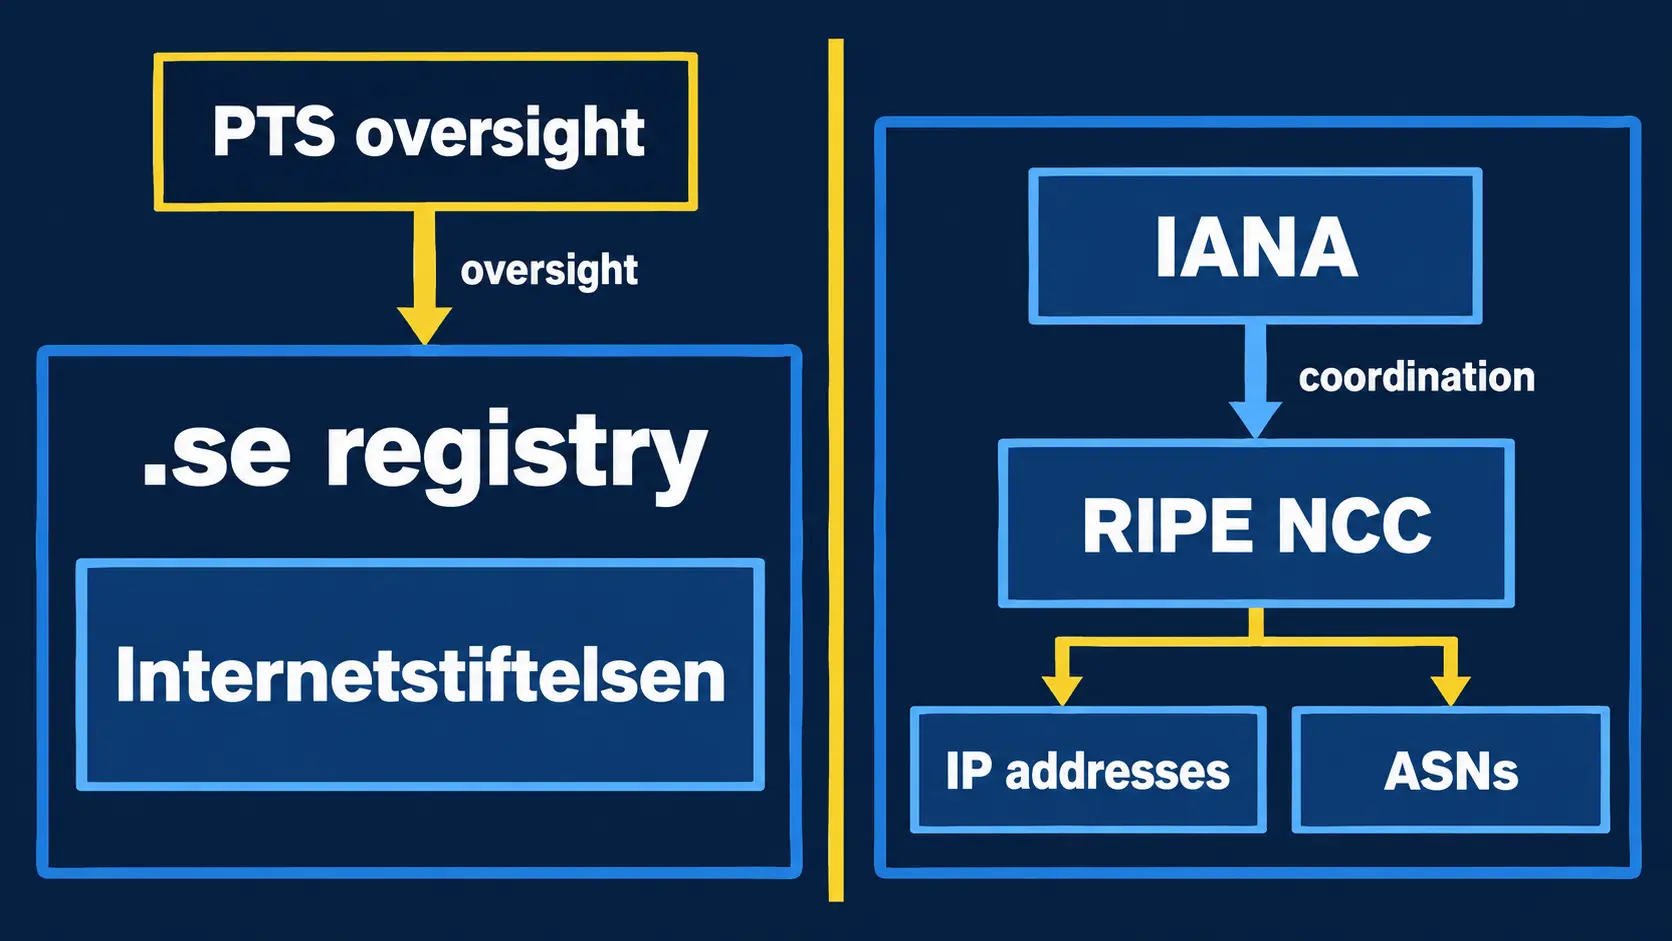
Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System
Die Analyse-Zusammenfassung zu Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition…

IETF
RFC 9996 registrierte den Medientyp, nicht die Schemaversion
Ein korrektes Versandetikett kann die Behandlung eines Pakets steuern, ohne das darin liegende Nummernsystem zu beglaubigen. Genau diese Trennlinie zieht RFC 9996 für Protocol Buffers. Die Registrierung macht Binärdaten und ProtoJSON eindeutig benennbar. Sie liefert aber weder…
Führungskräfte
Alexander Osipenko und die Grenze zwischen registrierter Rolle und operativer Kontrolle
Dieser Fall zeigt, wie schnell eine öffentlich dokumentierte Person mit einem autonomen Netz verwechselt werden kann. Bei Alexander Osipenko lassen sich Registrierungsdaten, Routingbeobachtungen und organisatorische Zuschreibungen miteinander vergleichen. Sie belegen jedoch…

IETF
Der PEN-abgeleitete SID-Bereich aus RFC 9997 ist kein Herkunftsnachweis
Ein Prüfsystem sieht eine Zahl im erwarteten Unternehmensbereich und meldet Grün. Was es tatsächlich bestätigt hat, ist eine Rechnung. RFC 9997 teilt privaten YANG-SID-Raum deterministisch über Private Enterprise Numbers auf und erspart damit eine weitere zentrale Zuteilung.…

IETF
Das `$istrusted`-Abzeichen aus RFC 9979 braucht einen Korrekturbeleg
Ein Server kann sein Vertrauensurteil widerrufen, ohne dessen Wirkung zurückholen zu können. Auf einem Offline-Gerät bleibt das Abzeichen sichtbar, eine frühere Benachrichtigung hat den Empfänger bereits überzeugt, und der damalige Regelstand ist nicht mehr greifbar. RFC 9979…

IETF
Eine SSH-Agent-Signatur ist kein Zustimmungsnachweis
Der private Schlüssel kann sicher eingeschlossen bleiben, während seine Wirkung einen unerwarteten Weg nimmt. Ein SSH-Agent liefert eine gültige Signatur, der Schlüssel wird nie exportiert, und dennoch fehlt jeder belastbare Nachweis darüber, wer die Operation wollte und wozu sie…

IETF
Das Manifest reist mit den Messdaten. Das Urteil nicht
Revision 14 bewahrt Plattform-, Schema- und Erhebungskontext zusammen mit der Telemetrie. Ein Messwert wird dadurch später besser lesbar; vollständig, zeitlich verlässlich oder entscheidungsreif wird er damit nicht.

IETF
Die Protokollzeile war lesbar. Die Befugnis über die Verbindung nicht: RFC 9850
RFC 9850 gibt TLS-Diagnosegeheimnissen eine gemeinsame Syntax. Diese technische Lesbarkeit sagt weder, wer sie einschalten durfte, noch wie weit die Macht jedes Labels reicht oder wann die Verwahrung tatsächlich endet.

IETF
„Set-Cookie“ ist kein Speichernachweis
Im Abnahmeprotokoll stand der richtige Antwortstatus neben der vollständigen `Set-Cookie`-Zeile. Damit war bewiesen, was der Dienst gesendet hatte. Ob der Client die Anweisung annahm, welche lokale Zeile daraus entstand und ob sie bei einem späteren Aufruf ausgewählt wurde, blieb…

IETF
Eine CoAP-Gruppenadresse ist keine Berechtigungsliste
RFC 10020 trennt drei Verzeichnisse, die Betriebsoberflächen gern als eine „Gruppe“ zeigen: Empfänger einer Multicast-Adresse, Server mit gemeinsamer Anwendungsfunktion und Endpunkte mit gemeinsamem Sicherheitsmaterial. Eine Nachricht kann das erste Verzeichnis erreichen und im…

IETF
Der Verifier abonnierte Belege, nicht die Entscheidung
Ein IETF-Entwurf macht aus Geräteattestierung einen Ereignisstrom. Die Beobachtung rückt näher an die Veränderung; Messung, Übertragung, Bewertung, Autorisierung und Wirkung bleiben dennoch getrennte Tatsachen.
Berichte
RIPE NCC meldet die Abrechnung für 2027 als fertig. Die Rechnung wartet trotzdem bis 31. Dezember
Die Anwendungsarbeiten für das Gebührenmodell 2027 sind abgeschlossen, bevor die Daten existieren, aus denen die ersten Rechnungen entstehen. Das ist vernünftige Projektplanung. Es macht nur zwei Nachweise erforderlich: die Lieferung des Systems und später die Reproduzierbarkeit…

Fallakte
AlmazCloud Network: Was sich über AS210328 tatsächlich belegen lässt
Die Analyse-Zusammenfassung zu AlmazCloud Network: Was sich über AS210328 tatsächlich belegen lässt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

ICANN
ICANNs Autoritätskette: Wie Satzung, Konsenspolitik und Verträge operative Kontrolle erzeugen
ICANN koordiniert das globale System eindeutiger Internet-Kennungen nicht mit einer einzigen hoheitlichen Anordnung. Seine praktische Autorität entsteht vielmehr aus einer Kette verschiedener Rechts- und Governanceformen: dem gemeinnützigen Gesellschaftszweck, den Bylaws, der…

Gesellschaft für Nummernressourcen
AS210837: Was Routingdaten über die Kontinuität von ROYA zeigen — und was nicht
Eine belastbare Einschätzung von ROYAs Netzwerkkontinuität beginnt nicht mit einer einzelnen BGP-Anzeige. Sie verlangt die zeitliche und methodische Trennung von Registerdaten, beobachteter Routenpräsenz und aus AS-Pfaden abgeleiteten Nachbarschaften.