
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.
IETF
RFC 10003 macht den CMC-Transport zu einer eigenen Nachweisebene
Eine HTTP-Antwort mit Status 200 kann belegen, dass ein CMC-Austausch stattgefunden hat. Sie belegt nicht, dass die Zertifizierungsstelle den Antrag genehmigt hat. RFC 10003 beschreibt den Botenweg, RFC 10002 die PKI-Entscheidung. Gute Governance lässt den Boten nicht zum…
Berichte
DAOport und die Beweisgrenze zwischen RIPE-NCC-Mitgliedschaft und Netzbetrieb
DAOports öffentlicher RIPE NCC-Kontext zeigt eine institutionelle Verbindung zur Verwaltung von Internetnummernressourcen. Er zeigt jedoch nicht automatisch, welche Ressourcen das Unternehmen kontrolliert, ob sie angekündigt werden oder ob sie produktiven Datenverkehr tragen.

Globale Cloud-Dienste
AlmazCloud und AS210328: Was öffentlich belegbar ist – und was nicht
Die Analyse-Zusammenfassung zu AlmazCloud und AS210328: Was öffentlich belegbar ist – und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Fallakte
Wer hat bei der Internet Society die Befugnis – und wer kann sie anfechten?
Die öffentliche Dokumentation der Internet Society zeigt keine einzelne Machtquelle, sondern eine gestufte Ordnung aus Gründungsurkunde, Satzung, Trustees und dem Nonprofit-Recht des District of Columbia. Diese Ebenen können Zuständigkeiten erklären; sie beweisen aber nicht…
Globale Cloud-Dienste
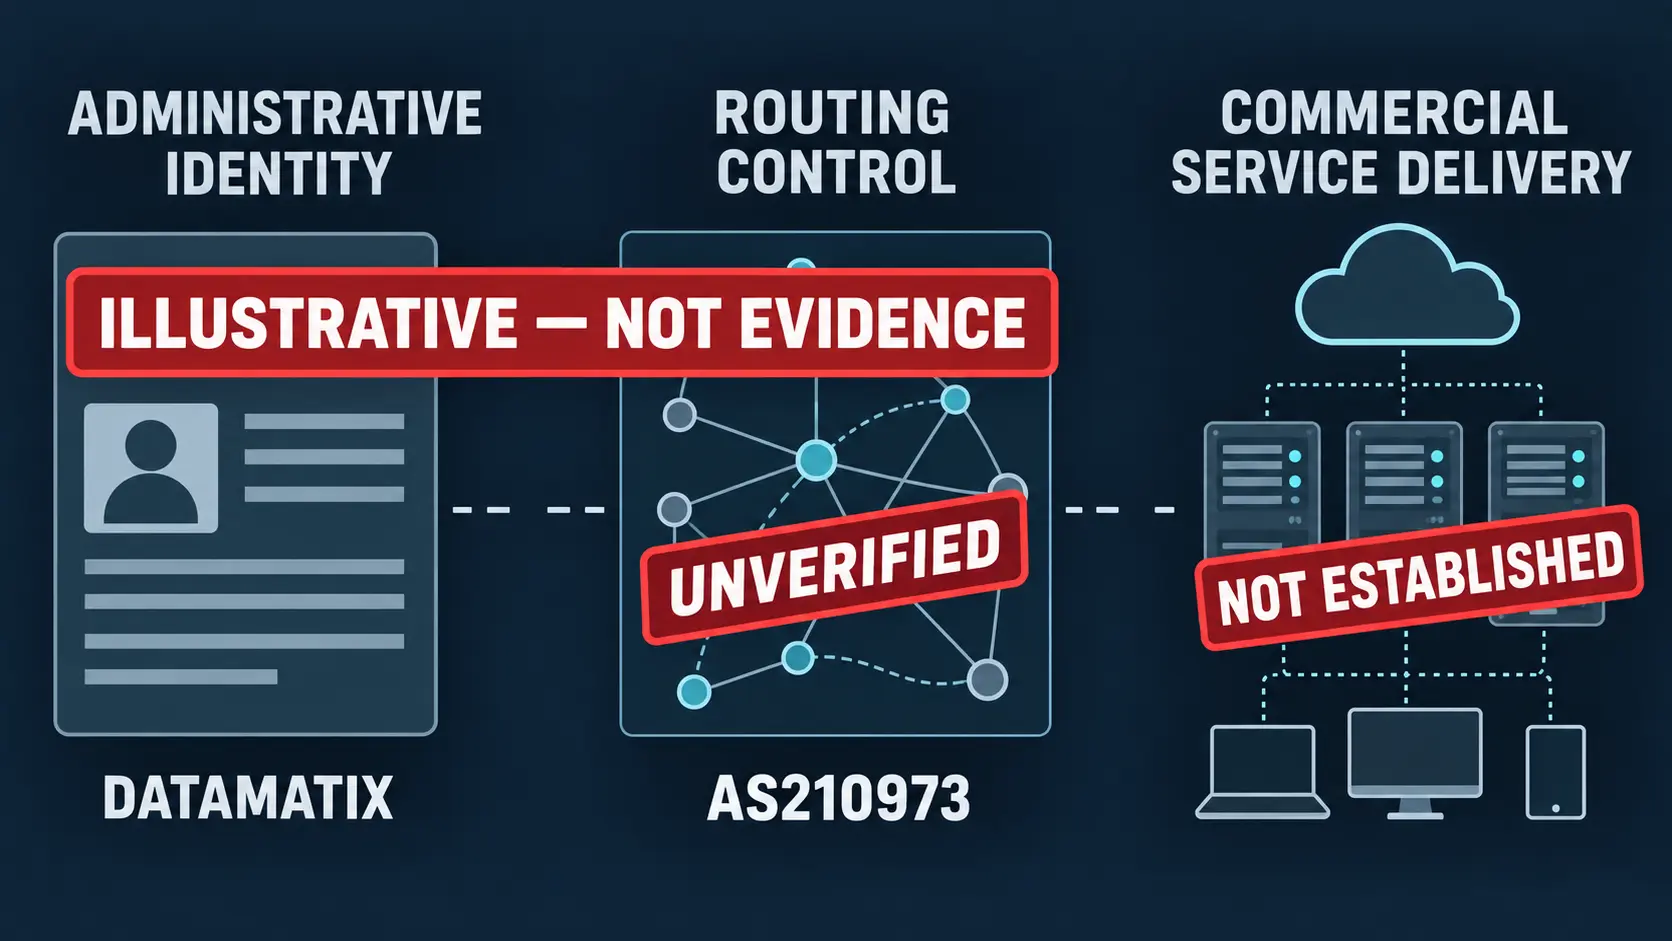
Was AS210973 über DATAMATIX zeigt — und was nicht
Die Analyse-Zusammenfassung zu Was AS210973 über DATAMATIX zeigt — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext der…

IETF
Der Transform wurde vereinbart. Das Replay war noch nicht verworfen: RFC 9827
RFC 9827 gibt IKEv2 einen breiteren und ehrlicheren Vertrag für Paketfolgenummern. Die gewählte Transform-ID beschreibt Eigenschaften beim Eintritt der Pakete einer Security Association in das Netz. Sie bescheinigt weder die Koordination der Sender noch die Anti-Replay-Policy des…
IETF
RFC 10011 nimmt den TLS-Terminator in die Sicherheitsgrenze auf
Wer TLS vor dem RESTCONF-Server beendet, verlagert nicht nur Rechenarbeit. Die Authentisierung findet nun an einer anderen Stelle statt als die Autorisierung. RFC 10011 macht daraus eine klare Governance-Aussage: Die Sicherheitsgrenze reicht bis zum externen TLS-Terminator und…
IETF
Ein Diagnoseplan ist keine Ursache: acht Belege für geplante OAM-Tests
`draft-ietf-opsawg-scheduling-oam-tests-07` soll OAM-Tests zeitlich planen und in einer festgelegten Reihenfolge koordinieren. Das schafft eine gemeinsame Arbeitsfläche, macht aber aus einem gespeicherten Plan, einem Erfolgsstatus oder einem Messwert noch keinen Beweis für…
Globale Institutionen
DFINFRA und AS210860: Warum Registersignale keine Routingkontrolle beweisen
Eine belastbare Aussage über die Kontrolle eines autonomen Systems entsteht erst, wenn Registerdaten, Routingbeobachtungen, Autorisierungsdaten und eine zurechenbare Handlungsmöglichkeit über denselben Zeitraum zusammenpassen.

IETF
Die Farbe stimmt. Der Nachweis nicht: RFC 9832 als Beweiskette
Eine 32-Bit-Zahl kann in drei BGP-Kontexten auftauchen und jeweils eine andere Entscheidung auslösen. RFC 9832 ordnet diese Entscheidungen. Es beweist damit weder eine domänenübergreifende Bedeutung noch FIB-Installation, Paketpfad oder eingehaltenes SLA.

IETF
RFC 9983: Das Anycast-Flag kennzeichnet Absicht, nicht Dienstzustand
RFC 9983 gibt OSPFv2 eine eindeutige Aussage, die zuvor oft aus mehreren Routen abgeleitet wurde: Dieser Präfix soll von mehreren Knoten angekündigt werden. Das AC-Flag macht die beabsichtigte Anycast-Eigenschaft maschinenlesbar. Es macht aus einem Routing-Attribut jedoch keinen…

Global Regionaler ISP
AS210837: Was öffentliche Routing-Daten über ROYA zeigen — und was nicht
Die Analyse-Zusammenfassung zu AS210837: Was öffentliche Routing-Daten über ROYA zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Fallakte
AlmazCloud: Was der öffentliche Datensatz über AS210328 tatsächlich zeigt
Die Analyse-Zusammenfassung zu AlmazCloud: Was der öffentliche Datensatz über AS210328 tatsächlich zeigt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Global Regionaler ISP
Was öffentliche Routingdaten über Utherverse Network Operations zeigen — und was nicht
Die Analyse-Zusammenfassung zu Was öffentliche Routingdaten über Utherverse Network Operations zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
RFC 9845: Die Wattzahl sank, der Nachweis noch nicht
Ein niedriger Messwert ist ein Befund, kein Gesamturteil. Lastzuordnung, Dienstqualität, Topologie, Strommix und Dauer können die Umweltwirkung weiterhin umkehren.
IETF
Acht Belege zwischen Workload-Bootstrap und tatsächlichem Ergebnis
Der WIMSE-Entwurf zeigt, wie Plattformen langlebige Geheimnisse durch kurzlebige, zielgebundene Workload-Credentials ersetzen. Die stärkere Authentisierung bleibt jedoch nur ein Glied: Laufzeitbindung, Schlüsselbesitz, Rotation, Autorisierung und Ergebnis benötigen eigene Belege.

Globale Institutionen
Was AS210764 sichtbar macht – und was daraus nicht folgt
Die Analyse-Zusammenfassung zu Was AS210764 sichtbar macht – und was daraus nicht folgt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…
IETF
RFC 9991 machte Fehlerdetails zur bedingten Offenlegung, nicht zum Anspruch
Ein DMARC-Fehlerbericht kann die eine Kopfzeile enthalten, die eine Störung erklärt — und zugleich eine Nachricht offenlegen, die dem anfragenden Domaininhaber nie gehörte. RFC 9991 löst diesen Konflikt nicht durch einen automatischen Herausgabeanspruch. Der Standard macht…

Gesellschaft für Nummernressourcen
DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Globale Cloud-Dienste
DATAMATIX: Was AS210973 über Betrieb, Reichweite und Abhängigkeit tatsächlich zeigt
Die öffentliche Spur von DATAMATIX reicht von einer registrierten autonomen Systemnummer bis zu möglichen Routing- und Infrastrukturbeziehungen. Sie belegt technische Sichtbarkeit, aber noch kein belastbares Geschäftsmodell. Entscheidend ist daher nicht, ob DATAMATIX in Registern…