
Profil
Research
Research Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
Sally Floyd und der Test, den Durchsatz allein nicht bestehen konnte
Ein schnellerer Datenstrom kann ein schlechteres gemeinsames Ergebnis erzeugen. Sally Floyds dokumentierte Arbeit zur Bewertung von Überlastkontrolle zeigt, warum eine hohe Rate erst zusammen mit Verzögerung, Verlust, Verteilung, Übergangsverhalten und den Folgen für…
Globale nationale Telekommunikation
Ein Netz, vier Betreiber, zwanzig Jahre Bindung
Sechs Kunden standen Ende 2025 für praktisch alle Forderungen und Vertragsvermögenswerte der britischen Boldyn-Gesellschaft. Das ist kein gewöhnlicher Mobilfunkmarkt mit Millionen kleiner Käufer. Es ist eine Verhandlung zwischen wenigen Großkunden, einem Konzessionär mit hohen…

Fallakte
Wer autorisierte TCCM, bei WSIS+20 für Betreiber zu sprechen?
TCCM konnte technische Organisationen über Monate hinweg auf gemeinsame Aussagen ausrichten und ihnen Zugang zu den WSIS+20-Konsultationen verschaffen. Das war praktische Macht. Ein öffentlich nachvollziehbares Mandat für die gesamte technische Gemeinschaft oder ein…
Fallakte
Das Internet sah ein AS, der Betrieb verwaltete zwölf: BGP-Konföderationen und die Autorität einer verborgenen Topologie
Der öffentliche Pfad blieb unverändert. Externe Peers waren Established, Sammler zeigten weiterhin AS 64500 und das Präfix blieb sichtbar. Intern hatte ein Router jedoch bereits von Member-AS 65021 zu 65031 gewechselt, während sein Nachbar noch die alte Zugehörigkeit erwartete.…

Fallakte
Der Router verstand das Attribut nicht – und leitete es deshalb weiter: BGP Partial und die Zuständigkeit des Nichtwissens
Diese technische Erklärung beginnt mit einem konstruierten Betriebsszenario, nicht mit einem Bericht über einen beobachteten Vorfall. Der Transitrouter tut genau das, was BGP vorsieht: Er erhält eine Route mit einem unbekannten optionalen transitiven Attribut, bewahrt die…
Rechenzentrumstrends in Europa und im Nahen Osten
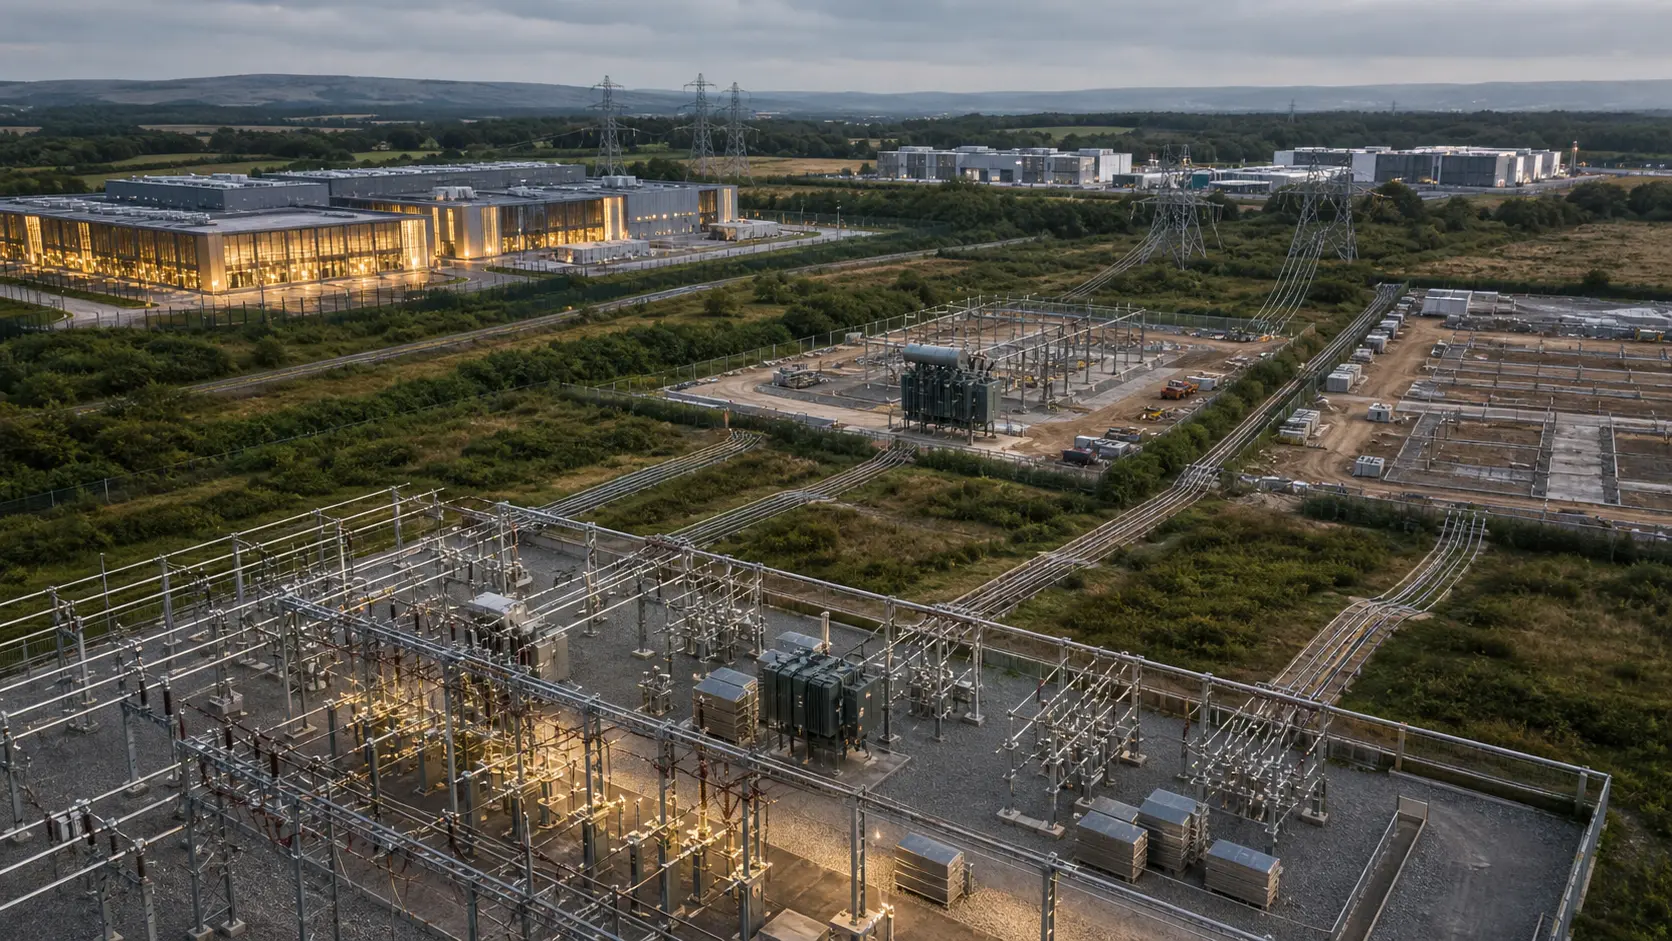
Großbritannien will bis zu 712.500 Pfund je MW hinter Rechenzentrums-Anschlüsse stellen
Ofgems Vorschlag macht aus einem billig gehaltenen Netzplatz eine finanzierte Option. Das kann schwache Vorhaben aussortieren. Eine Sicherheit beweist jedoch weder den Stromtermin noch den Kunden—und ein bestellter Transformator erstellt bekanntlich keine Rechnung.

Fallakte
Das Präfix war IPv4, der Weg dorthin IPv6: RFC 8950 und die Autorität eines adressfamilienübergreifenden Next Hops
In einem veranschaulichenden Migrationsszenario meldet der Bericht nur Grün: alle BGP-Sessions Established, Capability 5 in beiden OPEN-Nachrichten, IPv4-Präfixe weiterhin sichtbar. Trotzdem erreicht ein Rack einen IPv4-Kunden nicht. Die Route existiert; ihr IPv6 Next Hop wurde…

IETF
Jeff Tantsura und die Absicht, die noch kein Ergebnis war
Die Anzeige bleibt grün. Die Absicht, einen geschützten Pfad zu erhalten, wurde angenommen, in Maßnahmen überführt und angewendet. Nach einer späteren Topologieänderung fehlt jedoch der Ausweichpfad. Übrig ist der gültige Satz darüber, was gewollt war; verschwunden ist die…

Fallakte
Der nächste Schlüssel wurde angekündigt, aber nicht geliefert: TCP-AO und die Autorität einer Schlüsselepoche
In einem veranschaulichenden Schlüsselwechsel-Szenario zeigt das Dashboard um 02:07 Uhr Grün. Beide BGP-Router führen Schlüssel 42, und im Mitschnitt steht `RNextKeyID=42`. Der Operator erklärt den Wechsel für beendet und löscht Schlüssel 17. Sekunden später steigen die…
Geschichte
Als eine Stabilitätsregel die Erholung bestrafte: Die Geschichte des Route Flap Damping
Ein Präfix kann wieder korrekt angekündigt sein und dennoch unsichtbar bleiben. In diesem Zwischenraum liegt eine operative Macht, die weder aus dem Eintrag im Nummernregister noch aus der Kontrolle über den Ursprungsrouter folgt: Ein fremdes Netz kann die Rückkehr als weiteres…

Fallakte
Das Paket kam ohne Distanzreserve an: BGP GTSM und die Autorität der Nähe
In einem veranschaulichenden Wartungsszenario änderten sich weder Schlüssel noch BGP-Policy. Trotzdem blieb die Sitzung in Active. Der Rückweg war um einen Router länger geworden: Ausgehend mit TTL 255 trafen die Segmente nun mit 252 statt 253 ein. Der Empfänger akzeptierte…
Fallakte
Der Filter überquerte die Sitzung, nicht die Grenze: BGP ORF und die Befugnis, weniger zu verlangen
Der Kunde ersetzt den Volltabellen-Import durch eine schmale Präfixliste. Sein RIB wird sofort klein. Doch der Provider könnte weiterhin jede Route berechnen, einreihen und übertragen, damit sie erst am letzten Schritt verworfen wird. Outbound Route Filtering trägt den Wunsch zum…
IETF
Linda Dunbar und das Verzeichnis, das keinen Nachbarn erfinden darf
Ein Verzeichnis kann eine Flut von Fragen durch eine einzige Zuordnung ersetzen. Genau darin liegt sein Risiko: Sobald ein Endpunkt umzieht, kann die gesparte Frage diejenige sein, die den Fehler entdeckt hätte. Vier von Linda Dunbar mitverfasste TRILL-RFCs zeigen, welche Belege…

Fallakte
Die Session war Established und trug keine Route: RFC 8212 und die Hoheit expliziter Policy
Der neue Edge steht auf `Established`, KEEPALIVEs laufen, doch IPv4 bleibt leer. Der Transport ist gesund; Import- und Exportrecht fehlen. RFC 8212 macht dieses Schweigen zur Sicherheitsregel: Eine externe BGP-Verbindung erhält durch OPEN allein keine Routing-Autorität.

Fallakte
Die Session verstummte, aber hinterließ einen Grund: BGP-Abschalttexte und die Hoheit über eine Erklärung
Zur vereinbarten Minute fällt das Peering. Neben `Cease` findet der Nachbar eine Change-Referenz, einen kurzen Grund und eine erwartete Dauer. Das kann die Diagnose beschleunigen. Es kann aber auch gefälscht, mitgelesen, im Log täuschend dargestellt oder als Beleg für nie…
Fallakte
Beide Verbindungen erreichten OPEN, nur eine durfte bleiben: BGP-Kollision und die Autorität einer stabilen Kennung
Beide Router wählen gleichzeitig. Zwei TCP-Verbindungen zwischen denselben Adressen werden vollständig aufgebaut, beide tragen ein gültiges BGP OPEN. Der Transport ist nicht defekt. Ein konfiguriertes Peering kann jedoch nicht zwei konkurrierende Zustandsmaschinen behalten. BGP…

Fallakte
Der Nachbar sendete weiter, empfing aber nichts mehr: BGP SendHoldTimer und die Befugnis zum Ende einer Einwegsitzung
Eine BGP-Sitzung kann Established bleiben und dennoch als Austauschbeziehung versagen. KEEPALIVEs des Nachbarn treffen ein und erneuern den HoldTimer, während dessen TCP-Empfangsfenster null ist. Der lokale Rückzug bleibt im Socket stecken. Die grüne Anzeige bezeugt nur eine…
Fallakte
Die Route wurde angenommen, damit Pakete sterben: BGP BLACKHOLE und die Macht, Erreichbarkeit zu zerstören
Beim zielbasierten Blackholing gewinnt eine Route mit dem ausdrücklichen Zweck, Zustellung zu verhindern. Das kann während eines DDoS gemeinsame Kapazität retten. Derselbe Mechanismus kann jedoch einen gesunden Dienst abschalten, während alle BGP-Sessions grün bleiben.

Fallakte
Diese Session konnte es tragen, die nächste nicht: BGP Extended Messages und die Hoheit über ein gemeinsames Größenbudget
Ein Router akzeptiert ein zwölf Kilobyte großes UPDATE und wählt die Route. Der nächste Peer bleibt bei 4.096 Oktetten. Nichts ist malformed, keine Policy lehnt den Präfix ab; die vollständige Darstellung passt nur nicht weiter. Kapazität ist bilateral, Reachability eine Kette.
IETF
Hannes Gredler und der OSPF-Link, der in beide Richtungen entlastet werden musste
Der Operator setzt die Kosten an einem Ende auf den Höchstwert, beobachtet ausweichende Routen und hält die Leitung für entlastet. Doch der Nachbar erzeugt den Zustand für die Gegenrichtung selbst. Physisch ist es eine Verbindung, im OSPF sind es zwei gerichtete Aussagen. Hannes…