
Profil
Briefing
Briefing Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

Globale Cloud-Dienste-Trends
Murex öffnet eine weitere Cloud-Tür; Banken müssen den Ausstieg noch proben
Die Zertifizierung von MX.3 auf Google Cloud erweitert die Infrastrukturwahl für Kapitalmarktinstitute. Sie macht ein Handels-, Treasury-, Risiko- und Nachhandelsystem nicht per Ankündigung portabel. Nutzbar wird die Option erst, wenn eine Bank den letzten anerkannten…
Geschichte
Der Keepalive wurde eingespart, die Einigkeit gleich mit: RFC 2353
RFC 2353 erlaubte, Lebenszeichen auf einer unbenutzten HPR/IP-Verbindung auszusetzen. Das sparte Verkehr, entzog den Nachbarn aber ihre regelmäßige Zustandsbestätigung. Nach einem Ausfall konnte derselbe Link auf einer Seite tot und auf der anderen aktiv sein.

Fallakte
Das Backup stellte den Schlüssel wieder her – und den Stand von gestern: RFC 9802
Zwei Signiergeräte können aus derselben Sicherung starten, das richtige private Schlüsselmaterial besitzen und jeweils eine gültige Signatur erzeugen. Verbrauchen beide denselben Einmalindex, hat die Wiederherstellung dennoch die Sicherheitsannahme gebrochen. RFC 9802 macht HSS…

Geschichte
Als das Handelsregister den Domainnamen bestimmen sollte: Die verschobene Grenze des RFC 2352
Ein unabhängiger RFC schlug 1998 vor, für jede rechtlich eingetragene Organisation einen Domainpfad aus Firmenname, Rechtsform und Zuständigkeit abzuleiten. Das versprach klare Arbeitsteilung: Die Gesellschafts- oder Markenbehörde entscheidet über den Anspruch, das DNS trägt das…

Fallakte
Petals Petabit ist eine Auslegungsgrenze, noch keine gelieferte Route
Bei Seekabeln erscheint die größte Zahl oft Jahre vor dem ersten nutzbaren Dienst. Petal ist deshalb weder kleinzureden noch vorzeitig als verfügbar zu verbuchen: Seine 1 Pbit/s beschreiben zunächst die geplante Systemgrenze.

Berichte
Der XARF-Leitfaden im LACNIC-Blog zählt sieben Pflichtfelder, die Spezifikation acht
Im Kurzüberblick fehlt `sender`: das Feld, das den Hinweisgeber von der übermittelnden Organisation trennt. Erst mit Schema-Version, Rollen und Prüfregeln wird „gültig“ zu einer nachvollziehbaren Aussage.

Globale Cloud-Dienste-Trends
Collibra macht Agentenregeln ausführbar – auch das Stopprecht braucht Grenzen
Ein maschinenlesbarer Vertrag ist noch keine legitime Anweisung. Erst wenn feststeht, wer die Regel erlassen darf, wann ein Laufzeitsystem eingreifen soll und wie sich ein Fehlentscheid anfechten und zurückrollen lässt, entsteht belastbare Kontrolle. Mit Agent Contracts und…
IETF
PCAP soll Historic werden – die Zuständigkeit für den neuen Medientyp bleibt offen
Ein alter Mitschnitt wird nicht unbrauchbar, wenn seine Dateiformat-Beschreibung als Historic erscheinen soll. Bei PCAP liegt die offene Frage an einer anderen Stelle: Wie verhalten sich ein beantragter neuer Medientyp und die bestehende Registrierung zueinander, und wer darf den…

Geschichte
Die Sitzung war offen. Der Sitz war noch nicht bestätigt: RFC 2351
Der Wechsel auf IP vereinheitlichte den Transport alter Airline-Systeme. Er vereinheitlichte nicht die Wahrheit über Reservierung, Ticket und Zustellung. Genau diese Begrenzung macht RFC 2351 zu einem aufschlussreichen Stück Internetgeschichte.

IETF
Die Adresse von morgen bestand die Prüfung. Der Notrufweg noch nicht
Der LoST-Entwurf für geplante Änderungen schafft Vorlauf für kommunale Grenz-, Straßen- oder Hausnummernänderungen. Er sagt nicht die Zukunft voraus. Er trennt vielmehr die heutige Planung von der späteren Aktivierung und von dem Weg, den ein echter Notruf im entscheidenden…

Geschichte
RFC 2351 gab zwei Luftverkehrslogiken ein gemeinsames Netz
MATIP senkte die Kosten des Übergangs zu TCP/IP, ohne Reservierungsanfragen und geschützte Betriebsnachrichten in dieselbe Fehler- und Verantwortungslogik zu zwingen.
Institutionelle Trends in Nordamerika
NECK macht KI-Knappheit zum beweglichen Ziel des Fondsmanagements
Der neue xETFs AI Bottlenecks ETF bündelt Speicher, Optik, Energie und Rechenkapazität in einem börsengehandelten Produkt. Entscheidend ist jedoch keine dauerhafte Liste knapper Güter. Anleger übertragen die fortlaufende Entscheidung darüber, welcher Engpass bindet, wann er sich…

IETF
Der Schlüssel passte zum DNS-Eintrag. Berechtigt war die Anwendung noch nicht
Revision 14 des DANE-Entwurfs für Client-Authentifizierung bindet einen im TLS-Handshake genannten DNS-Namen über DNSSEC und TLSA an ein Zertifikat oder einen Rohschlüssel. Diese Bindung belegt Schlüsselkontrolle, nicht die Erlaubnis für einen Dienst oder eine Anwendungshandlung.
Cloud-Dienste-Trends in Nordamerika
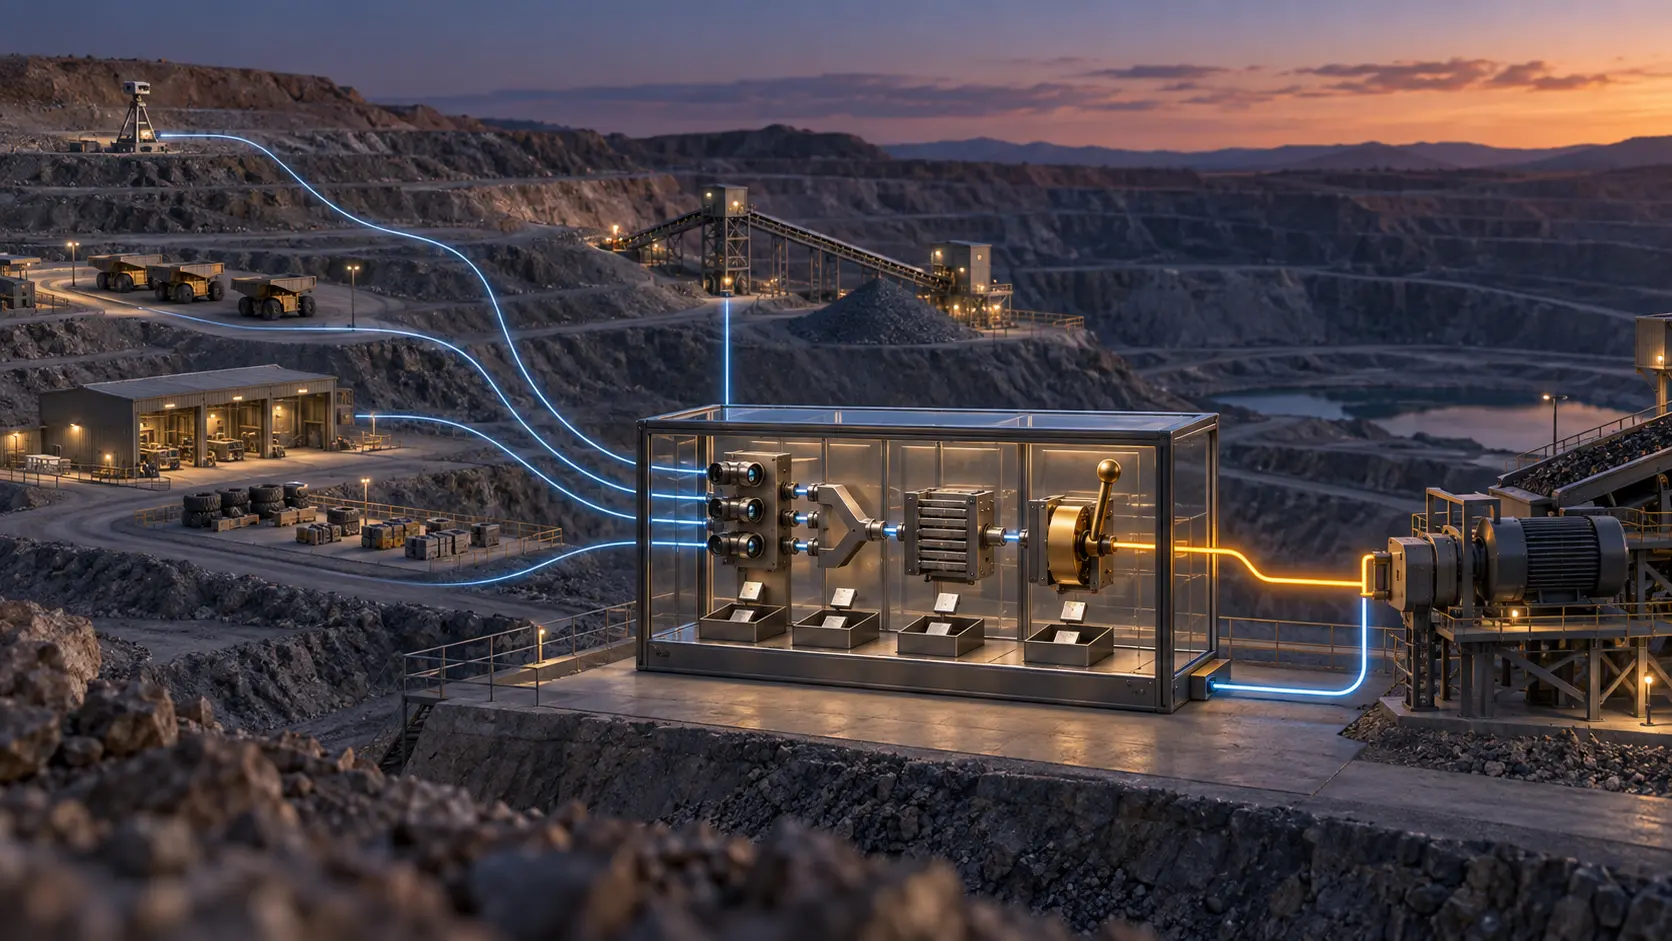
Barricks Gruben-KI braucht eine Grenze zwischen Rat und Eingriff
Je schneller eine gemeinsame KI-Schicht Erkenntnisse in Arbeit übersetzt, desto wichtiger wird der genaue Moment der Freigabe. Avathon will Funktionen vom Abbauplan bis zur Lieferkette für Barricks Nordamerika-Geschäft verbinden. Der wirtschaftliche Nutzen hängt daran, ob jede…

IETF
JOSE HPKE streicht zwei Schlüsseloptionen – die direkten Varianten bleiben
Eine Lücke in einer Algorithmenliste erklärt mehr als das Schlagwort „HPKE-Unterstützung“. Der JOSE-Entwurf steht am 24. September erneut auf der IESG-Tagesordnung: Zwei Varianten für die Verschlüsselung eines Inhaltsschlüssels wurden entfernt, ihre Pendants für die unmittelbare…

Europa und Naher Osten Regionaler ISP
M-net: München bündelt die Mehrheit — und teilt die Glasfaser mit Telekom
Stadtwerke München erhöhen ihren Anteil an M-net auf rund 76,8 Prozent, während M-net und Telekom Deutschland dieselbe Münchner Glasfaserinfrastruktur parallel nutzen. Entscheidend ist weniger der Eigentümerwechsel als die Frage, wer künftig die Erträge eines Netzes vereinnahmt…

Asien-Pazifik-Rechenzentrum-Trends
SOS’ 500-MW-Memorandum braucht eine Abschlussliste für 50 MW
SOS Limited stellt 500 MW Plattformziel, 180 MW Interessensbekundungen, mindestens 60 MW Beschaffungsbemühungen und eine erste Phase von rund 50 MW nebeneinander. Die Einheit ist gleich, der Verpflichtungsgrad nicht. Investierbar wird das Vorhaben erst, wenn diese Zustände…

IETF
Wenn mDNS verstummt, kann eine Multicast-Adresse frei erscheinen
Ein Verfahren ohne zentrale Vergabestelle benötigt dennoch einen gemeinsamen Hörraum. Die IETF prüft derzeit einen Entwurf zur selbstständigen Vergabe von IPv6-Multicast-Adressen; seine Entscheidung beruht darauf, dass Widersprüche über mDNS tatsächlich ankommen.
ICANN
ASO-Frist für den Ablehnungsantrag: ein Instrument, das lief, aber nicht griff
Am 3. Mai 2026 genehmigte der ICANN-Vorstand auf seiner regulären Sitzung den ICANN-Betriebs- und Finanzplan für FY27–31, den ICANN-Betriebsplan und -Haushalt für FY27, den IANA-Betriebsplan und -Haushalt für FY27 sowie eine Standard-Satzungsänderung zu Artikel 27, die einen…
Gesellschaft für Nummernressourcen
RIPE NCC: Die Eskalationsleiter für Abuse-Kontakte endet in der Mitgliedsschließung – doch die Bilanz fehlt
Wer im RIPE Database als Missbrauchskontakt eingetragen ist, muss erreichbar sein. Die RIPE NCC prüft das automatisiert. Was diese Prüfung nicht beantwortet, ist die Frage, die für Betroffene zählt: Wird eine Meldung, die dort ankommt, auch bearbeitet? Der folgende Bericht…