
Profil
Briefing
Briefing Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.
IETF
BIER Ping meldete Weiterleitungserfolg. Ein fehlender Ausgang konnte im BitString verborgen bleiben
Seit dem 21. September 2026 ist BIER Ping vom IESG als Proposed Standard gebilligt. Der Entwurf macht Weiterleitungsverhalten genauer messbar. Gerade deshalb muss das Ergebnis genau gelesen werden: Die erfolgreiche Antwort eines BFER ist keine Sammelquittung für alle gesetzten…

IETF
Der letzte RSVP-Authentifizierungsschlüssel kann nach Ablauf weitergelten
Ein Ablaufdatum wirkt eindeutig, solange ein Nachfolger bereitsteht. Fehlt er, droht bei RSVP ein Konflikt zwischen der Authentifizierung von Signalisierung und der Verfügbarkeit bestehender Reservierungen. Ein TEAS-Entwurf beschreibt dafür eine Ausnahme — und legt damit eine…

Fallakte
Die Quote war echt. Der ausgewählte PCR wurde vom System nie erweitert
RFC 9684 standardisiert YANG-RPCs für nonce-gebundene TPM Quotes und Messprotokolle. Ein erfolgreicher Aufruf beweist jedoch nur die ausgewählte Evidence. Ob der PCR aussagekräftig ist, der Schlüssel zum Ziel-TPM gehört, die Reference Values aktuell sind und eine Entscheidung…

IETF
Bei C509 wird das Zertifikat kleiner – die Signaturgrenze bleibt exakt
Eine kompakte Zertifikatskette entlastet knappe Übertragungswege. Sie ersetzt aber nicht den Nachweis, welche Bytes eine Signatur tatsächlich umfasst und ob ein Prüfer nach der Umkodierung dieselbe Vertrauensentscheidung trifft.

IETF
Kein Normenkonflikt gefunden. Der Fabrikschlüssel hat trotzdem keine Sicherheitsnote
Der IESG-Konfliktcheck sieht kein Hindernis für die Veröffentlichung einer IRTF-Taxonomie zu herstellerseitig eingebrachten Schlüsseln und Vertrauensankern. Damit ist eine Verfahrensfrage geklärt. Die fünf Fertigungsmethoden sind weder bewertet noch ist die Geheimhaltung eines…

Fallakte
Der Download war erfolgreich. Der Origin-Wechsel machte die RRDP-Sitzung unbrauchbar
RFC 9674 trennt einen erreichbaren Speicherort von einem autorisierten Abrufziel. Eine RRDP Notification darf Snapshots, Deltas und Redirects nur innerhalb ihres Scheme-Host-Port-Tupels auslösen. Selbst ein erfolgreicher Same-Origin-Abruf ist jedoch kein Beleg dafür, dass…
Berichte
AFRINIC verzeichnet die Übertragung von vier Fliber-Blöcken an Level 7; der BGP-Ursprung wechselt später
AFRINICs Transferdatei führt ein Ereignis vom 24. September für vier IPv4-Präfixe auf. RIPE NCC-Kollektoren beobachteten später einen anderen Ursprungs-AS. Die zeitliche Folge ist belegt, nicht aber, dass die Übertragung den Routingwechsel ausgelöst hat.

Fallakte
Ein Web-API-Aufruf ist noch keine Browserfreigabe
Eine Webseite kann eine Fähigkeit anfordern. Ob der Browser sie zulässt und wo er diese Entscheidung durchsetzt, lässt sich aus dem Aufruf allein nicht ablesen. Ein überarbeiteter W3C-Entwurf zeichnet die entscheidende Übergabe nun schon in seinem einfachsten Modell ein.

IETF
Ein Empfänger entschlüsselte das JWE. Die Empfängerregel war damit noch nicht erfüllt
Ein JWE für mehrere Empfänger kann Klartext liefern, sobald ein einziger Empfängerpfad funktioniert. Das neue HPKE-Profil macht diesen Erfolg prüfbar. Ob genau dieser Empfänger genügen durfte, alle Pflichtempfänger erreichbar waren und jeder Algorithmus zugelassen war, bleibt…

Fallakte
Der Parser fand den Transport-Header nicht mehr. Das Dashboard nannte den Router trotzdem Hop-by-Hop-fähig
RFC 9673 macht IPv6 Hop-by-Hop Options praktikabler, indem Verarbeitung lokal konfiguriert und an die aggregierte Weiterleitungsleistung gebunden wird. Eine längere Header-Kette kann jedoch die reale Inspektionsfläche eines Geräts verändern. Ein globales Fähigkeitslabel sagt dann…
Fallakte
YAML-LD benennt ein Parser-Risiko, ohne den Parser zu zertifizieren
Eine knappe Datei kann beim Einlesen ein Vielfaches ihrer sichtbaren Größe erzeugen. Der neue Sicherheitshinweis des W3C-Entwurfs beschreibt diese Möglichkeit ausdrücklich; die Kontrolle der konkreten Bibliothek bleibt jedoch beim Betreiber.

IETF
SATP verlangt Checkpoints, standardisiert aber noch keinen Neustartpunkt
Ein Ersatz-Gateway kann nur dann sicher übernehmen, wenn es nicht bloß das Protokollprotokoll, sondern auch den dauerhaften Zustand seines Vorgängers versteht. SATP beschreibt diese Möglichkeit, verschiebt die gemeinsame Semantik dafür jedoch auf spätere Arbeit.

Fallakte
Der Controller war „802.11-2024-konform“. Die Hälfte der Access Points lief noch auf alten Images
RFC 9672 übergab die künftige Pflege von OWE an die IEEE-802.11-Arbeitsgruppe. Damit ist die Zuständigkeit für den Text geklärt. Welche Geräte einen späteren Stand tatsächlich enthalten, testen, aktivieren und aushandeln, bleibt eine eigene Beweiskette.

IETF
JOSE setzt drei Sicherheitsziele an das Registertor, aber kein Betriebsurteil
Im neuen JOSE Last Call steckt die langfristige Änderung nicht nur in zwei alten Algorithmen. Drei präzise Sicherheitsziele sollen aus allgemeiner kryptografischer Plausibilität eine überprüfbare Frage machen. Besonders wichtig: Bei Schlüsselverwaltung zählt das gesamte…
Fallakte
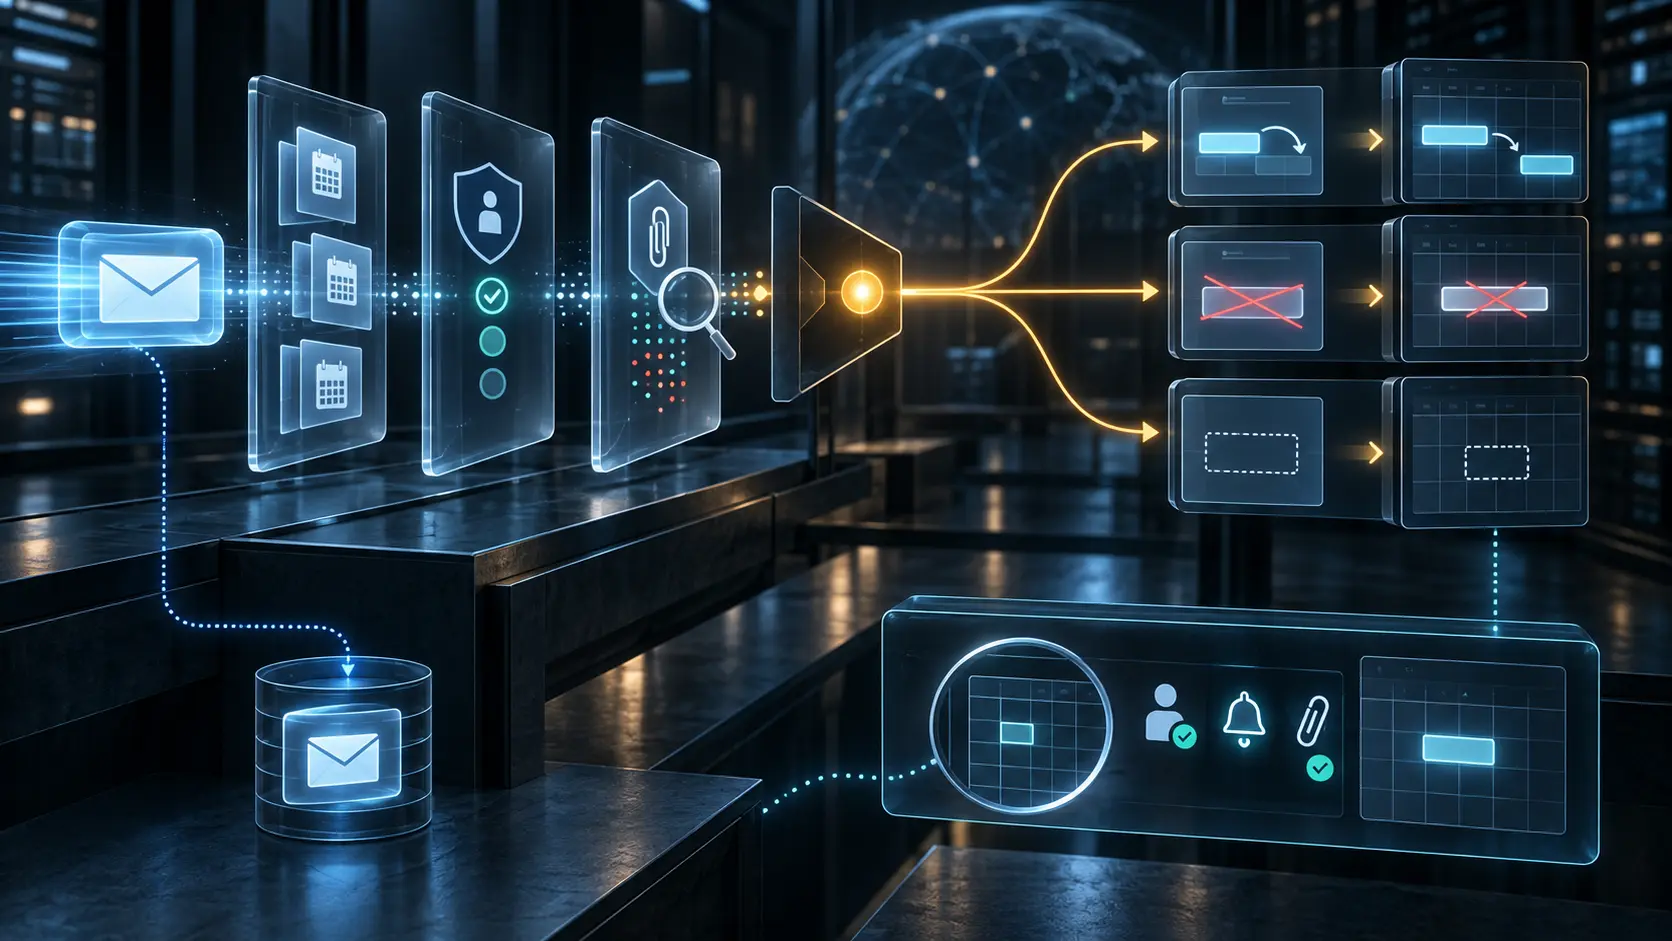
Der Eintrag landete im Standardkalender. Erfolgreich hieß noch nicht: am richtigen Ort
RFC 9671 kann neue Kalenderobjekte ohne `:calendarid` im vom System bestimmten Standardkalender ablegen. Das ist interoperabel, aber kein Nachweis dafür, dass der organisatorisch richtige Kalender getroffen wurde.
Fallakte
Die GPC-Unterstützungserklärung ist kein Nachweis für den Datenumgang
Ein Browser kann einen Datenschutzwunsch übermitteln. Eine Website kann erklären, dass sie Global Privacy Control unterstützt. Ob sie die Daten einer bestimmten Person danach entsprechend verarbeitet, ist eine dritte Frage.

Asien-Pazifik-Cloud-Dienste
NxtGen: echte GPUs, umstrittenes Geld
NxtGen Rechenzentrum & Cloud Technologies Private Limited, ein in Bengaluru ansässiger Anbieter von Enterprise-Cloud und Rechenzentren, hat laut BW Businessworld vom 1. Juli 2025 512 von rund 1.000 GPUs geliefert, die es für Indiens IndiaAI Mission zugesagt hat – doch die…

IETF
Eine Netzfunktion, vier Sicherheitsaufgaben: Die Zertifikatswahl, die RFC 9509 dem Betreiber ließ
Ein gültiges Zertifikat beantwortet im 5G-Kernnetz nur die erste Frage. Für TLS, eine Client Credentials Assertion, geschütztes JSON zwischen SEPPs und OAuth-Token gelten unterschiedliche Aufgaben. RFC 9509 benennt drei davon, überlässt aber die Bündelung der Schlüssel dem…

Fallakte
Zwei Administratoren speicherten dieselbe Freigabekarte. Einer löschte unbemerkt die Entscheidung des anderen
RFC 9670 macht `shareWith` zu einer gemeinsamen JMAP-Oberfläche für objektbezogene Freigaben. Gerade weil diese Oberfläche wie eine vollständige Karte wirkt, braucht jede Änderung einen State-Beleg: Ein erfolgreicher Save darf keine verlorene konkurrierende…

ICANN
JPRS: Die Kontrollstruktur über der .jp-Registrierungsebene
Wer kontrolliert die .jp-Registry? Über Japan Registry Services Co., Ltd. (JPRS) liegt ein mehrstufiges Gefüge aus Regierungsaufsicht, jährlicher JPNIC-Bewertung und separatem ICANN-Vertrag — und die jüngste Bewertung ergab keine Mängel.