
Profil
Briefing
Briefing Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

IETF
DTPC lässt die Anwendung Gestern löschen, bevor das Netz Heute sendet
Auf einer unterbrochenen, knappen Verbindung kann ein bereits überholter Messwert wertvolle Sendezeit verbrauchen. Der neue DTPC-Entwurf überlässt der Anwendung die Ersetzung noch in der Warteschlange. Diese semantische Löschung braucht jedoch einen eigenen Nachweis.
Europa und Naher Osten: Trends bei regionalen ISPs
Die ersten drei anschlussbereiten ALPSiX-Netze stehen bereits bei AAIX im Verzeichnis
Eine Eröffnungsveranstaltung und eine Liste anschlussbereiter Netze belegen noch keinen zusätzlichen Datenverkehr. Für die öffentliche Investition muss ALPSiX zeigen, was die Plattform in einem Markt ergänzt, in dem dieselben Namen bereits bei AAIX auftauchen.

IETF
Ein lückenlos geprüfter Befund kann aus einer selektiven Akte stammen
Ein neuer individueller Internet-Draft will aus „nicht nachgewiesen“ ein nachvollziehbares Prüfergebnis machen. Zwei mögliche Welten passen zu denselben abgeschlossenen Belegen und führen dennoch zu unterschiedlichen Antworten. Die offene Governance-Frage liegt davor: Wer durfte…

IETF
BGP fand eine erreichbare Adresse – den tatsächlichen Paketpfad hatte es noch nicht gemessen
Ein neuer IDR-Entwurf behandelt eine stille Verwechslung im modernen Routing: Die von BGP erreichbare `NEXT_HOP`-Adresse muss nicht der Tunnel, die Policy oder die SID sein, die den Verkehr tatsächlich trägt. Entscheidend ist deshalb eine unteilbare Beweiskette pro Auflösung.

IETF
Ein identischer CAID ist noch kein Kompatibilitätsnachweis
Die neue Fassung des CAID-Entwurfs lässt die Hashwerte gemeinsam akzeptierter Objekte unangetastet. Gleichzeitig weist sie bestimmte Eingaben zurück, die nach der Vorgängerfassung noch gültige Kennungen erhalten konnten. Das ist ein Problem der nachvollziehbaren Regeländerung…

Berichte
Bei RIPE 93 kam die redaktionelle Prüfung vor der Preisvergabe
Der Wettbewerb gab am 22. September zwei Auszeichnungen bekannt. Laut Regeln steht jedoch zunächst die übliche redaktionelle Prüfung an. Die 11 gelisteten Beiträge sind veröffentlichte Wettbewerbseinreichungen, nicht sämtliche eingesandten Texte.

Fallakte
Die Regel wurde fehlerfrei installiert – und war schon veraltet: RFC 9726
Eine Firewall bestätigt die neue Regel, das Dashboard meldet Erfolg, doch das Gerät erreicht den aktuellen Update-Endpunkt nicht. Nicht die Installation ist fehlgeschlagen: Die Abbildung vom erlaubten Namen auf IP-Adressen war bereits in einer anderen DNS-Sicht weitergezogen. RFC…

IETF
Der Resolver meldete die Ausnahme. Er beglaubigte nicht die Antwort
Ein neues DNS-Signal kann offenlegen, dass ein Resolver die Validierung für einen Namen ausgesetzt hat. Diese Transparenz ist wertvoll. Sie ist jedoch kein Echtheitssiegel, keine Rechtfertigung der Entscheidung und kein Beleg für den Erfolg der Anwendung.

IETF
AAuth Events: Welcher Beleg fehlt nach dem erfolgreichen Eingang?
Ein neuer AAuth-Entwurf lässt Ressourcen Ereignisse bei einem dauerhaft erreichbaren Agent Provider abgeben. Für die Prüfung eines verpassten Ereignisses ist die HTTP-Antwort jedoch nur der erste Beleg: Sie sagt nichts darüber, ob der Agent vor Ablauf des Tokens informiert wurde.

IETF
Der Elternbereich markiert die Grenze, nicht die Erreichbarkeit
Ein öffentlicher DNS-Baum kann wissen, dass unterhalb eines Namens eine private Zone beginnt, ohne einen öffentlich erreichbaren autoritativen Server nennen zu können. Der Entwurf für einen „zone cut to nowhere“ macht genau diese begrenzte Aussage sichtbar und verhindert, dass…

IETF
Zwei eingehaltene Token-Limits können ein Gesamtlimit sprengen
Der neue Entwurf AAuth Budgets legt die Ausgabengrenze dort fest, wo ein Dienst abrechnet: beim einzelnen Autorisierungstoken. Ob gleichzeitig ausgegebene Tokens zusammen noch innerhalb der Vorgabe einer Person liegen, muss jedoch die ausstellende Stelle entscheiden.
Fallakte
Metadaten versprachen den Algorithmus. Erst die Prüferspur zeigte den verwendeten Schlüssel: RFC 9701
Ein Authorization Server kann unterstützte Signatur- und Verschlüsselungsalgorithmen veröffentlichen. Das ist eine Fähigkeitserklärung, kein Ausführungsnachweis. Für eine konkrete Zugriffsentscheidung zählen der tatsächlich gewählte Algorithmus, der an den Issuer gebundene…
IETF
Ein Cache-Treffer ist noch kein DNSSEC-Beweis
SigTag erlaubt einem Resolver, bekannte signierte Merkle Tree Ladders zu benennen. Der Server kann die große Ladder dann weglassen und nur einen kompakten Beweis senden. Genau dadurch wird Cache-Zustand sicherheitsrelevant: Besitz, Signer-Bindung, Validierung und…

IETF
Eine gültige Signatur ist noch keine lokale Vertrauensentscheidung
Ein überarbeiteter individueller Internet-Draft zu Nachweisen für Agentenhandlungen trennt erstmals im eigenen Prüfablauf zwei Urteile, die ein grünes Häkchen leicht verschmilzt: Ist das Beweisstück technisch geprüft, und akzeptiert gerade diese Gegenstelle seinen Aussteller für…

IETF
Das Zertifikat schrumpfte. Die Vertrauensentscheidung nicht
Die Analyse-Zusammenfassung zu Das Zertifikat schrumpfte. Die Vertrauensentscheidung nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Fallakte
Das Referenzgerät verbessert die Anpassung – und verbirgt leicht die eigentliche Umwandlung: RFC 9695
Ein haptischer Effekt wird für ein Referenzgerät beschrieben und auf die vorhandene Hardware abgebildet. Diese Abbildung ist nützlich, aber sie ist kein neutrales Transportstück: Hier entscheidet sich, welche räumliche Bewegung, Kraft oder Temperatur erhalten, begrenzt oder…
Asien-Pazifik-Cloud-Dienste
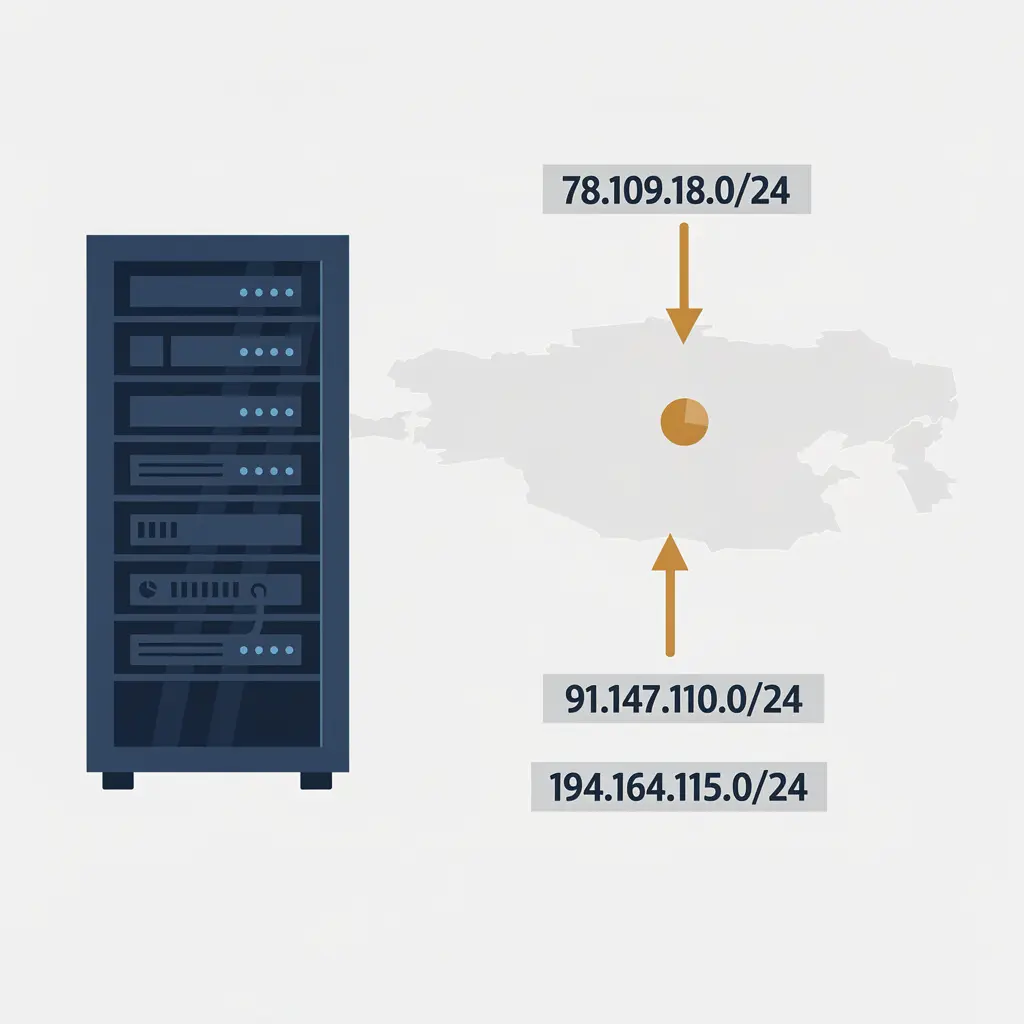
Überflogen gekauft, weitgehend leer vernetzt: die zwei autonomen Systeme hinter dem NovaCloud-Label
Der Name NovaCloud klingt nach einem zusammenhängenden Cloudanbieter. Die öffentlich beobachtbaren Routing- und Registrierungsdaten zeigen stattdessen zwei autonome Systeme mit sehr kleinem Prefix-Footprint: aktiv vernetzt, aber bislang ohne breite unabhängige Beobachtung…
IETF
Wer unverändert weiterleitet, hinterlässt nicht automatisch eine Spur
Ein unveränderter Nachrichteninhalt kann einen vollständigen Weg vortäuschen. Der überarbeitete Entwurf zu WIMSE fragt deshalb nicht nur, wer eine Anfrage verändert hat, sondern auch, wer sie ohne Änderung weitergegeben hat.

IETF
SUIT: Ein gültiges Manifest kennt die Fähigkeiten des Zielgeräts nicht
Ein Update kann korrekt signiert sein und trotzdem auf einen optionalen Befehl angewiesen sein, den das Zielgerät nicht beherrscht. Die neue Fassung des SUIT-Entwurfs verortet das Wissen über diese Fähigkeit bei der konkreten Bereitstellung.
Fallakte
Der Nachfolgeschlüssel wartete 30 Tage. Die Validatoren teilten keine Uhr: RFC 9691
Eine Ressourcenerweiterung erreicht zuerst das Repository unter B und wenige Minuten später das unter A. Für den Betrieb mag das kurz wirken; für einen Validator, der genau dazwischen abruft, sind es zwei verschiedene Vertrauenswelten. RFC 9691 verlangt Gleichwertigkeit, doch der…