
Profil
Analysis
Analysis Profilanalyse verbindet die Berichterstattung über Personen, Unternehmen, Institutionen und weitere Entitäten für Leser, die die Subjekte hinter der BTW.MEDIA-Berichterstattung vergleichen. Die Seite hilft beim Vergleich öffentlicher Profile, zugehöriger Ereignisse, Evidenzpakete, Rollenwechsel, operativer Präsenz, Governance-Exposition, organisatorischer Verknüpfungen und Marktrelevanz, während Organisations- und Personendatensätze von der gewöhnlichen Nachrichtenchronologie getrennt bleiben. Leser können das Subjekt hinter der Schlagzeile verstehen, die Belege, die dieses Profil stützen, sowie die Infrastruktur- oder Marktbeziehungen, die das Profil relevant machen. Sie sehen, wen oder was das Profil repräsentiert, welche öffentlichen Quellen es stützen, wie es mit Unternehmen, Märkten, Governance-Gremien oder Ereignissen verbunden ist und welche Änderungen weitere Aufmerksamkeit verdienen, während sich das Subjekt weiterentwickelt.

Geschichte
Wer öffnete TCPs Fenster zu früh? Die Kosten sofortiger Erlaubnis
Ein TCP-Empfänger konnte jedes neu freie Byte veröffentlichen, und der Sender jedes Angebot sofort nutzen. Diese Offenheit wirkte exakt und kooperativ. Wiederholt ließ sie die Verbindung jedoch fast nur noch für winzige Pakete arbeiten. Die historische Reparatur gab beiden Enden…
Globale Institutionen
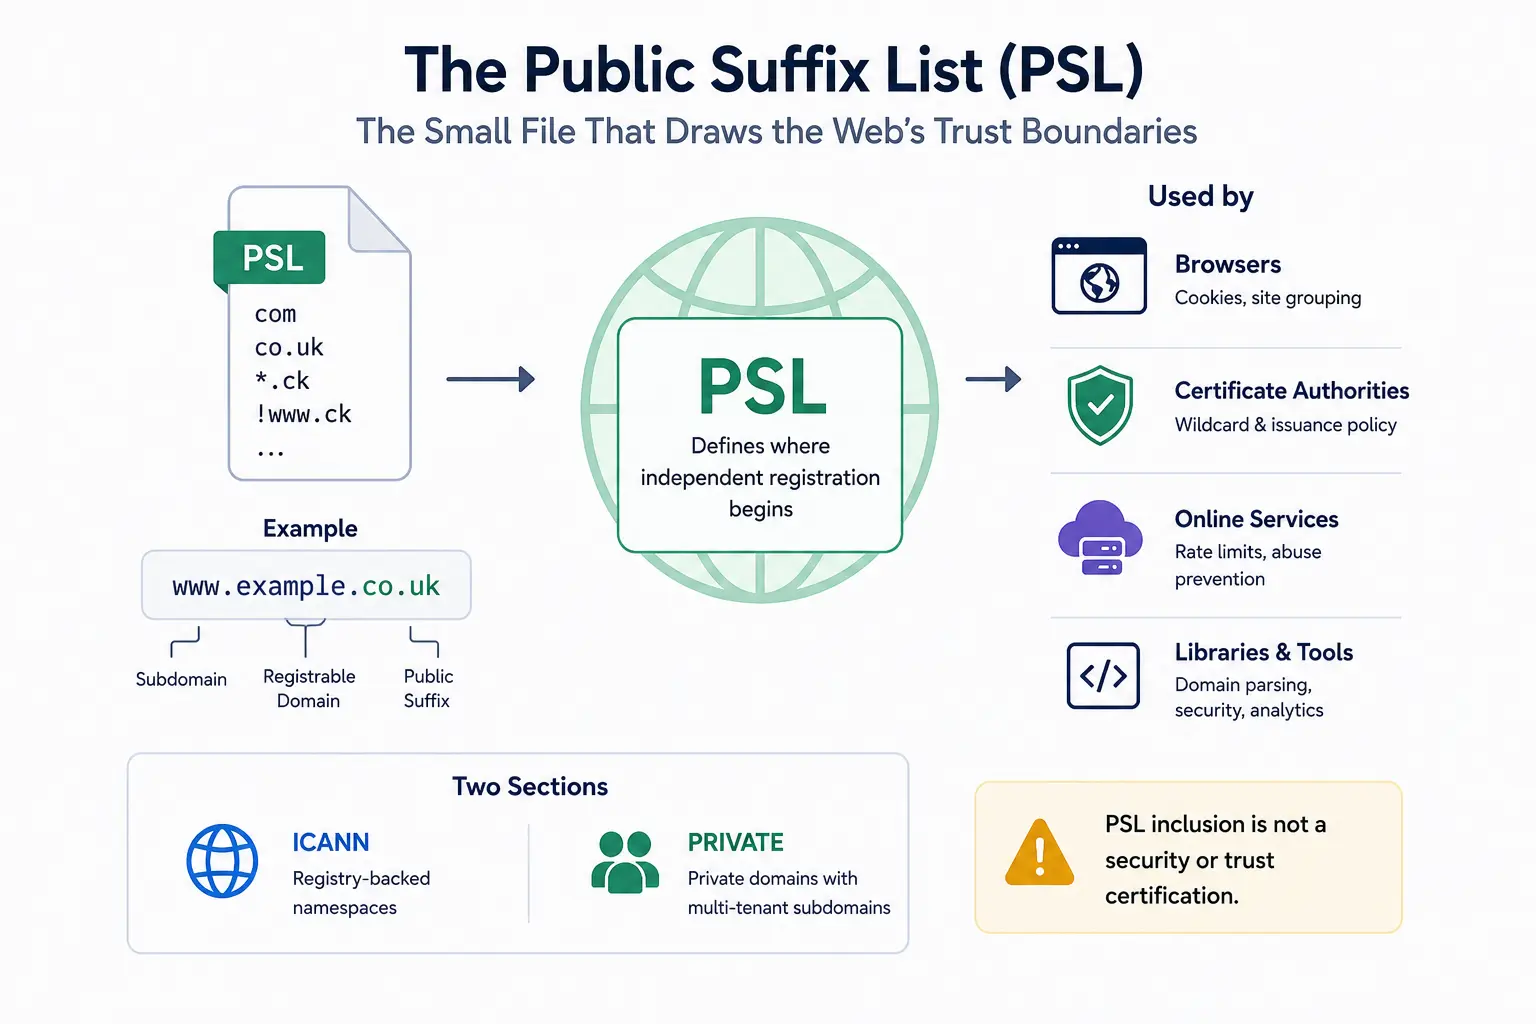
Public Suffix List: Die Datei, die Vertrauensgrenzen im Web zieht
DNS kann zeigen, dass shop.example.co.uk unterhalb von co.uk liegt; es kann einem Browser nicht sagen, wo unabhängige Registrierung beginnt. Die Public Suffix List liefert diese fehlende Politikkarte. Eine ehrenamtlich gepflegte Textdatei beeinflusst heute Cookies…
Geschichte
Das Fenster-Update, das verschwinden konnte: Warum TCP bei null beharrlich wurde
Ein Empfänger darf neue Bytes anhalten, ohne die Verbindung für tot zu erklären. Wenn später wieder Platz entsteht, kann ausgerechnet das reine ACK mit der neuen Erlaubnis verloren gehen. TCP Persist machte diese Erlaubnis wieder auffindbar, ohne dem Transport die Entscheidung…

Geschichte
Das Urteil, das UDP verweigerte: Wem gehörte das Risiko hinter Null?
Null war bei UDP kein gutes Prüfergebnis, sondern die Mitteilung, dass der Sender kein Urteil lieferte. Der Weg von IPv4 zu IPv6 verteilte daher Verantwortung neu: Wer durfte gemeinsame Evidenz entfernen, und wann musste der Nutznießer der Einsparung auch das Risiko besitzen?

Geschichte
Als beide Enden zugleich anriefen: Warum TCP Simultaneous Open keine Kollision war
Die bekannteste TCP-Erzählung verteilt die Rollen vor dem ersten Paket: Ein Client ruft, ein Server wartet. Das Protokoll von 1981 war weniger hierarchisch. Zwei Prozesse konnten gleichzeitig aktiv zueinander öffnen, ihre SYNs kreuzen lassen und dennoch genau eine Verbindung…

Geschichte
Der Preis der Toleranz: Wie Empfangsnachsicht Bugs zu Protokollrecht machte
Die bekannteste Regel des unvollkommenen Internets ließ unterschiedliche Implementierungen miteinander sprechen. Der Empfänger trug die Mehrdeutigkeit, damit das Netz starten konnte. Als die Nachsicht dauerhaft wurde, verschwanden Fehlersignale, Eigenheiten wurden Verpflichtungen…

Geschichte
Der Zeiger, der nie außerhalb des Bandes lag: Wie TCP-Urgency sich vom eigenen Strom entfernte
Ein beschäftigter Prozess sollte einen Unterbrechungswunsch bemerken, ohne eine zweite Verbindung zu öffnen. TCP markierte dafür eine Grenze im vorhandenen Bytestrom; Betriebssysteme machten daraus ein ausgelagertes Byte, und der Pfad konnte selbst dieses Signal löschen.

Geschichte
Die Nachricht, die das Internet zu ignorieren lernte: Warum ICMP Source Quench seine Autorität verlor
Im frühen Internet durfte ein überlastetes Gateway einen eigenen Befehl an eine entfernte Quelle senden: langsamer werden. Betriebserfahrung kehrte diesen Vertrag um. Stau brauchte weiter Rückmeldung, doch eine nackte ICMP-Nachricht durfte nicht mehr die Rate eines Transports…

Globale Institutionen
containerd: der Laufzeit-Daemon, den die meisten Container-Nutzer nie sehen
Kubernetes, Docker und verwaltete Cloud-Plattformen lassen Container wie Anwendungen, Pods und Dienste erscheinen. Unter diesen Oberflächen überträgt containerd Images, bereitet Dateisysteme vor, bewahrt Laufzeitzustände und überwacht Prozesse. Sein Wert liegt darin, bewusst…

Globale Institutionen
DMTF: Die Standards zur Serversteuerung unterhalb des Betriebssystems
Ein Server kann ausgeschaltet, geprüft, aktualisiert oder neu konfiguriert werden, selbst wenn sein Betriebssystem nicht verfügbar ist. DMTF definiert einen großen Teil der Sprache dieser privilegierten Verwaltungsebene – von Redfish-APIs und MCTP-Transport über PLDM-Befehle und…

Geschichte
Die Summe mit zwei Nullen: Wie die Internet-Prüfsumme Fehler begrenzte, nicht Vertrauen
Die Internet-Prüfsumme machte viele beschädigte Pakete mit wenig Rechenaufwand erkennbar. Ihr merkwürdigster Grenzfall zeigt zugleich ihre Bescheidenheit: Zwei arithmetische Nullen durften im Protokoll nicht dasselbe bedeuten.

Geschichte
Der Bericht, dem der Sender nicht trauen durfte: Warum TCP SACK ein Hinweis blieb
Auch wenn der Empfänger einen Bytebereich als angekommen meldet, muss der TCP-Sender seine Kopie behalten. Dieses Misstrauen war kein Mangel, sondern die Schutzlinie von SACK: Eine genaue Beobachtung darf die Reparatur lenken, ohne zur endgültigen Quittung zu werden.
Geschichte
Die Bestätigung, die auf Lücken zeigen lernte: Wie TCP SACK Verluste sichtbar machte
Das kumulative TCP-ACK konnte eine feste Grenze bestätigen: Bis hierher ist der Bytestrom lückenlos angekommen. Über bereits empfangene Inseln jenseits der ersten Lücke schwieg es. SACK ergänzte diese Karte, ohne dem Empfänger die Herrschaft über die Reparatur zu geben.

Geschichte
Der Router zeigte zur Seite: ICMP Redirect blieb lokal
Ein erster Hop durfte einen besseren Nachbarn nennen, ohne Herr der Route zu werden. ICMP Redirect bezog seine Befugnis allein aus der lokalen Begegnung.

Geschichte
Die Zahl, die nach null neuer wurde: Wie DNS Versionen ohne Uhr ordnet
Im SOA-Eintrag des DNS kann die 0 neuer sein als 4.294.967.295. Das wirkt nur dann widersprüchlich, wenn man die Zahlen auf einer geraden Linie liest. Für unabhängig betriebene autoritative Server war der Kreis die praktischere Form: Er ließ einen endlichen Zähler weiterlaufen…

Geschichte
Die Zone, die anklopfte: DNS NOTIFY, IXFR und Aktualität
Im frühen DNS bemerkte ein Secondary veraltete Daten erst bei der nächsten Prüfung. NOTIFY weckte ihn; IXFR lieferte nur die Differenz.
Geschichte
Die Adresse, für deren Suche man DNS brauchte: Wie Glue die Delegationsschleife durchbrach
Eine DNS-Delegation kann den wissenden Server nennen und den Resolver dennoch ohne Weg zu ihm lassen. Glue war die bewusst nichtautoritative Ausnahme, die den Übergang ermöglichte, ohne dem Elternbereich die Fakten der Kindzone zu übertragen.
Geschichte
Die Adresse, die das Kabel fragte: Wie ARP lokale Erreichbarkeit revidierbar machte
Eine Routingtabelle kann den nächsten IP-Hop wählen und trotzdem das Zielfeld des Ethernet-Frames offenlassen. ARP schloss diese Lücke mit einer lokalen Frage, einer beobachtbaren Antwort und einem Gedächtnis, das verlernen können musste.
Geschichte
Die Verbindung, die beweisen musste, dass sie neu war: Warum TCP drei Schritte braucht
Ein Segment kann die richtigen Adressen und Ports tragen und trotzdem aus einer längst beendeten Verbindung stammen. TCP beginnt deshalb nicht mit bloßer Erreichbarkeit, sondern mit einem gegenseitigen Nachweis: Beide Endpunkte müssen den aktuellen Sequenzraum des anderen gesehen…
Geschichte
Das Paket, das seine Größe lernen musste: Wie Path MTU Discovery die Fragmentierung an den Rand verlagerte
Der Absender sieht den engsten Link des Pfades nicht. Zwischen dem Router, der ein Datagramm zerteilte, der ICMP-Meldung über die Grenze und der bestätigten Probe am Endpunkt ordnete das Internet neu, wer Belege liefert und wer die nächste Paketgröße bestimmt.