
Primäre Domain
Technologie
Innerhalb der Facette Primäre Domain bündelt Technologie die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

IETF
Christopher A. Wood und die Datenschutzgrenze, die kein Betreiber allein halten sollte
Oblivious HTTP verspricht nicht, dass ein Betreiber vorhandene Daten freiwillig ignoriert. Das Protokoll teilt die Sicht: Der Relay-Betreiber erkennt den Netzursprung, aber nicht den Klartext; das Gateway erkennt den Klartext, aber nicht den ursprünglichen Anschluss. Datenschutz…
IETF
Martin Thomson und das Schlüsselprotokoll, das eine Sitzung entschlüsselte, aber nicht bewies
Die Entschlüsselung funktionierte. Damit war eine technische Beziehung zwischen Geheimnissen und aufgezeichneten TLS-Records belegt. Wer die Protokollierung eingeschaltet hatte, welcher Endpoint die Werte erzeugte und ob die Erhebung zulässig war, stand dennoch in keiner Zeile.
IETF
Todd Herr und der DMARC-Pass, der die Nachricht nicht sicher machte
Ein Prüfergebnis kann technisch richtig und organisatorisch überschätzt sein. `pass` bestätigt bei DMARC eine autorisierte Domainbeziehung. Es bestätigt weder den Namen auf dem Bildschirm noch die Behauptung im Text, den Anhang oder einen Anspruch auf Zustellung.
IETF
Adrian Farrel und der Implementierungsnachweis, der vor der Veröffentlichung verschwand
Die stärkste Zeile einer Implementierungsliste ist ihr Verfallsdatum. RFC 7942 macht aus laufender Software keinen dauerhaften Gütestempel. Sie bindet Behauptungen an Entwurfsversion, Abdeckung, Test und Zeit—und trennt diese veränderliche Evidenz wieder vom veröffentlichten RFC.

IETF
Lukasz Kondrad und die RTP-Gruppe, die noch keine rekonstruierte Szene war
Eine SDP-Gruppe kann Atlas-, Belegungs-, Geometrie- und Attributströme zu einer V3C-Darstellung erklären. Ob der Empfänger daraus dieselbe dreidimensionale Szene gewann, ist eine andere Behauptung.

Globale Trends der nationalen Telekommunikation
Mavenir und Sanas starten Sprach-KI-Validierung im Kernnetz
Mavenir und Sanas testen die Echtzeit-Sprachverarbeitung in Mavenirs MAVcore Voice AI im Mobilfunk-Kernnetz, bevor die Funktionen Mobilfunkbetreibern kommerziell zur Verfügung stehen.

IETF
Acee Lindem und die LSA, die ungelesen weiterlief
Der LSDB-Eintrag ist da, die Funktion aber nicht. Ein OSPFv3-Router kann eine korrekt aufgebaute Extended LSA speichern und in ihrem codierten Geltungsbereich weiterfluten, obwohl er deren neue Bedeutung nicht kennt. RFC 8362 macht diesen Zustand ausdrücklich möglich. Acee Lindem…

IETF
Susan Hares und die zwei Endpunkte der BGP-Konvergenz
Ein Angebot nennt „BGP convergence“ in Millisekunden und setzt den Wert fett. Das Kleingedruckte müsste viel länger sein: Endete die Messung mit der letzten Route im Control Plane oder mit dem letzten Testpaket auf dem neuen FIB-Pfad? RFC 4098 und RFC 7747 trennen diese…

IETF
Enke Chen und der BGP-Pfad, dem kein besserer Grund widersprach
Ein neuer externer Pfad kann den laufenden ersetzen, obwohl beide in jeder betrieblich aussagekräftigen Auswahlstufe gleich sind. Es genügt am Ende ein kleinerer BGP Identifier des entfernten Speakers. RFC 5004 von Enke Chen und Srihari Sangli begrenzt diese Wirkung: Der…

Trends bei Cloud-Diensten in Europa und dem Nahen Osten
Die regionale Grenze hinter der GPU-Kapazität von Genesis Cloud
Eine Liste verfügbarer Beschleuniger beantwortet noch nicht die entscheidende Infrastrukturfrage: Kann ein Käufer daraus ein System bauen, das im Normalbetrieb funktioniert, nach einer Störung reproduzierbar wiederhergestellt und bei Bedarf aus der Umgebung herausgelöst werden…
Globale Trends der nationalen Telekommunikation
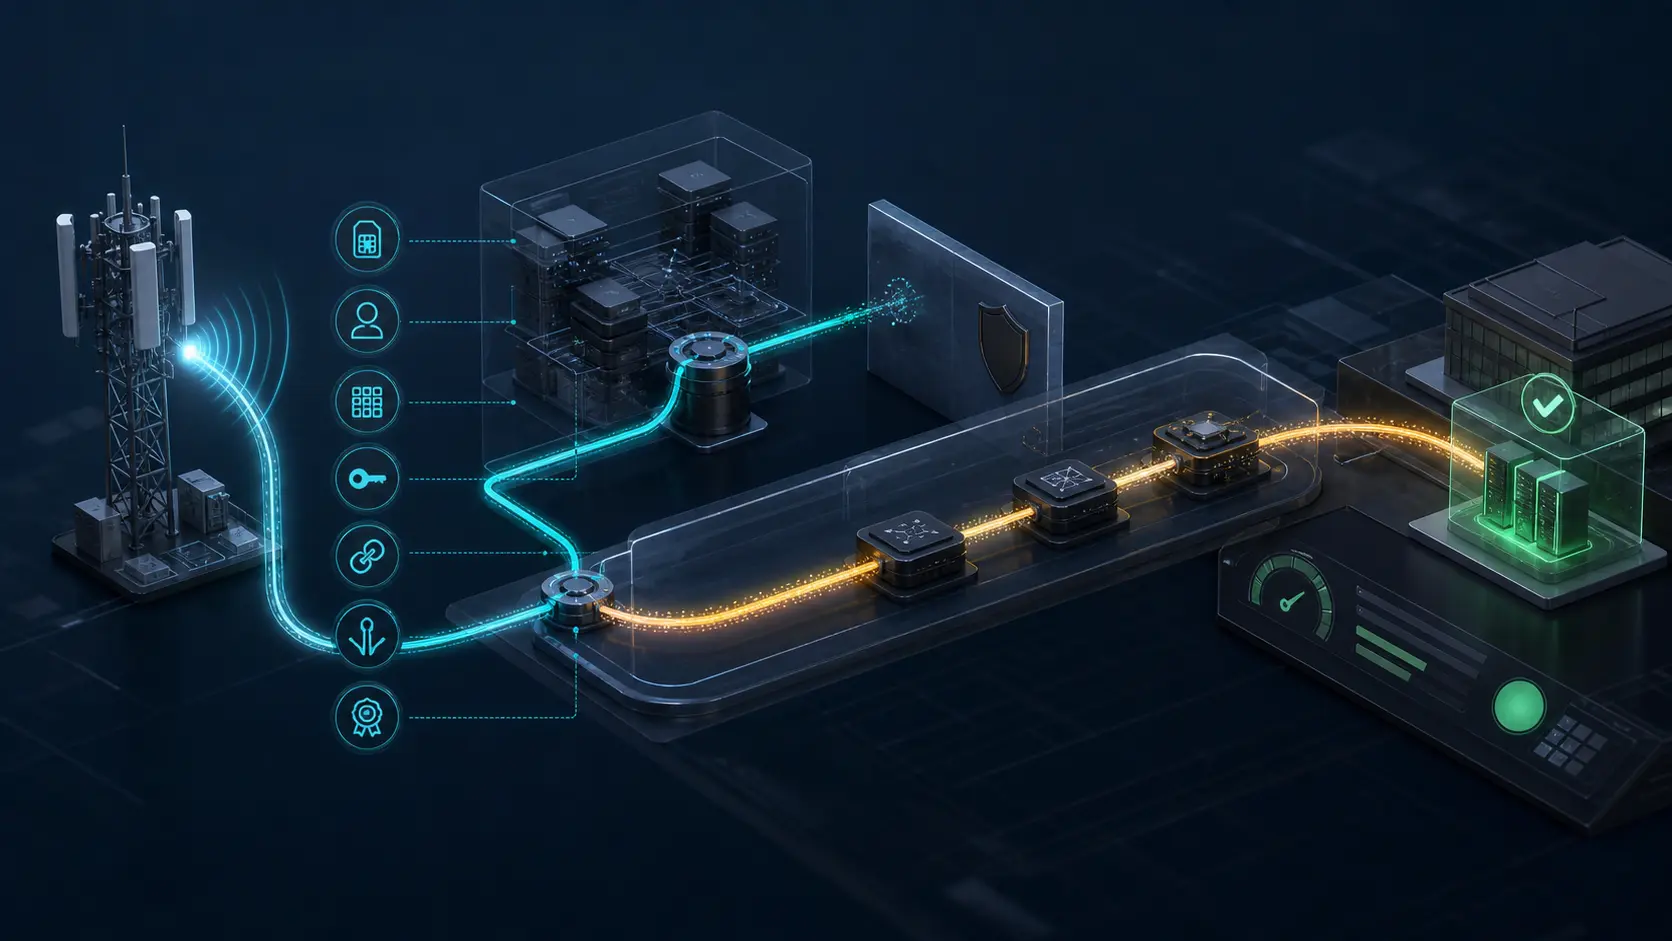
Der Standard-Slice kann ein 5G-SLA gesund aussehen lassen
Eine Anwendung kann erreichbar bleiben, obwohl der im 5G-Vertrag zugesagte Netzpfad verschwunden ist. Die Verfügbarkeitsanzeige bleibt grün; sie beweist jedoch nicht, dass Gerät, Sitzung und Pakete noch den vereinbarten Slice nutzten.

Trends bei Cloud-Diensten in Europa und dem Nahen Osten
Eine souveräne Cloud-Partition ist noch kein Failover-Pfad
Die richtige Wiederherstellungsarchitektur hängt davon ab, was ausgefallen ist. Eine souveräne Partition kann ein geeignetes Ziel sein, aber nicht für jedes Störungsbild und nicht ohne vorbereitete Betriebsfähigkeit.
Globale Cloud-Dienste-Trends
Ein Codesignatur-Zertifikat hat zwei Enddaten
Das Ersatzzertifikat verändert den nächsten Build. Ein gültiger Zeitstempel kann die Binärdatei von gestern jedoch über den Ablauf des Signaturzertifikats hinaus tragfähig halten. Der wirkliche Wechsel verlangt deshalb einen Abgleich von Artefakten, Zeitstempeln, Sperrzeit…

Globale Trends der nationalen Telekommunikation
Eine 24-Stunden-Auslaufklausel ist kein Wiederherstellungstermin für das Kabel
Ein Wartungsvertrag kann ein Reparaturschiff in Bereitschaft halten, ohne zu versprechen, wann der Dienst zurückkehrt. Ein belastbarer Vertrag trennt Mobilisierung, Anfahrt, Reparatur und Verkehrswiederherstellung und ordnet jeder Uhr Nachweis und Abhilfe zu.
Globale Cloud-Dienste-Trends
Ein Certificate-Transparency-Beleg ist noch keine Browser-Akzeptanz
Die Zertifizierungsstelle sieht signierte Zusagen von Logs. Der Nutzer sieht die Entscheidung seines Clients. Erst der Abgleich von SCT-Satz, wirksamer Log-Liste und Browser-Richtlinie verbindet beide Perspektiven zu einem belastbaren Freigabenachweis.

Globale Cloud-Dienste-Trends
Von 200 auf 47 Tage: TLS-Erneuerung wird Produktionszustand
Kürzere öffentliche TLS-Zertifikate bedeuten nicht nur mehr Termine. Autorität, Ausstellung, Verteilung und externe Prüfung müssen als ein zusammenhängender, beobachtbarer Produktionsdienst funktionieren.

Globale institutionelle Trends
Bei DE-CIX ist die Voreinstellung des Route Servers eine Marktregel
Wenige BGP-Sitzungen können Hunderte bilaterale Abstimmungen ersetzen. Genau darin liegt der Wert eines Route Servers. Doch seine Standardverteilung, seine Filter und seine Ausnahmen verteilen zugleich Entscheidungsrechte zwischen DE-CIX und jedem angeschlossenen Netz.

Kreative
Jakub Kicinski: Wie Linux Netzwerkfunktionen wartbar macht
Eine neue Netzwerkkarte kann mit beeindruckenden Fähigkeiten und einer kommerziellen Frist kommen. Linux muss eine langsamere Frage stellen: Lässt sich die Funktion so ausdrücken, dass andere Hardware sie versteht, Betreiber sie beobachten können, Tests sie reproduzieren und…

Globale Institutionen
NTT DATA und Palo Alto Networks: Allianzziel von 1 Mrd. US-Dollar
NTT DATA und Palo Alto Networks bauen gemeinsames Engineering und verwaltete Sicherheitsdienste im Rahmen einer globalen Allianz aus, die bis 2029 ein Geschäftsvolumen von 1 Mrd. US-Dollar anstrebt.

Asien-Pazifik-Rechenzentrum-Trends
Eaton und Singapore Polytechnic starten 800VDC-Schulung
Eaton und Singapore Polytechnic nehmen 800VDC in die Rechenzentrums-Ausbildung auf, während KI-Systeme mit höherer Leistungsdichte die Stromversorgung verändern.