
Primäre Domain
Sicherheit
Innerhalb der Facette Primäre Domain bündelt Sicherheit die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.
Berichte
ARIN lässt ROAs benennen, doch die Online-Suche übergeht den Namen weiterhin
Die Analyse-Zusammenfassung zu ARIN lässt ROAs benennen, doch die Online-Suche übergeht den Namen weiterhin erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
IETF
Der verschlüsselte Konferenzserver bleibt ein Verteiler mit Ermessen
SFrame kann einem Medienrelais den Zugriff auf Gesprächsinhalte entziehen. Für die Abnahme eines Konferenzdienstes reicht dieser Nachweis nicht: Auswahl, Schlüsselwechsel und decodierbare Bilder müssen beim jeweiligen Empfänger zusammenpassen.

Fallakte
Wer darf die nächste Anmeldung verlangen?
Ein Dienst kann für einen bestimmten Vorgang eine andere oder frischere Authentifizierung benötigen. RFC 9470 macht diese Forderung zwischen Systemen verständlich. Ob ein Mensch sie erfüllen kann, wer den zusätzlichen Aufwand trägt und wann ein aussichtsloser Versuch endet, steht…

Fallakte
Eine private Adresse braucht einen klaren Geltungsbereich
Ein Netzwerkprofil ist kein Gebäude und ein zufällig erzeugter Wert kein Versprechen schnellen Vergessens. RFC 9724 zeigt, warum der Nutzen privater WLAN-Adressen erst aus Reichweite, Beständigkeit und Wechselbedingungen hervorgeht.

Führungskräfte
Daniel Fett und das Issuer-Feld, das den Server benannte, nicht den Token
Ein OAuth-Callback kann den richtigen `state` und einen echten Autorisierungscode enthalten und trotzdem zum falschen Server unterwegs sein. RFC 9207 fügt vor der Offenlegung einen kleinen Vergleich ein: Entspricht der Issuer in der Antwort dem Issuer, den der Client beim Start…
Berichte
ARIN plant ROA-Auswirkungswarnungen für das Web, nicht für die API
ARIN will den Augenblick vor einer ROA-Änderung besser absichern: Noch bevor ein Resource Holder bestätigt, soll er sehen, wie beobachtete Routen unter der geplanten Autorisierung aussehen würden. Nach dem öffentlich angenommenen Entwurf gilt diese Hilfe jedoch für ARIN Online.…

Berichte
APNICs RDAP blockierte rund zehn Prozent der Anfragen, weil sie nicht wie Browser aussahen
Ein öffentliches Registerprotokoll ist für Software gebaut. Im Januar behandelte eine Schutzschicht vor APNICs RDAP ausgerechnet die Ähnlichkeit mit einem gewöhnlichen Browser als Zugangssignal. Der Zwischenfall zeigt, warum Verfügbarkeit vom Netzrand bis zum Protokollergebnis…

Berichte
Im AFRINIC-WHOIS-Dump stehen noch 1.345 veraltete Authentifizierungslabels
Ein `auth:`-Eintrag beschreibt zunächst nur den gespeicherten Zustand. Ob derselbe Methodenname im laufenden Dienst eine Änderung freigibt, nur den eigenen Austausch erlaubt oder überhaupt keine Wirkung mehr hat, ist eine zweite Frage. Genau zwischen diesen Ebenen bleibt bei…

Berichte
Beim Root-KSK-Wechsel wird die Resolver-Bereitschaft zum Kontinuitätstest
Das DNS kann gesund sein, während Nutzer hinter einem veralteten validierenden Resolver Ausfälle sehen. Das ist das operative Paradox eines Root-KSK-Wechsels: Der Schlüssel ändert sich zentral, die Kontinuität entscheidet sich jedoch in verteilten Resolver-Beständen.
Berichte
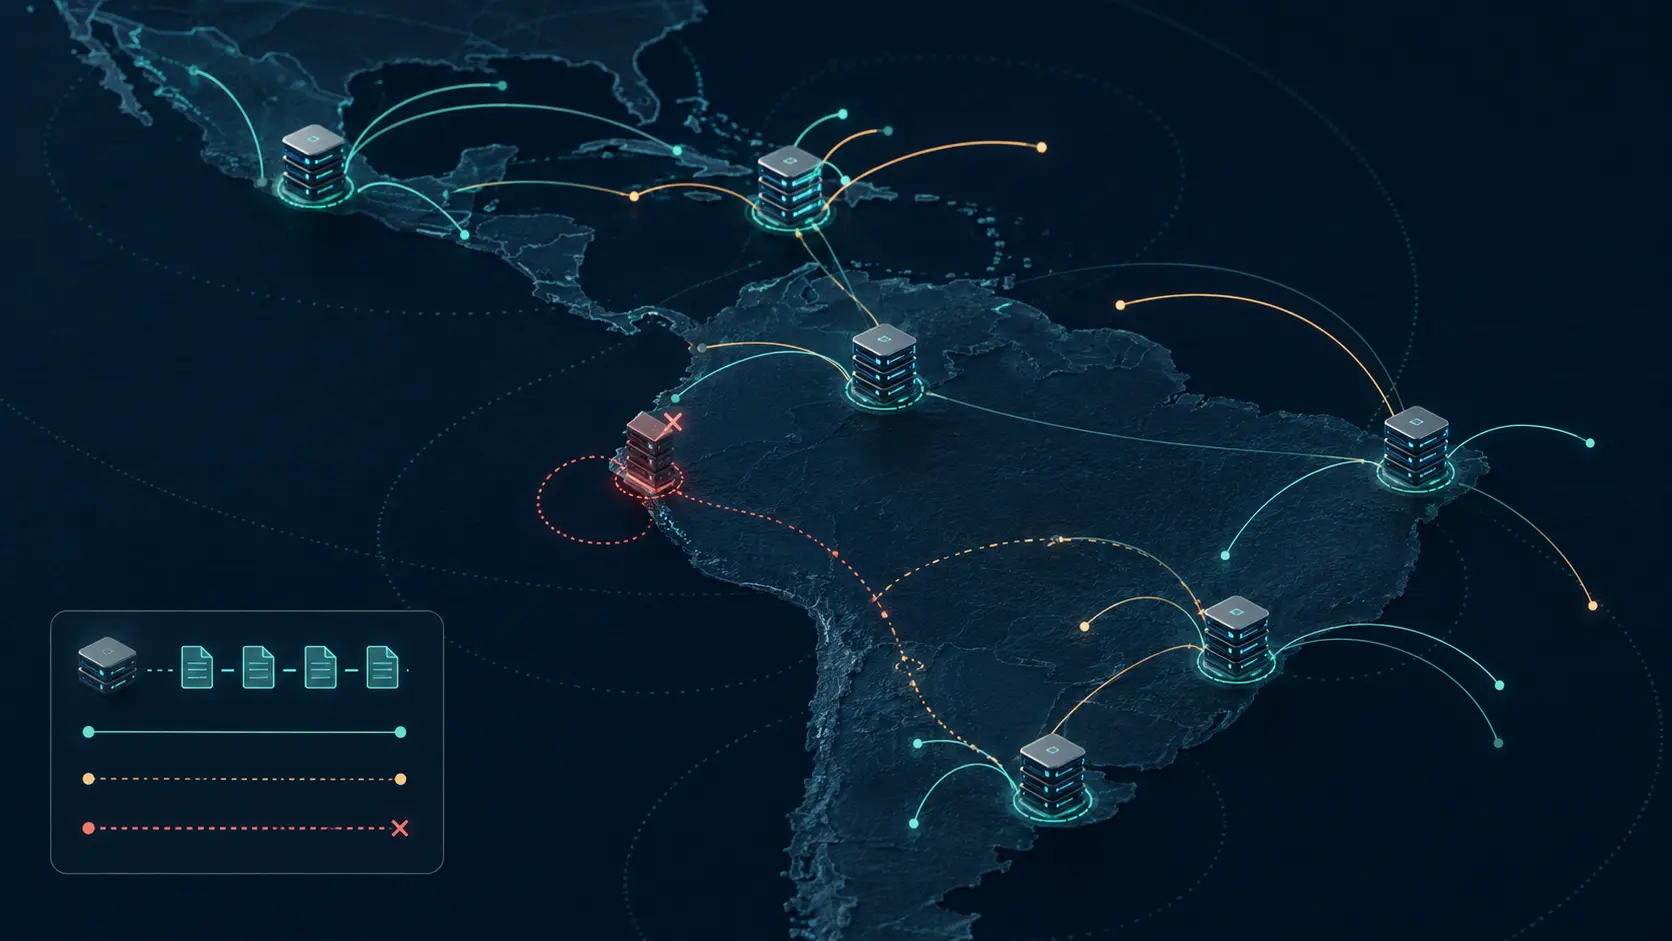
LACNICs Reverse-DNS-Anycast macht Registerkontinuität zu verteilter Kontrolle
Reverse DNS bleibt meist unsichtbar, bis es nicht mehr antwortet. LACNICs Anycast-Architektur zeigt: Kontinuität entsteht nicht durch einen einzelnen Server, sondern durch Standortwahl, Routing, Synchronisierung und Beobachtung.

Berichte
LACNICs Messplattform macht regionale Latenz zu operativer Evidenz
Ein Latenzdiagramm ist kein Urteil über das Internet eines Landes. Aussagekraft entsteht, wenn Sonden, Zeitraum und Vergleich offenliegen und andere Betreiber die Beobachtung wiederholen können.

Berichte
LACNICs RPKI-Kontrollen machen Ursprungsautorität operativ nutzbar
RPKI macht BGP nicht allein durch eine Signatur sicher. Es belegt kryptografisch, welches autonome System ein Präfix ankündigen darf. Betreiber müssen diese Autorisierung mit dem tatsächlichen Routing abgleichen und festlegen, wie Validierung ihre Routingpolitik beeinflusst.

Berichte
ARINs SMS-Länderliste ist jetzt eine Grenze für Angriffskosten
Aus dem Wunsch nach mehr SMS-Komfort wurde eine Sicherheitsentscheidung. ARIN erklärt, die wenigen unterstützten Mobilnummern außerhalb der eigenen Serviceregion hätten einen kostspieligen Angriffsweg geschaffen. Die Organisation zeigt, wo sie die Grenze zieht, aber nicht…
Fallakte
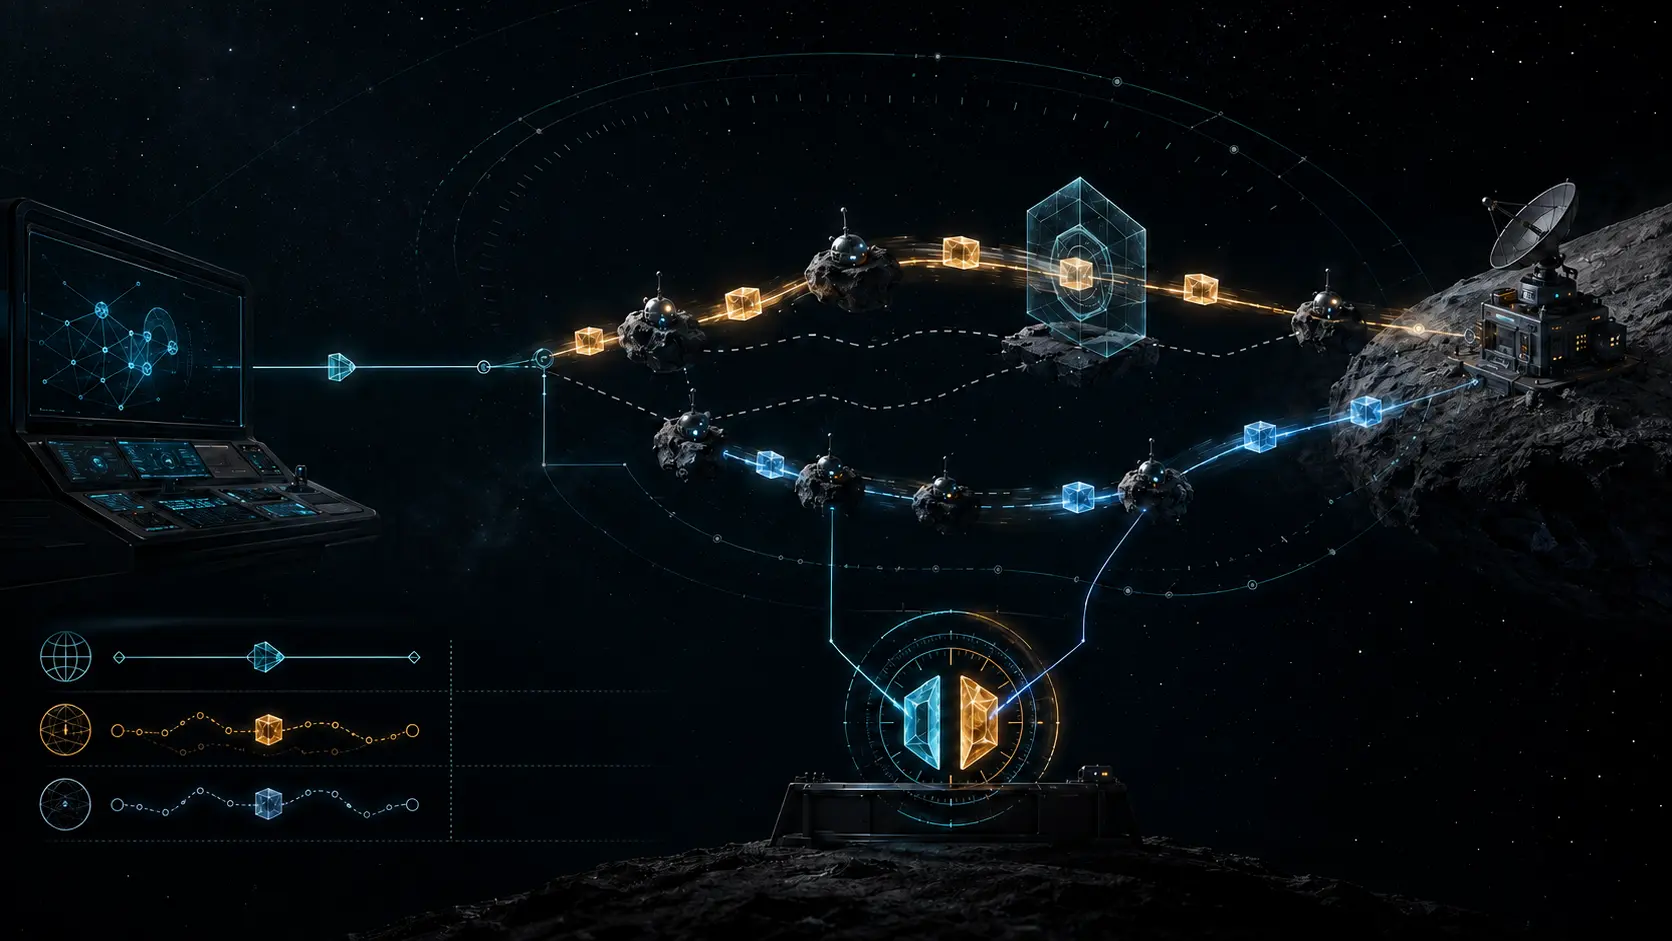
Die Challenge überwand die Verzögerung, die Autorität nicht: RFC 9891
RFC 9891 bringt eine ACME-Prüfung in verzögerungstolerante Netze. Ihr Erfolg belegt Kontrolle unter einer konkreten Richtlinie, aber weder Namensrecht noch legitime Routen oder die spätere Nutzung des Zertifikats.

Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Sparkle und Hellas Sat testen quantensichere Satellitenverbindung
Sparkle und Hellas Sat haben Sparkles QSI-Dienst von einer terrestrischen Rechenzentrumsverbindung auf eine GEO-Satellitenverbindung zwischen Griechenland und Zypern ausgeweitet.
IETF
Rich Salz und die TLS-1.3-Anforderung, die keine Betriebsquittung war
Ein Standard kann eine strenge Regel setzen, ohne damit selbst den Nachweis zu erzeugen, dass sie in jedem laufenden System erfüllt ist. Das ist keine Schwäche des Standards. Es verhindert, dass eine richtige Protokollentscheidung als unbeobachtete Betriebsbehauptung ausgegeben…
IETF
Nancy Cam-Winget und das SCIM-Ereignis, das keine Abgleichquittung war
Wenn eine Identitätsdomäne einer anderen eine Änderung meldet, ist damit nicht erwiesen, dass die empfangende Domäne sie bereits übernommen hat. Sie muss die Ressource noch zuordnen, Schemata abgleichen, gegebenenfalls rückfragen, eine lokale Regel anwenden und ihren eigenen…
IETF
Chris Wendt und die signierte Antwort, die das Medium nicht authentifizierte
Eine erreichte SIP-Antwort kann eine wichtige Beobachtung sein. Sie ist aber weder ein Beweis über den späteren Gesprächsstrom noch eine fertige Handlungsanweisung. RFC 9970, an dem Chris Wendt mitgeschrieben hat, ist gerade dann nützlich, wenn diese Trennung in Produkt, Betrieb…

IETF
Michael Prorock und der Algorithmusbezeichner, der keine Vertrauenspolitik auswählte
Ein Algorithmusbezeichner kann einem System sagen, wie es einen Schlüssel und eine Signatur technisch behandeln soll. Er kann nicht sagen, ob der Schlüssel aus einem akzeptierten Kanal stammt, welchem Aussteller zu trauen ist oder welche Wirkung eine gültige Signatur haben darf.…
Fallakte
Das Token kam vor dem Anruf. Die Verifizierung musste warten: RFC 9888
Die signierte Identitätsaussage lag beim Zielanbieter, bevor der zugehörige Anruf sein Netz erreicht hatte. RFC 9888 gibt STIR einen Nebenweg durch Telefonnetze, die das Token nicht in SIP transportieren. Zwei getrennte Eingänge werden dadurch jedoch nicht automatisch zu einem…