
Primäre Domain
Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.

Geschichte
Die Verbindung war offen. Die Konfiguration gehörte noch einem zweiten Aushandler: RFC 1552
Ein Zustandsname klingt gern endgültiger, als seine Übergangsregel ist. Bei RFC 1552 konnte `Opened` vollständige IPX-Bereitschaft bedeuten – oder erst die Erlaubnis, mit IPX-WAN den fehlenden Teil auszuhandeln.

AFNOG
AfNOGs Feld für die Wunschdauer erklärt den Bezug zur Programmplanung nicht
AfNOGs Aufruf von 2007 fragte nach der gewünschten Dauer, erklärte aber nicht deren Verhältnis zur Programmplanung.

IETF
Der Server füllt das Formular vor: RFC 9908 macht EST-CSR-Attribute betrieblich nutzbar
Ein EST-Server kann jetzt ein teilweise ausgefülltes CSR-Formular senden: Er legt die von ihm geforderten Werte fest und lässt ausdrücklich leere Felder für den Client offen. Genau das macht RFC 9908 aus der bisherigen Attributliste ein operativ prüfbares Anforderungsmodell.

Europa und Naher Osten: Trends bei regionalen ISPs
RCNTECs Smart-PDU verlagert die Wiederherstellung ins Rack – nicht über dessen Kontrollgrenze hinaus
Fällt an einem entfernten Rack der bevorzugte Stromeingang aus, zählt nicht das Etikett „resilient“. Entscheidend ist, welche Maßnahmen ohne Techniker vor Ort beobachtbar, ausführbar und sicher bleiben. RCNTECs RPCM bringt einige davon an die einzelne Steckdose. Das kann die…

IETF
Ein QUIC NEW_TOKEN validiert eine Adresse, keinen wiederkehrenden Client
Ein gültiges QUIC-Token kann die Adressprüfung bei einer späteren Verbindung beschleunigen. Es beweist jedoch weder eine Person noch ein Gerät, ein Konto oder ein Geschäftsergebnis.

IETF
Die Prüfung ist Teil der Schnittstelle: RFC 9907 macht YANG-Dokumente zu Betriebskontrollen
Ein YANG-Modul kann syntaktisch sauber geparst werden und dennoch inkompatible Operationen hervorbringen, wenn die Spezifikation Lebenszyklus, Datenspeicher oder Zuständigkeit für ein Register offenlässt. RFC 9907 macht daraus eine Frage der Autor- und Review-Disziplin: nicht…

IETF
RSVP-TE Fast Reroute lässt einen lokalen Knoten einen Ausfall umgehen, ohne den Ende-zu-Ende-LSP neu zu schreiben
Bei einem Ausfall eines geschützten Hops schaltet der nächstgelegene Point of Local Repair (PLR) seine lokale Label-Operation auf einen vorab signalisierten Detour oder Facility-Bypass um, bevor der Head-End den Fehler kennt und den Ende-zu-Ende-LSP neu berechnet.

Geschichte
Warum IPv4-Fragment-Offsets in Einheiten von acht Oktetten zählen
IPv4 spart Platz im Header, indem es niedrige Bits nicht überträgt, die ohnehin immer null wären. Dadurch reicht ein kleines Feld für einen großen Bereich. Die Kehrseite ist eine feste Grenze für alle Fragmente, nach denen noch weitere Daten folgen.

AFNOG
AfNOGs Feld zum Vorschlagstyp nennt Formate, aber nicht deren Nachweise
AfNOGs Aufruf von 2007 nannte drei Formate, veröffentlichte aber keine formatspezifischen Informationsfelder.

IETF
QUIC-0-RTT-Akzeptanz ist kein Transaktions-Commit
Ein Latenzdashboard kann akzeptierte frühe Daten melden, während die Anwendung noch prüft, ob eine Wiederholung einen zweiten Seiteneffekt auslösen darf.

IETF
Jede Zelle sagt Stopp: RFC 9906 vollendet den DNSSEC-Rückzug von ECC-GOST
Der Mechanismus ist unmittelbar: Jede betroffene ECC-GOST-Zelle im Algorithmusregister lautet jetzt **MUST NOT**. Damit schließt RFC 9906 sowohl den Produktions- als auch den Validierungspfad – anders als der Kompatibilitätsübergang für SHA-1 in RFC 9905. Das ist eine operative…
AFNOG
AfNOGs 200-Wörter-Grenze nennt die erforderlichen Angaben nicht
Der Aufruf von 2007 begrenzte die Zusammenfassung auf 200 Wörter, ohne ihren Pflichtinhalt zu nennen.
Europa und Naher Osten: Trends bei regionalen ISPs
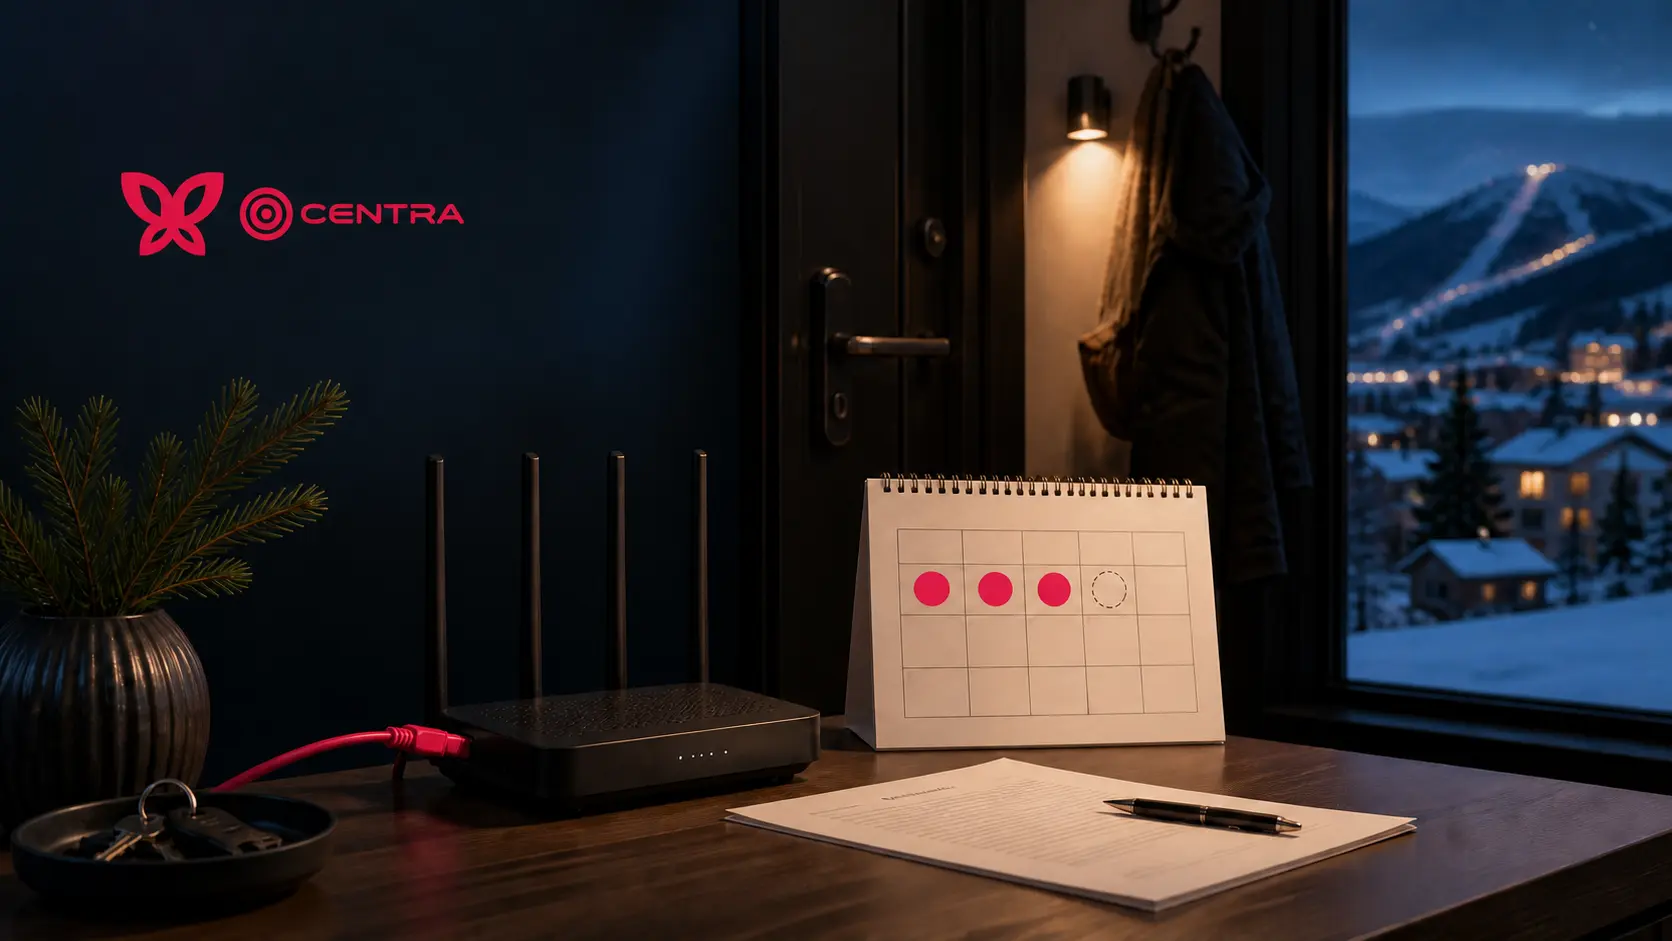
Bei Ray-Svyaz bleibt nach dem 500-Mbit/s-Angebot der Folgetarif zu prüfen
Das MyCentra-Angebot für Scheregesch verbindet bis zu 500 Mbit/s mit 50 Prozent Rabatt. Dieselbe offizielle Seite erklärt, dass der Nachlass drei Monate gilt und danach der bei Vertragsabschluss vereinbarte Haupttarif greift. Damit ist der Folgetarif – nicht der Einstiegspreis…

Geschichte
Als die IPv4-Identifikation nicht mehr jedes Datagramm identifizierte
*Ein Feld kann in jedem Header stehen und dennoch nicht jedem Paket eine Identität verleihen.*

IETF
Nicht mehr signieren, weiter validieren: RFC 9905 macht den SHA-1-Rückzug asymmetrisch
Der Mechanismus steht am Anfang: Die betroffenen DNSSEC-Algorithmuszeilen verbieten gleichzeitig die neue SHA-1-Produktion, erhalten aber die Pflicht, ihre Validierung weiterhin zu implementieren, solange der installierte Bestand noch umgestellt wird.

IETF
Linearer MPLS-Schutz koordiniert die Umschaltung – doch Prioritätsregeln entscheiden, welche Anforderung Vorrang hat
Ein Schutzbereichs-Endpunkt nimmt lokale und entfernte Anforderungen an, ordnet sie nach expliziten Prioritäten und verschiebt die Selektoren zwischen einem vorab bereitgestellten Arbeits- und Schutzpfad. PSC entscheidet damit über eine Umschaltung in einem bestehenden Bereich…

Geschichte
Der Anhang nannte seinen Typ. Die lokale Maschine wählte den Befehl: RFC 1524
Eine Konfigurationszeile konnte mehrere Mailprogramme um ein neues Medienformat erweitern. Gerade deshalb war sie mehr als Komfort: In RFC 1524 war `mailcap` die lokale Stelle, an der eine fremde Typangabe in einen ausführbaren Befehl übersetzt wurde.

IETF
QUIC-Empfangsgrenze ist keine Pfad-MTU
Die Angabe des Gegenübers beschreibt dessen Empfangsbereitschaft, nicht die Übertragungsfähigkeit des Netzwerkpfads.

IETF
Vier Felder, eine Vertrauenskette: RFC 9904 verlagert die DNSSEC-Algorithmenpolitik ins Register
RFC 9904 verlagert den maßgeblichen Steuerungspunkt für DNSSEC-Algorithmen aus einer statischen Tabelle in zwei von IANA geführte Register. Der RFC ändert am Tag seiner Veröffentlichung keinen geerbten Empfehlungsstatus. Sein Mechanismus trennt vier Felder…

Geschichte
Die Nachricht kam unversehrt an. Ihre Lesereihenfolge hatte trotzdem drei Zuständige: RFC 1556
Eine E-Mail mit hebräischer Schrift, einem englischen Namen, einer Zahl und Satzzeichen konnte 1993 jedes Transporthindernis ohne Zeichenverlust überwinden und auf zwei Bildschirmen dennoch zwei verschiedene Sätze bilden. RFC 1556 beschrieb die fehlende Zuständigkeit: Wer ordnet…