
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Fallakte
Wer hat bei der Internet Society die Befugnis – und wer kann sie anfechten?
Die öffentliche Dokumentation der Internet Society zeigt keine einzelne Machtquelle, sondern eine gestufte Ordnung aus Gründungsurkunde, Satzung, Trustees und dem Nonprofit-Recht des District of Columbia. Diese Ebenen können Zuständigkeiten erklären; sie beweisen aber nicht…
Globale Cloud-Dienste
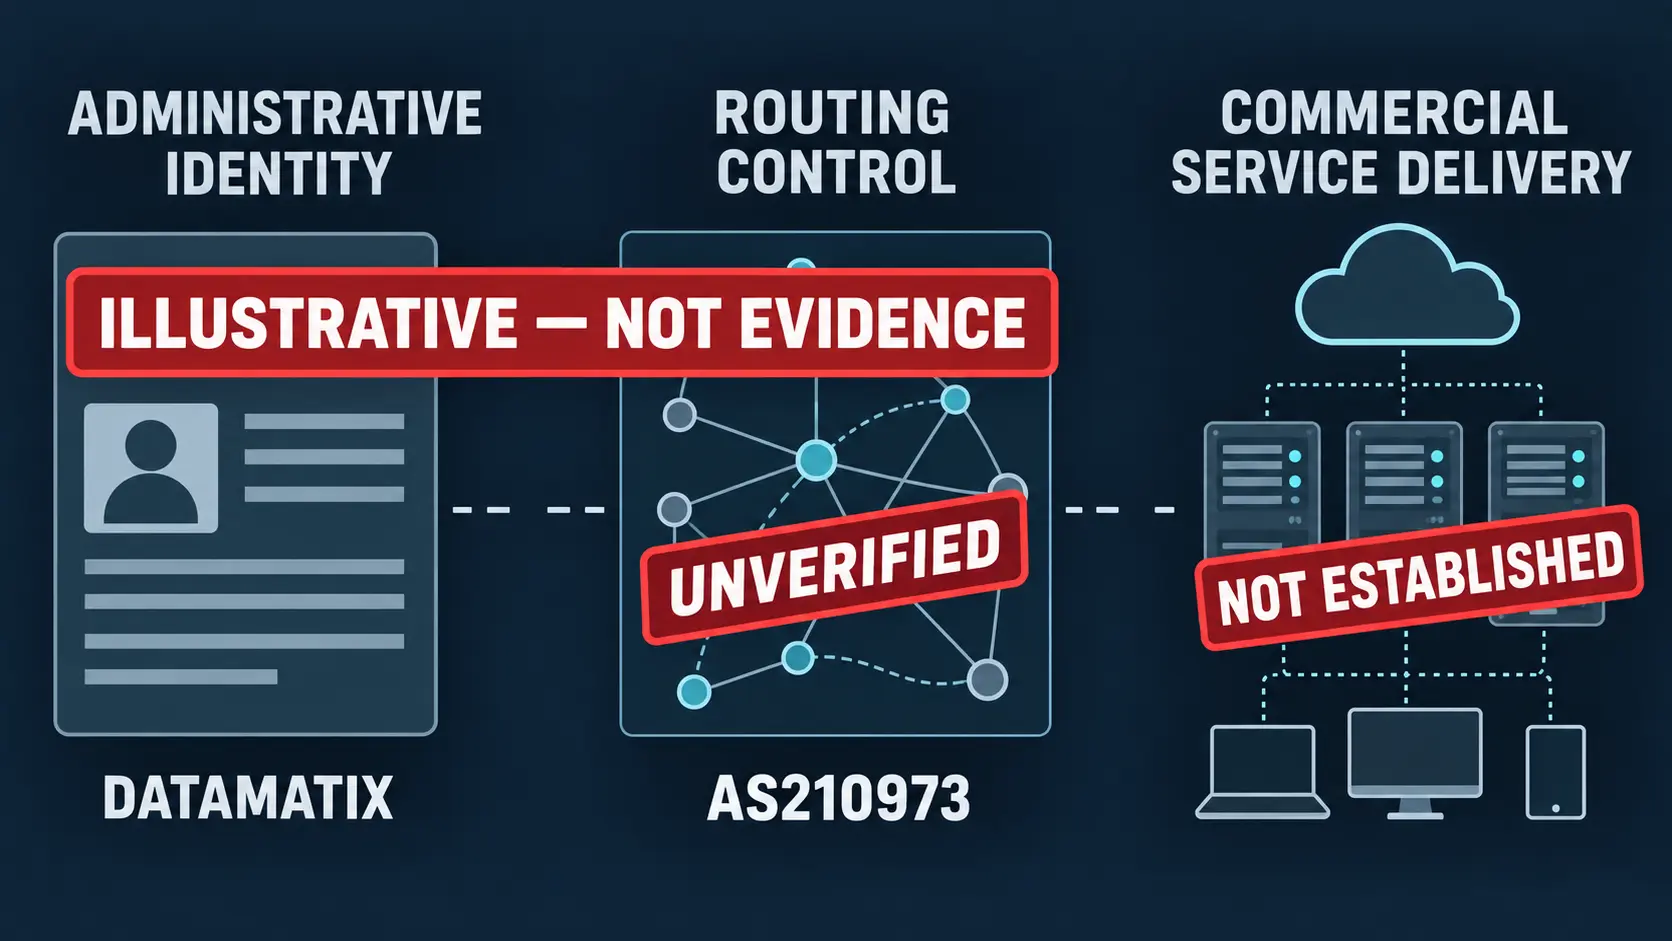
Was AS210973 über DATAMATIX zeigt — und was nicht
Die Analyse-Zusammenfassung zu Was AS210973 über DATAMATIX zeigt — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext der…

IETF
Der Transform wurde vereinbart. Das Replay war noch nicht verworfen: RFC 9827
RFC 9827 gibt IKEv2 einen breiteren und ehrlicheren Vertrag für Paketfolgenummern. Die gewählte Transform-ID beschreibt Eigenschaften beim Eintritt der Pakete einer Security Association in das Netz. Sie bescheinigt weder die Koordination der Sender noch die Anti-Replay-Policy des…
IETF
RFC 10011 nimmt den TLS-Terminator in die Sicherheitsgrenze auf
Wer TLS vor dem RESTCONF-Server beendet, verlagert nicht nur Rechenarbeit. Die Authentisierung findet nun an einer anderen Stelle statt als die Autorisierung. RFC 10011 macht daraus eine klare Governance-Aussage: Die Sicherheitsgrenze reicht bis zum externen TLS-Terminator und…
IETF
Ein Diagnoseplan ist keine Ursache: acht Belege für geplante OAM-Tests
`draft-ietf-opsawg-scheduling-oam-tests-07` soll OAM-Tests zeitlich planen und in einer festgelegten Reihenfolge koordinieren. Das schafft eine gemeinsame Arbeitsfläche, macht aber aus einem gespeicherten Plan, einem Erfolgsstatus oder einem Messwert noch keinen Beweis für…
Globale Institutionen
DFINFRA und AS210860: Warum Registersignale keine Routingkontrolle beweisen
Eine belastbare Aussage über die Kontrolle eines autonomen Systems entsteht erst, wenn Registerdaten, Routingbeobachtungen, Autorisierungsdaten und eine zurechenbare Handlungsmöglichkeit über denselben Zeitraum zusammenpassen.

IETF
Die Farbe stimmt. Der Nachweis nicht: RFC 9832 als Beweiskette
Eine 32-Bit-Zahl kann in drei BGP-Kontexten auftauchen und jeweils eine andere Entscheidung auslösen. RFC 9832 ordnet diese Entscheidungen. Es beweist damit weder eine domänenübergreifende Bedeutung noch FIB-Installation, Paketpfad oder eingehaltenes SLA.

IETF
RFC 9983: Das Anycast-Flag kennzeichnet Absicht, nicht Dienstzustand
RFC 9983 gibt OSPFv2 eine eindeutige Aussage, die zuvor oft aus mehreren Routen abgeleitet wurde: Dieser Präfix soll von mehreren Knoten angekündigt werden. Das AC-Flag macht die beabsichtigte Anycast-Eigenschaft maschinenlesbar. Es macht aus einem Routing-Attribut jedoch keinen…

Global Regionaler ISP
AS210837: Was öffentliche Routing-Daten über ROYA zeigen — und was nicht
Die Analyse-Zusammenfassung zu AS210837: Was öffentliche Routing-Daten über ROYA zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Fallakte
AlmazCloud: Was der öffentliche Datensatz über AS210328 tatsächlich zeigt
Die Analyse-Zusammenfassung zu AlmazCloud: Was der öffentliche Datensatz über AS210328 tatsächlich zeigt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Global Regionaler ISP
Was öffentliche Routingdaten über Utherverse Network Operations zeigen — und was nicht
Die Analyse-Zusammenfassung zu Was öffentliche Routingdaten über Utherverse Network Operations zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
RFC 9845: Die Wattzahl sank, der Nachweis noch nicht
Ein niedriger Messwert ist ein Befund, kein Gesamturteil. Lastzuordnung, Dienstqualität, Topologie, Strommix und Dauer können die Umweltwirkung weiterhin umkehren.
IETF
Acht Belege zwischen Workload-Bootstrap und tatsächlichem Ergebnis
Der WIMSE-Entwurf zeigt, wie Plattformen langlebige Geheimnisse durch kurzlebige, zielgebundene Workload-Credentials ersetzen. Die stärkere Authentisierung bleibt jedoch nur ein Glied: Laufzeitbindung, Schlüsselbesitz, Rotation, Autorisierung und Ergebnis benötigen eigene Belege.

Globale Institutionen
Was AS210764 sichtbar macht – und was daraus nicht folgt
Die Analyse-Zusammenfassung zu Was AS210764 sichtbar macht – und was daraus nicht folgt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…
IETF
RFC 9991 machte Fehlerdetails zur bedingten Offenlegung, nicht zum Anspruch
Ein DMARC-Fehlerbericht kann die eine Kopfzeile enthalten, die eine Störung erklärt — und zugleich eine Nachricht offenlegen, die dem anfragenden Domaininhaber nie gehörte. RFC 9991 löst diesen Konflikt nicht durch einen automatischen Herausgabeanspruch. Der Standard macht…

Gesellschaft für Nummernressourcen
DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Globale Cloud-Dienste
DATAMATIX: Was AS210973 über Betrieb, Reichweite und Abhängigkeit tatsächlich zeigt
Die öffentliche Spur von DATAMATIX reicht von einer registrierten autonomen Systemnummer bis zu möglichen Routing- und Infrastrukturbeziehungen. Sie belegt technische Sichtbarkeit, aber noch kein belastbares Geschäftsmodell. Entscheidend ist daher nicht, ob DATAMATIX in Registern…

Führungskräfte
MyCERTs institutionelle Kontinuität: Was sich über Mohamed Awang-Lahs Rolle belegen lässt
Die Geschichte von MyCERT lässt sich nicht seriös als Geschichte eines einzelnen Gründers erzählen. Die belastbarere Spur ist institutionell: Eine Funktion zur Reaktion auf Computer- und Netzsicherheitsvorfälle blieb über mehrere organisatorische Veränderungen hinweg erkennbar…

IETF
RFC 9990 zählte Empfängerangaben, nicht den Mailstrom selbst
Eine Kurve steigt, obwohl kein neuer Absender aktiv wurde. Der Grund liegt nicht im Mailverkehr, sondern im Eingang: Ein Empfänger hat zwei verspätete Zeitfenster geliefert, die sich teilweise überschneiden. Beide Dateien besitzen gültige, unterschiedliche Report-IDs. RFC 9990…
Institutionen in Europa und im Nahen Osten
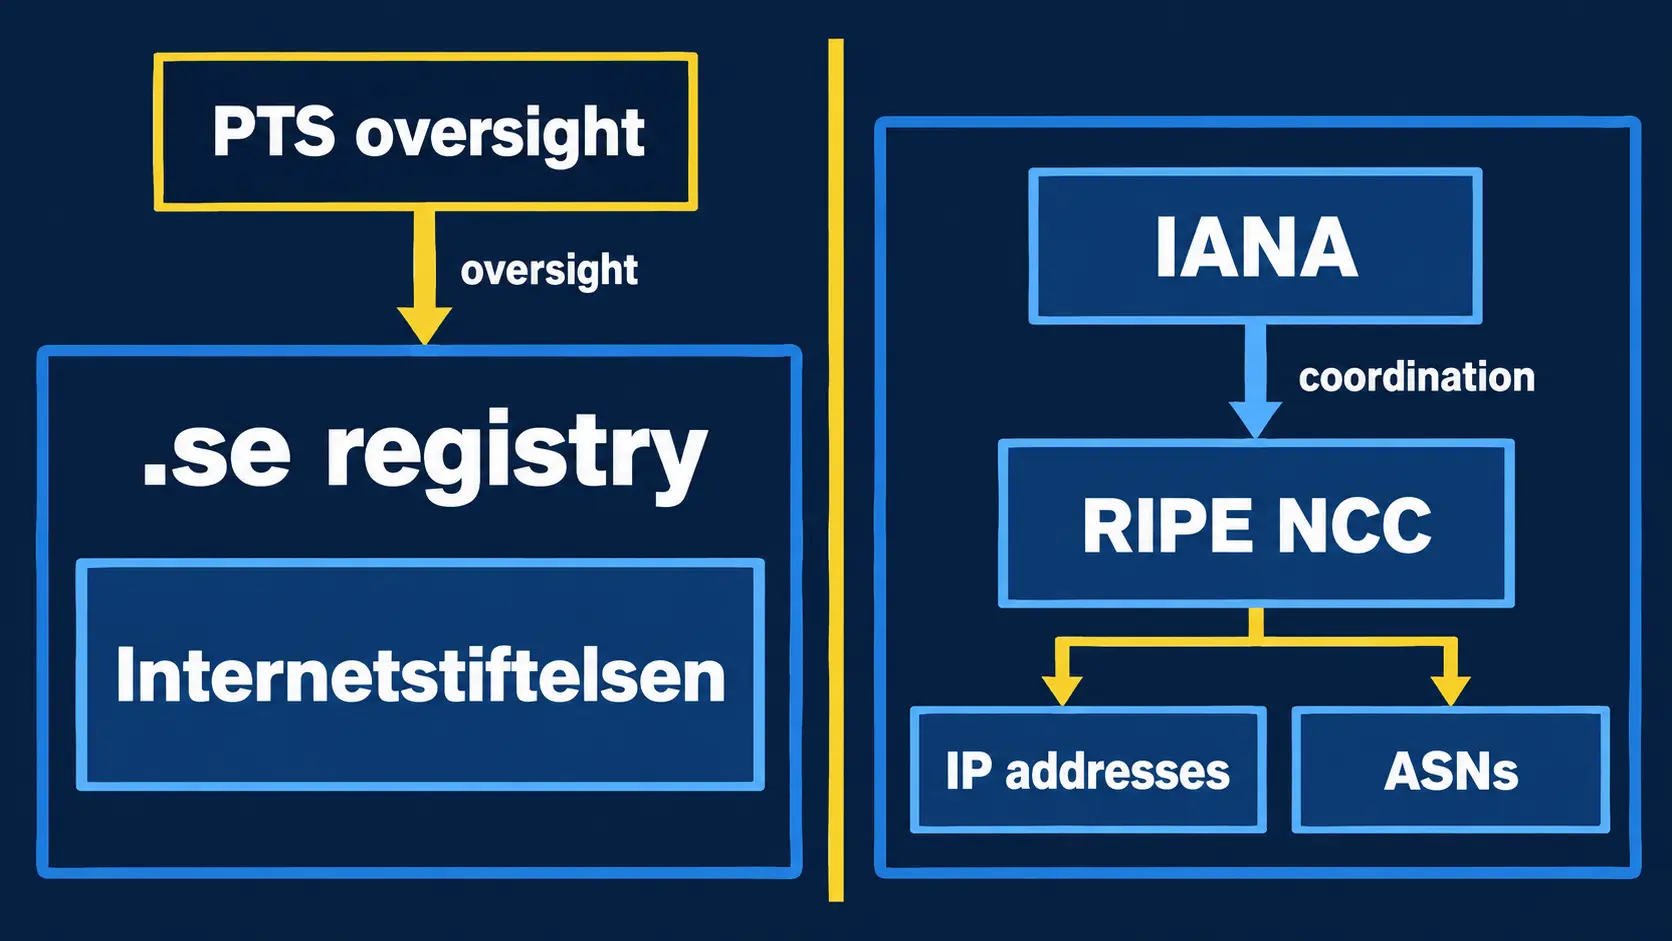
Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System
Die Analyse-Zusammenfassung zu Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition…