
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
IETF
Ein AEGIS-Codepunkt ist kein Aushandlungsbeleg
Sechs neue Kennungen geben AEGIS-Varianten eindeutige Namen. Sie belegen nicht, was zwei Gegenstellen angeboten, welche Tag-Länge sie vereinbart oder welcher Implementierungspfad reale Daten geschützt hat. Zwischen Registereintrag und laufender Verbindung fehlt eine überprüfbare…

Geschichte
Anita Borg und Systers: Der Zutritt zu einem geregelten Raum war noch kein Beweis für Gleichstellung
Eine Nachricht gelangte zu Systers, weil Mitgliedschaft, Adresse und Verteilregeln ihr einen privaten beruflichen Raum öffneten. Diese Zustellung verband verstreute Frauen in der Informatik; sie verifizierte nicht jede Identitätsangabe, garantierte keine Karrierechance und…

IETF
Ein DHCP-Lease ist kein Beleg für die Relay-Topologie
RFC 9928 ermöglicht es einem zwischengeschalteten Relay, DHCPv4 über DHCPv6 für ein nicht aufrüstbares IPv4-Gerät zu transportieren. Der Client erhält eine gültige Konfiguration, ohne die Umhüllung zu kennen. Gerade deshalb muss der Betreiber separat belegen, dass die physische…

Geschichte
Andrew S. Tanenbaum und die Amoeba-Capability, die ein Objekt autorisierte, nicht eine Person
Amoeba machte Berechtigung als 128-Bit-Referenz transportierbar. Ein Prozess konnte sie speichern, kopieren und einem Server vorlegen, ohne dass ein zentraler Capability-Verwalter jeden Besitzer kannte. Genau diese Eleganz begrenzt die Aussage: Gültigkeit belegt die Referenz und…
Führungskräfte
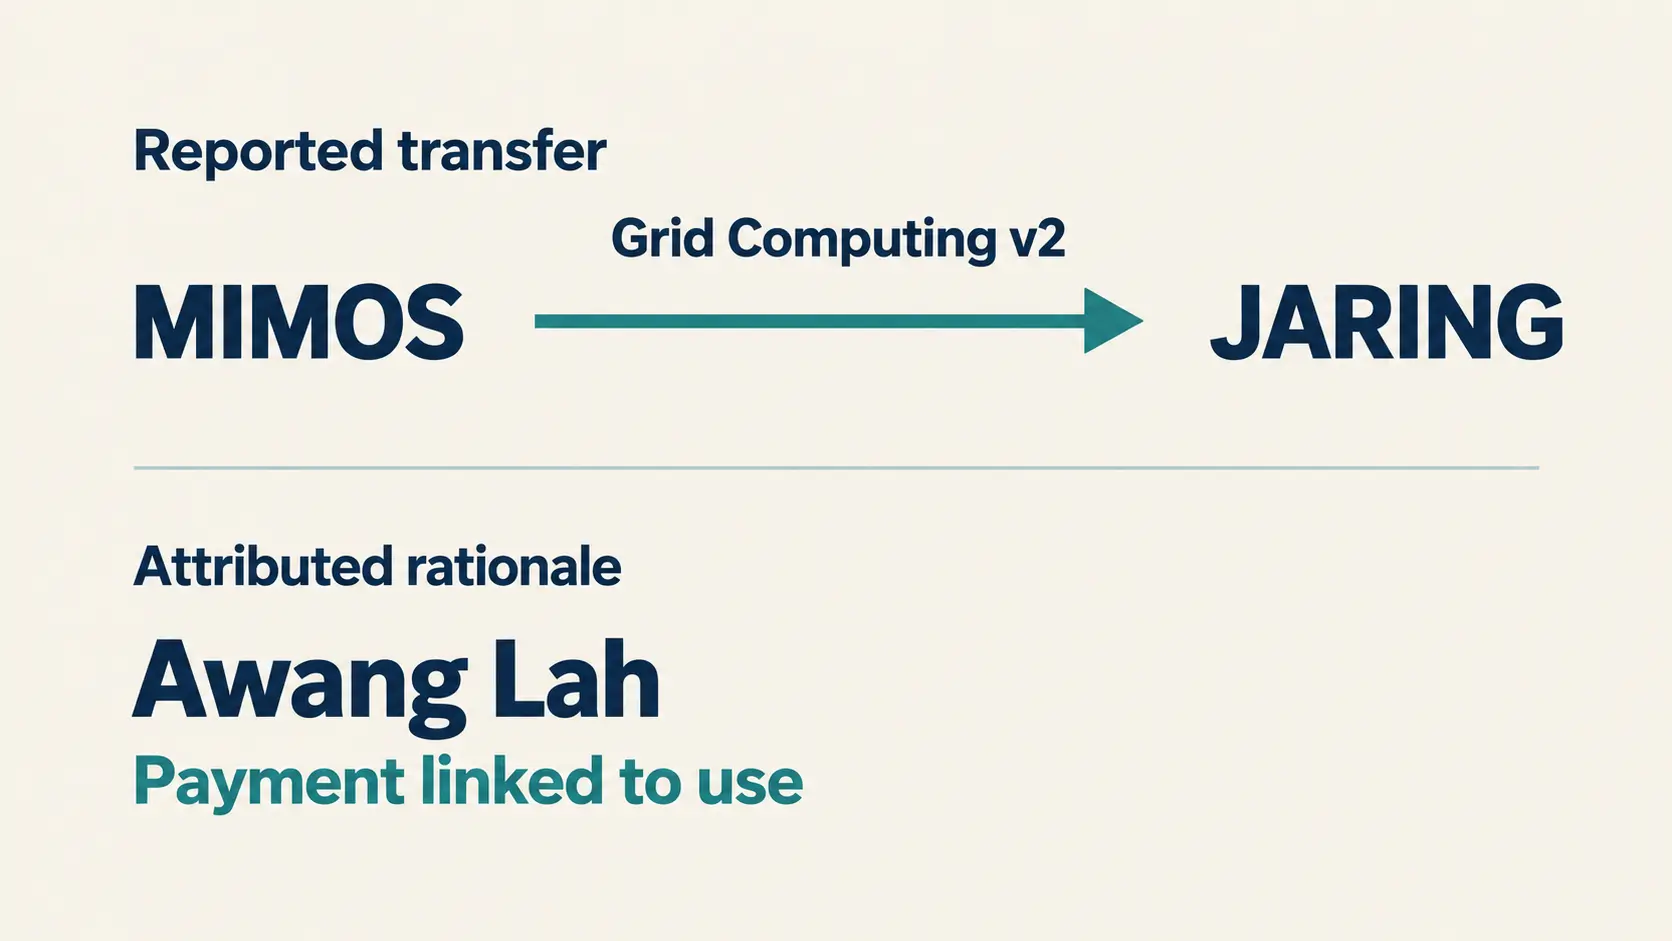
Awang Lah und JARING: Was hinter dem Grid-Computing-Sparargument steht
MIMOS nennt JARING als Empfänger von Grid-Computing-Technologie. Ein von MIMOS bereitgestellter Bericht verbindet damit ein Kostenargument des damaligen JARING-Chefs Mohamed Awang Lah: bezahlen nach Nutzung. Belegt sind der berichtete Technologieempfang und die kommerzielle…

Globale Cloud-Dienste
Cloudflare R2: Warum null Egress nicht null Wechselkosten bedeutet
Cloudflare weist für ausgehende Daten aus R2 keine Transfergebühr aus und dokumentiert einen Weg, Objekte herauszukopieren. Das ist ein konkreter Vorteil. Ob daraus eine wirtschaftlich nutzbare Alternative zum bisherigen Betrieb entsteht, entscheiden jedoch Abrufkosten…

Globale Institutionen
Von ISC DHCP zu Kea: Die Betriebsarbeit nach der Konvertierung
Keama kann die mechanische Arbeit beim Wechsel von ISC DHCP zu Kea verringern. Doch eine erzeugte JSON-Konfiguration ist noch kein nachweislich funktionsfähiger oder wiederherstellbarer DHCP-Dienst. Die eigentliche Migration beginnt dort, wo die Konvertierung endet: bei…

ICANN
ICANNs Autoritätskette: Wie Regeln zu Pflichten werden – und was eine Anfechtung bewirken kann
ICANN koordiniert Internetkennungen nicht über ein einziges regulatorisches Mandat. Ihre praktische Autorität entsteht vielmehr aus einer Kette von Gründungs- und Verfassungsdokumenten, gemeinschaftlich entwickelten Policies, Verträgen mit Registries und Registraren…

IETF
Wer darf für die IETF entscheiden – und wer kann die Entscheidung anfechten?
Die IETF besitzt kein staatliches Mandat und ist dennoch in der Lage, technische Entscheidungen mit weltweiter Wirkung zu koordinieren. Ihre Autorität entsteht nicht aus einem einzelnen Gründungsakt, sondern aus einer Kette von Instrumenten: Mission, Arbeitsgruppen-Charta…

Führungskräfte
Mohamed Awang Lah und die offene Frage des Fähigkeitentransfers in Malaysias Internetgeschichte
Mohamed Awang Lah half dabei, Malaysias frühe Internetinfrastruktur aus einer technischen Möglichkeit in eine nutzbare nationale Verbindung zu überführen. Die öffentlich zugänglichen Quellen verbinden ihn mit RangKom, JARING und dem Aufbau früher Netzwerkkapazitäten. Sie zeigen…

Global Regionaler ISP
ROYA Communications: Welche Belege AS210837s operative Realität stützen können
Die Analyse-Zusammenfassung zu ROYA Communications: Welche Belege AS210837s operative Realität stützen können erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Globale Cloud-Dienste
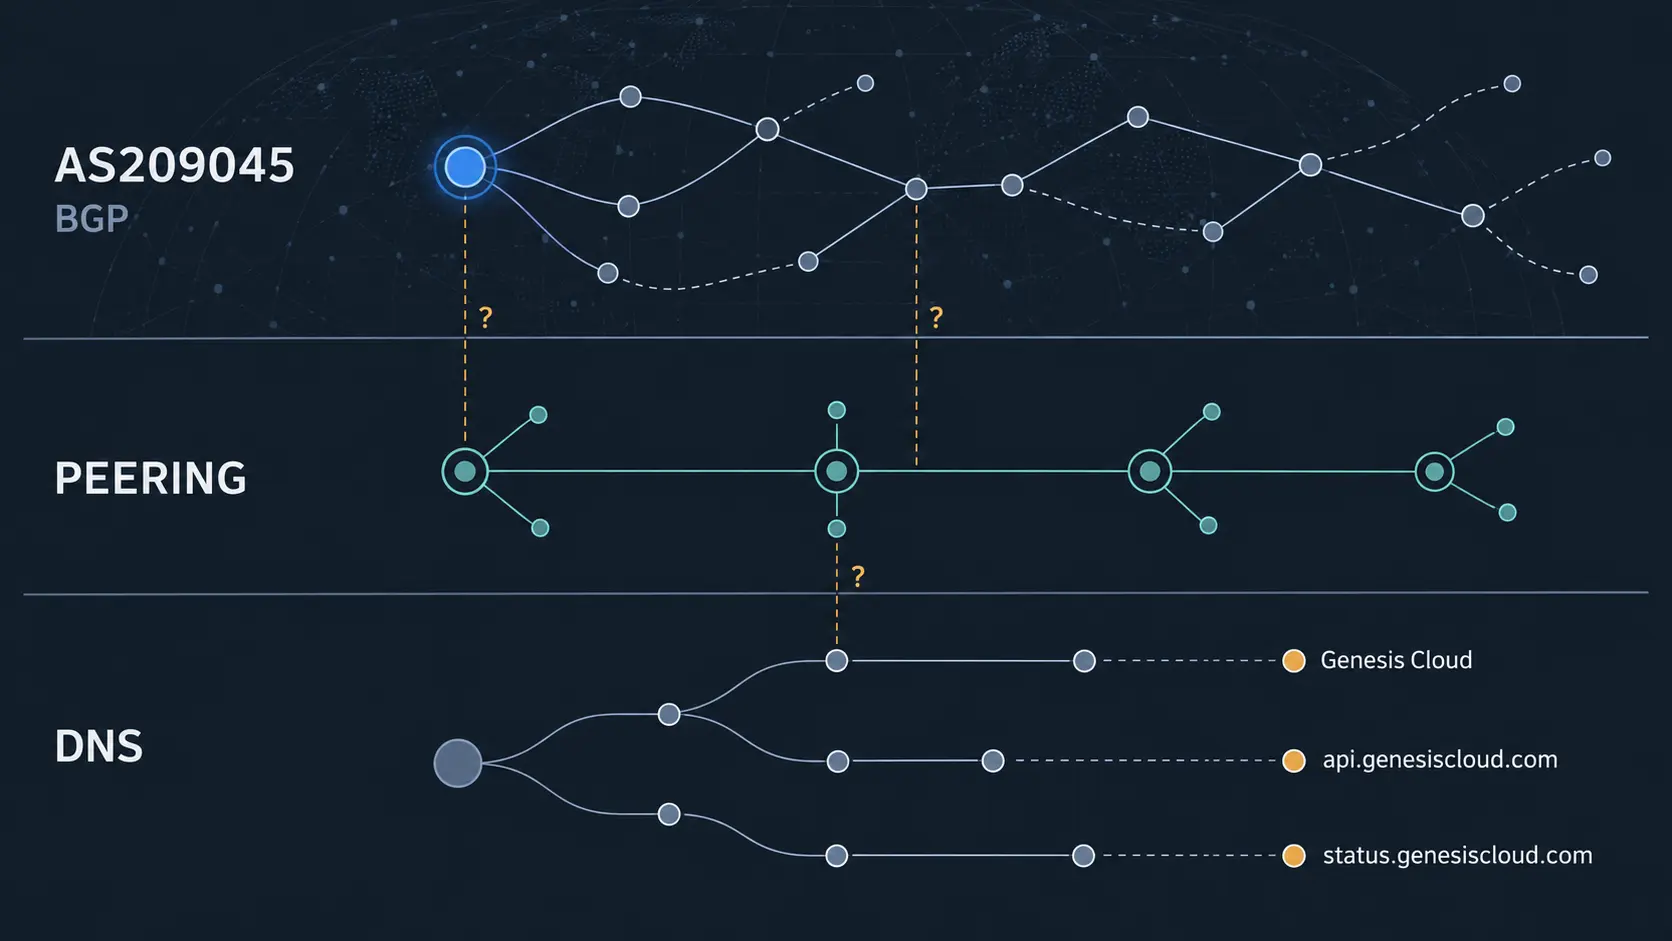
Genesis Cloud: Routing, Peering und DNS zeigen noch keine durchgängige Betriebskette
Die öffentlichen Spuren von Genesis Cloud lassen sich in mehrere technische Ebenen zerlegen: eine AS-Registrierung, beobachtbare Routen, deklarierte Peering-Beziehungen, DNS-Delegation sowie öffentlich erkennbare API- und Status-Endpunkte. Entscheidend ist jedoch die Lücke…
Fallakte
Die SHA-1-Zählung nach RFC 9919 ist kein Stilllegungsbeleg
RFC 9919 erlaubt Betreibern, die von OCSP-Clients verwendeten Hash-Algorithmen zu protokollieren. Ein stiller Responder beweist dennoch nicht, dass die gesamte abhängige Population SHA-1 verlassen hat: Das Skalierungsmodell verbirgt Nutzung absichtlich hinter Caches und…

Geschichte
RFC 2070 zog die Grenze vor dem Parser: Zeichen waren nicht ihre Bytes
Eine numerische Zeichenreferenz sollte dasselbe Zeichen bezeichnen, ganz gleich, ob die HTML-Datei in einer ASCII-kompatiblen oder einer mehrbyteigen UCS-Codierung gespeichert war. RFC 2070 machte diese Beständigkeit zu einer Architekturentscheidung: `charset` wählte die…

Geschichte
Ein anderer Realm machte denselben Hash wertlos: Was RFC 2069 über Verifier-Grenzen lehrte
Eine kopierte Verifier-Datei öffnete nicht automatisch jede Tür, an der derselbe Benutzer dasselbe Passwort verwendete. In RFC 2069 gehörte der Realm selbst zum geheimen Ausgangswert. Wechselte der Realm, wechselte `H(A1)`. Diese Begrenzung war echte Kompartimentierung. Sie…

IETF
EVPN kann eine Multicast-Quelle wählen, aber keine Redundanz bescheinigen
Bei einem Umschalttest können zwei Quellen senden, während der Empfänger genau einen sauberen Datenstrom sieht. RFC 9856 regelt, welche Kopie ein EVPN durchlässt. Die Norm bescheinigt jedoch weder inhaltliche Gleichwertigkeit noch Quellengesundheit oder verlustfreie Umschaltung.…
Geschichte
Ned Freed und der Dateiname, der zusammengesetzt, aber nicht geglaubt werden darf
Ein MIME-Parameter kann in nummerierten Teilen übertragen werden, obwohl am Ende nur ein Name erscheint. RFC 2231 macht die Rekonstruktion internationaler Werte eindeutig; aus dem Ergebnis wird dadurch weder ein sicherer Pfad noch eine Identität oder Ausführungsbefugnis.
Geschichte
Eine Versionsnummer wechselt den Absender: die eigentliche Zusage von HTTP/1.1 in RFC 2068
Zwischen Browser und Ursprungsserver kann aus einer Zeile mit `HTTP/1.0` eine Zeile mit `HTTP/1.1` werden, ohne dass jemand die Vergangenheit umschreibt. Sobald ein Proxy eine Nachricht versteht und für den nächsten Abschnitt neu erzeugt, spricht er mit seiner eigenen…

IETF
Die Antwort durchquerte drei Domains. Der Beweis nicht
RFC 9716 gibt einer SR-MPLS-Antwort einen Rückweg, wenn gewöhnliche IP-Erreichbarkeit an einer Domain-Grenze endet. Der Reverse Label Stack kann vollständig vorgegeben oder an den Grenzen schrittweise aufgebaut werden. Eine empfangene Antwort belegt deshalb einen bestimmten…

Geschichte
RFC 2067: Drei erlaubte Paketformen mussten dem laufenden Code weichen
IP über HIPPI erreichte 1997 einen höheren Reifegrad, weil der gemeinsame Vertrag kleiner wurde. RFC 2067 strich drei von RFC 1374 erlaubte Varianten, die keine eingesetzte Implementierung nutzte. Zugleich begrenzte er seine Zusage auf einen HIPPI-SC-Switch oder eine einfache…