
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
Führungskräfte
Anriette Esterhuysens IGF-Rahmen maß Fähigkeit daran, was Institutionen dauerhaft tragen
Der IGF-Fortschrittsbericht für 2021 zählt Förderungen, unterstützte Teilnehmende und Workshops. Der frühere Rahmen von Anriette Esterhuysen richtete den Blick weiter nach vorn: Können Menschen und ihre Institutionen eigene Ziele der Internetpolitik auch nach dem Treffen…

Geschichte
Der Ethernet-Frame kam an. Seine Servicerolle nicht: RFC 7152
2014 machte ein IETF-Anforderungsdokument eine wenig sichtbare Lücke in Layer-2-VPNs deutlich: Ein Provider Edge konnte einen Ethernet-Frame über ein Pseudowire empfangen, ohne zu wissen, ob er an der entfernten Seite von einem Root- oder Leaf-Anschluss kam. RFC 7152 übersetzte…

IETF
Vor der CAPWAP-Suche ordnete DHCP die Controller, die ein Zugangspunkt testen konnte: RFC 5417
Eine DHCPv4- oder DHCPv6-Option kann einen Access Controller in der Startsuche eines Wireless Termination Points vor einen anderen setzen. RFC 5417 definiert diese Reihenfolge als konfigurierte Präferenz; Discovery und DTLS klären anschließend, mit welchem Gegenüber eine…
Fallakte
Doppelte Anfragen an die DNS-Wurzel: Der Hinweis führte zu einem Resolver-Update
Rund eine Woche lang stieg der Verkehr zur DNS-Wurzel von etwa 1,6 auf 3,2 Millionen Anfragen pro Sekunde. Die Anfragen waren gültig, kamen aus rekursiven Resolver-Netzen und beeinträchtigten den Root-Dienst nicht messbar. Der Vorgang zeigt, wie eine vorgelagerte Softwareänderung…

IETF
RFC 5416: Die 802.11-Bindung hat eine Epochen-Grenze
RFC 5416 beschreibt eine CAPWAP-Bindung für IEEE 802.11, aber keine pauschale Zusage für jedes heutige WLAN-Merkmal. Der Vertrag ordnet Stationen, Funkparameter, QoS sowie BSSID- und WLAN-Zuordnung in der Basis von 802.11-2007. Für die Führungsebene zählt deshalb die Trennung…
IETF
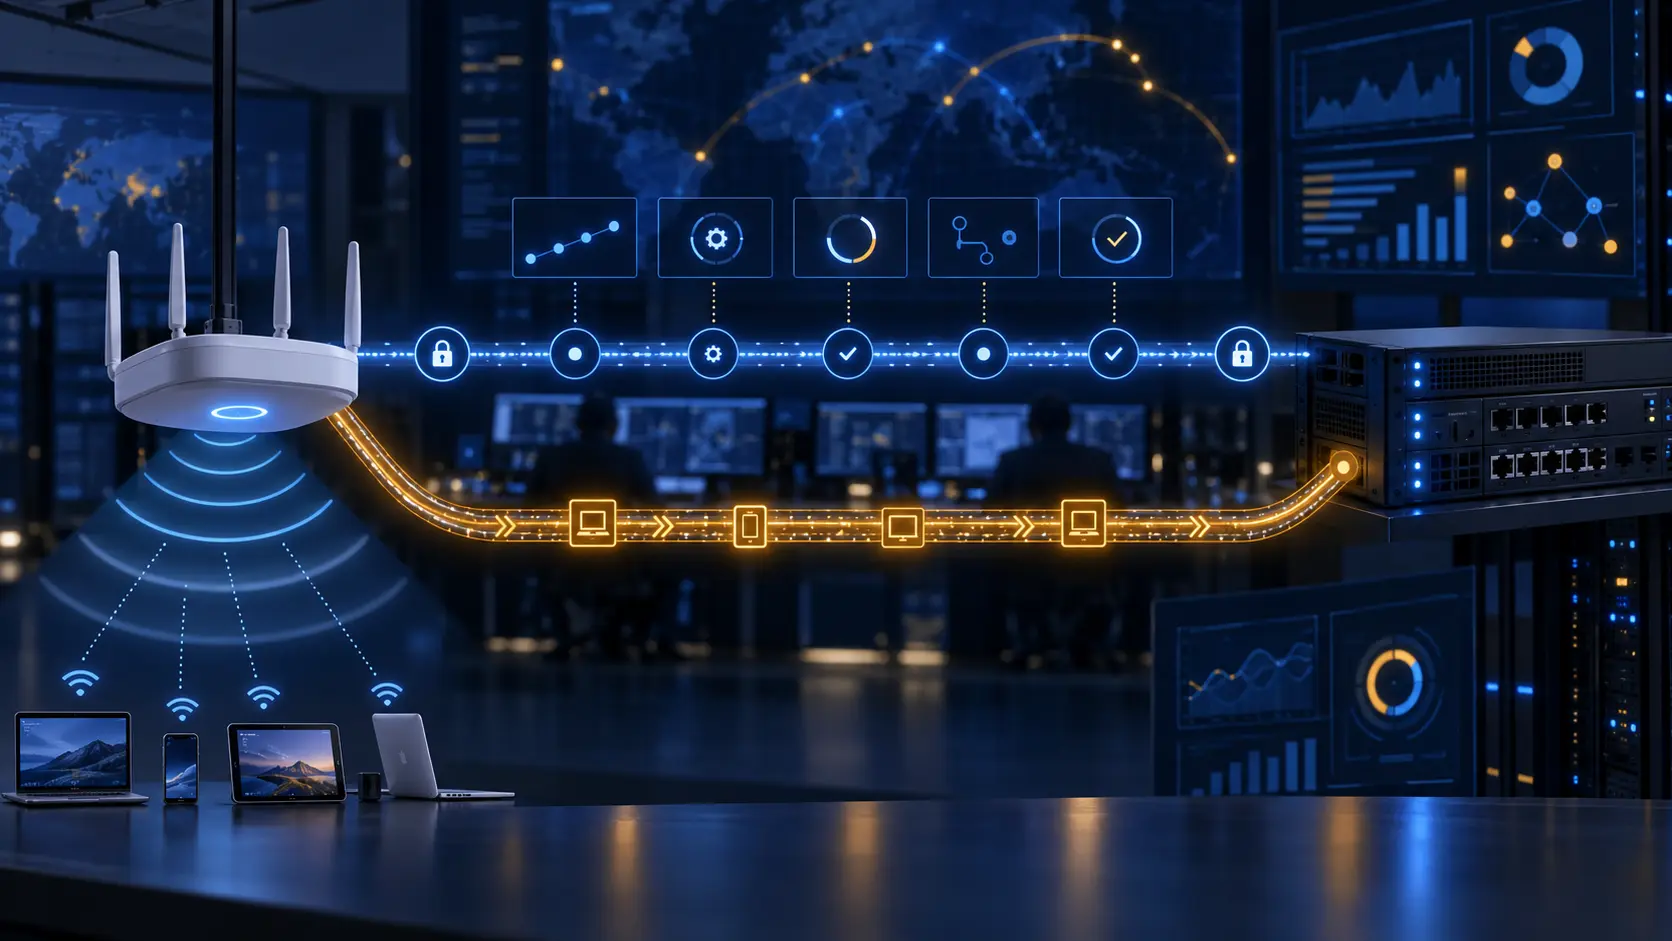
CAPWAP-Status ist kein Servicebeleg: RFC 5415
RFC 5415 strukturiert die WLAN-Steuerung: Ein Access Controller verwaltet Wireless Termination Points, schützt Sitzungen, ändert Konfigurationen und transportiert Daten. Ein abgeschlossener Zustand, ein DTLS-Erfolg oder ein Datenpaket beweist jedoch nur einen Protokollpfad, nicht…
Führungskräfte
Als die Anträge für die Root Zone zunahmen, baute Kim Davies das RZMS neu
Bis 2022 waren größere TLD-Portfolios und häufigere DNSSEC-Schlüsselwechsel über die Annahmen des Root Zone Management System hinausgewachsen. Kim Davies schilderte, wie ein ICANN-Team das RZMS mit konfigurierbaren Freigaben, parallelen Anträgen und unabhängig entwickelbaren…

IETF
WiCoP ist ein historischer Steuerungsdatensatz, keine Deployment-Grundlage: RFC 5414
RFC 5414 beschreibt WiCoP zur zentralen Steuerung und Provisionierung großer WLANs. Der RFC Editor führt es als Historic und verweist auf RFC 5415. Ein erreichbarer Controller oder eine Konfigurationsbestätigung belegt daher weder aktuelle Autorität noch angewandte Richtlinien…

IETF
SLAPP-Sicherheit ist eine historische Grenze, kein Deployment-Beleg
RFC 5413 hält den Secure Light Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Discovery, Authentisierung und geschützter Transport sind als historische Hinweise nützlich; der RFC Editor veröffentlichte das Dokument jedoch für die historische…

IETF
LWAPP ist ein historischer Datensatz, keine Deployment-Grundlage
RFC 5412 hält den Lightweight Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Die Beschreibung der Controller- und Lightweight-AP-Architektur ist als Archiv nützlich, doch der RFC Editor führt das Dokument als Historic und warnt vor seiner Nutzung…

IETF
CATS wählte den Servicekontakt. Die ausführende Instanz blieb verborgen: RFC 10053
CATS kann eine Anfrage anhand von Netz- und Rechenressourcen zu einem geeigneten Servicekontakt lenken. Diese Auswahl zeigt jedoch nicht zwangsläufig, welche interne Serviceinstanz die Anfrage bearbeitet – oder ob die gemeldeten Metriken nur diese Instanz beschreiben.
Geschichte
Der Controller brauchte erst ein Netz, bevor er es steuern konnte: RFC 7149
Im März 2014 forderte ein IETF-Memo Netzbetreiber auf, über das einprägsame Bild eines zentralen Controllers hinauszudenken: Wie entdeckt er Geräte, erreicht sie und beeinflusst das Netz sicher, das er steuern soll? RFC 7149 behandelte Inbetriebnahme, Aushandlung von…
IETF
Ein SIP-Leitfaden ist eine Karte, kein Deployment-Zertifikat
RFC 5411 macht die große SIP-Familie navigierbar: Die Spezifikationen werden nach Themen geordnet, ihr Dokumentstatus wird markiert und verwandte Arbeiten werden verknüpft. Dennoch ist es ein datierter Informations-Schnappschuss und kein aktuelles Verzeichnis dessen, was ein…

IETF
Die Erweiterung trug eine Schlüsselmeldung. Sie bewies nicht die Installation.
RFC 5410 definiert eine MIKEY-General-Extension für OMA BCAST 1.0. Sie transportiert STKM, LTKM, LTKM-Berichte und Jugendschutzdaten. Ein empfangener Type-5-Payload ist kein Beleg für installierte Schlüssel, aktiven Kontext oder erlaubte Wiedergabe.

IETF
CMS verpackte den Schlüssel. Die Empfängeridentität musste trotzdem passen.
RFC 5409 beschreibt BF/BB1 in CMS: die Inhaltsverschlüsselungsschlüssel werden geschützt, die Empfängeridentität wird kodiert und OIDs wählen den Algorithmus. Ein lesbarer Inhalt ist noch keine Berechtigung.

IETF
Eine Identität kann einen öffentlichen Schlüssel bilden. Sie ist noch keine Berechtigung.
Identity-Based Encryption erlaubt dem Absender, aus Identität und öffentlichen Parametern direkt einen öffentlichen Schlüssel zu berechnen. Der Private-Key-Generator (PKG) stellt das passende Geheimnis erst auf Anfrage bereit. RFC 5408 beschreibt diesen Ablauf als Architektur für…
Kreative
Der Begriff kam ohne seinen Autor an: Cory Doctorow und die Grenzen der Interoperabilität
Als eine kanadische Zeugin in einer parlamentarischen Anhörung Cory Doctorows Begriff „adversarial interoperability“ aufgriff, ging es um einen Gesetzentwurf zu digitalen Schutzmaßnahmen und Geräten mit eingebetteter Software. Die Idee stand damit in einem offiziellen Protokoll.…

IETF
Ein besserer Edge-Standort macht eine Sitzung noch nicht migrierbar: RFC 10054
Ein Client kann den Bereich wechseln, während der Sitzungszustand am bisherigen Edge-Standort bleibt. RFC 10054 verbindet Rechen- und Netzwerkbedingungen bei der Instanzauswahl. Für die Lenkung einer laufenden, zustandsbehafteten Sitzung muss die Anwendung jedoch ausdrücklich…

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…