
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
IETF
Die Schreibabsicht entschied, wann der Neuaufbau beginnen durfte
Ein gemeldeter Mirror-Fehler beantwortet noch nicht die Frage, wann kopiert werden darf. Solange ein Client einen ausstehenden Write Intent besitzt, verbietet RFC 9737 den Resilvering-Beginn — selbst wenn die Reparaturentscheidung längst feststeht.
Geschichte
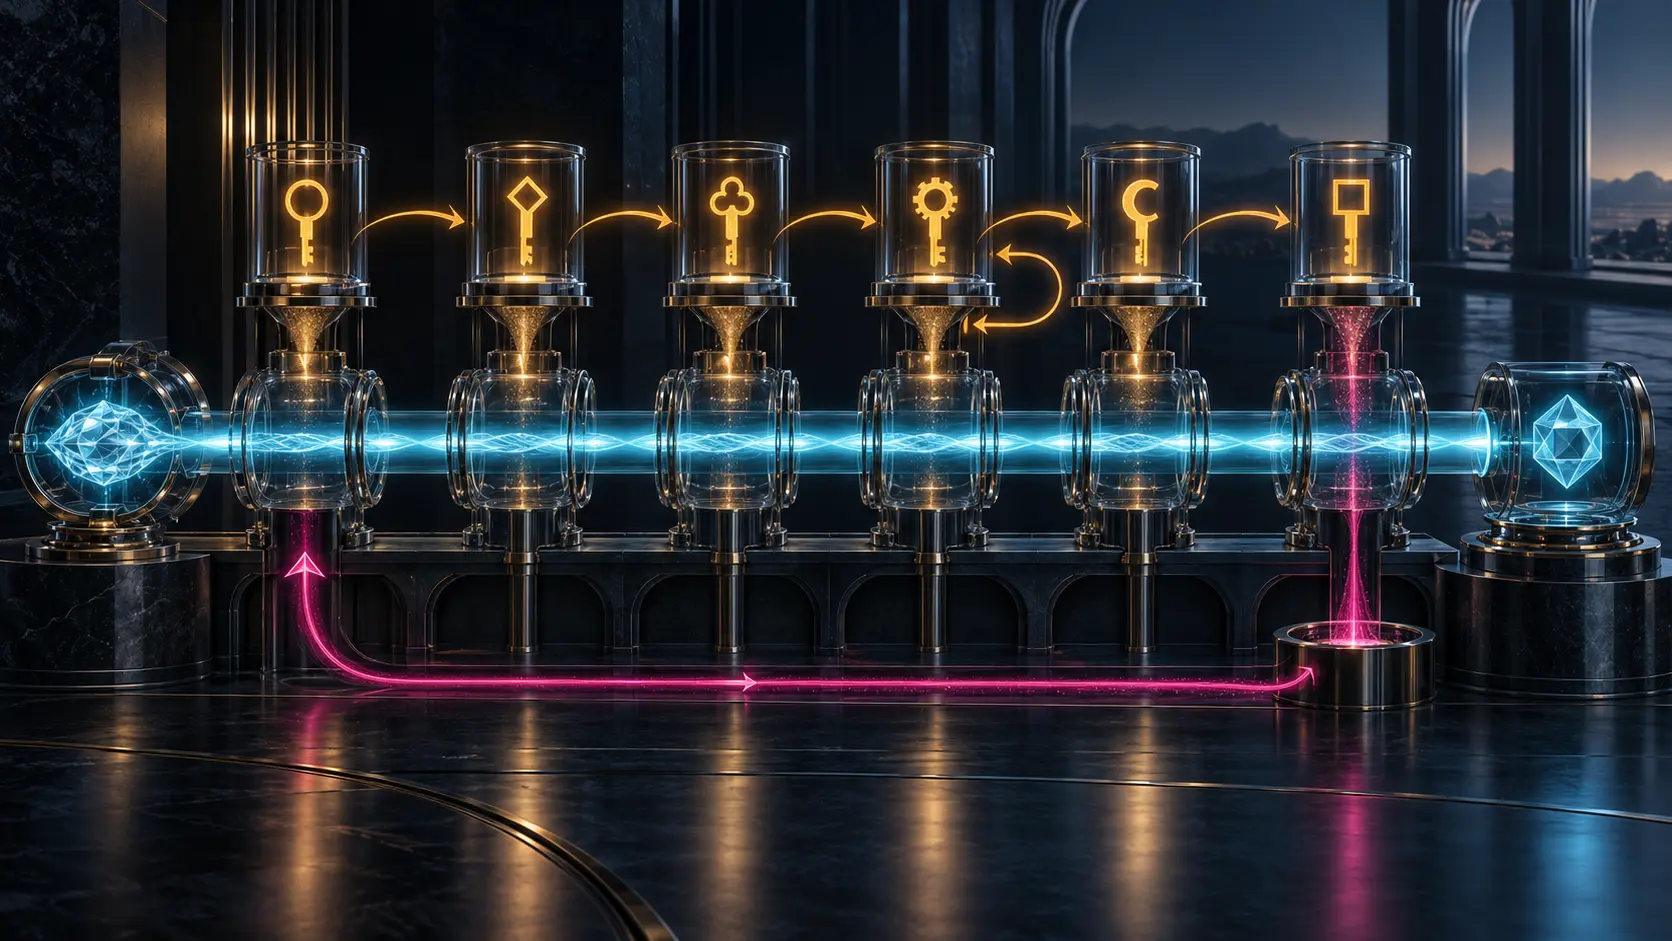
Jede Regel schrieb den Schlüssel um. Keine durfte die ursprüngliche Zeichenfolge ändern: RFC 3402
Eine Suche darf an neue Stellen delegiert werden, ohne dass dabei ihr Gegenstand wechselt. RFC 3402 machte diese Trennung zur ausführbaren Regel: Zwischenergebnisse öffneten die nächste Datenbank, doch jede Regel bezog sich weiterhin auf dieselbe ursprüngliche Zeichenfolge.
IETF
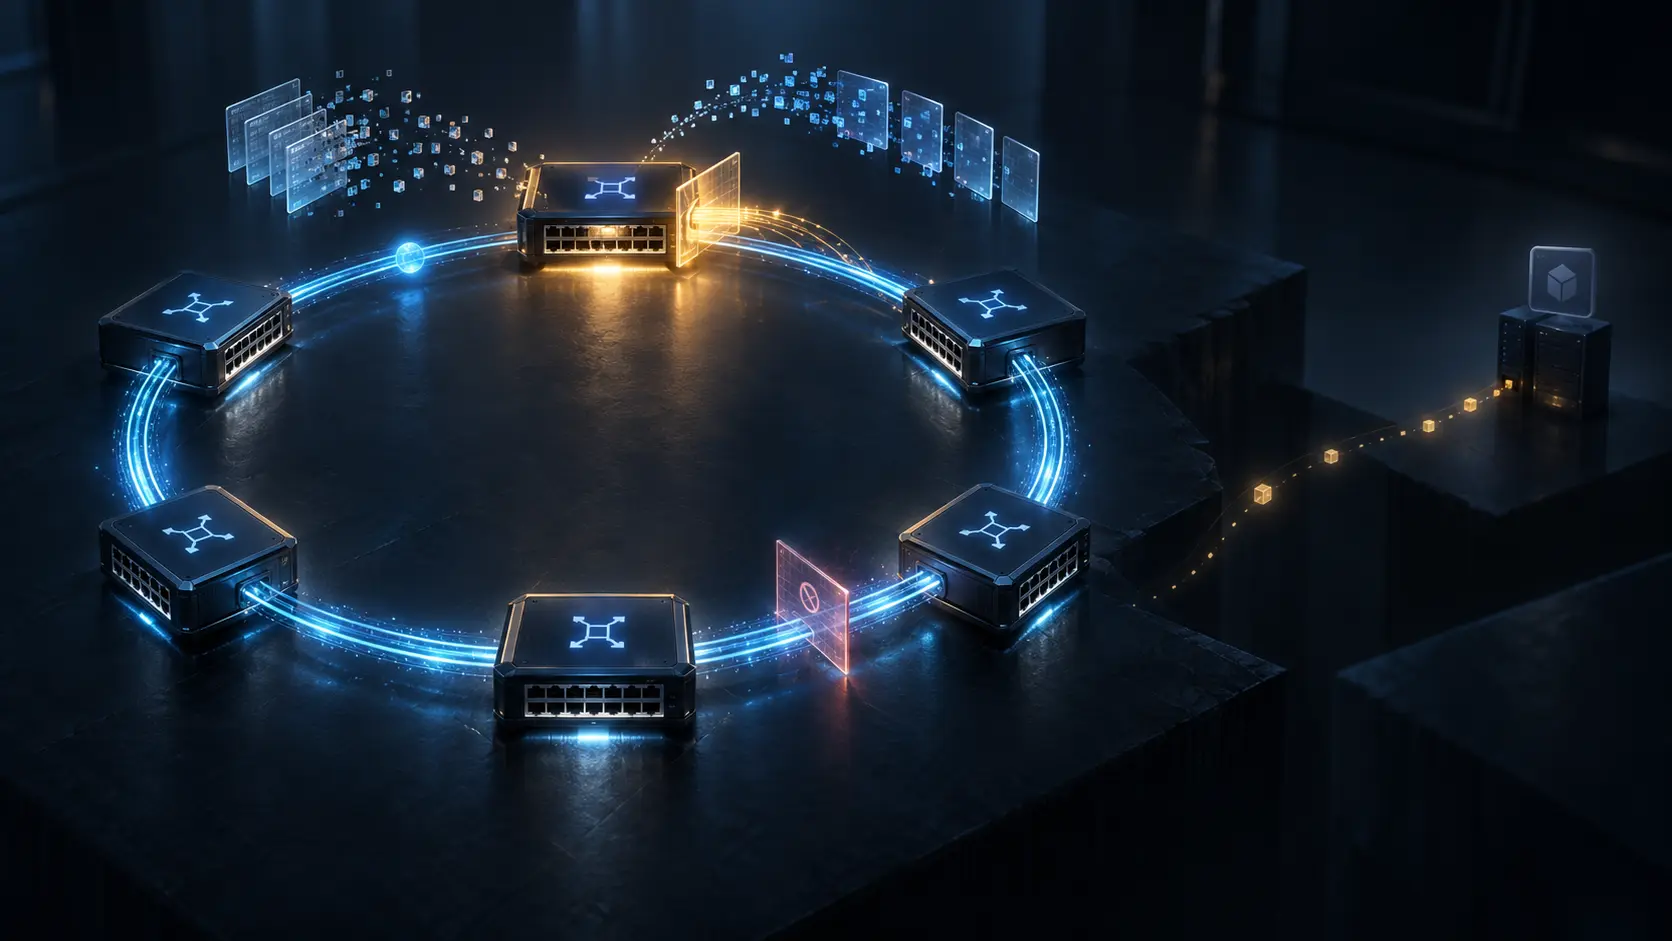
Derselbe Ring trug mehrere Domänen. Grün war keine gemeinsame Wahrheit.
RFC 3619 erlaubt mehrere EAPS-Domänen auf demselben physischen Ring, jeweils mit eigenem Master und geschützten VLANs. Das spart Leitungsressourcen, macht aber jede pauschale Ringanzeige verdächtig: Eine Domäne kann normal sein, während eine andere ausfällt, vorwärtsgerichtet…

Geschichte
Die Antwort war signiert. DHCP hatte den angefragten Namen gewählt: RFC 3397
Eine DNS-Antwort konnte kryptografisch einwandfrei sein und den Rechner dennoch in die falsche administrative Domäne führen. RFC 3397 legte die frühere Entscheidung offen: Bevor DNS antwortete, half die von DHCP gelieferte Suchliste dabei, den überhaupt abgefragten Namen zu…
IETF
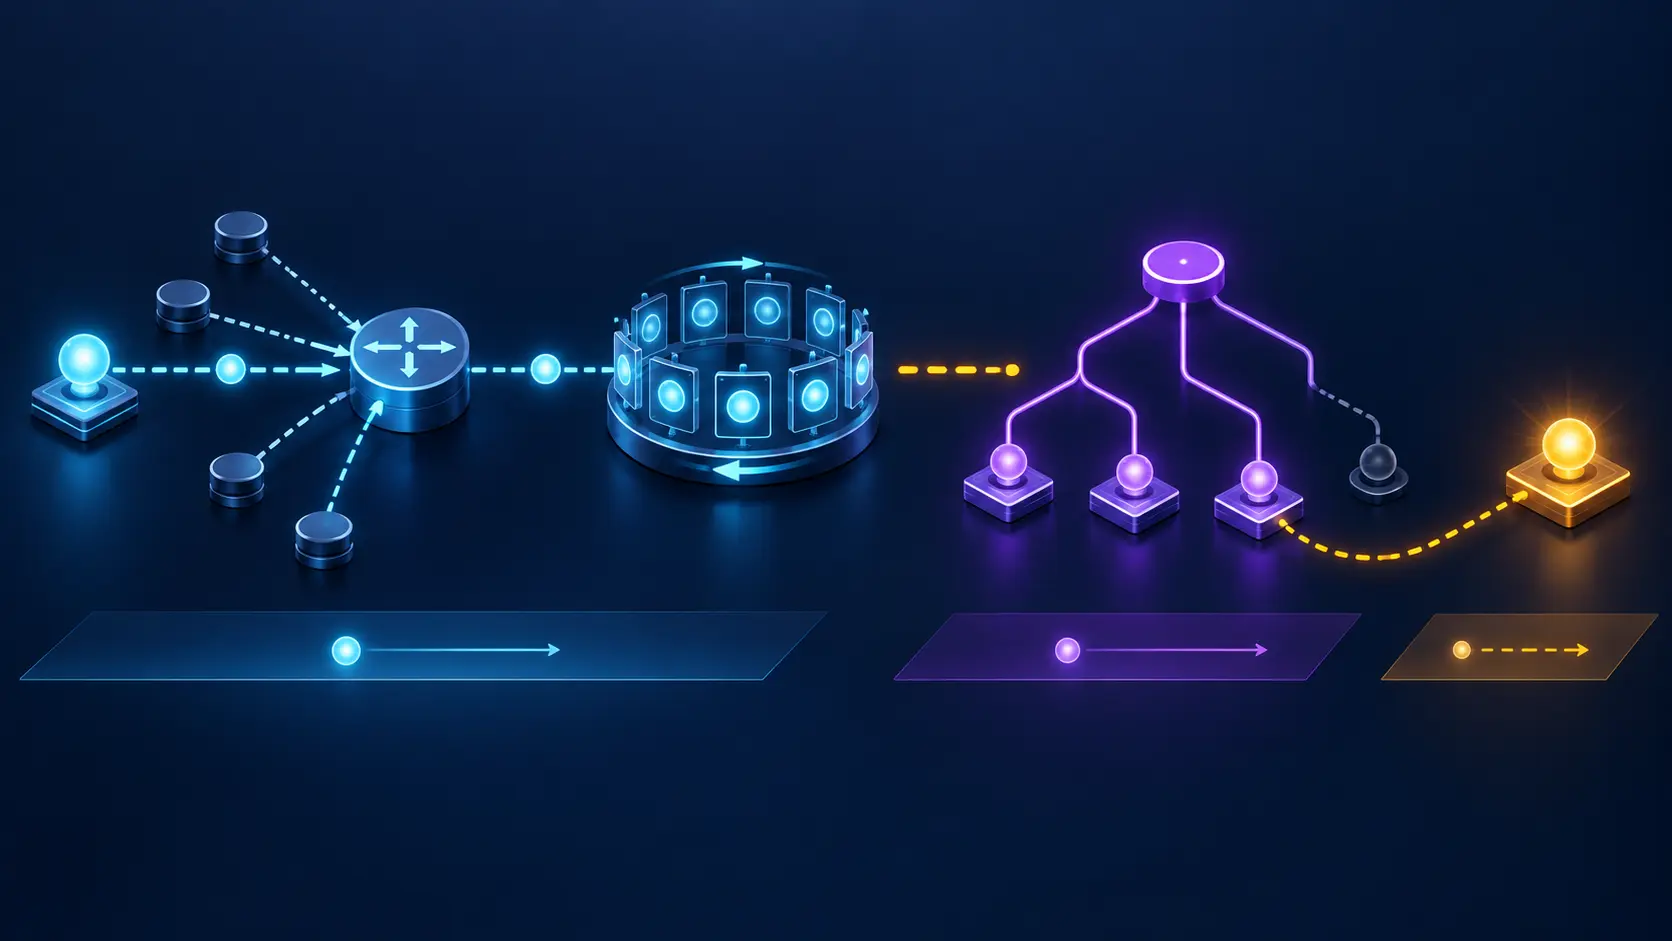
Der Anycast-RP blieb erreichbar. Seine Quellenansicht war nicht dieselbe.
RFC 3446 nutzte MSDP, um Source-Active-Zustand zwischen Anycast-RPs zu teilen. Die gemeinsame Serviceadresse verbesserte Erreichbarkeit und Lastverteilung; sie konnte aber weder vollständige Cache-Synchronität noch den Erhalt jedes `(S,G)`-Pfads und schon gar nicht den Empfang…

IETF
Der eine Timer lief lokal. Der Ausfall entstand zwischen zwei Bedeutungen.
Ein Router protokolliert BFD-Wartezeit, der andere BGP-Holdtime. Beide Meldungen sind korrekt und dennoch unvollständig. Wer eine Strict-Mode-Störung erklären will, braucht nicht mehr Statusfelder, sondern eine gemeinsame Kausalkette über beide Geräte hinweg.

Geschichte
Die Paketfelder standen in anderer Reihenfolge. Die Option musste trotzdem wieder ein Objekt werden: RFC 3396
Eine DHCPv4-Option konnte beliebig geteilt, über drei Felder verteilt und in einer Reihenfolge gelesen werden, die nicht ihrer physischen Lage entsprach. RFC 3396 setzte davor eine klare Grenze: Erst zusammensetzen, dann Bedeutung zuweisen.
IETF
Der Standardname war Teil des Ausstiegsplans, nicht des Sicherheitsnachweises
Ein veralteter Mechanismus lässt sich erst zuverlässig ersetzen, wenn jede Abhängigkeit gleich benannt und gefunden werden kann. RFC 3617 registrierte deshalb die `tftp:`-URI und warnte zugleich vor ihrer weiteren Nutzung: Sichtbarkeit war das Werkzeug der Migration, nicht die…

Geschichte
Der Zähler sagte GET. Die Sonde hatte eine Antwort gespeichert und ein Verb gewählt: RFC 3395
Ein sauberer Zählerstand verbirgt seine Vorgeschichte. RFC 3395 machte sie sichtbar: Eine Sonde musste eine frühere Anfrage behalten, einen aufgeteilten Austausch zusammensetzen und bei mehreren möglichen Verben genau eines auswählen.

Geschichte
Auch ein legitimes Paket kann am Filter scheitern: RFC 3704
Eine gültige Quelladresse garantiert nicht, dass ein Paket den Filter an der Netzgrenze passiert. Der Router kann es verwerfen, weil seine Routingtabelle den Rückweg zu dieser Adresse über eine andere Schnittstelle erwartet.
Geschichte
Der Chiffretext wuchs um ein Register. Dieses Register entschied, ob der Schlüssel existierte: RFC 3394
RFC 3394 fügte verschlüsselten Bytes kein passives Füllmaterial hinzu. Ein 64-Bit-Register nahm an jedem Durchgang teil, stand am Anfang des Ergebnisses und musste beim Rückweg die erwartete Form annehmen, bevor Kandidatenbytes als Schlüssel freigegeben werden durften.

IETF
Für einen Nachbarn war der Next Hop gültig. Für den anderen nicht.
Eine Policy pro Neighbor oder SAFI kann demselben Next Hop widersprüchliche Bedeutung geben. Sobald diese Policy über die Kandidatenfähigkeit einer BGP-Route entscheidet, ist Konfiguration keine bloße Geräteeinstellung mehr. Sie wird Teil der Semantik dessen, was das Netz…

IETF
Die Sicherung bewahrte den Fehler vollkommen
Ein Neustartmechanismus kann exakt leisten, was von ihm verlangt wurde, und dennoch das falsche Ergebnis konservieren. RFC 3612 macht diesen Widerspruch zum Prüfstein: Persistenz beweist weder die Richtigkeit einer Labelbindung noch die Kontinuität des Datenpfads.
Geschichte
Die Testnummern waren gemeinsam nutzbar. Die Experimente nicht: RFC 3692
Ein Protokolltest braucht oft eine Zahl, die im Paket mitreisen kann. RFC 3692 stellte zwei Werte für solche Tests bereit, warnte aber zugleich: Verschiedene Versuche dürfen dieselbe Nummer unterschiedlich verwenden. Testen zu dürfen heißt nicht, dass andere die gleiche Bedeutung…

IETF
Der Messwert hatte einen Algorithmus. Das Dashboard verschwieg ihn.
RTCP XR kann sehr präzise wirken: Burst-Dichte, MOS, Jitter, Paketzeiten und Pufferwerte stehen nebeneinander. RFC 3611 zeigt jedoch, dass ein Wert ohne Schwelle, Zeitfenster, Nutzlastkontext und Nichtverfügbarkeitsregel nicht vergleichbar ist.

IETF
TraceError meldete einen fehlenden Import — nicht die Vollständigkeit der Akte.
Ein expliziter Fehler ist wertvoll, weil er einen bekannten Verlust sichtbar macht. Er ist aber kein Beweis dafür, dass jeder andere erwartete Eingang vorhanden war. qlogs `TraceError` beschreibt einen konkreten fehlgeschlagenen Such- oder Konvertierungsversuch; wer daraus eine…

Geschichte
Das Bild kam neben seinem Verweis an. Der Erzeuger sah den Leser weiterhin nicht: RFC 3391
RFC 3391 machte den Abstand zwischen Verweis und Ressource planbar. Was ein Empfänger wann brauchte, wie er setzte und wie viel er speichern konnte, blieb für den Erzeuger dennoch unsichtbar.

IETF
Der äußere Pfad blieb gleich. Im Tunnel wechselte die Wirklichkeit.
Zwei Messungen zeigen dieselben IP-Endpunkte, doch unter der Oberfläche wird anders weitergeleitet. RFC 3609 machte aus diesem scheinbaren Widerspruch eine saubere Beweisgrenze: Außenpfad, Tunnelinneres, Kontrollinformation, Weiterleitungsbeobachtung und Dienstergebnis müssen…

Geschichte
Die Sprachpakete stoppten, der Raum wurde nicht still: RFC 3389
Das beruhigende Grundrauschen in einer Gesprächspause musste nicht durch das Internet gereist sein; häufig erzeugte es der Empfänger selbst.
IETF
Die kleinste MTU wurde zur Regel — und dann mit Wahrheit verwechselt
Eine Implementierung wählte für alle QUIC-Pfade die kleinste entdeckte PMTU. Das war ein konservativer, gut erklärbarer Betriebsentscheid. Später erschien derselbe Wert jedoch im Bericht als Eigenschaft des Netzes. Aus einer reversiblen Vereinfachung war vermeintliche…