
Inhaltstyp
Briefing
Innerhalb der Inhaltstyp-Facette bündelt die Briefing-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

IETF
Die Folge hatte keine Lücke. Ihr Ende konnte trotzdem fehlen
Ein Prüfer erhält die Belege 0 bis 15. Alle Signaturen stimmen, der letzte laufende Zähler lautet 16, und genau 16 Dateien liegen vor. Das ist ein sauberer Präfix. Ob danach weitere Belege entstanden, steht auf keinem seiner Blätter.

IETF
IETF-Entwurf trennt entdeckten Port von geprüfter Gegenstellen-ID
Bei einem gebündelten Link kann ein Gerät den Nachbarport kennen und trotzdem die falsche Mitgliedskennung melden. Die neue Fassung eines IETF-Entwurfs macht aus dieser Lücke eine überprüfbare Bedingung für Topologiedaten.

Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Bei Komatsus IoT in Saudi-Arabien bleibt das lokale Netz der Kontrollpunkt
NTT DOCOMO BUSINESS will den Dienst entwerfen und Ende zu Ende bereitstellen; stc liefert das saudische Netz, SIM-Karten und die Plattform zur Verwaltung der Konnektivität. Damit rückt der lokale Netzzugang ins Zentrum des Betriebs. Wie viele Maschinen angeschlossen sind, was der…
IETF
Der Header sah wie ein Zugriffstoken aus. Das Autoritätsmodell war ein anderes
Protokollwiederverwendung ist besonders verführerisch, wenn jedes Paket vertraut aussieht. Der neue DPoP-Entwurf setzt ein wiederverwendbares Credential genau an die Stelle eines Access Tokens. Die vorhandene Prüfung funktioniert weiter. Was sie nicht mitliefert, ist die richtige…
Fallakte
Die neue SensorThings–SSN-Tabelle ersetzt keinen Migrationstest
Der W3C-Entwurf ordnet jetzt auch Navigationsbeziehungen zwischen Sensordaten zu. Damit wird sichtbar, welche Verknüpfungen eine Umstellung erhalten soll – ob eine konkrete Umsetzung das schafft, bleibt offen.

IETF
Eine Zeichenfolge kam zurück. Der OAuth-Grant war noch nicht abgeschlossen
Ein entfernter Kommandozeilen-Client kann den Browser öffnen, aber dessen Rückruf nicht empfangen. Der neue OOB-Entwurf macht aus zwei zu übertragenden Werten einen. Weniger Tippfehler sind jedoch noch kein stärkerer Grant.

Nordamerika Nationale Telekommunikation
Lumen hat verkauft. Die eigentliche Frage beginnt jetzt.
Lumen hat den Verkauf seines Consumer-Fiber-to-the-Home-Geschäfts an AT&T abgeschlossen und damit die Entschuldung in Gang gesetzt – doch der strukturelle Kern des Deals, die Open-Access-Konstruktion beim Käufer, ist noch nicht vollzogen.
ICANN
Für den Weg von UA-Indikatoren in Länderstatistiken fehlt die Federführung
Ein Test kann zeigen, ob ein Dienst internationalisierte Adressen annimmt. Daraus entsteht noch keine Statistik, die Staaten nach derselben Methode regelmäßig erheben. Ein neuer Briefwechsel mit ICANN legt offen, dass für diesen Übergang die Zuständigkeit ungeklärt ist.
Globale Rechenzentrumstrends
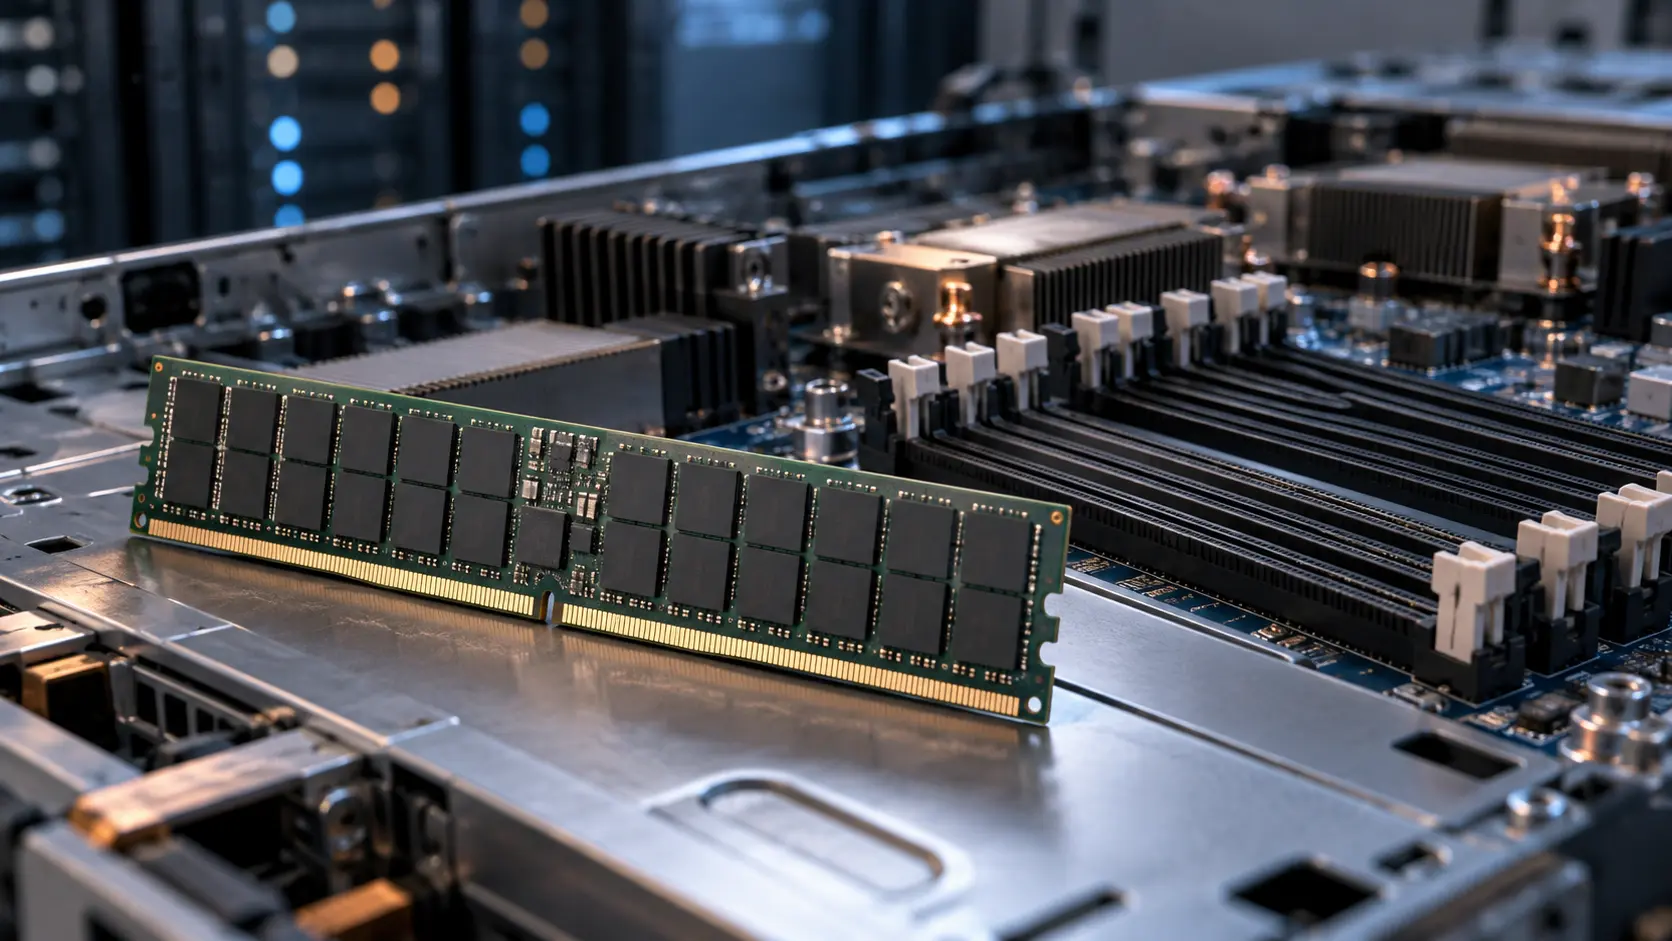
Microns 512-GB-RDIMM ist noch Plattformtest, keine Server-Aufrüstung für 2026
Micron hat ein 512-GB-DDR5-RDIMM auf mehreren Serverplattformen demonstriert. Nach Angaben des Unternehmens prüfen AMD und Intel das Modul jedoch noch; die Volumenproduktion ist erst für die zweite Hälfte 2027 vorgesehen. Die Kapazität wurde gezeigt, eine vollständige…

Nordamerika-Rechenzentrum-Trends
Hut 8s Kreditlinie über 1,07 Milliarden Dollar hat eine Liquiditätsschwelle von 428 Millionen
Eine revolvierende Kreditlinie ist weder Bargeld noch automatisch zusätzliche Finanzierungskapazität. Hut 8 kann aus derselben Zusage Kredite ziehen oder Akkreditive für Verpflichtungen beim Ausbau seiner Standorte erhalten. Der Vertrag zählt freie Kreditkapazität und zulässige…
Fallakte
Svea Eknonomi und die Rolle des Abuse-Kontakts: Wie eine abgewickelte Gesellschaft im RIPE-Register weiterlebt
Ein stiller Eintrag im RIPE-Datenbankregister zeigt, wie Verantwortung für Missbrauchsmeldungen überleben kann, wenn die Organisation hinter ihnen nicht mehr existiert.
IETF
Der Wahrheitswert war signiert. Der Chain-Zustand war schon weiter
Wallet State Attestation 01 macht aus einer Beobachtung des Ausstellers eine portable Antwort. Die Signatur schützt diese Beobachtung – nicht zugleich Anker, Aktualität, Finalität, Replay-Schutz und Freigabe.

IETF
Eine Token-Ablehnung darf die fehlerhafte Delegation nicht verraten
Ein Verifikator soll einem Agenten sagen können, dass dessen vorgelegtes Token nicht funktionieren wird. Daraus folgt jedoch kein Recht auf eine Diagnose der dahinterliegenden Berechtigungskette.

Berichte
DFINFRA und AS210860: Was nach dem Verstummen des Netzes aus den Ressourcen wurde
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was nach dem Verstummen des Netzes aus den Ressourcen wurde erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
IETF
Das Schlüssel-Update wurde gesendet. Die neue Epoche war noch nicht geteilt
Der bei CURRENT diskutierte MLS-TLS-Entwurf legt ein oft verdecktes Intervall offen: Ein Endpunkt kann bereits neues Schlüsselmaterial verwenden, während der andere noch auf den authentisierten Beleg für denselben kryptografischen Zustand wartet.

IETF
Die Sitzung war angenommen. Der Decoder brauchte trotzdem das vorherige Bild
Die dritte JPEG-XS-Ausgabe behält für RTP die vertraute Hülle bei und ergänzt Temporal Differential Coding. Damit entsteht eine klare Beweisgrenze: Eine korrekt angenommene Sitzung bestätigt Parameter, nicht den historischen Decoderzustand, den das nächste Bild benötigt.
IETF
Die Zertifikatskette war gültig. Die Node ID hatte noch eine eigene Schranke
Ein DTN-Gegenüber kann eine fehlerfreie Zertifikatskette vorlegen und trotzdem an seiner konkreten Node ID scheitern. Revision 11 eines IETF-Entwurfs macht aus dieser scheinbaren Unstimmigkeit eine saubere Trennung von Beweisschichten.
Institutionen in Europa und im Nahen Osten
Svea Bank und der Missbrauchskontakt, der die Fusionslinie nicht mitgeschrieben hat
Eine Anmerkung der Finansinspektionen über 170 Millionen Kronen belegt AML-Versäumnisse bei Svea Bank. Doch die Missbrauchskontakt-Oberfläche im RIPE-Register erzählt eine zweite Geschichte — eine, die seit der Fusion 2022 weitgehend stillsteht.

Cloud-Dienste in Europa und im Nahen Osten
NovaCloud-Hosting: Widersprüchliche Spiegel und ein Netz, das weiter sichtbar bleibt, während Dienste ausfielen
Ein kleiner portugiesischer Hosting-Anbieter, der aus Frankfurt am Main und Nürnberg vermarktet wird, zeigt nach dem Ausfall im Juli 2026 ein auffälliges Bild: Routing-Daten bleiben in mehreren öffentlichen Mirrors sichtbar, doch diese Mirrors widersprechen einander in…

IETF
Der Handshake wurde kleiner. Die fehlenden Zertifikate wurden zum Provisionierungszustand
Ein IETF-Entwurf will große Zwischenzertifikate aus postquantenfähigen TLS-basierten EAP-Verbindungen entfernen. Die Bytes verschwinden nicht. Sie wandern in einen früheren EST-Abruf, einen lokalen Cache und die Entscheidung, dass beide Seiten bereit sind.