
Inhaltstyp
Briefing
Innerhalb der Inhaltstyp-Facette bündelt die Briefing-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.
Fallakte
Der Download war erfolgreich. Der Origin-Wechsel machte die RRDP-Sitzung unbrauchbar
RFC 9674 trennt einen erreichbaren Speicherort von einem autorisierten Abrufziel. Eine RRDP Notification darf Snapshots, Deltas und Redirects nur innerhalb ihres Scheme-Host-Port-Tupels auslösen. Selbst ein erfolgreicher Same-Origin-Abruf ist jedoch kein Beleg dafür, dass…
Berichte
AFRINIC verzeichnet die Übertragung von vier Fliber-Blöcken an Level 7; der BGP-Ursprung wechselt später
AFRINICs Transferdatei führt ein Ereignis vom 24. September für vier IPv4-Präfixe auf. RIPE NCC-Kollektoren beobachteten später einen anderen Ursprungs-AS. Die zeitliche Folge ist belegt, nicht aber, dass die Übertragung den Routingwechsel ausgelöst hat.

Fallakte
Ein Web-API-Aufruf ist noch keine Browserfreigabe
Eine Webseite kann eine Fähigkeit anfordern. Ob der Browser sie zulässt und wo er diese Entscheidung durchsetzt, lässt sich aus dem Aufruf allein nicht ablesen. Ein überarbeiteter W3C-Entwurf zeichnet die entscheidende Übergabe nun schon in seinem einfachsten Modell ein.

IETF
Ein Empfänger entschlüsselte das JWE. Die Empfängerregel war damit noch nicht erfüllt
Ein JWE für mehrere Empfänger kann Klartext liefern, sobald ein einziger Empfängerpfad funktioniert. Das neue HPKE-Profil macht diesen Erfolg prüfbar. Ob genau dieser Empfänger genügen durfte, alle Pflichtempfänger erreichbar waren und jeder Algorithmus zugelassen war, bleibt…

Fallakte
Der Parser fand den Transport-Header nicht mehr. Das Dashboard nannte den Router trotzdem Hop-by-Hop-fähig
RFC 9673 macht IPv6 Hop-by-Hop Options praktikabler, indem Verarbeitung lokal konfiguriert und an die aggregierte Weiterleitungsleistung gebunden wird. Eine längere Header-Kette kann jedoch die reale Inspektionsfläche eines Geräts verändern. Ein globales Fähigkeitslabel sagt dann…
Fallakte
YAML-LD benennt ein Parser-Risiko, ohne den Parser zu zertifizieren
Eine knappe Datei kann beim Einlesen ein Vielfaches ihrer sichtbaren Größe erzeugen. Der neue Sicherheitshinweis des W3C-Entwurfs beschreibt diese Möglichkeit ausdrücklich; die Kontrolle der konkreten Bibliothek bleibt jedoch beim Betreiber.

IETF
SATP verlangt Checkpoints, standardisiert aber noch keinen Neustartpunkt
Ein Ersatz-Gateway kann nur dann sicher übernehmen, wenn es nicht bloß das Protokollprotokoll, sondern auch den dauerhaften Zustand seines Vorgängers versteht. SATP beschreibt diese Möglichkeit, verschiebt die gemeinsame Semantik dafür jedoch auf spätere Arbeit.

Fallakte
Der Controller war „802.11-2024-konform“. Die Hälfte der Access Points lief noch auf alten Images
RFC 9672 übergab die künftige Pflege von OWE an die IEEE-802.11-Arbeitsgruppe. Damit ist die Zuständigkeit für den Text geklärt. Welche Geräte einen späteren Stand tatsächlich enthalten, testen, aktivieren und aushandeln, bleibt eine eigene Beweiskette.

IETF
JOSE setzt drei Sicherheitsziele an das Registertor, aber kein Betriebsurteil
Im neuen JOSE Last Call steckt die langfristige Änderung nicht nur in zwei alten Algorithmen. Drei präzise Sicherheitsziele sollen aus allgemeiner kryptografischer Plausibilität eine überprüfbare Frage machen. Besonders wichtig: Bei Schlüsselverwaltung zählt das gesamte…
Fallakte
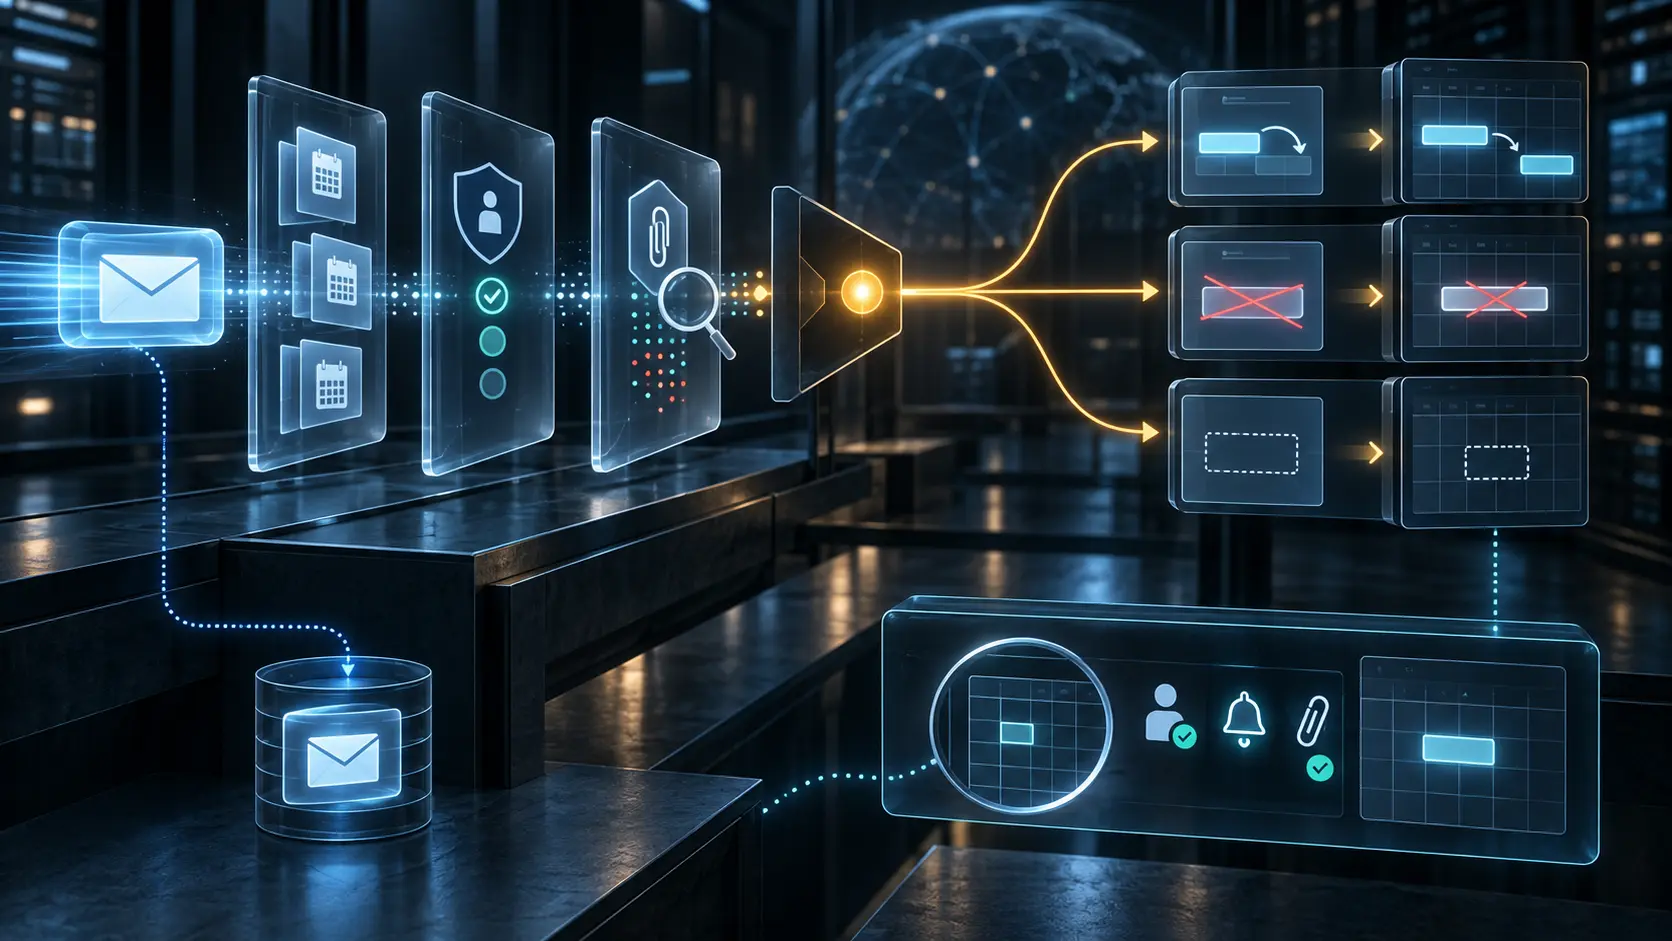
Der Eintrag landete im Standardkalender. Erfolgreich hieß noch nicht: am richtigen Ort
RFC 9671 kann neue Kalenderobjekte ohne `:calendarid` im vom System bestimmten Standardkalender ablegen. Das ist interoperabel, aber kein Nachweis dafür, dass der organisatorisch richtige Kalender getroffen wurde.
Fallakte
Die GPC-Unterstützungserklärung ist kein Nachweis für den Datenumgang
Ein Browser kann einen Datenschutzwunsch übermitteln. Eine Website kann erklären, dass sie Global Privacy Control unterstützt. Ob sie die Daten einer bestimmten Person danach entsprechend verarbeitet, ist eine dritte Frage.

Asien-Pazifik-Cloud-Dienste
NxtGen: echte GPUs, umstrittenes Geld
NxtGen Rechenzentrum & Cloud Technologies Private Limited, ein in Bengaluru ansässiger Anbieter von Enterprise-Cloud und Rechenzentren, hat laut BW Businessworld vom 1. Juli 2025 512 von rund 1.000 GPUs geliefert, die es für Indiens IndiaAI Mission zugesagt hat – doch die…

IETF
Eine Netzfunktion, vier Sicherheitsaufgaben: Die Zertifikatswahl, die RFC 9509 dem Betreiber ließ
Ein gültiges Zertifikat beantwortet im 5G-Kernnetz nur die erste Frage. Für TLS, eine Client Credentials Assertion, geschütztes JSON zwischen SEPPs und OAuth-Token gelten unterschiedliche Aufgaben. RFC 9509 benennt drei davon, überlässt aber die Bündelung der Schlüssel dem…

Fallakte
Zwei Administratoren speicherten dieselbe Freigabekarte. Einer löschte unbemerkt die Entscheidung des anderen
RFC 9670 macht `shareWith` zu einer gemeinsamen JMAP-Oberfläche für objektbezogene Freigaben. Gerade weil diese Oberfläche wie eine vollständige Karte wirkt, braucht jede Änderung einen State-Beleg: Ein erfolgreicher Save darf keine verlorene konkurrierende…

ICANN
JPRS: Die Kontrollstruktur über der .jp-Registrierungsebene
Wer kontrolliert die .jp-Registry? Über Japan Registry Services Co., Ltd. (JPRS) liegt ein mehrstufiges Gefüge aus Regierungsaufsicht, jährlicher JPNIC-Bewertung und separatem ICANN-Vertrag — und die jüngste Bewertung ergab keine Mängel.
Europa und Naher Osten Regionaler ISP
ROYA Communications and Internet Services Company Ltd: AS210837 zwischen Registereintrag und Routing-Funkstille
Eine Autonome Systemnummer, die dem Registerbestand zufolge einem Internetanbieter aus Mosul gehört, ist seit dem 11. Februar 2026 in der globalen Routing-Tabelle nicht mehr sichtbar. Bevor aus dieser Beobachtung eine Geschichte über den Betrieb des Netzes wird, hält dieser…
Berichte
RIPE NCC spricht in Genf von messbarem Fortschritt, nennt aber keine Kennzahl
Am 17. September erläuterten das RIPE NCC, die ITU und die Permanent Mission of Lebanon in Geneva gemeinsam, wie das Internet funktioniert. Das RIR wurde dabei als Verbindung zwischen digitalpolitischen Zielen und ihrer Umsetzung beschrieben. Der Bericht danach nennt…

IETF
Das Byte war gleich. Das Timeout war es nicht: RFC 9510
Ein CCNx-Zeitwert von einem Byte kann auf einem alten Forwarder Millisekunden und auf dem nächsten Gerät Jahre bedeuten. RFC 9510 spart Platz, macht aber die Softwareversion zum Bestandteil jeder belastbaren Aussage.
Fallakte
Der Sprung traf das zweite Wort. Bekannte BPF-Bytes ergaben kein gültiges Programm
Jeder Opcode stand in der Tabelle, und das Ziel meldete die passende Basisgruppe. Der Kontrollfluss sprang dennoch mitten in eine 128-Bit-Instruktion — genau dort endet die Aussagekraft einer bloßen Capability-Liste.

Fallakte
NIST-Entwurf: Ein Multi-Cloud-Paket belegt noch keine einheitliche Freigabegrenze
Wer mehrere Cloud-Angebote als verwalteten Dienst kauft, gibt Koordinationsarbeit ab. Die Frage, welche Komponenten und Kontrollen eine Sicherheitsentscheidung tatsächlich erfasst, bleibt damit offen. NIST IR 8613 beschreibt genau diese Lücke.