
Zusammenfassung
- NIST veröffentlichte am 21. August 2026 den ersten öffentlichen Entwurf von IR 8613; Stellungnahmen sind bis zum 5. Oktober möglich. Die 23 Problemfelder sind eine Arbeitsgruppenauswertung, keine gemessenen Ausfälle bestimmter Anbieter.
- Der Entwurf trennt eine vom Kunden selbst organisierte Mehr-Cloud-Strategie von einem vom Anbieter gebündelten und verwalteten Multi-Cloud-Dienst. Im zweiten Fall wandert die Integrationsarbeit, nicht automatisch die belastbare Dokumentation der Freigabegrenze.
- Anhang A.10 nennt unterschiedliche virtuelle Netze, zentrale Protokollierung in nur einem Angebot und verschiedene Verbindungswege. Eine Zuordnungskarte für Belege ist die redaktionelle Empfehlung dieses Artikels, keine NIST-Pflichtvorlage.
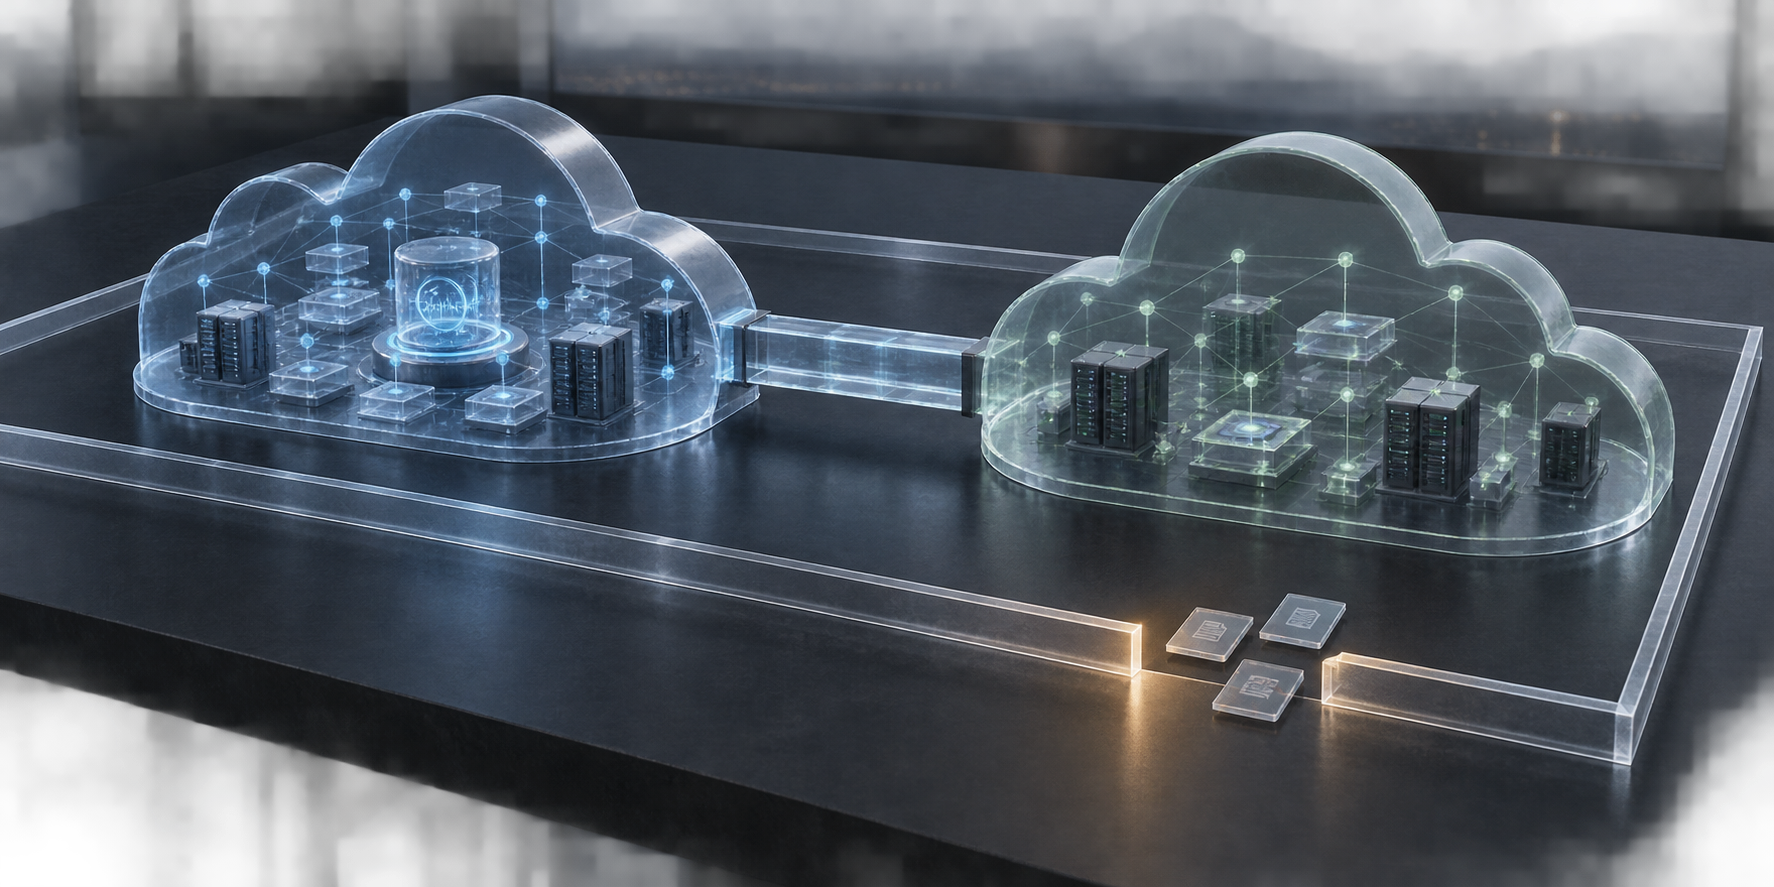
Eine einheitliche Bedienoberfläche ist kein einheitlicher Prüfgegenstand. Wenn ein Dienst zwei Cloud-Angebote verbindet, kann eine zentrale Protokollierung in der einen Umgebung liegen, während die Anwendung in der anderen läuft. Ob die Verbindung über eine dedizierte Leitung oder durch einen Tunnel im Internet führt, ist für die Beschreibung des Systems nicht nebensächlich. Wer eine Freigabe begründen muss, kann nicht allein auf die Verpackung des Dienstes verweisen.
Der öffentliche Erstentwurf Multi-Cloud Architecture Challenges: Security and Compliance Implications ordnet solche Fragen in 23 Problemfelder ein. Die NIST-Arbeitsgruppe hebt Schnittstellen bei Identität, Telemetrie, Konfigurationsänderungen, Datenschutz und Autorisierung hervor. Das Papier ist beschreibend und ausdrücklich nicht vollständig. Es empfiehlt kein bestimmtes Produkt, legt keine allgemeine Architektur fest und berichtet keine Prüfung eines namentlich genannten Betreibers. Bis zum 5. Oktober können Interessierte kommentieren; ein endgültiger Standard ist es nicht.
Schon bei der Verantwortung gibt es zwei verschiedene Modelle. Ein Kunde kann Angebote mehrerer Provider selbst auswählen und die Netzanbindung, Sicherheitsrichtlinien, Governance und Datenbewegung organisieren. Bei einem paketierten Multi-Cloud-Dienst übernimmt ein Anbieter die Integration und die Abstimmung zwischen den Angeboten. Auf dieses zweite Modell richtet NIST den Schwerpunkt. Die operative Entlastung ist tatsächlich ein Vorteil. Sie bedeutet aber nicht, dass dem Kunden die Grundlagen für die Sicherheitsbewertung sämtlicher beteiligter Angebote automatisch vollständig vorliegen.
Der Entwurf beschreibt eine heikle Konstellation: In bewerteten Umgebungen kann eine Funktion bei einem Anbieter innerhalb seiner Autorisierungsgrenze liegen, beim anderen außerhalb. Dasselbe Sicherheitsziel verlangt womöglich verschiedene Bausteine, Einstellungen oder kompensierende Maßnahmen. Daraus folgt kein Vorwurf gegen einen konkreten Cloud-Dienst. Vielmehr muss für jede genutzte Funktion klar sein, welches Angebot sie trägt, welcher Kontrolle man vertraut und welches Dokument die behauptete Vererbung für die tatsächliche Bereitstellung belegt.
Anhang A.10 macht die Grenzziehung greifbar. Im Eintrag CS-110 werden voneinander abweichende virtuelle Netze, eine nur in einem Angebot betriebene zentrale Log-Funktion sowie verschiedene Kommunikationswege zwischen den Bereitstellungen genannt. Die Unterschiede sollen erfasst und dem richtigen Angebot zugeordnet werden. Der folgende Eintrag erklärt, warum auch die Erfüllung derselben Kontrolle – etwa der Protokollierung – verschieden ausfallen kann. Ein gemeinsames Dashboard kann Ereignisse zusammenführen; es beweist noch nicht, dass Erfassung, Aufbewahrung und Zugriff überall gleich geregelt sind.
Ein weiterer Teil des Problems liegt in fehlender Einsicht. Der Kunde bekommt womöglich keine hinreichenden Unterlagen über die Grenzen oder über die genaue Verteilung der Sicherheitsaufgaben. Anbieter haben zugleich berechtigte Gründe, interne Systeme nicht offenzulegen. Eine tragfähige Antwort wäre daher keine pauschale Forderung nach vollständigen Infrastrukturplänen, sondern eine Vereinbarung über begrenzte Nachweise, Versionsstände und Überprüfungsmöglichkeiten. Die Abhängigkeitsgrafik im Entwurf verbindet unklare Grenzen mit unsicherer Kontrollvererbung und inkonsistenter Umsetzung von Richtlinien.
Das ist ein analytisches Modell der Arbeitsgruppe, keine Statistik über tatsächliche Sicherheitsvorfälle.
Das Papier stellt somit eine präzisere Frage als das bekannte Schlagwort von der „Komplexität der Multi-Cloud“. Kann ein Unternehmen für den tatsächlich betriebenen Verbund zeigen, welches Angebot welche Aufgabe übernimmt und welche Belege die Entscheidung tragen? Ein Dienstleister kann das Zusammenspiel professionell verwalten. Ob eine Freigabe die zusammengesetzte Architektur sachgerecht beschreibt, muss dennoch nachprüfbar sein. Gerade solange der Entwurf offen ist, lohnt sich die Debatte über die dafür nötige Dokumentation.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten