
Zusammenfassung
- Rechenschaft folgt der tatsächlichen Kontrolle über den aktiven DNS-Zustand, nicht dem institutionellen Ansehen einer beteiligten Stelle.
- CISA, ICANN, Mandiant und Cisco Talos beschrieben 2019 verwandte Erscheinungsformen einer Fehlerklasse, aber nicht nachweislich eine einzige Operation mit identischem Akteur und identischer Opferliste.
- Ein Domaininhaber, Registrar, Registry-Betreiber, autoritativer DNS-Dienst, Resolver, Zertifizierungsdienst und eine nutzende Organisation kontrollieren unterschiedliche Abschnitte der technischen und organisatorischen Kette.
- Ein gültig wirkendes Zertifikat kann mit einem unautorisierten DNS-Zustand zusammentreffen, weil Namensauflösung, Zertifikatsausstellung und organisatorische Absicht getrennte Prüfungen sind.
- DNSSEC authentisiert konfigurierte DNS-Daten über eine Vertrauenskette, beweist aber nicht den Willen des Domaininhabers, wenn eine berechtigte Bereitstellungsschnittstelle kompromittiert wurde.
- Registrar Lock, Registry Lock, Mehrfaktor-Authentisierung, Certificate Transparency und unabhängige Überwachung adressieren verschiedene Risiken. Keine dieser Maßnahmen ist unfehlbar.
- Die wirksamste Kontrolle verbindet geschützte Änderungsautorisierung, unabhängige Beobachtung, beweiskräftige Protokolle, eine Überprüfung außerhalb des betroffenen Kanals und einen erprobten Rückweg.
- Die Registry ist ein wichtiges Register und ein betrieblicher Aufzeichnungsführer. Sie ist jedoch nicht die souveräne Quelle der Legitimität einer Domain oder der Absicht ihres Inhabers.
Wenn ein vertrauter Name nicht mehr zum beabsichtigten Ziel führt
Menschen und Anwendungen behandeln einen bekannten Domainnamen häufig als stabile Identität. Der Name steht in einem Lesezeichen, in einer E-Mail-Adresse oder in einer offiziellen Mitteilung. Der Browser zeigt eine verschlüsselte Verbindung an. Trotzdem kann der tatsächlich ausgelieferte DNS-Zustand von der autorisierten Konfiguration abweichen.
Das ist kein Widerspruch. DNS-Auflösung, Zertifikatsausstellung und organisatorische Absicht sind eigenständige Kontrollvorgänge. DNS beantwortet die Frage, wohin ein Name nach dem gegenwärtig veröffentlichten Zustand verweist. Eine Zertifizierungsstelle prüft nach ihren Verfahren, ob die Voraussetzungen für ein Zertifikat erfüllt sind. Der Domaininhaber wiederum hat eine bestimmte geschäftliche oder administrative Absicht. Keine dieser Ebenen kann allein garantieren, dass die anderen beiden unverändert und autorisiert geblieben sind.
Wird eine DNS-Änderung über ein kompromittiertes, aber technisch berechtigtes Konto eingespielt, kann die Infrastruktur sie zunächst wie eine gewöhnliche Änderung verarbeiten. Ein Registrar kann sie über das Extensible Provisioning Protocol, kurz EPP, an eine Registry übermitteln. Eine Registry kann den neuen Delegationszustand in ihrer Zone publizieren. Autoritative Nameserver können veränderte Einträge ausliefern. Rekursive Resolver speichern die Antworten entsprechend der jeweiligen Gültigkeitsdauer. Anwendungen verbinden sich anschließend mit dem durch diese Antworten bestimmten Endpunkt.
Der sichtbare, von der Infrastruktur ausgelieferte Zustand ist damit die Realitätsebene des laufenden Netzes. Ein Plan, ein Vertrag oder ein internes Änderungsformular hat keine unmittelbare Wirkung auf den Datenverkehr, wenn die tatsächlich bedienten DNS-Daten etwas anderes festlegen. Zugleich darf dieser technische Vorrang nicht mit rechtmäßiger Autorität verwechselt werden. Laufender Code und ausgelieferte Daten bestimmen die Verbindung; sie beweisen nicht automatisch, dass die Änderung berechtigt war.
Das begleitende Bild eines Technikers an einem Arbeitsplatz neben Serverracks ist ausschließlich eine allgemeine Darstellung von Infrastrukturarbeit. Es zeigt weder ICANN noch CISA, einen Registrar, ein betroffenes Unternehmen oder einen Ort der beschriebenen Vorfälle.
Vier getrennte Spuren im öffentlichen Befund von 2019
Die öffentliche Evidenz des Jahres 2019 besteht aus mehreren Berichtsströmen. Sie überlappen thematisch, weil sie Veränderungen an DNS-Infrastruktur und daraus entstehende Umleitungsrisiken behandeln. Aus dieser Überlappung folgt jedoch nicht, dass alle Beobachtungen demselben Akteur, derselben Opfergruppe oder einer einheitlichen Operation zuzurechnen sind.
22. Januar: CISA ordnet begrenzte Maßnahmen für Bundesbehörden an
Am 22. Januar 2019 veröffentlichte die US-amerikanische Cybersecurity and Infrastructure Security Agency die Emergency Directive 19-01. CISA beschrieb eine Reihe von Vorfällen, bei denen DNS-Infrastruktur manipuliert worden sei. Die Richtlinie galt für den erfassten Teil der zivilen Bundesverwaltung und verlangte einen begrenzten operativen Maßnahmenkatalog.[1]
Dazu gehörten die Prüfung öffentlich erreichbarer DNS-Einträge, die Änderung von Zugangsdaten für Konten mit Änderungsbefugnissen, die Aktivierung von Mehrfaktor-Authentisierung, soweit sie verfügbar war, und die Beobachtung von Certificate-Transparency-Daten auf Zertifikate für behördliche Domains. Eine ergänzende CISA-Veröffentlichung ordnete die Bedrohung und mögliche Schutzmaßnahmen weiter ein.[1][2]
Die Richtlinie ist ein bedeutender Beleg dafür, dass DNS-Änderungskontrolle als dringliches Infrastrukturproblem behandelt wurde. Sie ist aber kein Urteil über jeden mutmaßlichen Akteur und keine Bestätigung, dass jede betroffene oder überprüfte Behörde kompromittiert worden war. Die angeordneten Prüfungen waren gerade deshalb notwendig, weil der konkrete Zustand der einzelnen Domains festgestellt werden musste.
Januar: Mandiant beschreibt Manipulation von DNS-Einträgen
Mandiant berichtete im Januar über eine Welle von DNS-Hijacking und über veränderte DNS-Einträge bei Regierungs-, Telekommunikations- und Internetinfrastruktur-Domains in mehreren Regionen. Nach Darstellung von Mandiant erlangten Angreifer Zugriffsmöglichkeiten, mit denen DNS-Einträge geändert und Verbindungen zu kontrollierter Infrastruktur umgeleitet werden konnten.[4]
Diese Aussagen bleiben Mandiant zugeschrieben und reichen für sich genommen nicht aus, eine vollständige Opferliste, einen einheitlichen Akteur oder eine gemeinsame Operation festzustellen. Für die breitere Warnlage besteht eine öffentliche Verbindung über die spätere ICANN-Mitteilung; spezifische Kampagnenmerkmale werden hier nicht als unabhängig bestätigte Tatsachen verallgemeinert.[3][4]
Die angemessene Schlussfolgerung ist begrenzt: Mandiant lieferte einen wichtigen öffentlichen Bericht über dieselbe Klasse möglicher Kontrollverluste. Der Bericht beweist für sich genommen weder die Identität aller Beteiligten noch eine gemeinsame technische Ursache für sämtliche 2019 diskutierten Vorfälle.
15. Februar: ICANN warnt, ohne eine Kompromittierung eigener Systeme zu behaupten
Am 15. Februar veröffentlichte ICANN eine Warnung zur Bedrohung von DNS-Infrastruktur. Die Mitteilung stellte einen Zusammenhang zur CISA-Richtlinie, zur Mandiant-Berichterstattung und zu weiteren öffentlichen Beobachtungen her. ICANN empfahl unter anderem Mehrfaktor-Authentisierung für administrative Zugänge, die Überprüfung von Domain- und Nameserverdaten, einen sorgfältigen Umgang mit Zugangsdaten und eine verstärkte Überwachung.[3]
Gleichzeitig erklärte ICANN, keine Anzeichen dafür zu haben, dass die eigenen Systeme kompromittiert worden seien. Diese Abgrenzung ist für eine sachgerechte Verantwortungsanalyse zentral. Eine Warnung aus dem Umfeld der globalen DNS-Koordination beweist keine Kompromittierung der ICANN-Systeme, der Root-Zone, aller Top-Level-Domain-Registries oder sämtlicher Registrare.[3]
Die Warnung zeigt vielmehr, dass Integrität nicht an einer einzigen Institution festgemacht werden kann. Änderungen können an verschiedenen administrativen und technischen Grenzen entstehen. Deshalb mussten Organisationen ihre eigenen Konten, Delegationen, Nameserverangaben und ausgelieferten Antworten prüfen.
April und Juli: Talos beschreibt Sea Turtle als eigenständige Operation
Cisco Talos veröffentlichte im April eine Untersuchung zu Sea Turtle und ergänzte sie im Juli. Talos bewertete Sea Turtle als eine mindestens seit Anfang 2017 bis in das erste Quartal 2019 aktive Operation. In der April-Veröffentlichung berichtete Talos von mindestens 40 Organisationen in 13 Ländern. Die Darstellung unterschied primäre Zielorganisationen von sekundären Infrastrukturunternehmen, zu denen unter anderem Registrare, Telekommunikationsunternehmen, Internetzugangsanbieter und eine Registry gezählt wurden.[5][6]
Talos grenzte Sea Turtle ausdrücklich von DNSpionage ab. Diese Unterscheidung darf nicht durch eine gemeinsame Erzählung über „die DNS-Angriffe von 2019“ verwischt werden. Ebenso gibt es nach der Talos-Darstellung keinen Beleg dafür, dass Root-Zone-Server angegriffen oder kompromittiert wurden.[5][6]
Talos beschrieb eine Kette, in der Kontrolle über DNS-Einträge genutzt worden sei, um Verbindungen auf von dem Akteur kontrollierte Systeme zu lenken und Zugangsdaten zu erfassen. In einigen beschriebenen Fällen konnten Zertifikate dazu beitragen, dass der umgeleitete Dienst im Browser plausibel erschien. Das bedeutet nicht, dass Zertifikate gefälscht worden wären. Die relevante Konstellation ist vielmehr, dass ein Zertifikat nach einer Änderung der DNS-Kontrolle regulär ausgestellt werden konnte, obwohl der zugrunde liegende DNS-Zustand nicht der Absicht der betroffenen Organisation entsprach.[5]
Auch diese Talos-Befunde dürfen nicht auf alle von CISA oder Mandiant erwähnten Ereignisse übertragen werden. Sie bilden einen eigenen, attribuierten Untersuchungsstrang mit eigenen Zeiträumen, Zielkategorien und technischen Beobachtungen.
Die operative Kette vom Konto bis zum ausgewählten Endpunkt
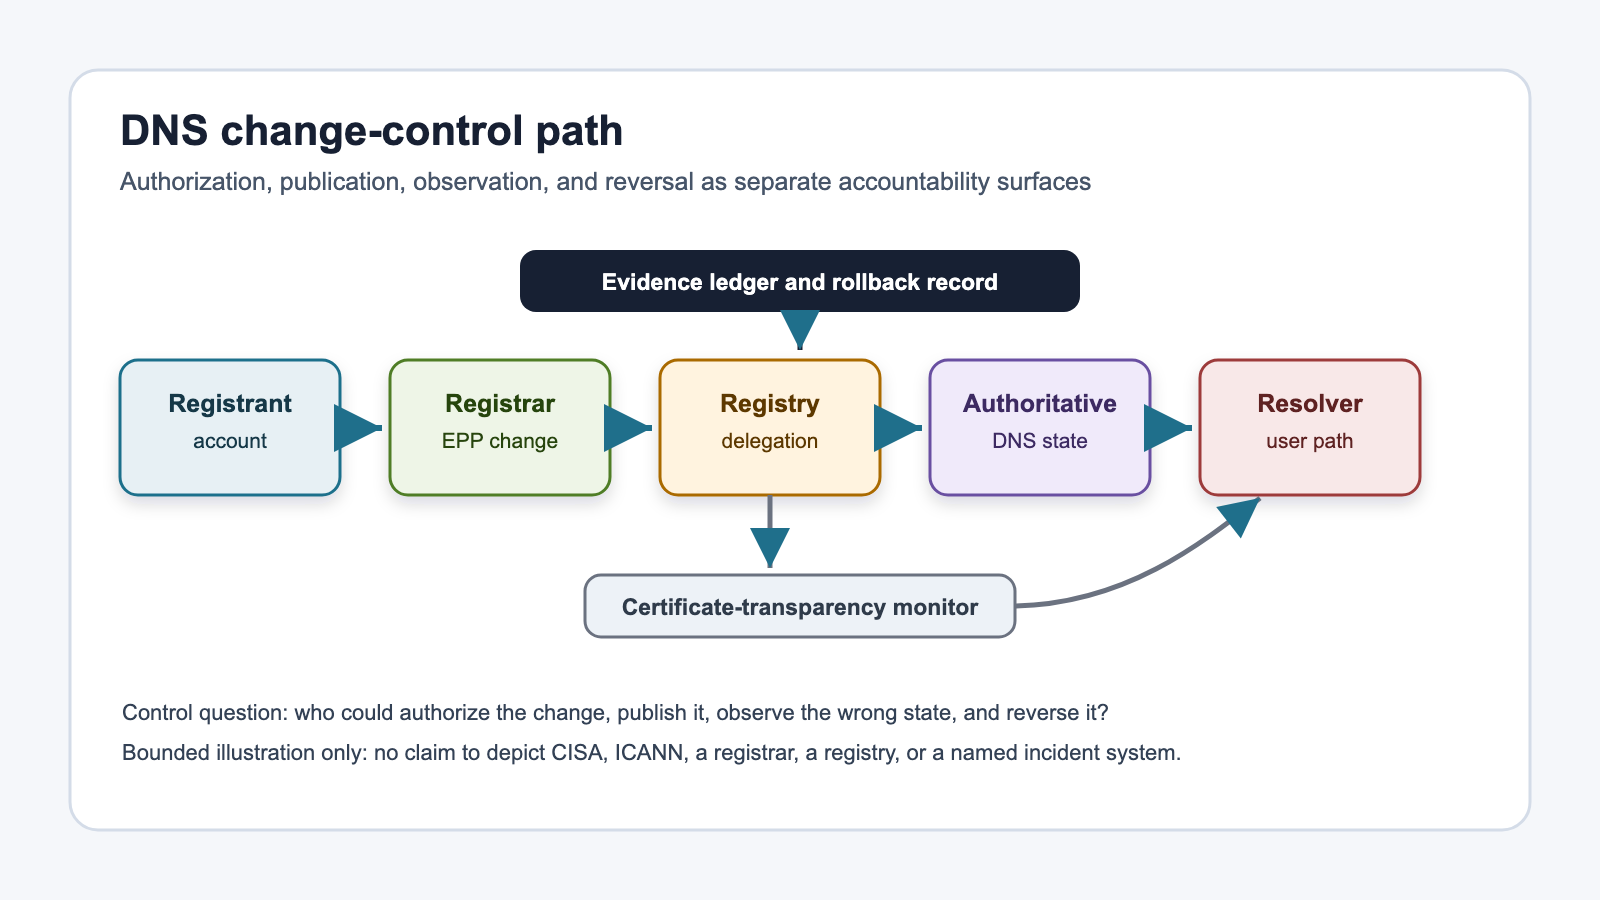
Eine Rechenschaftsanalyse wird präziser, wenn sie nicht bei der abstrakten Bezeichnung „DNS“ stehen bleibt. Die relevante Kette lässt sich in einzelne Kontrollpunkte zerlegen:
- Der Domaininhaber oder Registrant besitzt administrative Rechte und eine organisatorische Absicht für die Domain.
- Ein Konto beim Registrar oder DNS-Anbieter vermittelt den Zugriff auf Änderungsfunktionen.
- Der Registrar authentisiert den Kunden, verarbeitet Änderungsaufträge und kann Registry-Daten über EPP aktualisieren.
- Die Registry führt Domainobjekte und Statusdaten für ihre Zone und nimmt zulässige EPP-Transaktionen entgegen.
- Der in der übergeordneten Zone veröffentlichte Delegationszustand verweist auf autoritative Nameserver und kann DNSSEC-bezogene Daten enthalten.
- Der autoritative DNS-Dienst liefert die konfigurierten Ressourceneinträge aus.
- Rekursive Resolver fragen die Kette ab, validieren gegebenenfalls DNSSEC und speichern Antworten für die festgelegte Zeit.
- Endgeräte und Anwendungen verbinden sich mit dem Ziel, das aus der zurückgegebenen Antwort hervorgeht.
- Zertifizierungsstellen und nutzende Systeme führen eigene Prüfungen für Zertifikatsausstellung und Zertifikatsannahme durch.
Jede Stufe besitzt einen anderen Blick auf die Änderung. Ein Domaininhaber kennt die beabsichtigte Konfiguration, hat aber möglicherweise keinen direkten Zugriff auf die Registry. Ein Registrar sieht das Kundenkonto und die EPP-Transaktion, kennt jedoch nicht zwingend sämtliche späteren Antworten aller autoritativen Server. Die Registry besitzt eine maßgebliche Aufzeichnung des von ihr akzeptierten Domain- und Delegationszustands, betreibt aber nicht notwendigerweise den autoritativen Dienst für die eigentliche Domainzone.
Der Betreiber autoritativer Nameserver sieht die ausgelieferte Zonenkonfiguration. Ein rekursiver Resolver sieht Antworten und deren zeitliche Speicherung, nicht aber die organisatorische Genehmigung hinter einer Änderung. Eine Zertifizierungsstelle bewertet die Voraussetzungen einer Zertifikatsanforderung. Die nutzende Organisation sieht möglicherweise erst ungewöhnliche Anmeldungen, Warnungen oder eine Abweichung zwischen erwarteter und beobachteter Erreichbarkeit.
Aus dieser Verteilung folgt die Kernfrage: Wer konnte an welchem Kontrollpunkt verhindern, dass eine unberechtigte Änderung wirksam wurde? Wer konnte sie unabhängig entdecken? Wer besaß Belege für den vorherigen Zustand, den Auftrag und die technische Umsetzung? Und wer konnte die Änderung schnell zurücknehmen?
Die Registry als Register, nicht als Souverän
Eine Registry nimmt eine besonders wichtige, aber begrenzte Rolle ein. Sie führt Domainobjekte, Statusinformationen und Delegationsdaten für ihre Zone. Ihre EPP-Schnittstelle und ihre Protokolle können wesentliche Beweise dafür liefern, wann ein Registrar welche Änderung übermittelt hat und welchen Zustand die Registry akzeptierte.[13][14]
Diese Funktion macht die Registry zum betrieblichen Register und Aufzeichnungsführer. Sie macht sie nicht zur souveränen Quelle der Legitimität einer Domain. Die Registry kann erkennen, dass eine formal zulässige Transaktion von einem akkreditierten Kanal kam. Sie kann daraus nicht ohne weitere Informationen ableiten, ob die Transaktion dem wirklichen Willen des Domaininhabers entsprach, ob ein Kundenkonto kompromittiert wurde oder ob innerhalb eines Registrars eine unberechtigte Nutzung stattfand.
Umgekehrt entbindet diese Begrenzung die Registry nicht von Verantwortung für ihre eigenen Kontrollen. Serverseitige Statuswerte, Annahmeregeln, Änderungsprotokolle, Benachrichtigungen, Notfallverfahren und gegebenenfalls Registry-Lock-Prozesse liegen innerhalb ihrer praktischen Kontrollsphäre. Rechenschaft bedeutet hier nicht kollektive Schuld, sondern die genaue Zuordnung der beherrschbaren Schnittstelle.
Die ausgelieferte Delegation ist die operative Realität für Resolver. Der Registry-Datensatz ist zugleich ein entscheidender Beweis über den akzeptierten Zustand. Legitimität entsteht aber erst aus dem Zusammenspiel von autorisierter Absicht, nachvollziehbarer Transaktion, korrekter Veröffentlichung und fortlaufender Beobachtung.
Grenzen von NS-, A-, MX- und TTL-Änderungen
Verschiedene DNS-Eintragstypen können unterschiedliche Auswirkungen haben. Daraus darf nicht gefolgert werden, dass jeder Typ in jedem öffentlich beschriebenen Fall verändert worden sei.
Eine Änderung von NS-Einträgen kann die Delegation auf andere autoritative Nameserver lenken. Wer die dort bediente Zone kontrolliert, kann anschließend unterschiedliche Antworten für Dienste der Domain bereitstellen. Das ist eine Änderung an einem besonders breiten Kontrollpunkt, weil nicht nur ein einzelner Hostname betroffen sein muss.
Eine Änderung eines A-Eintrags kann einen Namen auf eine andere IPv4-Adresse verweisen lassen. Entsprechende Adressänderungen können Web- oder andere IP-basierte Verbindungen zu einem anderen Endpunkt führen. Die Wirkung hängt davon ab, welcher Name geändert wird, welche Dienste ihn verwenden und wie Resolver und Anwendungen die Antwort verarbeiten.
Eine Änderung von MX-Einträgen kann den Zustellweg für E-Mail beeinflussen. Das bedeutet nicht automatisch, dass sämtliche E-Mails abgefangen wurden oder dass bei jedem Vorfall ein MX-Eintrag betroffen war. Es beschreibt lediglich die technische Reichweite, die eine solche Änderung haben kann.
Der TTL-Wert legt fest, wie lange Resolver eine Antwort typischerweise zwischenspeichern dürfen. Ein kürzerer Wert kann eine neue Konfiguration schneller verbreiten, während ein längerer Wert einen alten oder unerwünschten Zustand länger in Caches halten kann. TTL ist jedoch keine Autorisierungskontrolle. Ein plausibler TTL-Wert sagt nichts darüber aus, ob die zugrunde liegende Änderung genehmigt war.
Diese Eintragstypen veranschaulichen, warum eine pauschale Aussage wie „die Domain wurde übernommen“ für eine Beweisanalyse oft zu ungenau ist. Die Untersuchung muss feststellen, welcher Datensatz an welcher Ebene geändert wurde, wie lange er wirkte, welche Resolver ihn beobachteten und welche Dienste davon tatsächlich abhingen.
Verantwortungsmatrix nach praktischer Kontrolle
| Beteiligter | Praktische Kontrolle | Relevante Beweise | Typische Sichtbarkeitsgrenze | Beitrag zur Wiederherstellung |
|---|---|---|---|---|
| Domaininhaber | Konten, interne Genehmigung, Auswahl von Registrar und DNS-Dienst | Freigaben, Kontaktwege, Soll-Konfiguration, Kontoereignisse | Sieht nicht automatisch jede Registry- oder Resolveränderung | Identität bestätigen, Soll-Zustand vorlegen, Zugangsdaten erneuern |
| Registrar | Kundenanmeldung, Änderungsoberfläche, EPP-Zugang, Supporteskalation | Login- und Änderungsprotokolle, EPP-Transaktionen, Benachrichtigungen | Kann kompromittierte interne oder Kundenidentitäten zunächst für legitim halten | Konto sichern, Änderungen stoppen, Registry und DNS-Betreiber koordinieren |
| Registry | Domainobjekt, serverseitiger Status, Annahme von EPP-Änderungen, Delegationspublikation | EPP-Protokolle, Statushistorie, akzeptierter Delegationszustand | Kennt nicht zwingend die tatsächliche Absicht des Domaininhabers | Schutzstatus setzen, Zustand mit dem Registrar abstimmen, Rückänderung unterstützen |
| Autoritativer DNS-Betreiber | Zonendaten, Veröffentlichung, Protokollierung, Rollback | Zonenhistorie, Deployment-Protokolle, Abfragebeobachtungen | Sieht nicht zwingend, ob ein vorgelagerter Auftrag organisatorisch legitim war | Vorherige Zone wiederherstellen, unberechtigte Zugänge sperren |
| Rekursiver Resolver | Abfrage, Cache, gegebenenfalls DNSSEC-Validierung | Beobachtete Antworten, Validierungsfehler, Cachezeiten | Besitzt keine vollständige Änderungshistorie der autoritativen Seite | Caches nach berechtigter Korrektur erneuern und Validierungsfehler sichtbar machen |
| Zertifizierungsstelle | Zertifikatsausstellung nach eigenen Validierungsregeln | Antrags-, Validierungs- und Ausstellungsdaten | Prüft nicht automatisch die interne Geschäftsabsicht des Domaininhabers | Verdächtige Ausstellung untersuchen und erforderliche Zertifikatsmaßnahmen unterstützen |
| Nutzende Organisation | Anwendungskonfiguration, Anmeldung, Endpunkt- und Zertifikatsprüfung | Verbindungsdaten, Zugriffsereignisse, Warnungen | Kann technisch gültige Antworten zunächst akzeptieren | Zugänge schützen, Sitzungen und Geheimnisse prüfen, Nutzer informieren |
| Öffentliche Stelle oder Koordinator | Vorgaben, Warnungen, sektorübergreifende Koordination | Meldungen, Anordnungen, Lagebilder | Betreibt nicht jedes Konto, jede Registry oder jeden Nameserver | Prüfungen auslösen, Informationsaustausch und abgestimmte Reaktion ermöglichen |
Die Matrix zeigt, warum „Wer betreibt das DNS?“ die falsche Ausgangsfrage ist. DNS ist kein einzelner Betreiber und kein einheitlicher Kontrollraum. Rechenschaft muss an der jeweiligen Handlungsmacht ausgerichtet werden.
Ein Domaininhaber kann für schlechte Kontohygiene nicht durch eine Registry ersetzt werden. Eine Registry kann nicht allein feststellen, ob der Administrator eines Registrars intern korrekt handelte. Ein Registrar wiederum kann keine zuverlässige Wiederherstellung gewährleisten, wenn die Soll-Konfiguration nicht dokumentiert ist oder der einzige Wiederherstellungskontakt über die betroffene Domain erreichbar bleibt.
Öffentliche Stellen können Prüfungen anordnen oder Empfehlungen aussprechen, bedienen aber nicht jede operative Schnittstelle. ICANN koordiniert wichtige Teile des Namensraums und kann Sicherheitsinformationen verbreiten; daraus folgt keine unmittelbare Bedienung jedes Domainkontos oder jeder autoritativen Zone.
DNSSEC: Authentizität der Daten, nicht der organisatorischen Absicht
DNSSEC erweitert DNS um kryptografisch prüfbare Daten. Ein validierender Resolver kann anhand der konfigurierten Vertrauenskette feststellen, ob eine Antwort zu den signierten Daten und den zugehörigen Schlüsseln passt. Diese Fähigkeit schützt gegen bestimmte Manipulationen auf dem Übertragungs- und Antwortweg.[15][16]
Die Aussagekraft endet jedoch an der Bereitstellungsautorität. Wenn ein Angreifer eine Schnittstelle kompromittiert, die technisch berechtigt ist, Delegations- oder DNSSEC-Daten zu ändern, kann die Vertrauenskette anschließend einen unerwünschten, aber korrekt veröffentlichten Zustand abbilden. Insbesondere Änderungen an Delegations- oder DS-Daten können beeinflussen, welche Schlüssel und Zonen als maßgeblich gelten.
DNSSEC beantwortet daher die Frage: Passt die empfangene DNS-Antwort zur konfigurierten kryptografischen Kette? Es beantwortet nicht automatisch die Frage: Wollte der Domaininhaber diese Konfiguration? Kryptografische Authentizität und organisatorische Autorisierung sind miteinander verbunden, aber nicht identisch.
Daraus folgt keine Aussage, DNSSEC sei wirkungslos. Richtig eingesetzt kann es einen wichtigen Schutz gegen gefälschte oder unterwegs veränderte Antworten bieten und bestimmte Fehlzustände für validierende Resolver sichtbar machen. Es ersetzt jedoch weder eine geschützte Registrar-Anmeldung noch eine kontrollierte EPP-Änderung, Registry-seitige Schutzprozesse, Protokollierung, unabhängige Beobachtung oder einen getesteten Wiederherstellungsweg.[17]
Ebenso darf nicht rückblickend behauptet werden, DNSSEC hätte alle 2019 öffentlich diskutierten Vorfälle verhindert. Die Antwort hängt davon ab, welche Berechtigung kompromittiert wurde, welche Daten verändert wurden, wie die Vertrauenskette eingerichtet war und welche Validierung tatsächlich stattfand. Die öffentlichen Quellen belegen keine einheitliche Konfiguration für sämtliche betroffenen Organisationen.
Registrar Lock und Registry Lock sind nicht dieselbe Grenze
Der Ausdruck „Domain Lock“ kann verschiedene Kontrollen bezeichnen. Eine Sperre auf Ebene des Registrar-Kontos kann bestimmte Änderungen oder Übertragungen verhindern, solange der Angreifer diese Kontrolle nicht selbst deaktivieren oder umgehen kann. Sie ist besonders nützlich gegen unabsichtliche Vorgänge und gegen Angriffe, die nicht bereits die maßgebliche Registrar-Berechtigung erlangt haben.
Ist jedoch das Kundenkonto oder der Registrar selbst kompromittiert, kann eine nur dort verwaltete Sperre an Wirkung verlieren. Ein technisch berechtigter interner oder kompromittierter Kanal könnte die Sperre ändern oder nach dem vorgesehenen Verfahren eine Änderung veranlassen. Deshalb darf ein Registrar Lock nicht als absoluter Schutz beschrieben werden.
Ein Registry Lock verlagert einen zusätzlichen Kontrollschritt zur Registry. Änderungen an besonders sensiblen Domain- oder Delegationsdaten können dann eine gesonderte Freigabe erfordern. Ein wirksamer Prozess kann eine Bestätigung über einen anderen Kommunikationskanal vorsehen, sodass ein kompromittiertes Registrar-Konto allein nicht genügt.
Auch Registry Lock ist nicht unfehlbar. Seine Wirkung hängt von der Identitätsprüfung, der Qualität des Verfahrens, der Unabhängigkeit des Bestätigungskanals, den Ausnahmeregeln und der Sicherheit des Registry-Zugangs ab. Ein schlecht geschützter Notfallweg kann einen starken Normalprozess unterlaufen. Eine zu starre Sperre kann umgekehrt eine dringend erforderliche Wiederherstellung verzögern.
Entscheidend ist deshalb die genaue Verteilung der Befugnisse. Wer darf eine Sperre setzen oder aufheben? Welche Änderungen sind erfasst? Welche Personen oder Systeme müssen zustimmen? Wird eine ungewöhnliche Änderung angekündigt? Bleibt ein nachvollziehbares Protokoll erhalten? Gibt es einen geprüften Notfallkontakt, der nicht von der betroffenen Domain abhängt?
Mehrfaktor-Authentisierung ergänzt diese Kontrollen, ersetzt sie aber nicht. Sie reduziert das Risiko, dass ein einzelnes gestohlenes Passwort genügt. Je nach Implementierung kann sie dennoch durch kompromittierte Sitzungen, manipulierte Wiederherstellungswege, schwache Faktoren oder interne Berechtigungen umgangen werden. Eine belastbare Architektur setzt daher nicht auf einen einzelnen Schutzmechanismus.[7][8][9][10][12]
Zertifikate und DNS-Kontrolle sind getrennte Prüfpfade
Ein akzeptiertes TLS-Zertifikat wird häufig als Beweis verstanden, dass der Nutzer mit dem beabsichtigten Betreiber kommuniziert. Präziser ist: Der Browser hat eine kryptografisch passende Zertifikatskette für den angesprochenen Namen akzeptiert. Die Zertifizierungsstelle hat nach ihrem Verfahren eine Zertifikatsanforderung validiert. Diese Prüfungen können stark sein, bleiben aber von der aktuellen DNS-Kontrolle abhängig, wenn DNS in den Validierungs- oder Erreichbarkeitspfad eingeht.
Hat eine unberechtigte Partei praktische Kontrolle über relevante DNS-Antworten erlangt, kann sie möglicherweise Voraussetzungen erfüllen, die gegenüber einer Zertifizierungsstelle wie legitime Domainkontrolle erscheinen. Ein anschließend ausgestelltes Zertifikat ist dann nicht notwendigerweise gefälscht. Es kann nach dem technischen Verfahren gültig ausgestellt worden sein, obwohl die DNS-Kontrolle nicht mit der organisatorischen Absicht übereinstimmte.
Certificate Transparency schafft hier eine unabhängige Beobachtungsmöglichkeit. Organisationen können nach Zertifikaten für ihre Namensräume suchen und unerwartete Ausstellungen untersuchen. Die Transparenzprotokolle verhindern jedoch nicht jede Ausstellung und beweisen für sich genommen keinen Missbrauch. Sie machen einen relevanten Teil des Vorgangs beobachtbar.
Auch die Reaktion liegt auf mehreren Ebenen. Eine Zertifizierungsstelle kann eine verdächtige Ausstellung untersuchen. Die Organisation muss DNS und Konten sichern. Nutzende Systeme müssen möglicherweise Sitzungen, Zugangsdaten oder Vertrauensentscheidungen prüfen. Die Wiederherstellung des DNS-Zustands allein beseitigt nicht automatisch alle Folgen eines Zeitraums, in dem Verbindungen auf einen anderen Endpunkt gelenkt wurden.
Unabhängige Beobachtung als Gegenstück zur Änderungsbefugnis
Wer eine Änderung ausführen darf, sollte nicht die einzige Quelle für die Feststellung sein, ob diese Änderung korrekt war. Ein kompromittiertes Konto kann sowohl den Zustand als auch die innerhalb desselben Systems sichtbare Darstellung beeinflussen. Deshalb ist unabhängige Beobachtung ein Kernbestandteil der Rechenschaft.
Eine Organisation kann ihre öffentlich ausgelieferten DNS-Antworten von getrennten Systemen und aus unterschiedlichen Netzen beobachten. Sie kann Registry- und Registrar-Benachrichtigungen mit einer eigenen Soll-Konfiguration vergleichen. Sie kann unerwartete Zertifikate in Certificate-Transparency-Daten erkennen. Sie kann Änderungen an Nameservern, Adressen, Mailwegen, DNSSEC-Daten und Gültigkeitszeiten risikobasiert alarmieren.
Der Wert dieser Beobachtung hängt von ihrer Unabhängigkeit ab. Ein Monitor, der dieselben Zugangsdaten, dieselbe Verwaltungsumgebung und denselben Kommunikationskanal wie das zu überwachende System verwendet, kann bei einer umfassenden Kompromittierung ebenfalls ausfallen. Ein Alarm, der ausschließlich an eine Adresse unter der betroffenen Domain gesendet wird, kann den vorgesehenen Empfänger möglicherweise nicht erreichen.
Eine gute Beobachtung trennt daher die Ausführung von der Prüfung. Sie speichert bekannte Soll-Zustände, protokolliert Änderungen mit Zeitbezug und nutzt mindestens einen Kommunikationsweg außerhalb der betroffenen Domain. Sie priorisiert besonders weitreichende Änderungen, statt jede routinemäßige DNS-Anpassung gleich zu behandeln.
Beobachtung ist außerdem nicht gleich Wiederherstellung. Ein Alarm kann die Wirkungsdauer verkürzen, aber nur ein vorbereiteter Rückweg kann den Zustand zuverlässig korrigieren. Dazu gehören erreichbare Ansprechpartner, dokumentierte Befugnisse, sichere Zugangsdaten, ein belastbarer Kontakt zum Registrar oder zur Registry und eine bekannte, überprüfte Zonenkonfiguration.
Beweiserhalt entscheidet über die spätere Zurechnung
Nach einer unberechtigten Änderung entstehen schnell widersprüchliche Darstellungen. Das Registrar-Portal kann wieder den korrigierten Zustand zeigen, während Resolver noch ältere Antworten zwischenspeichern. Ein autoritativer Betreiber kann eine Zone zurückgesetzt haben, obwohl die Registry-Historie weiterhin eine frühere Delegationsänderung dokumentiert. Ein Zertifikat kann während eines kurzen Zeitfensters ausgestellt worden sein, das in aktuellen DNS-Daten nicht mehr sichtbar ist.
Deshalb muss Beweiserhalt mehrere Ebenen abdecken. Relevant sind der erwartete und der beobachtete DNS-Zustand, Zeitstempel, Registrar- und EPP-Transaktionen, Änderungen an Statuswerten, Protokolle des autoritativen Dienstes, Benachrichtigungen, Zertifikatsereignisse und die Maßnahmen der Wiederherstellung.
Diese Informationen dienen nicht nur einer späteren Ursachenanalyse. Sie ermöglichen eine begrenzte, faire Zurechnung. Wenn die Registry eine Änderung korrekt aus einem zugelassenen Registrar-Kanal erhielt, liegt die primäre Kontrollfrage möglicherweise beim Registrar oder dessen Kundenkonto. Wenn der Registrar keine passende Transaktion übermittelt hat, verschiebt sich die Untersuchung. Wenn Registry und Registrar unverändert waren, die autoritativen Antworten aber abwichen, rückt der DNS-Betreiber in den Mittelpunkt.
Ohne solche Belege führt die Diskussion leicht zu institutioneller Schuldzuweisung. Mit ihnen lässt sich fragen, welche konkrete Kontrolle versagte, welcher Akteur die Abweichung sehen konnte und wer über die Mittel zur Rücknahme verfügte.
Wiederherstellung ist eine Kette, kein einzelner Klick
Ein belastbarer Wiederherstellungsplan beginnt nicht erst nach dem Alarm. Er legt vorher fest, welcher Zustand als korrekt gilt, wer seine Autorisierung bestätigen darf und welche Organisation den jeweiligen technischen Abschnitt zurücksetzt.
Zunächst müssen betroffene Konten und Sitzungen gesichert werden. Zugangsdaten werden geändert, Mehrfaktor-Authentisierung wird geprüft und unberechtigte Berechtigungen werden entfernt. Dabei ist zu vermeiden, dass dieselbe möglicherweise kompromittierte Kommunikationsverbindung als einziger Bestätigungskanal dient.
Anschließend müssen Registrar-, Registry- und DNS-Zustand miteinander abgeglichen werden. Eine Rückänderung nur im Registrar-Portal genügt nicht, wenn die Registry noch andere Nameserver publiziert oder der autoritative Dienst weiterhin abweichende Zonendaten ausliefert. Umgekehrt kann eine Korrektur der Zone unzureichend sein, wenn die Delegation weiterhin auf fremde Server verweist.
Resolver-Caches bestimmen, wann die korrigierten Antworten überall sichtbar werden. Die TTL-Werte helfen bei der Einschätzung dieses Zeitverlaufs, garantieren aber keine sofortige globale Einheitlichkeit. Die Organisation sollte deshalb den korrigierten Zustand aus mehreren unabhängigen Beobachtungspunkten bestätigen.
Parallel sind Zertifikatsausstellungen, Zugangsdaten, Sitzungen und betroffene Dienste zu prüfen. Eine genaue Reaktion hängt von den vorhandenen Belegen ab. Es wäre unzulässig, ohne entsprechende Daten pauschal zu behaupten, sämtliche Zugangsdaten seien entwendet oder jeder Nutzer sei betroffen gewesen.
Schließlich muss die Organisation festhalten, welche Kontrolle die Änderung zugelassen hat. Eine bloße Rücksetzung ohne Ursachenbehebung lässt denselben Weg offen. Der Abschluss besteht deshalb aus technischer Korrektur, Beweissicherung, begrenzter Folgenprüfung und einer Verbesserung genau jener Autorisierungs- oder Beobachtungsgrenze, die nachweislich unzureichend war.
Spätere Standards als Kontext, nicht als rückwirkender Beweis
Mehrere technische Dokumente helfen, die Kontrollfragen präzise zu beschreiben. RFC 5731 spezifiziert Zustände und Aktualisierungssemantik für Domainobjekte im EPP. RFC 5910 beschreibt, wie DNSSEC-Daten über EPP verwaltet werden. RFC 4033 und RFC 4035 erläutern die Architektur und Protokolländerungen von DNSSEC; RFC 6781 behandelt betriebliche Praktiken.[13][14][15][16][17]
Diese Dokumente sind nützlich, weil sie zeigen, an welchen Schnittstellen Status, Delegation, Schlüsselmaterial und Änderungsbefugnisse sichtbar werden. Sie belegen jedoch nicht, welche konkrete Schutzkonfiguration jeder Betreiber 2019 eingesetzt hatte.
RFC 9154 beschreibt eine spätere, stärkere Ausgestaltung der Autorisierungsinformation für EPP-Transfers. RFC 9364 liefert ebenfalls späteren betrieblichen DNSSEC-Kontext. Beide Dokumente dürfen nicht als Beleg dargestellt werden, dass die dort beschriebenen Verfahren während des öffentlichen Ereignisfensters von 2019 überall verfügbar oder aktiviert waren.[18][21]
Das Gleiche gilt für den ICANN-Bericht der DNS Security Facilitation Initiative aus dem Jahr 2021. Er kann spätere Überlegungen zu Sicherheitspraktiken, Zuständigkeiten und Zusammenarbeit beleuchten. Er beweist nicht, dass jeder Registrar, jede Registry oder jeder DNS-Betreiber diese Praktiken bereits 2019 umgesetzt hatte.[11]
Frühere ICANN-SSAC-Dokumente zu Domain-Hijacking, Registrar-Schutzmaßnahmen, Authentisierung und Notfallunterstützung zeigen dagegen, dass die grundlegende Problemklasse schon vor 2019 bekannt war. Auch daraus folgt keine Aussage über Fahrlässigkeit oder Vertragsverletzung eines konkreten Beteiligten. Bekanntes Risiko und nachgewiesenes individuelles Fehlverhalten sind unterschiedliche Kategorien.[7][8]
NIST-Leitlinien bieten allgemeinen Kontext für sichere DNS-Bereitstellung, Integrität, Verfügbarkeit und DNSSEC. Eine aktuelle CISA-Taxonomie ordnet die Kontrolle über Domains und Konten als Angriffstechnik ein. Solche späteren oder allgemeinen Materialien verbessern das Vokabular für heutige Kontrollen; sie dürfen den begrenzten historischen Befund nicht nachträglich erweitern.[19][20]
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten