
Die AFRINIC-Saga wird derzeit durchgängig verfolgt.
Governance / Fallakte
Fallakte
Die Analysen zu Fallakte behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
Institutionelle AufschlüsselungRechtliche und politische KonflikteWahl- und Kontrollrisiko

Risikokartierung der Legitimität und Kontinuität von Institutionen.
Zeitleiste und Risikoanalyse auf Basis von Primärquellen.
Wird für die Planung der Kontinuität und der politischen Risikoexposition verwendet.
Aktuelle Berichterstattung
Aktuelles zu Fallakte
907 Artikel

Fallakte
NISTs Open-RAN-Entwurf lässt das Einsatzrisiko bei der Behörde
Ein bestandener Komponententest kann eine technische Aussage tragen. Die Verantwortung für das Netz, in das die Komponente eingebaut wird, trägt er nicht. Ein neuer NIST-Entwurf trennt beides ungewöhnlich deutlich.

Fallakte
Zwei Labels, dieselbe Wurzel, verschiedene Algorithmen: die Grenze von RFC 9658
Ein Router kann für dieselbe Root-Adresse und denselben Opaque Value zwei lokale Labels halten, weil sich die IGP-Algorithmen unterscheiden. Das ist keine Dublette, sondern gewollte Identität. RFC 9658 macht diese Identität eindeutig. Ob beide Bäume nach ihrer jeweiligen…

Fallakte
Der NIST-Entwurf für OT-Sicherheit macht die Quellenfassung zur Entscheidungsfrage
Ein Sicherheitsleitfaden kann aktueller werden, wenn schnell veraltende Anhänge online gepflegt werden. Für Betreiber entsteht damit eine zweite Pflicht der Sorgfalt: Die damals verwendete Fassung muss bei einer späteren Prüfung noch erkennbar sein.

Fallakte
Der Pfadpreis war eine Funktion der Zeit. Seine Wahrheit hatte eine Version: RFC 9657
Ein Link kann um 02:00 günstig und um 10:00 teuer sein. Sobald Routing diese Kurve nutzt, ist Cost keine feste Eigenschaft mehr, sondern eine Vorhersage mit Producer, Revision und Ablaufdatum. RFC 9657 zeigt, warum zeitabhängige Kosten und Topologien nützlich sind. Es beweist…

Fallakte
800 Megabit waren nominal. Nutzbar waren sie noch nicht: RFC 9656 und die Kapazitätsgrenze
Ein Pfadalgorithmus kann die nominale Bandbreite eines Richtfunklinks korrekt übernehmen und dennoch eine falsche betriebliche Schlussfolgerung ziehen. `mw-bandwidth` beschreibt eine Eigenschaft des Modells. Nutzbare Kapazität entsteht erst aus aktuellen Trägerzuständen…
Fallakte
Der Lookup war exakt. Der Schluss durfte es auch sein: RFC 9655 an Stack-Tiefe null
Am Ende des Labelstapels bleibt eine einfache Operation: Ist die Adresse aus dem Egress TLV exakt auf einer lokalen Schnittstelle oder Loopback konfiguriert? RFC 9655 macht aus diesem Lookup einen eindeutigen Return Code. Die operative Versuchung beginnt danach, wenn aus der…

Fallakte
Wer besitzt welche Zusage? RFC 9654 trennt Nonce-Bindung, Datenfrische und Zertifikatsentscheidung
Im Change Board steht nur „PKI“. Dahinter verbergen sich jedoch vier verschiedene Verantwortungen: Der Client erzeugt den Nonce, der OCSP-Responder spiegelt ihn, die Zertifizierungsstelle liefert Statusdaten, und die Anwendung entscheidet über den Zugang. RFC 9654 stärkt die…
AFRINIC SAGA
Unentlassen: Was die AFRINIC-Instrumente belegen
Zum Stand vom 27. September 2026 liegt kein öffentlich zugänglicher Beschluss vor, der den Receivership der African Network Information Centre (AFRINIC) Ltd beendet hätte. Was die Dokumente tatsächlich belegen — und was nicht — lässt sich Wort für Wort aus der Instrumentenkette…
Fallakte
Der Eintrag 0x4 zeigte eine Bedeutung, aber kein Betriebsergebnis: RFC 9650 und Registermacht
Eine aktuelle IANA-Zeile kann präzise sagen, wofür ein Bit reserviert ist. Sie kann nicht sagen, ob ein bestimmter Router dieses Bit korrekt erzeugte, ein Nachbar es auswertete oder eine Route sich änderte. RFC 9650 stärkt die erste Aussage, ohne die übrigen zu vereinnahmen.
Fallakte
RFC 9649: Rekonstruktionsordnung ist noch keine Beweiskette
Der Decoder verlangte eine feste Reihenfolge der Bildbausteine und bekam sie. Ein separater Metadatenblock durfte an anderer Stelle liegen; ein unbekannter Chunk wurde vom Leser übergangen. Das Bild entstand korrekt. Für die Aufbewahrung begann die eigentliche Frage jedoch erst…

Fallakte
RFC 9646: Der HTTP-400-Auftrag war noch keine Identitätsentscheidung
Das Kontrollsystem feierte bereits den Besitznachweis: Der CSR war korrekt signiert. Doch damit war nur geklärt, dass jemand den passenden privaten Schlüssel kontrollierte. Wer den Antrag erzeugt hatte, ob der Bootstrap-Server vertrauenswürdig war, ob die CA zustimmte und ob das…

Fallakte
Wer haftet, wenn der Abuse-Handle den Namen einer verschwundenen Firma trägt? Das Svea-Konglomerat im RIPE-Register
Die Analyse-Zusammenfassung zu Wer haftet, wenn der Abuse-Handle den Namen einer verschwundenen Firma trägt? Das Svea-Konglomerat im RIPE-Register erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

Fallakte
RFC 9645: Die Konfiguration bestand die Prüfung, doch der verwendete TLS-Identitätspfad blieb offen
Ein freigegebener Konfigurationsstand kann revisionssicher sein und trotzdem die entscheidende forensische Frage nicht beantworten: Wurde die Verbindung mit einem Zertifikat, einem Raw Public Key, einem TLS-1.2-PSK oder einem externen TLS-1.3-PSK authentisiert? Bei einer…

Fallakte
RFC 9644: Die Beweiskette hinter einer SSH-Algorithmuswahl
Im Audit liegt die freigegebene Richtlinie vor. Das Gerät hat sie angenommen, und die unterstützten Algorithmen wurden inventarisiert. Dann kommt die einfache Frage: Welcher Algorithmus lief in der entscheidenden Sitzung tatsächlich? Keines der drei Dokumente enthält die Antwort.…

Fallakte
RDF 1.2 trennt die erwähnte Aussage von der eigenen Behauptung
Ein Datensatz kann eine strittige Behauptung enthalten, ohne sie zu übernehmen. Der neue W3C-Entwurf zur RDF-1.2-Semantik macht diese Grenze ausdrücklich zum Gegenstand formaler Interpretation – und damit einer überprüfbaren Implementierungsfrage.

Fallakte
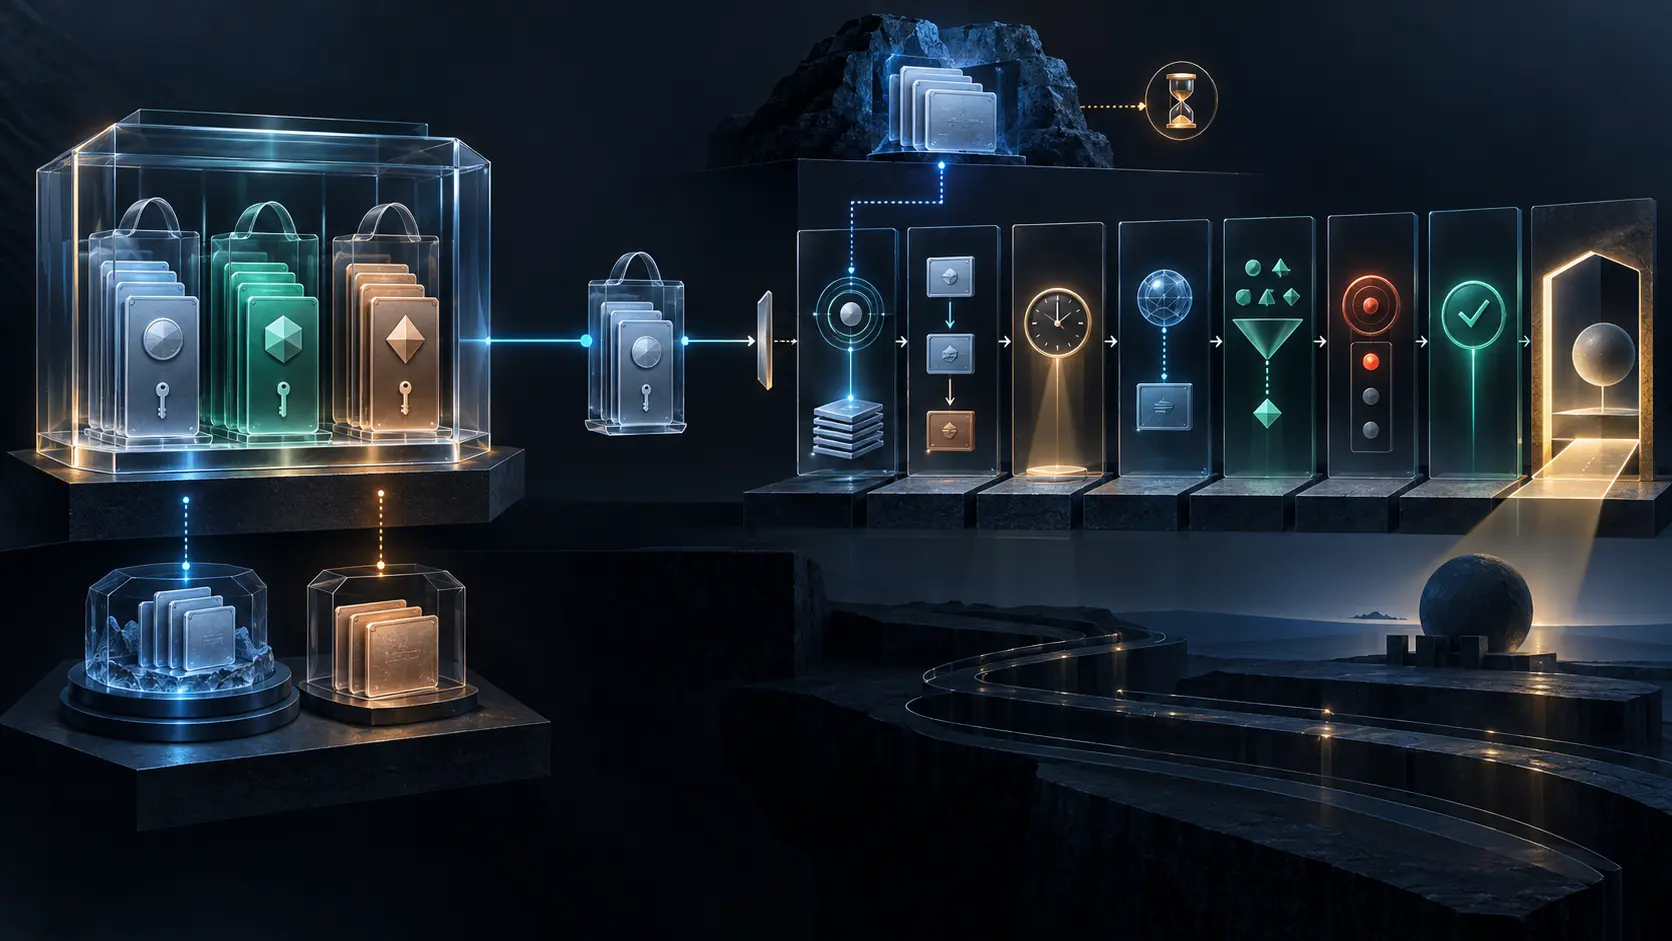
Die Konfiguration war da. Die Schlüsselgewalt nicht: RFC 9642
RFC 9642 beschreibt zentrale und eingebettete Schlüssel, Zertifikate, verschlüsselte Werte und eingebaute Schlüssel in einem gemeinsamen YANG-Modell. Ein erfolgreicher Import belegt noch nicht, dass der Zielserver den KEK nutzen, der Verbraucher das richtige Objekt wählen oder…
Fallakte
NACM verweigerte den Schreibzugriff. Der Anker war dennoch nicht vollständig geschützt: RFC 9641
RFC 9641 versieht Truststore-Knoten mit `nacm:default-deny-write`. Das begrenzt Änderungen über die Managementschnittstelle, beweist aber weder die Integrität der gespeicherten Daten noch die Berechtigung eines privilegierten lokalen Prozesses. Ein belastbarer Vertrauensnachweis…

Fallakte
Der Client importierte den Schlüssel. Der Baum kannte seine Herkunft nicht: RFC 9640
RFC 9640 kann einen von außen konfigurierten Schlüssel sauber abbilden und schützen. Weil die generische Schlüsselerzeugung bewusst außerhalb des Moduls blieb, beweist der angenommene Zustand jedoch weder Entropiequelle noch Erzeugungsort, Importzeremonie oder erste exportierbare…

Fallakte
WCAG 3 zieht eine Konformitätslinie. Die Pflicht bestimmt weiterhin die Politik.
Der Septemberentwurf trennt die Frage, ob ein Angebot den Kern eines Standards erfüllt, von der Frage, welche zusätzlichen Anforderungen ein Staat oder Auftraggeber für diesen Dienst setzt. Gerade diese zweite Entscheidung muss nachvollziehbar bleiben.

Fallakte
49 Byte hinein, mehr als 2 MiB hinaus: Was RFC 9639 wirklich belegt
Ein FLAC-Stream kann seine PCM-Samples verlustfrei rekonstruieren und zugleich eine harte Ressourcenprüfung benötigen. RFC 9639 trennt Formatkorrektheit, Fehlererkennung, Herkunft, Metadaten, Implementierung und Wiedergabe — sofern Betreiber diese Grenzen nicht wieder…
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategic Circle beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitretenSitzungsplan
Aktive Dossiers
AFRINIC-Saga
Mehrjährige Governance- und Rechtskrise mit Auswirkungen auf die RIR-Rechenschaftspflicht weltweit.
AFRINIC Saga öffnen