Summary
- BPSec COSE in Version 18 ergänzt einen OCSP-Abschnitt: Die schnelle Sperrung langlebiger Zertifikate setzt einen Onlineweg vom Prüfer zum Antwortserver voraus.
- Die Zertifizierungsstelle entscheidet über eine OCSP-URI im Zertifikat. Der empfangende Knoten entscheidet über die Abfrage und kann die erwartete Erreichbarkeit berücksichtigen.
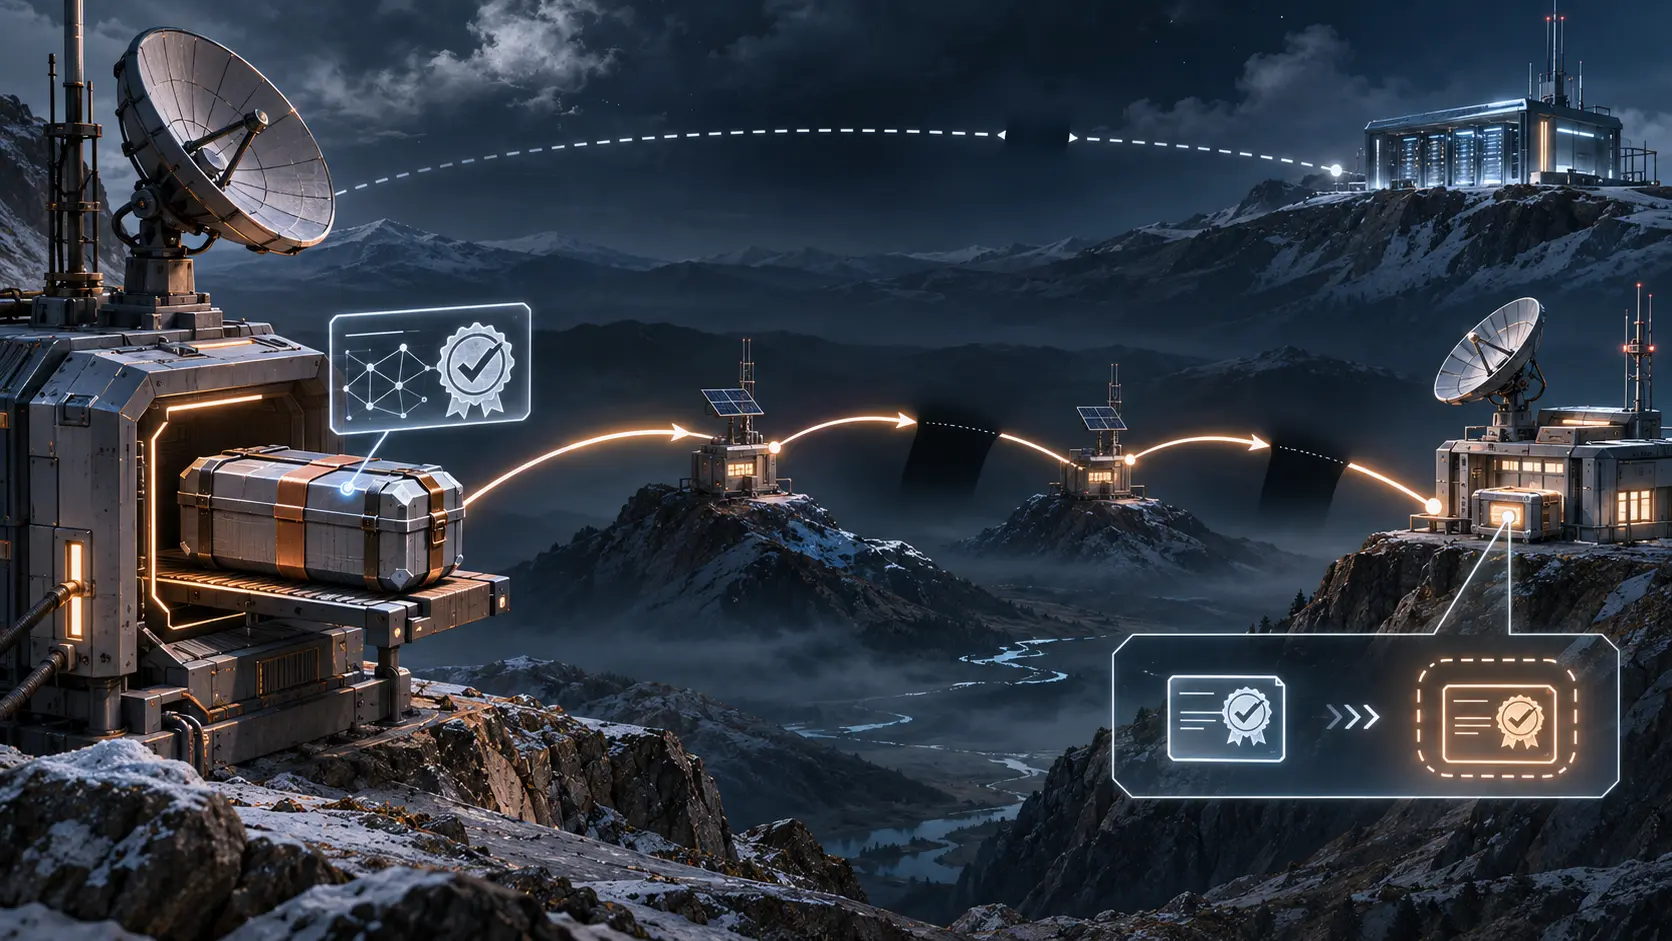
Ein Bundle übersteht eine Verbindungsunterbrechung und trifft später mit COSE-Sicherheitsresultat und Zertifikat ein. Der Empfänger kann die Zertifikatskette bis zu einer vertrauenswürdigen CA prüfen. Ob das Zertifikat mittlerweile gesperrt wurde, ist eine andere Frage. RFC 6960 definiert die Onlineabfrage. Der neue Abschnitt vom 2. November behandelt die Lücke zwischen einer übermittelbaren Nachricht und einem nicht erreichbaren Statusdienst. Die Version 17 hatte den Abschnitt nicht. Der IETF-Eintrag führt das Dokument weiterhin als Standards-Track-Entwurf in der Bewertung.
Die CA kann den Dienst im Zertifikat nennen; der Prüfer kann OCSP verlangen, nach erwarteter Erreichbarkeit entscheiden oder eine andere lokale Regel nutzen. Der Entwurf empfiehlt die Prüfung bei vorhandener Internetverbindung. Geografische Lastverteilung und Anycast nennt er als mögliche Wege, weit getrennte IP-Bereiche zu versorgen. Eine URI allein verschafft dem Empfänger keine Verbindung.
Für das Gültigkeitsintervall des Zertifikats zählt laut Abschnitt 2.6.1.2 die Erstellungszeit des Bundles statt dessen Ankunftszeit. Diese historische Prüfung liefert keinen aktuellen Sperrstatus. Als Alternative nennt der Entwurf kurzlebige, automatisch erneuerte Zertifikate nach RFC 8739. Die ausstellende CA validiert die NODE-ID online nach RFC 9891; Zwischen-CAs können näher an die Endgeräte rücken. Ein Stopp der Erneuerung begrenzt neue Zertifikate, während ein bereits ausgestelltes bis zum Ablauf besteht. Ein benannter Einsatz mit Kontaktfenster, OCSP-Erreichbarkeit und Prüfentscheidung fehlt in den Originalquellen; genau dieses Protokoll würde die Wahl begründen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategischer Kreis
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategischem Kreis beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten