Summary
- Der PQUIP-Entwurf unterscheidet zwischen dem Bootloader mit exklusivem Zugriff auf die Ressourcen und der Prüfung eines zweiten Firmware-Images bei weiterlaufender alter Version.
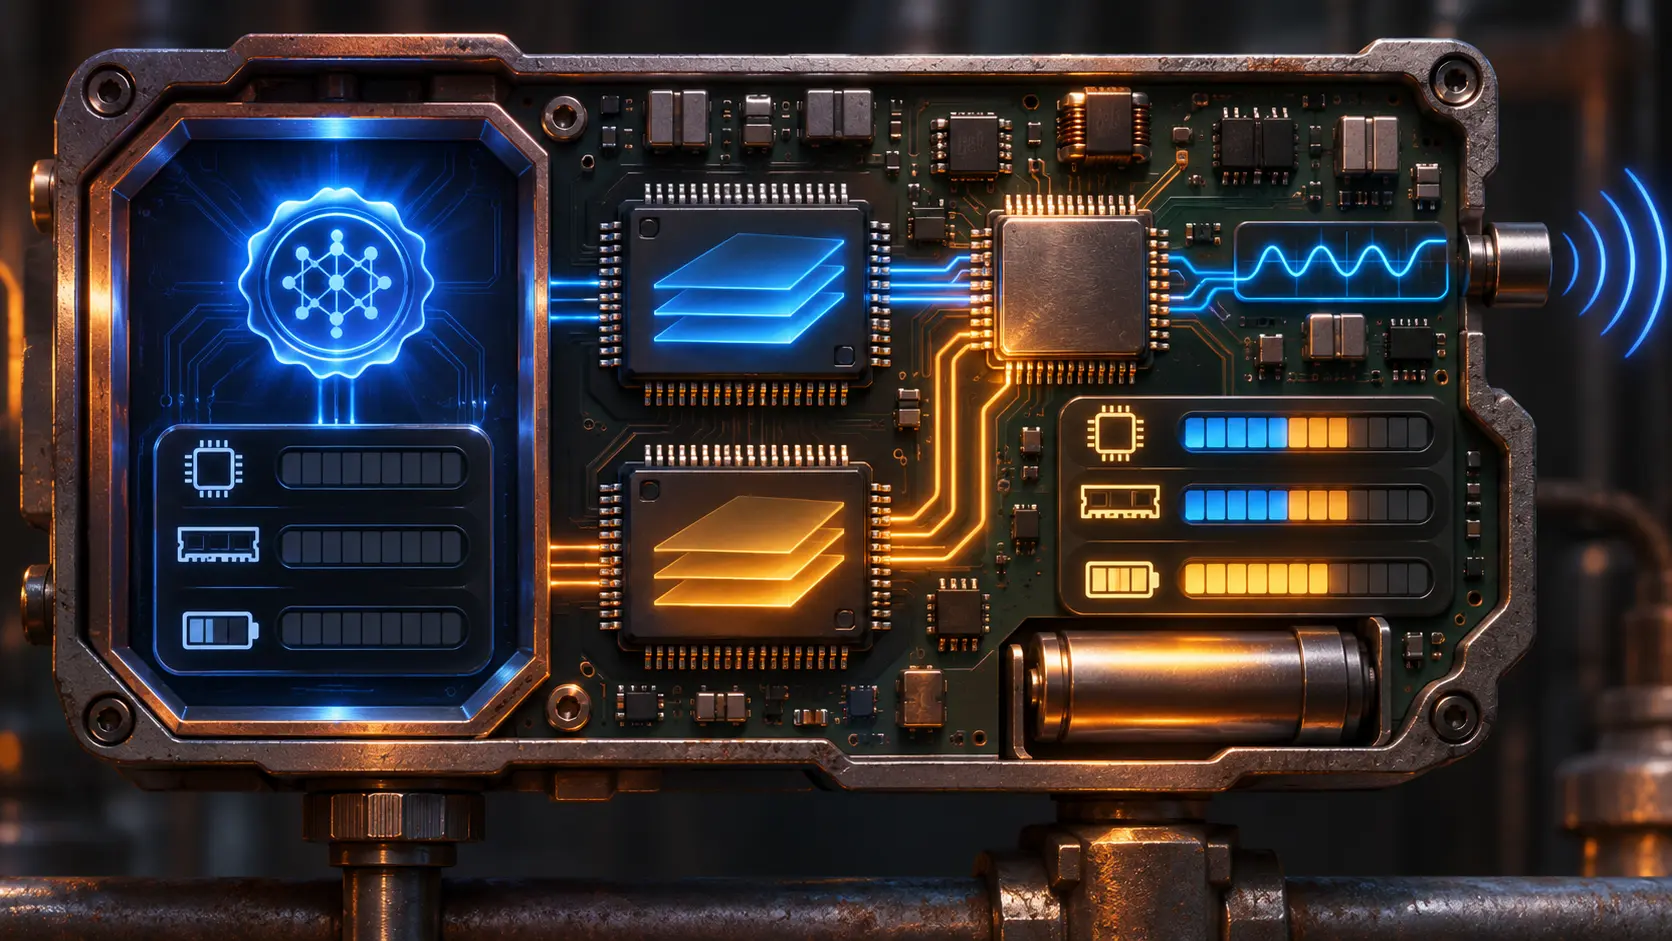
- Im zweiten Fall konkurriert die Prüfung mit der normalen Aufgabe um CPU, RAM und Energie. Ein reiner Boot-Benchmark misst diese Belastung nicht.
Ein Gerät kann einen neuen Algorithmus erst verwenden, nachdem es das entsprechende Update angenommen hat. Der Entwurf vom 29. Oktober beschreibt das künftige Risiko gefälschter Firmware-Signaturen auf Basis von RSA oder ECDSA durch leistungsfähige Quantencomputer. RFC 9019 liefert die Architektur für IoT-Updates. PQUIP stellt darin die oft übersehene Frage, zu welchem Zeitpunkt die neue Software tatsächlich authentifiziert wird.
Früh im Startvorgang gehört die Maschine dem Bootloader. Laut Entwurf fallen Ressourcenbeschränkungen bei dieser Prüfung weniger ins Gewicht. Bei zwei Images kann die aktuelle Firmware weiter messen oder Daten übertragen, während die Ersatzversion vor dem Umschalten verifiziert wird. Dieselbe Signaturprüfung teilt nun Rechenzeit, Speicher und Batterie mit dem Betrieb. Die Zahl aus einem isolierten Starttest sagt wenig über Dauer und Störung im Feld.
HSS/LMS ermöglicht effiziente Prüfung, verlangt aber die Verwaltung einmalig nutzbarer Schlüssel beim Signieren. SLH-DSA kommt ohne diesen Zustand aus, benötigt jedoch größere Signaturen und mehr Zeit; ML-DSA wird im Entwurf als schneller und kompakter beschrieben. Hybride Signaturen können getrennt oder zusammengesetzt verarbeitet werden, wie der Rahmen in RFC 9794 zeigt. Der Text ist weiterhin ein informativer Entwurf auf der IESG-Tagesordnung für den 5. November. Ein Vergleich beider Prüfzeitpunkte an einem benannten Gerät fehlt; Laufzeit, RAM-Spitze und Energiebedarf unter normaler Last würden die Auswahl bestimmen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategischer Kreis
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategischem Kreis beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten