
Zusammenfassung
draft-drake-agent-identity-problem-statement-00unterscheidet den fortbestehenden autonomen Akteur von austauschbaren Namen, Konten, Schlüsseln, Nachweisen, Geräten, Providern und Betreibern.- Kryptografie kann eine Kontrollkette über Anker belegen, aber nicht allein beobachten, ob der reale Referent derselbe blieb; legitime Migration und verdeckte Übergabe können gleich aussehen.
- Subjektkontinuität, Kontrollwechsel, Nachweisstatus, Betreiberbefugnis und Verhalten brauchen getrennte Belege.
Eine veränderliche Beziehung wurde zur Identität
Der Betreiber ist wichtig, aber er ist nicht der Agent. Er ist eine zeitgebundene Beziehung: Wer durfte das System wann anweisen, mit welchem Mandat und in welchem Umfang? Wird diese Beziehung in die Identität eingebaut, erzwingt jeder Betreiberwechsel einen biografischen Bruch. Bleibt der alte Wert bestehen, wirkt er als veraltete Vollmacht.
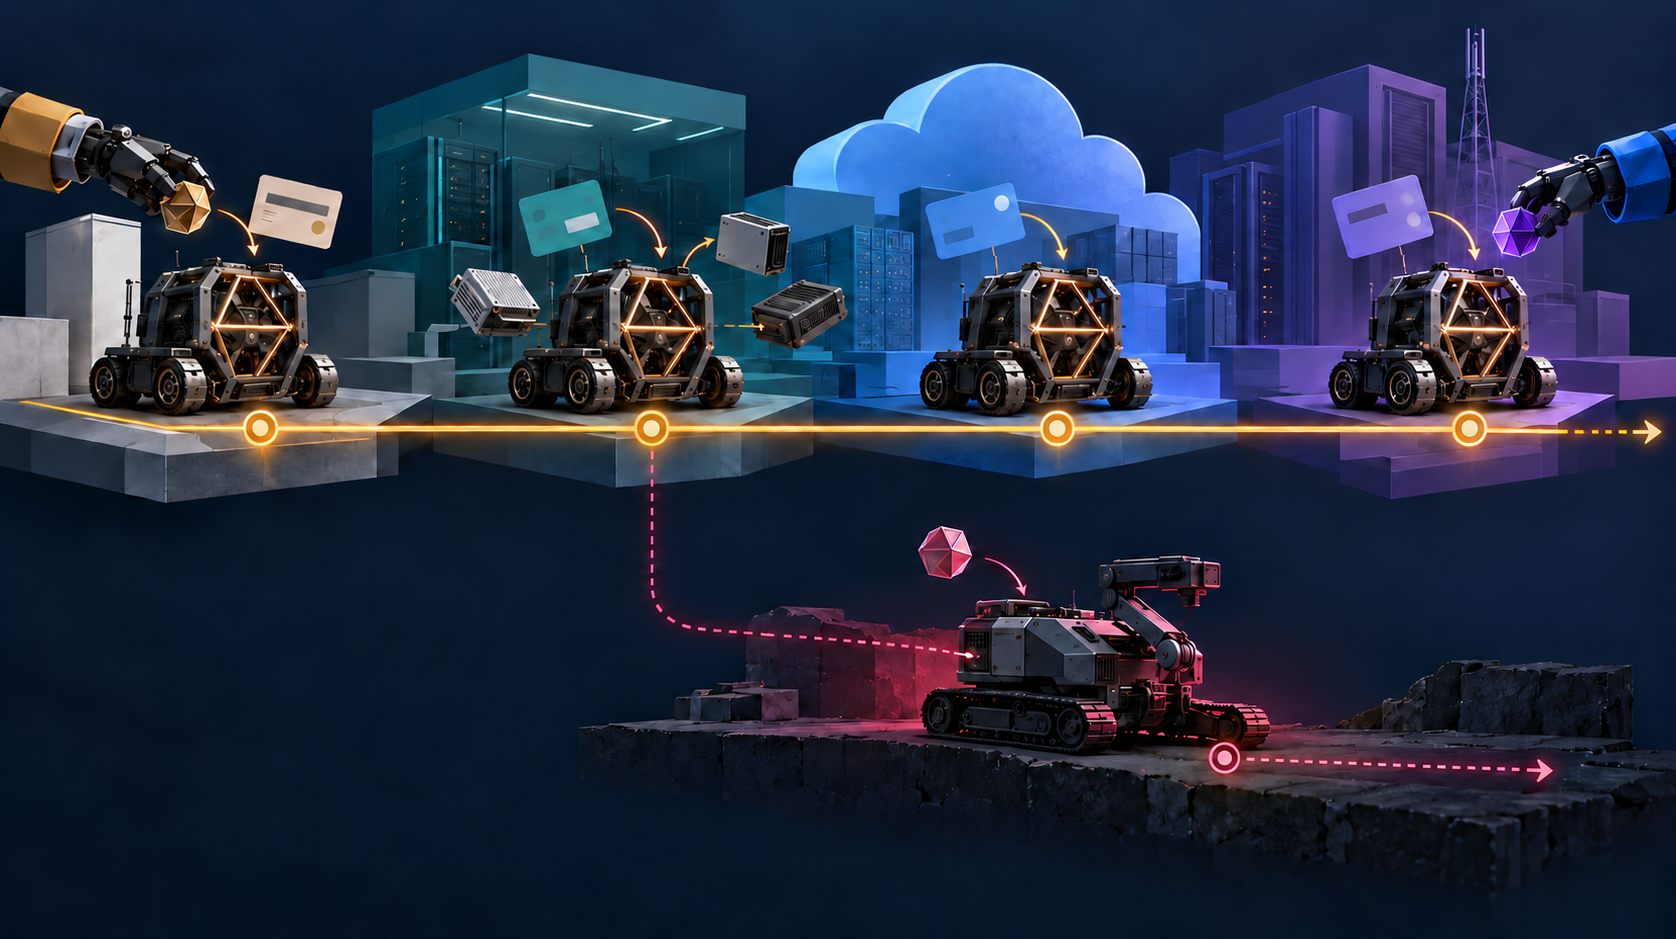
Revision 00 von Identity for Autonomous Agents and Robots nennt die zugrunde liegende Fehlstelle continuity gap. Ein Akteur kann fortbestehen, während Schlüssel, Konten, Hardware oder Dienstleister wechseln. Umgekehrt können diese Artefakte stabil bleiben, obwohl der Akteur dahinter wechselt. Der Entwurf prägt dafür identity0; das ist vorgeschlagene Terminologie, kein IETF-Konsens.
Es handelt sich um einen aktiven individuellen Internet-Draft mit Informational-Ziel, nicht um einen RFC oder ein Working-Group-Dokument. Er definiert kein Protokoll. Fünf Begleitentwürfe beschreiben AIRS-Register, EPP, RDAP-Auflösung, Hardware-Attestierungsanwendung und Governance. Sie stammen vom selben Autor, der eine Referenzimplementierung offenlegt. Das Problem lässt sich anerkennen, ohne diese Architektur zu billigen.
Verantwortliche Einheiten statt Prozesszählung
Ein Orchestrator kann viele kurzlebige Prozesse für einen Auftrag starten. Daraus folgen nicht automatisch viele dauerhafte Identitäten. Die sinnvolle Grenze ist der kleinste unabhängig verantwortliche Akteur, dessen Handlungen, Pflichten oder Reputation über Zeit unterscheidbar bleiben müssen.
Bei physischen Robotern kann jedes Gerät diese Grenze bilden, weil Rückruf, Versicherung oder Unfallanalyse ein bestimmtes Exemplar betreffen. IP-Adresse, Konto, Cookie, Nachrichtenstil, Verkehrsmenge und Aussehen bleiben Proxys. Wer sie als Identität behandelt, ermöglicht Geschichtsflucht durch Proxywechsel oder ordnet fremdes Verhalten dem falschen Akteur zu.
Fünf Belege statt eines Statussymbols
Ein Hardware-Anker schützt einen Schlüssel und kann die massenhafte Erzeugung hoch abgesicherter Identitäten verteuern. Er ist nicht der Akteur. Ein Identifikator benennt, ein Nachweis trägt widerrufbare Attribute, Authentisierung prüft eine Präsentation, der Betreiber besitzt zeitgebundene Befugnis und Reputation bewertet beobachtetes Verhalten.
RFC 9334 trennt Attestierungsevidenz, Bewertung und Relying-Party-Entscheidung. WebAuthn und NIST SP 800-63-4 beschreiben Lebenszyklen von Authentikatoren und Nachweisen. Diese Verfahren können korrekt sein, ohne einen Verkauf, eine Aufteilung oder stille Neuzuordnung des autonomen Referenten zu erkennen.
Der Widerruf eines Nachweises beendet dessen künftige Verwendbarkeit, nicht die Existenz des historischen Verpflichtungsträgers. Ebenso darf ein fortbestehendes Konto nach einer Übernahme nicht automatisch erworbene Reputation übertragen.
Wo Kryptografie enden muss
Die stärkste Aussage des Entwurfs ist seine Begrenzung: Nichtübertragbarkeit beschreibt, worauf eine Identität verweist; Kryptografie allein kann sie nicht erzwingen.
Bei legitimer Hardwaremigration autorisiert ein alter Anker den neuen. Bei einer verdeckten Veräußerung können Verkäufer und Käufer dieselbe Signaturfolge erzeugen. Das Protokoll sieht Kontrollkontinuität, nicht den realen Träger der Kontrolle.
Deshalb braucht es getrennte Zeitachsen für behauptetes Dauersubjekt, Ankerzugänge und -abgänge, Nachweisgültigkeit, Betreiberbefugnis und Verhaltensbeobachtung. Vertrag, Governance und Relying-Party-Politik behandeln verdeckte Übertragung. Ein grüner Status „gleicher Agent“ darf diese normative Entscheidung nicht als Messwert ausgeben.
Sybil-Kosten sind kein Vertrauensurteil
Der Entwurf schlägt knappe, schwer klonbare Anker für eine hohe Sicherheitsstufe vor. Die klassische Sybil-Arbeit beschreibt das allgemeine Problem eines Teilnehmers mit vielen Identitäten. Knappheit begrenzt Massenproduktion; Extraktionsresistenz erschwert den Diebstahl wiederverwendbarer Schlüssel. Das sind verschiedene Eigenschaften.
Keine davon beweist sicheres Verhalten, Kompetenz oder gültige Autorisierung. Auch ein perfekt authentisierter Agent kann gefährlich handeln oder von einem unbefugten Betreiber gesteuert werden.
Dauerhafte Maschinenidentität ist zudem ein starker Korrelator. RFC 6973 betont kontextbezogene Identitäten zum Schutz von Menschen. Weil Agenten für Personen und Organisationen handeln, bleiben Attributtrennung und selektive Offenlegung nötig. Verantwortlichkeit erfordert keinen universellen öffentlichen Identifikator in jedem Kontext.
Negative Tests vor institutioneller Abhängigkeit
Heng Lus Realitätsebenen verlangen getrennte Grenzen für Anker, Akteur, Name, Nachweis, Betreiber, Befugnis, Handlung und Wirkung. Eine minimale Anfangsspezifikation sollte nur Kontinuität, Eindeutigkeit, Kontrollnachweis und notwendige Übergänge gemeinsam regeln. Rollen, Rechtsräume, Fähigkeiten und Reputation gehören darüber.
Running-Code-Primat bedeutet unabhängige, versionsgebundene Tests für Rotation, endgültige Stilllegung, Wiederherstellung, Konflikt, Wiederverwendungsverbot und Geschichtserhalt. Zwei plausible Nachfolger, gleichzeitig genutzte kopierte Nachweise und veraltete Betreiberrechte sind die entscheidenden Fälle. Ein valides Schema ist noch keine Interoperabilität.
Der zitierte WIMSE-Agentenentwurf verbindet Agentennachweise mit organisatorischer Autorität, war am 1. September 2026 aber abgelaufen. Ein weiterer ID-Anforderungsentwurf ist ebenfalls abgelaufen; aktuelle agentische Anforderungen behandeln Authentisierung und Discovery. Diese Arbeiten lösen die Referentenkontinuität nicht automatisch.
Quellen und Grenzen
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/history/
- https://www.ietf.org/archive/id/draft-drake-agent-identity-problem-statement-00.txt
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-registry-04
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-epp-00
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-resolution-00
- https://datatracker.ietf.org/doc/html/draft-drake-email-hardware-attestation-02
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-governance-00
- https://datatracker.ietf.org/doc/html/draft-ni-wimse-ai-agent-identity-02
- https://datatracker.ietf.org/doc/html/draft-agentic-ai-usecases-requirements-02
- https://datatracker.ietf.org/doc/html/draft-yl-agent-id-requirements-00
- https://www.rfc-editor.org/rfc/rfc4949.txt
- https://www.rfc-editor.org/rfc/rfc6973.txt
- https://www.rfc-editor.org/rfc/rfc9334.txt
- https://www.w3.org/TR/webauthn-3/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63-4.pdf
- https://www.microsoft.com/en-us/research/wp-content/uploads/2002/01/IPTPS2002.pdf
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Die Quellen wurden am 30. September 2026, Zeitzone Shanghai, eingefroren. Revision 00 ist ein aktiver individueller Internet-Draft mit Informational-Ziel und kein RFC. Auch die fünf AIRS-Texte sind individuelle Entwürfe ohne IETF-Konsens oder nachgewiesenen Produktivbetrieb. Die zitierten WIMSE- und draft-yl-Versionen waren abgelaufen. Heng Lus Rahmen wird hier von Daniel Kade angewandt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten