
Zusammenfassung
- Revision 01 von
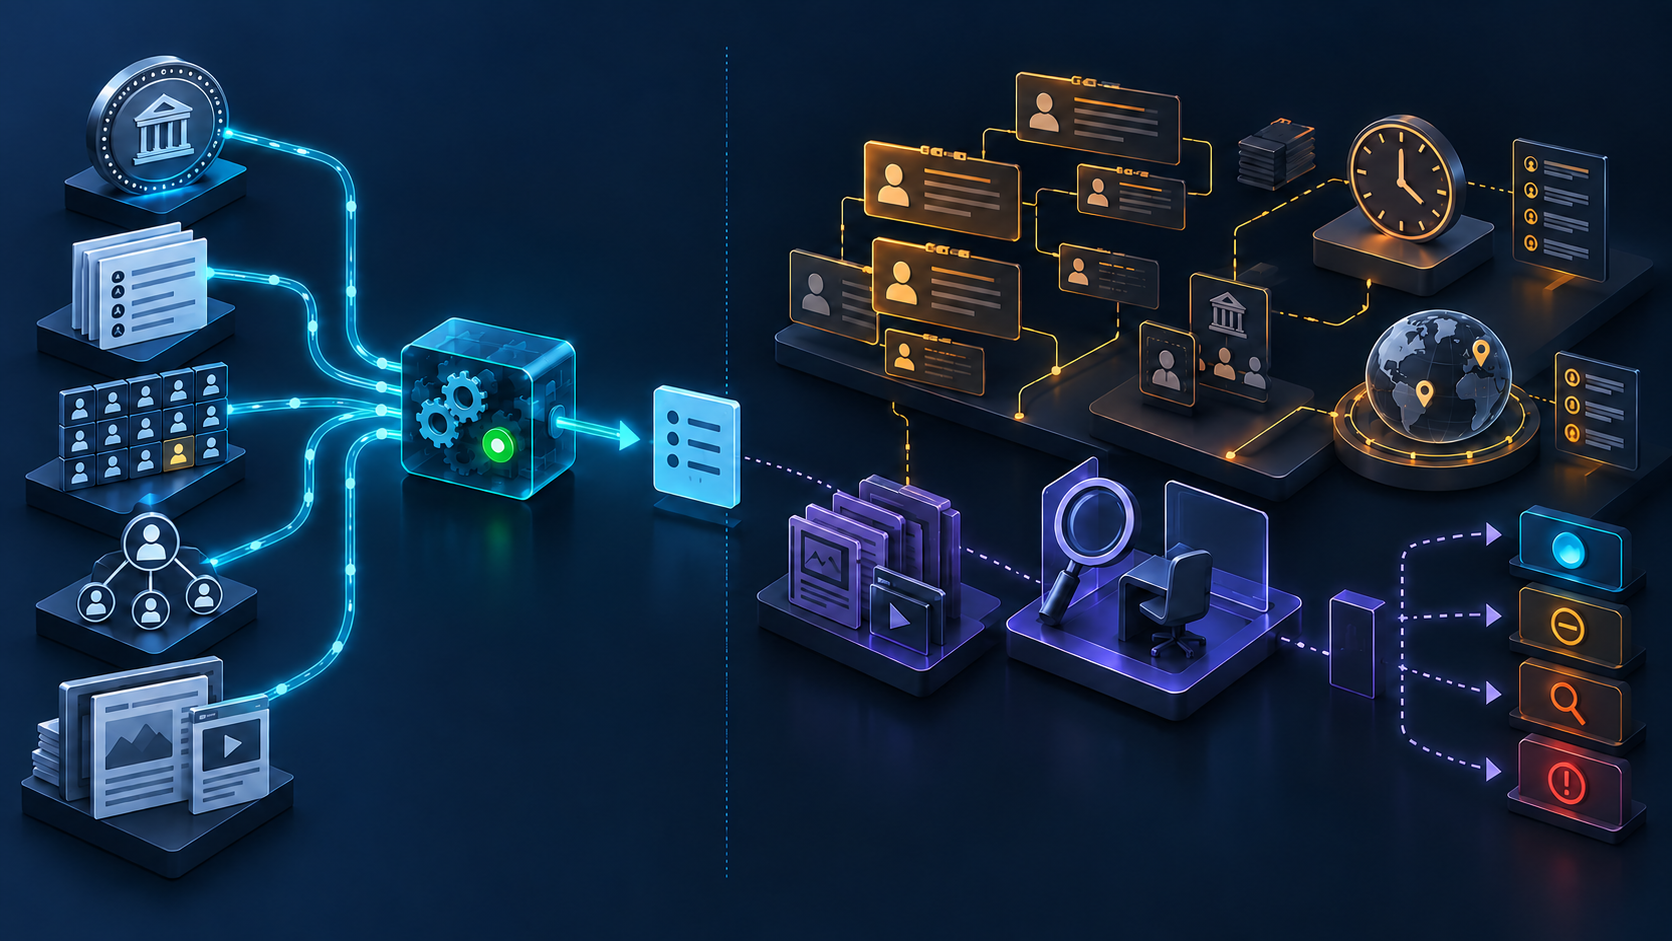
draft-skyfire-oauth-aml-methodsvom 2. Oktober 2026 besagt: Steht ein Wert imaml-Claim, war die Nutzung der entsprechenden Methode erfolgreich. Vorgesehen sind OFAC-Compliance, Sanktionen, Watchlists, politisch exponierte Personen und Negativberichterstattung. - Erfolgreich ausgeführt heißt weder ohne Treffer noch rechtlich freigegeben. Der Claim enthält kein Ergebnisvokabular, keine Listenversion, keinen Beleg, keine Zuständigkeit, keine menschliche Prüfung und keine endgültige Maßnahme.
Automatisierung verkürzt Abläufe. Sie verkürzt damit auch den Abstand zwischen einem technischen Status und einer geschäftlichen Entscheidung. Wenn beide schlicht „erfolgreich“ heißen, kann ein begrenzter Methodenbeleg zur vermeintlichen Freigabe werden.
Genau diese Grenze macht der individuelle Internet-Draft „Anti-Money Laundering Methods Values“ sichtbar. Revision 01 schlägt für JWT ein Array namens aml vor. Es enthält Groß- und Kleinschreibung unterscheidende Zeichenketten. Die ersten Werte lauten ofac, sanc, watch, pep und adv: OFAC-Compliance, Sanktionsprüfung, Watchlist-Prüfung, Prüfung politisch exponierter Personen und Recherche zu belastender Berichterstattung.
Ein gemeinsames Vokabular ist praktisch. Empfänger müssen nicht länger aus proprietären Feldern ableiten, welche Prüffamilie ein Aussteller eingesetzt hat. Betriebs- und Revisionsteams können Protokolle durchsuchen, methodische Mindestanforderungen kontrollieren und die Abdeckung mehrerer Anbieter vergleichen. Schnittstellen verlieren einen Teil ihrer Übersetzungsarbeit.
Der Nutzen endet dort, wo das Wort „erfolgreich“ seine Zielgruppe wechselt. In der Software bedeutet Erfolg meist: Die Funktion wurde ohne Ausführungsfehler beendet. Im Kunden- oder Zahlungsprozess wird dasselbe Wort leicht als inhaltlicher Befund gelesen: kein relevanter Treffer, Fall abgeschlossen, Geschäft zulässig. Der Draft beschreibt den ersten Zustand. Ein separates Feld für den zweiten ist nicht Teil des Vorschlags.
Das zeigt sich am Wert sanc. Er nennt weder Sanktionsregime noch Herausgeber, Programm, Rechtsraum, Rechtsgrundlage, Datenstand oder Abrufzeit. Er dokumentiert nicht, welche Namen, Kennungen, Aliasformen, Transliterationen, wirtschaftlich Berechtigten oder Gegenparteien gesucht wurden. Schwellenwert, Kandidatentreffer, Falsch-Positiv-Analyse, offene Unsicherheit und menschlicher Prüfer fehlen. Ebenso fehlt die Maßnahme: fortfahren, einschränken, eskalieren, untersuchen, melden oder ablehnen.
Diese Lücken sind kein Beweis, dass ein Methodenregister seinen Zweck verfehlt. Sie markieren seinen Zweck. Es ist ein Register für Verfahren, kein Fallakt. Das Risiko entsteht beim Empfänger, wenn er den kleinen Interoperabilitätsbeleg in ein Compliance-Zertifikat umdeutet.
Die offiziellen Vorgaben zeigen, wie viel größer das tatsächliche Kontrollsystem ist. Das Framework for Compliance Commitments des US Office of Foreign Assets Control beschreibt fünf Bestandteile eines risikobasierten Sanktionsprogramms: Engagement des Managements, Risikobewertung, interne Kontrollen, Tests und Audits sowie Schulung. Zu den Kontrollen gehören Erkennen, Unterbrechen, Eskalieren, Melden und Dokumentieren. Der Anhang nennt als Ursachen festgestellter Verstöße unter anderem ungeeignete Screening-Software, veraltete Listen, fehlende Identifikatoren, abweichende Schreibweisen, unvollständige Sorgfalt und schwache Eskalation.
Eine Methode kann deshalb ihre Konfiguration fehlerfrei ausführen, während die Entscheidung falsch bleibt. Sie kann die gestrige Liste technisch korrekt durchsuchen. Sie kann null Kandidaten liefern, weil eine Transliteration nicht vorhanden war. Ein unpassender Schwellenwert kann einen Treffer ausblenden. Ausführungsqualität beweist weder Datenqualität noch Angemessenheit der Regeln.
Auch der Zeitpunkt ist Teil des Befunds. OFAC FAQ 65 nennt bei Versicherungen mehrere mögliche Prüfanlässe: Abschluss, Verlängerung und Änderung einer Police, Einreichung und Auszahlung eines Anspruchs sowie Änderungen an Sanktionsprogrammen oder -listen. Die Behörde weist darauf hin, dass sich Listen häufig ändern. Eine korrekte Prüfung bei Aufnahme der Beziehung beantwortet nicht, welche Tatsachen bei einer späteren Zahlung vorlagen.
Kundensorgfalt ist ebenfalls kein einmaliges Eingangstor. FinCEN fasst vier Kernelemente zusammen: Kunden identifizieren und verifizieren; bei erfassten juristischen Personen wirtschaftlich Berechtigte identifizieren und verifizieren; Art und Zweck der Beziehung verstehen und daraus ein Risikoprofil bilden; verdächtige Transaktionen laufend überwachen und Kundeninformationen risikobasiert pflegen oder aktualisieren. Die zusammengefassten FAQs binden Aktualisierungen an Ereignisse und Risiken statt an eine allgemeine starre Wiederholungsfrist.
Ein generischer Code sagt auch nichts über die institutionelle Zuständigkeit. Die Europäische Kommission unterscheidet zwischen Annahme und Veröffentlichung von EU-Sanktionen und der Ermittlung, Umsetzung, Durchsetzung sowie Verhängung von Strafen durch die Mitgliedstaaten; die Kommission überwacht und gibt Orientierung. sanc bezeichnet weder Behörde noch Lizenz, Ausnahme oder nationale Vollzugspraxis eines Einzelfalls.
Das vorgeschlagene IANA-Verfahren hat einen engeren Auftrag. Revision 01 beantragt einen aml-JWT-Claim und ein Register der Methodenwerte. Neue Einträge sollen Expert Review, drei Wochen Listenprüfung und Kriterien wie Nichtduplizierung, allgemeine Anwendbarkeit, tatsächliche Nutzung und klare Beschreibung durchlaufen. Das kann ein belastbares Vokabular hervorbringen. Es akkreditiert keinen Screening-Anbieter, prüft keine Daten, billigt keinen Schwellenwert und macht aus einem Methodennamen keine Rechtsauffassung.
Vorschlag und geltende Zuteilung müssen getrennt bleiben. Zum eingefrorenen Quellenstand enthält das IANA-Register JWT Claims keinen aml-Claim; ein aktives Register „Anti-Money Laundering Methods“ existiert ebenfalls nicht. Die Tabelle im Internet-Draft ist vorgeschlagener Anfangsinhalt. Im Datatracker fehlen Stream, beabsichtigte Standardstufe und Standardstufe. Ein Diskussionsort in der OAuth-Arbeitsumgebung bedeutet zudem weder Working-Group-Adoption noch IETF-Konsens.
Eine korrekt signierte JWT schließt die inhaltliche Lücke nicht. Die Prüfung kann feststellen, welcher Aussteller die Aussage gemacht hat und ob enthaltene Claims verändert wurden. Sie kann keine Liste, Identitätsauflösung, Kandidaten, menschliche Bewertung oder rechtliche Begründung offenlegen, die der Aussteller nicht mitgegeben hat. Kryptografische Integrität schützt die Aussage, nicht ihre Vollständigkeit.
Die empfangende Organisation braucht daher einen getrennten Screening-Beleg. Er sollte Token- und Vokabularversion, Aussteller, Bindung an Kunde und Transaktion, Methodenwerte, Anbieter und Policy-Version, Rechtsraum und Grundlage, Daten- oder Listenversion samt Abrufzeit, Kennungen und Aliasnamen, Schwelle und Kandidaten, Belegreferenz, Prüfer und Eskalation, Falsch-Positiv-Entscheidung, Risikoklasse, Ausnahmen, Überwachungshorizont, spätere Korrektur oder Widerruf sowie die endgültige lokale Handlung verbinden.
Diese Struktur ist eine redaktionelle Governance-Empfehlung von BTW, kein durch den Draft oder die genannten Behörden vorgeschriebenes Formular. Sie hält Entscheidungen rekonstruierbar. Ändert sich eine Liste, wird ein Fehlalarm angefochten, wechselt der wirtschaftlich Berechtigte oder der Anbieter, kann das Unternehmen seine eigene Begründung nachvollziehen.
Heng Lus Minimum Initial Specification liefert dafür die passende institutionelle Haltung: Nur das kleinste nützliche Koordinationsvokabular vereinheitlichen, folgenschwere Zukunftsentscheidungen aber lokal halten. Running-Code Primacy fragt nach den Listen, Regeln, Identifikatoren und Prüfwegen, die tatsächlich liefen. Reality Layers verhindert, dass Registerbegriff, Ausstelleraussage, Trefferkandidat, Prüferentscheidung, Rechtsbefund und Anwendungsaktion in einem grünen Status zusammenfallen.
Der aml-Claim kann Systeme koordinieren. Rechenschaftspflicht kann er nicht transportieren. Methodenerfolg sollte Methodenerfolg bedeuten; Freigabe, Einschränkung und Meldung brauchen je eine eigene Aussage, einen Beleg und einen verantwortlichen Entscheider.
Quellen
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://finance.ec.europa.eu/eu-and-world/sanctions-restrictive-measures/overview-sanctions-and-related-resources_en
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://ofac.treasury.gov/faqs/65
- https://ofac.treasury.gov/faqs/topic/1596
- https://ofac.treasury.gov/media/16331/download?inline
- https://ofac.treasury.gov/sanctions-list-service
- https://openid.net/specs/openid-connect-core-1_0.html
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-final-rule
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-rule-faqs
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.iana.org/assignments/jwt/jwt.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten