
Zusammenfassung
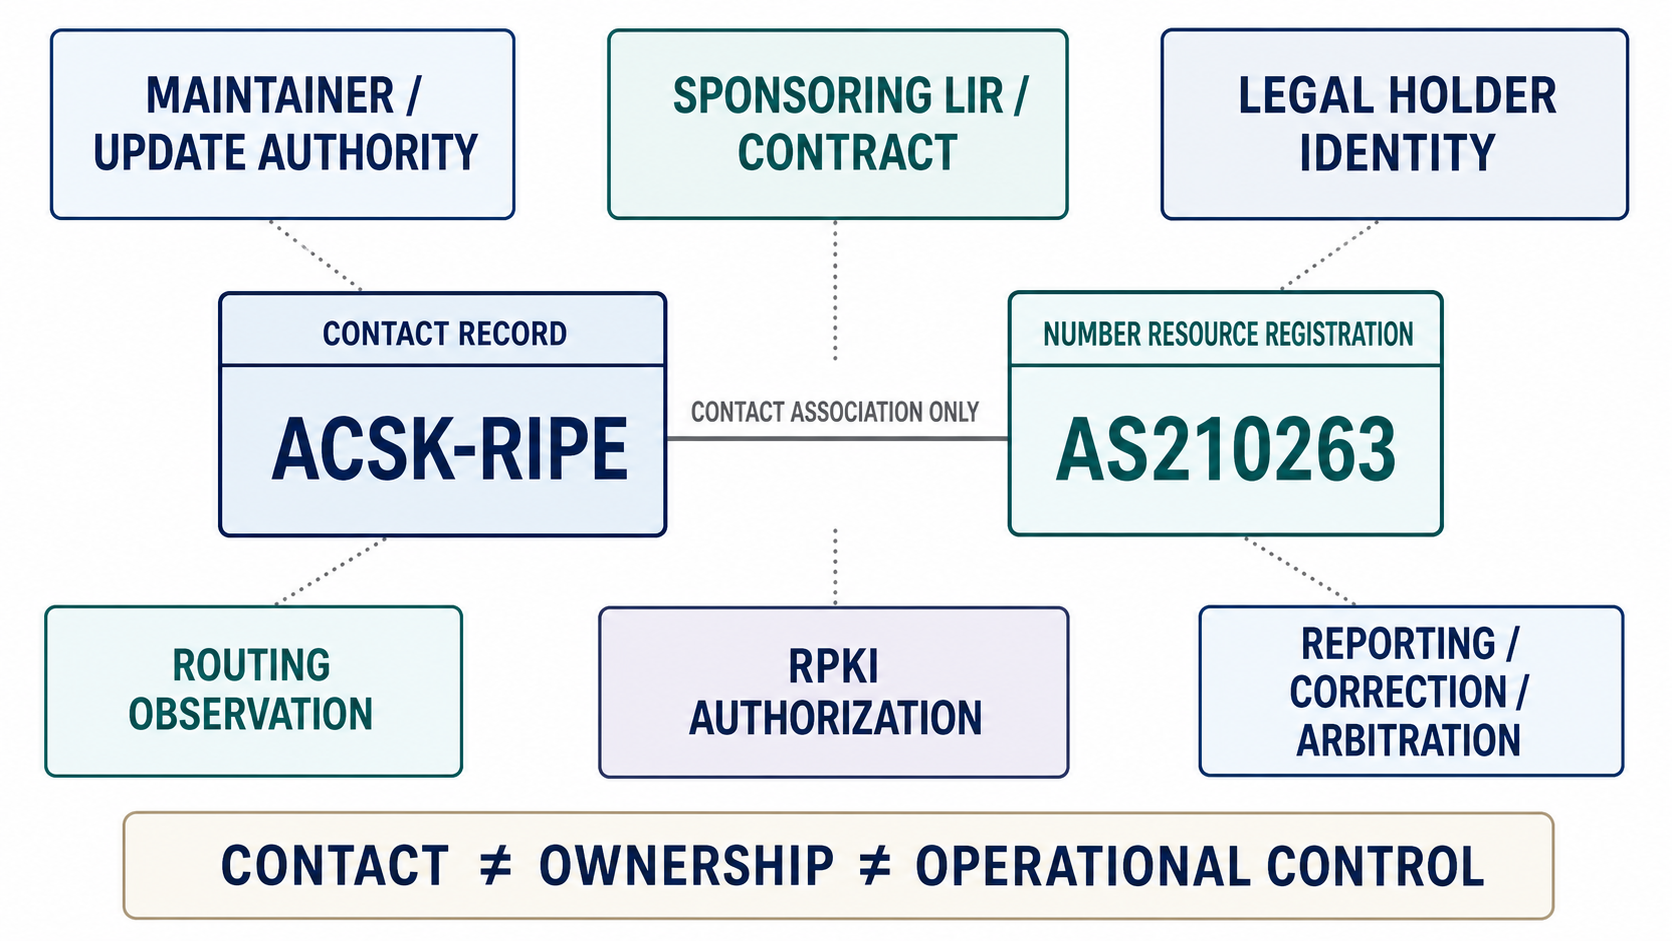
- ACSK-RIPE stützt eine Kontaktbeziehung in der Registrierungsschicht von AS210263. Allein daraus folgt nicht, dass der Handle den Ressourceninhaber, den Sponsor-LIR, eine juristische Person oder den tatsächlichen Netzbetreiber bezeichnet.
- Eine belastbare Zuordnung muss getrennte Kontrollflächen untersuchen: Datenbankobjekte, Maintainer-Authentisierung, vertragliche Identität, Routing- und RPKI-Signale sowie die verfügbaren Korrektur- und Streitverfahren.
Der Zuordnungsfehler: Kontakt wird mit Kontrolle verwechselt
Ein öffentlich sichtbarer Handle wirkt schnell wie eine Identitätsangabe. Wer eine Abuse-Meldung bearbeitet, eine Due-Diligence-Prüfung durchführt oder Verantwortlichkeit für ein autonomes System bestimmen will, kann deshalb versucht sein, den Namen im Kontaktfeld als Betreiber oder Inhaber zu behandeln. Genau dort entsteht der zentrale Zuordnungsfehler.
Die Dokumentation des RIPE NCC unterscheidet Personen- und Rollenobjekte für Kontaktinformationen von Organisationsobjekten und Objekten für Internetnummernressourcen. Ein Kontaktobjekt beantwortet damit zunächst eine begrenzte Frage: Über welchen registrierten Weg soll eine administrative, technische oder andere Mitteilung laufen? Es beantwortet nicht automatisch, wer einen Ressourcenvertrag geschlossen hat, einen Maintainer kontrolliert, BGP-Sitzungen steuert oder private Schlüssel für eine Route Origin Authorisation verwaltet. Diese funktionale Trennung ergibt sich aus der Dokumentation des RIPE NCC zu Personen- und Rollenobjekten.
Für ACSK-RIPE ist deshalb nur eine begrenzte Aussage gegenwärtig belastbar: Der Handle steht in einer Kontaktbeziehung zur Registrierungsschicht von AS210263. Die verfügbaren Belege reichen nicht aus, um daraus Eigentum, Inhaberschaft, Sponsoring, rechtliche Vertretungsmacht oder operative Kontrolle abzuleiten.
Diese Grenze ist praktisch bedeutsam. Wenn ein Kontakt mit dem verantwortlichen Rechtsträger gleichgesetzt wird, kann eine Beschwerde an die falsche Partei gehen. Eine Compliance-Prüfung kann eine schwache Registerreferenz als Unternehmensnachweis behandeln. Ein Vertragsstreit kann gegen jemanden gerichtet werden, der zwar Nachrichten empfängt, aber weder den Datensatz ändern noch über die Ressource verfügen kann. Öffentliche Sichtbarkeit sagt für sich genommen nichts darüber aus, ob der sichtbare Kontakt die für eine konkrete Abhilfe erforderliche Befugnis besitzt.
Der Fehler hat außerdem eine wirtschaftliche Seite. Misslingt die Zuordnung, steigen die Kosten jeder nachfolgenden Entscheidung. Abuse-Teams verlieren Zeit mit Eskalationen an Empfänger ohne Änderungsbefugnis. Geschäftspartner bewerten ein Gegenparteirisiko anhand unvollständiger Identitätssignale. Rechtsberater müssen später korrigieren, was am Anfang zu sicher formuliert wurde. Und die tatsächlich handlungsfähige Partei kann unentdeckt bleiben, weil ein leicht auffindbares Kontaktfeld fälschlich als abschließende Antwort behandelt wurde.
Was die verschiedenen RIPE-Objekte tatsächlich belegen
Die RIPE Database ist keine einheitliche Identitätstabelle. Sie enthält unterschiedliche Objekt- und Attributtypen für Ressourcenregistrierung, Organisationsreferenzen, administrative und technische Kontakte, Sponsoring sowie den Schutz von Änderungen. Die Objektdokumentation der RIPE Database beschreibt diese getrennten Funktionen. Ihre Bedeutung darf nicht zu einer einzigen Identitätsbehauptung verdichtet werden.
Ein aut-num-Objekt kann die Registrierung eines autonomen Systems und seine registerbezogenen Attribute sichtbar machen. Es ist für eine Untersuchung von AS210263 zentral, aber nicht selbsterklärend. Jeder Verweis aus dem Objekt muss nach seiner eigenen Funktion gelesen werden.
Ein Personen- oder Rollenobjekt dient der Kontaktaufnahme. Es kann eine natürliche Person, eine organisatorische Rolle oder einen Funktionsposten abbilden. Seine Existenz beweist jedoch nicht, dass die bezeichnete Partei Inhaberin der Nummernressource ist oder das zugehörige Netz betreibt.
Ein Organisationsobjekt kann eine Ressource mit einer Organisationseinheit verbinden. Dieser Verweis ist ebenfalls nicht voraussetzungslos. Zu prüfen ist, welche Organisation bezeichnet wird, in welcher institutionellen Funktion sie erscheint und ob ihre gegenwärtige rechtliche Identität unabhängig bestätigt werden kann. Ein Organisationsverweis kann für die Zuordnung relevanter sein als ein bloßer Kontaktpfad, ersetzt aber weder Vertragsunterlagen noch einen Nachweis der Vertretungsmacht.
Ein Sponsoring- oder LIR-bezogener Verweis kann auf die institutionelle Beziehung hinweisen, über die eine Ressource verwaltet wird. Daraus folgt nicht zwangsläufig, dass der Sponsor das Netz selbst betreibt. Sponsoring, Ressourcenhaltung, technische Verwaltung und operative Nutzung können bei verschiedenen Parteien liegen.
Maintainer-Attribute betreffen die Authentisierung von Datenbankänderungen. Sie zeigen eine Schutz- und Berechtigungsstruktur im Register, nicht unmittelbar Eigentum oder Netzbetrieb. Wer die maßgebliche Authentisierung kontrolliert, kann abhängig vom geschützten Objekt und Attribut eine Änderung autorisieren. Diese Fähigkeit ist von der Steuerung realer Router, Transitverträge, Kundenkonten oder RPKI-Schlüssel zu unterscheiden.
Auch Kontaktattribute erfüllen nicht alle dieselbe Rolle. Ein administrativer Kontakt, ein technischer Kontakt und ein Abuse-Kontakt können unterschiedliche Kommunikationsaufgaben haben. Selbst wenn dieselbe Kennung in mehreren Feldern erscheint, wird daraus nicht automatisch ein einheitliches rechtliches oder operatives Mandat. Die Wiederholung eines Handles kann die Reichweite des Kontaktpfads zeigen, aber sie verwandelt Kontaktinformation nicht in einen Eigentumsnachweis.
Die richtige Untersuchungsmethode beginnt daher nicht mit der Frage: „Welcher Name steht neben dem ASN?“ Sie beginnt mit einer Objektkarte: Welches Objekt enthält welchen Verweis? Welche Funktion hat das referenzierte Objekt? Welcher Maintainer schützt die relevanten Attribute? Welche Partei kann eine Änderung veranlassen? Welche zusätzliche Quelle bestätigt die behauptete rechtliche, vertragliche oder operative Rolle?
Wer den öffentlichen Datensatz ändern kann
Öffentliche Registerdaten wirken statisch, sind aber das Ergebnis einer Berechtigungs- und Verfahrensordnung. Nach den veröffentlichten Bedingungen des RIPE NCC zu Registerdaten und Aktualisierungen können Registranten und das RIPE NCC Daten aktualisieren; Maintainer-Authentisierung kann die Änderungsbefugnis für bestimmte Objekte delegieren oder schützen.
Damit bestehen mindestens drei Ebenen, die nicht miteinander verwechselt werden dürfen.
Erstens gibt es die materielle Beziehung zur Ressource: Wer ist Registrant, Vertragspartner, Sponsor oder sonst institutionell berechtigte Partei? Diese Frage betrifft die Grundlage, auf der eine Eintragung geführt oder eine Ressource verwaltet wird.
Zweitens gibt es die technische Befugnis, eine Datenbankänderung einzureichen und authentisieren zu lassen. Sie hängt von den jeweiligen Maintainer- und Objektreferenzen ab. Technischer Zugang kann delegiert sein. Umgekehrt kann eine materiell berechtigte Partei für eine Änderung auf Mitwirkung, Wiederherstellung oder ein institutionelles Verfahren angewiesen sein.
Drittens gibt es die Fähigkeit des RIPE NCC, Daten im Rahmen seiner Regeln, Verträge und Verfahren zu prüfen oder zu korrigieren. Diese institutionelle Rolle bedeutet nicht, dass jede streitige Eigentums-, Identitäts- oder Vertretungsfrage allein durch Datenbankverwaltung abschließend entschieden wird.
Für ACSK-RIPE ist derzeit nicht belegt, wer die maßgeblichen Maintainer-Zugangsdaten kontrolliert. Ebenso wenig ist nachgewiesen, wer einen einschlägigen Ressourcen- oder Sponsoringvertrag geschlossen hat. Deshalb wäre es unzulässig, aus der Sichtbarkeit des Handles eine Änderungsbefugnis abzuleiten. Ein Kontakt kann Mitteilungen empfangen, ohne selbst die Authentisierung für das aut-num-Objekt zu kontrollieren. Ein Sponsor kann Änderungen unterstützen, ohne das Netz zu betreiben. Das RIPE NCC kann ein Verfahren durchführen, ohne damit bereits einen privatrechtlichen Eigentumsstreit zu entscheiden.
Die institutionelle Kernfrage lautet folglich: Welches Instrument gewährt genau die Befugnis, die einer Partei zugeschrieben wird? Für eine Datenbankänderung kann das die Maintainer-Authentisierung sein. Für eine Ressourcenbeziehung kann es ein Vertrag oder eine dokumentierte Sponsoringbeziehung sein. Für operative Änderungen können es Zugänge zu Routern, Upstream-Konten, BGP-Konfigurationen oder Schlüsselmaterial sein. Keine dieser Befugnisse sollte durch einen Beleg aus einer anderen Schicht ersetzt werden.
Eine sorgfältige Analyse muss auch zwischen sichtbarer Struktur und tatsächlicher Beherrschung unterscheiden. Ein öffentliches Maintainer-Attribut zeigt, welche Authentisierungsstruktur vorgesehen ist. Es zeigt nicht zwingend, welche natürliche Person die Zugangsdaten aktuell besitzt, ob die Berechtigung intern ordnungsgemäß delegiert wurde oder ob ein späterer Streit über den Zugang besteht. Die öffentliche Datenbank kann den Untersuchungsweg eröffnen, aber nicht jede interne Tatsache offenlegen.
Warum Routing und RPKI andere Fragen beantworten
Registerdaten sind nicht die einzige öffentliche Informationsquelle. RIPEstat kann Beobachtungen zu Routing und Nummernressourcen zusammenführen. RPKI-Origin-Validation liefert Signale dazu, ob ein beobachteter Routenursprung mit einer veröffentlichten Autorisierung übereinstimmt. Diese Daten sind für technische Untersuchungen wichtig, doch ihre Beweisrichtung ist begrenzt.
Die RIPEstat-Dokumentation beschreibt Dienste, die routing- und ressourcenbezogene Beobachtungen zugänglich machen. Solche Beobachtungen können zeigen, dass ein ASN zu einem bestimmten Zeitpunkt als Ursprung einer Route sichtbar war oder dass Ressourcen in öffentlichen Datensätzen miteinander verbunden erscheinen. Sie identifizieren aber nicht zwangsläufig den Rechtsträger hinter dem Betrieb.
Die Dokumentation zur RPKI-Origin-Validation betrifft wiederum Autorisierungssignale für Routenursprünge. Ein valides Signal kann die Übereinstimmung zwischen einer Route Origin Authorisation und einer beobachteten Ankündigung stützen. Es sagt allein nicht, welche natürliche oder juristische Person die relevanten privaten Schlüssel kontrolliert, wer die Router administriert oder wer zivilrechtlich als Inhaber einer Ressource gilt.
Die Beweise müssen deshalb nach der jeweils beantworteten Frage sortiert werden:
- Ein Routing-Signal kann eine beobachtbare Ankündigung oder Nutzung belegen.
- Eine RPKI-Autorisierung kann einen autorisierten Ursprung innerhalb dieses Systems belegen.
- Ein Maintainer-Verweis kann die Schutzstruktur einer Registeränderung anzeigen.
- Ein Kontaktobjekt kann einen registrierten Kommunikationsweg belegen.
- Eine Organisationsreferenz kann eine registrierte organisatorische Zuordnung zeigen.
- Ein Vertrag oder eine bestätigte Sponsoringbeziehung kann eine institutionelle Rechts- oder Verwaltungsbeziehung stützen.
Keines dieser Elemente sollte allein als Universalnachweis dienen. Besonders riskant ist die Umkehrung technischer Signale in rechtliche Aussagen. Dass ein ASN Routen ankündigt, beweist nicht automatisch, wer den Betrieb wirtschaftlich kontrolliert. Dass eine ROA existiert, beweist nicht ohne Weiteres, wer das Schlüsselmaterial tatsächlich verwaltet. Und dass ein Handle im Register erscheint, beweist nicht, dass sein Träger Router oder BGP-Sitzungen steuert.
Für AS210263 fehlen in der vorliegenden Beweislage eine vollständig unabhängig verifizierte, zeitgebundene aktuelle und historische Objektkette sowie bestätigte Informationen über Maintainer-Zugangsdaten, Router, Upstream-Konten, BGP-Sitzungen und RPKI-Schlüssel. Außerdem trat im untersuchten Suchmaterial eine Verwechslung zwischen AS210263 und AS21263 auf. Präfixzahlen, Erstbeobachtungsdaten oder Routing-Historien, die aus dieser Verwechslung stammen, dürfen AS210263 nicht zugeschrieben werden.
Die Ausschließung dieser Angaben ist keine bloße Vorsichtsformel. Ein Ziffernfehler beim ASN kann die gesamte technische Erzählung auf eine andere Ressource verschieben. Werden daraus Reichweite, Aktivitätsdauer oder Betreiberidentität abgeleitet, entsteht eine scheinbar präzise, tatsächlich aber gegenstandslose Zuordnung. Wo der Ressourcenbezug nicht eindeutig ist, muss die Zahl aus der Analyse entfernt werden, statt sie mit einer allgemeinen Einschränkung weiterzuführen.
Korrektur, Meldung und Schiedsverfahren
Wenn eine Registerangabe falsch oder irreführend erscheint, ist der nächste Schritt nicht automatisch ein öffentliches Schuldurteil. Zuerst muss bestimmt werden, welches Verfahren für welche Art von Fehler vorgesehen ist.
Das RIPE NCC veröffentlicht ein Meldeverfahren für möglicherweise unwahre Angaben oder Verstöße gegen geltende Richtlinien und Verfahren. Nach der veröffentlichten Beschreibung können entsprechende Meldungen untersucht werden. Eine Einreichung beweist jedoch nicht, dass die beanstandete Information falsch ist. Auch der Eingang oder die Prüfung einer Meldung ist noch keine Entscheidung über Identität, Eigentum oder Kontrolle.
Daneben veröffentlicht das RIPE NCC ein Konfliktschiedsverfahren für Streitigkeiten innerhalb seines definierten institutionellen Anwendungsbereichs. Der Zugang zu diesem Verfahren entscheidet für sich genommen nicht über die Begründetheit einer Eigentums-, Identitäts- oder Kontrollbehauptung.
Diese Verfahrensgrenzen sind aus zwei Gründen wichtig. Erstens kann ein Antrag außerhalb des sachlichen oder institutionellen Zuständigkeitsbereichs liegen. Zweitens können verschiedene Streitfragen unterschiedliche Foren erfordern. Ein Fehler in einer Datenbankreferenz kann möglicherweise durch Belege und eine Registerkorrektur behandelt werden. Ein Konflikt über einen Vertrag, Vertretungsmacht oder Vermögensrechte kann zusätzliche rechtliche Schritte erfordern. Ein operativer Sicherheitsvorfall kann wiederum sofortige technische Maßnahmen verlangen, ohne dass damit die rechtliche Zuordnung abschließend geklärt ist.
Im Fall ACSK-RIPE wurde in den untersuchten Quellen kein spezifischer Korrekturbericht, kein Schiedsantrag, keine Annahmeentscheidung und keine Sachentscheidung identifiziert. Daraus folgt weder, dass kein Konflikt besteht, noch dass eine Partei Recht hat. Es bedeutet nur, dass die öffentliche Beweislage gegenwärtig keine verfahrensbezogene Schlussfolgerung trägt.
Auch sprachlich ist die Verfahrensstufe entscheidend. Eine Meldung ist keine Feststellung. Eine Untersuchung ist kein Endentscheid. Eine vorläufige Maßnahme ist keine Entscheidung in der Sache. Und die Verfügbarkeit eines Schiedswegs beweist nicht, dass ein Antrag zulässig, begründet oder erfolgreich wäre. Wer diese Stufen zusammenzieht, überträgt institutionelle Autorität auf einen Vorgang, der sie noch nicht hervorgebracht hat.
Eine belastbare Zuordnungsmethode
Wer die Verantwortung rund um AS210263 untersuchen muss, sollte die Prüfung in fünf getrennten Akten führen.
Die erste Akte betrifft die Registrierung. Sie enthält das zeitgebundene aut-num-Objekt, Organisationsreferenzen, Sponsoringattribute, Kontaktverweise und Maintainer-Beziehungen. Jede Aussage sollte mit dem Abrufdatum verbunden werden, weil Registerdaten geändert werden können. Ein heutiger Datensatz darf nicht ohne historische Belege als Beschreibung eines früheren Zustands verwendet werden.
Die zweite Akte betrifft die Authentisierung. Sie fragt, welche Maintainer welche Objekte oder Attribute schützen und welche bestätigte Partei eine Änderung veranlassen kann. Öffentliche Attribute zeigen die vorgesehene Struktur, nicht zwingend den tatsächlichen Inhaber der Zugangsdaten. Wenn Änderungsverläufe verfügbar sind, müssen sie zeitlich und funktional dem richtigen Objekt zugeordnet werden.
Die dritte Akte betrifft die vertragliche Identität. Hier gehören bestätigte Angaben zum Registranten, zum Sponsor-LIR, zu Vertretungsbefugnissen und zu einschlägigen Verträgen hinein. Namen, Handles und Organisationslabels müssen mit unabhängigen Unterlagen abgeglichen werden. Eine Ähnlichkeit von Namen oder Kontaktdaten reicht für eine rechtliche Identifikation nicht aus.
Die vierte Akte betrifft den Betrieb. Dazu zählen beobachtete BGP-Ankündigungen, Upstream-Beziehungen, technische Kontaktwege und gegebenenfalls RPKI-Signale. Diese Daten können Betriebsmuster stützen, ersetzen jedoch keine rechtliche Identifikation. Ebenso kann eine rechtliche Beziehung bestehen, ohne dass die betreffende Partei jeden operativen Vorgang selbst ausführt.
Die fünfte Akte betrifft die Abhilfe. Sie dokumentiert, welche Partei kontaktiert wurde, welcher Datensatz beanstandet ist, welches Verfahren einschlägig sein könnte und ob eine institutionelle Entscheidung tatsächlich vorliegt. Zwischen Eingang, Prüfung, Zwischenmaßnahme und Sachentscheidung ist ausdrücklich zu unterscheiden.
Erst wenn Belege aus diesen Akten zusammenpassen, kann eine stärkere Zuordnung erwogen werden. Widersprechen sie einander, muss der Widerspruch sichtbar bleiben. Unsicherheit ist hier kein redaktioneller Mangel, sondern eine korrekte Beschreibung der institutionellen Lage.
Diese Methode verhindert außerdem, dass ein besonders leicht zugänglicher Datentyp alle anderen verdrängt. Kontaktinformationen sind häufig schneller auffindbar als Verträge oder bestätigte Vertretungsnachweise. Routingdaten können detaillierter erscheinen als Organisationsunterlagen. Doch Zugänglichkeit und technische Granularität bestimmen nicht die Beweiskraft für eine andere Frage. Maßgeblich ist, ob die Quelle genau die behauptete Beziehung trägt.
Begrenzte Schlussfolgerung
Die gegenwärtig vertretbare Schlussfolgerung ist eine Beweisgrenze, keine Feststellung von Titel oder Kontrolle. ACSK-RIPE stützt eine Kontaktbeziehung zur Registrierungsschicht von AS210263. Für die Behauptung, der Handle bezeichne den Inhaber, den Sponsor-LIR, eine eigenständige Organisation oder den Betreiber des autonomen Systems, fehlen zusätzliche gegenstandsspezifische Belege.
Eine stärkere Aussage müsste mindestens klären, welches Organisations- oder Sponsoringobjekt einschlägig ist, wer geschützte Registeränderungen veranlassen kann, welche vertragliche Identität bestätigt wurde und welche Partei die operativen Systeme kontrolliert. Routing- und RPKI-Daten können diese Prüfung ergänzen, aber nicht allein entscheiden. Melde- und Schiedsverfahren können Korrektur oder Konfliktbearbeitung ermöglichen, doch erst eine tatsächliche Sachentscheidung darf als solche bezeichnet werden.
Die wichtigste institutionelle Disziplin besteht darin, jede Machtbehauptung an das Instrument zu binden, das diese Macht tatsächlich gewährt. Ein Kontaktweg gewährt keine vermutete Eigentümerstellung. Ein Maintainer-Verweis beweist keinen Routerzugang. Eine Routenbeobachtung schafft keine juristische Identität. Und die Möglichkeit, eine Behauptung anzufechten, ist noch kein Urteil über ihren Inhalt.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten