الخلاصة
- كان معظم التراجع في شبكة Yandex Search متعلقاً بزواحف بحث موثقة، لا باختفاء هجمات. أما شبكة Yandex.Cloud فجمعت تطبيقات عادية وأتمتة ذات مؤشرات مشبوهة.
- تطابق عدة خصائص للطلبات عند حساب عميل بعينه يدعم انتقال النشاط المرصود. لا يكشف ذلك هوية مشغله، ولا يثبت أن جميع الروبوتات انتقلت أو أن النتيجة تشمل الإنترنت كله.
قد يرغب صاحب موقع في رحيل برنامج يفحص إضافاته بحثاً عن ثغرة، لكنه لا يرغب بالضرورة في رحيل زاحف يحمل مقالاته إلى محرك البحث. على رسم يجمع حركة الروبوتات، سيظهر الرحيلان في الاتجاه نفسه: إلى أسفل.
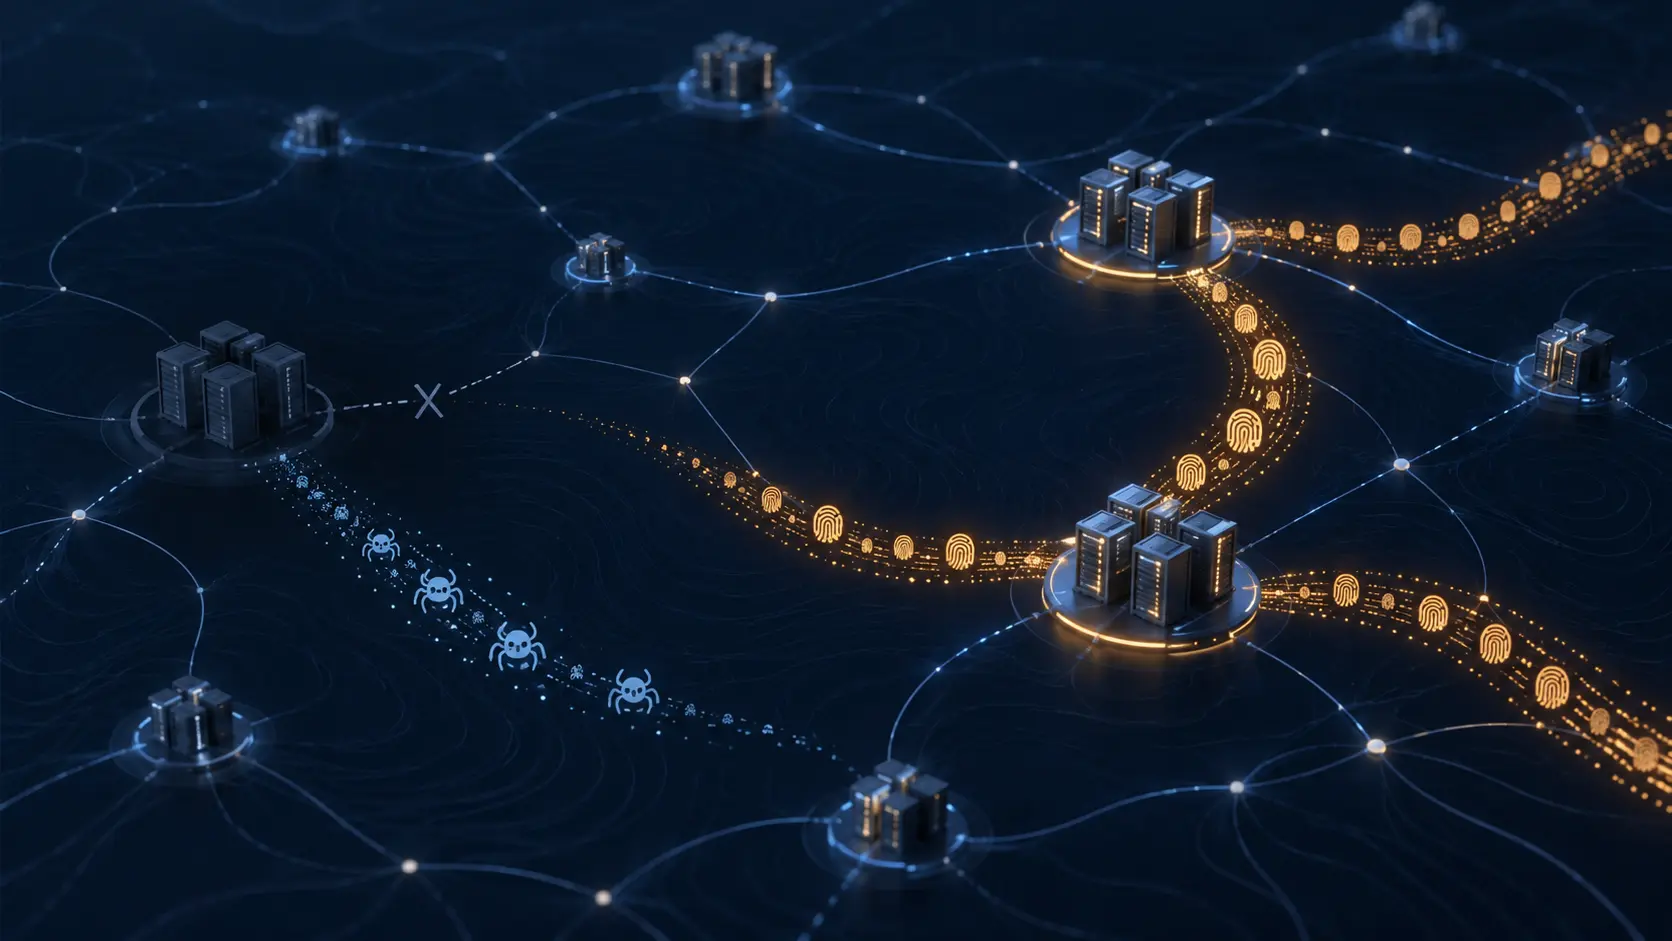
في اضطراب Yandex خلال أكتوبر، لم تكن حتى هذه الصورة كافية. فهناك حساب عميل توقفت الطلبات عن الوصول إليه من Yandex.Cloud، ثم ظهرت لديه طلبات بالخصائص نفسها عبر شبكات استضافة روسية أخرى. هكذا يجمع تحليل Cloudflare المنشور في 14 أكتوبر بين عمل بحثي مفيد انقطع، ونشاط مشتبه فيه استمر عبر مسار مختلف.
ما الذي كان ينقص مواقع الأخبار؟
فصلت Cloudflare بين شبكة البحث AS13238 وشبكة السحابة AS200350. رقم النظام المستقل، أو ASN، يعرّف شبكة، ولا يسمّي كل من يشغّل برنامجاً داخل خدمة سحابية مشتركة.
في شبكة البحث، صنّفت الشركة 99.5% من الطلبات المرصودة على أنها آلية، وكان 93.6% من طلبات الروبوتات موثقاً لديها. ضمت العينة YandexBot وYandexRenderResourcesBot وYandexImages؛ وهي أسماء ارتبطت بطلب الصفحات وعرضها ومعالجة صورها لأغراض البحث. قبل الاضطراب، كان نحو 90% من الحركة القادمة من هذا النظام إلى مواقع الأخبار يعود إلى YandexBot الذي يفهرس المقالات.
حين تقل تلك الزيارات، يقل الزحف واكتشاف المحتوى في بحث Yandex. هذا ليس مرادفاً للتخلص من مهاجم، ولا يتيح وحده حساب خسارة مالية للناشرين. كلمة «روبوت» تصف طريقة تنفيذ العمل، لكنها لا تحكم على فائدته للموقع.
كان خلف التراجع انقطاع فعلي في المنشآت. قالت Yandex في بيان 9 أكتوبر إن منشأة ساسوفو تضررت بشدة وتوقفت بعد هجوم بطائرات مسيّرة في ليلة 7 إلى 8 أكتوبر، وإن جزءاً من بنية كالوغا خرج من الخدمة بعد هجوم صباح التاسع. وأضاف تحديث 11 أكتوبر توقف منشأة فلاديمير. هذه رواية الشركة عن مرافقها، وليست تحديداً لمن أدار كل مهمة كانت تستضيفها.
وفق قياسات Cloudflare، كانت حركة البحث في 11 أكتوبر أقل من خطها المرجعي بنسبة 99%، وحركة السحابة أقل بنسبة 90%. وفي الثالث عشر بقيت الشبكتان أقل من المعتاد بما بين 86% و90%. ثم سجلت ملاحظة في التقرير عودة الحركة إلى 85% من المعتاد عند 18:00 بالتوقيت العالمي يوم 14 أكتوبر. هذه قياسات مؤرخة من نطاق رؤية Cloudflare، لا ضمان لحالة الخدمة الآن.
السحابة ليست برنامجاً واحداً
في Yandex.Cloud كانت قرابة 95% من الطلبات التي جرى تقييمها آلية، من دون طلبات روبوتات موثقة في العينة. لكن غياب التوثيق لا يجعل كل تطبيق خبيثاً. توضح وثائق Cloudflare أن لهذه الصفة معايير تخص التعريف بالهوية والسلوك؛ وهي ليست حكماً تلقائياً على كل برنامج لم يحصل عليها.
نحو ثلثي الطلبات كانت ترسل بيانات إلى مواقع. وكان للبرمجيات وتكامل التطبيقات حضور واضح، كما أن غالبية طلبات قطاع البرمجيات تلقت HTTP 200 قبل الحادث وخلاله. هذا رد ناجح على مستوى البروتوكول، وليس شهادة بحسن النية. لكنه يساعد على فهم وجود استخدامات عادية إلى جانب الطلبات المشتبه فيها.
وتراجعت بالفعل فئات ذات سمات هجومية. سجلت Cloudflare انخفاضاً يقارب 40% في حركة الروبوتات من AS200350، و90% في فحص إضافات WordPress، و93% في الطلبات المحددة بوصفها مسحاً آلياً. كما انخفض حظر العملاء لحركة Yandex.Cloud بنسبة 70%. هذه مقاييس لفئات مختلفة، فلا تجمع ولا تعني أن العدد نفسه من العمليات انتهى نهائياً.
عند الحساب نفسه، ظهرت علامات مألوفة
في قطاع المراهنات، كانت طلبات الروبوتات القادمة من Yandex.Cloud تكاد تتركز كلها على حساب عميل واحد، عبر أسماء مضيفيه المتعددة. بعد اضطراب الثامن من أكتوبر، صار عدد الطلبات القادمة إليه من AS200350 صفراً. وفي الوقت نفسه ظهرت عبر شبكات أخرى، منها Radist وSelectel، طلبات تتطابق في أكثر من علامة.
كانت بصمة اتصال TLS المسماة JA4 واحدة، وكذلك مسارات الطلبات والترويسات غير المعتادة وسلاسل User-Agent المخصصة. تصف JA4 خصائص اتصال العميل المشفر؛ لا تكشف اسم شخص. اجتماع هذه السمات عند الوجهة نفسها هو ما يمنح تفسير Cloudflare لانتقال النشاط قوته، لا البصمة منفردة.
وفي قياس أوسع، ارتفع عدد طلبات الروبوتات الروسية المتجهة إلى حسابات المراهنات في العينة من 167.7 مليون إلى 170.1 مليون، أي 1.4%. هذا مجموع لفئة من الحسابات، وليس عدد الطلبات إلى الحساب الواحد السابق. ولا يثبت أن Yandex شغّلت النشاط أو أن كل روبوت انتقل إلى مزود جديد.
النسب العامة تحتاج إلى القراءة بالدقة نفسها. في الجدول المؤرخ داخل التقرير، شكلت الأتمتة 39.4% من طلبات HTTP العالمية المرصودة بين 1 و6 أكتوبر، ثم 39.5% في يومي 11 و13. أما داخل الطلبات ذات المصدر الروسي، فكانت النسب 50.4% ثم 42.2% ثم 42.1%. تختلف قاعدة الحساب، ولا تمثل هذه النسب أعداد أشخاص أو مشغّلين. لذلك يمكن أن يستقر المؤشر العالمي، وتنخفض الحصة الإقليمية، ويظل حساب بعينه يتلقى الطلبات المقلقة.
توفر واجهة Radar سياق قياس الحركة، لكنها لا توسع رؤية Cloudflare لتشمل كل موقع. لم تجد الشركة في بياناتها ما يدعم قول إن الاضطراب شلّ التلاعب بوسائل التواصل الاجتماعي، مع تنبيهها إلى أن حسم الصلة الأوسع يحتاج إلى بيانات من خارج شبكتها.
ترد الملاحظة 65 لـ Lu Heng هنا كزاوية تحريرية فقط: فهي تناقش الأنظمة العاملة وحوكمة أرقام الإنترنت، وليست مصدراً عن هذا الحادث. الفكرة المستعارة هي الاهتمام بما يعمل فعلاً بدلاً من الاكتفاء بالاسم. وفي هذه الحالة، تغيّر اسم الشبكة التي تصل منها الطلبات، لكن العميل ظل يتعرف على خصائصها. هذه معلومة لا يمنحها رسم المصدر وحده.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات