
المجال الرئيسي
الأمن
ضمن فئة المجال الرئيسي، تجمع تحليلات الأمن التقارير حسب المجال الأساسي ليتمكن القراء من متابعة مجال مركّز من مجالات البنية التحتية للإنترنت أو الحوكمة أو أسواق الاتصالات أو رأس المال الرقمي. وتضم الصفحة المقالات ذات الصلة والأدلة العامة والمؤسسات والشركات والأشخاص والانتشار الإقليمي والتبعيات التشغيلية وسياق السوق التي قد تكون موزعة عبر صفحات فئات منفصلة. وتشرح الصفحة المجال ونوع الجهات الفاعلة المحتملة وسياق السوق أو الحوكمة والمادة المصدرية التي ينبغي للقراء استخدامها عند مقارنة المؤشرات. ويمكن للمشغلين والمحللين والمهتمين بالحوكمة أن يروا كيف يظهر المجال نفسه عبر الأحداث والملفات الشخصية وتحولات السوق والأدلة المستقاة من المصادر العامة والتبعيات الإقليمية وقرارات البنية التحتية طويلة الأجل بمرور الوقت.

المبدعون
تصنيف CRA يتبع المنتج: Barry O’Donovan يشرح ازدواج دور الفريق
في RIPE 93، شرح مطوّر INEX كيف يمكن لقانون Cyber Resilience Act أن يمنح المؤسسة الواحدة دورين بحسب المنتج. وبالنسبة إلى مشغّلي الشبكات، يحدد هذا التصنيف الجهة المسؤولة عن أعمال الأمن في سلسلة البرمجيات.
خدمات سحابية في أمريكا الشمالية
Fortinet التزمت بشراء قطع بـ1.93 مليار دولار؛ عبء الفائض المسجل 30.3 مليون فقط
تسارع بيع أجهزة أمن الشبكات يدفع الشركة إلى حجز المكونات قبل أن تتضح طلبات العملاء التالية. يظهر ثمن هذا السبق في عقود الموردين وهوامش المنتجات، لا في بند المخصص الصغير وحده.

IETF
من يملك مفتاح العودة إلى الاتصال في ECH؟
تكشف مسودة للتحديثات الموقعة فرقاً مهماً بين إعادة الخدمة وبين امتلاك صلاحية تغيير شروط الخصوصية عند استعادتها.
التقارير
جدول APNIC يتجاوز 100%: ما لا يقل عن 2,869 عنوان IP ظهر على عدة مستشعرات
رصدت مصائد APNIC الست 98,958 عنوان IP فريدًا خلال أسبوع. لكن جمع الصفوف الخاصة بكل مستشعر يعطي 113,299 سجلًا من نوع «عنوان-مستشعر». الفارق يثبت أن آلاف العناوين ظهرت في أكثر من موضع.
القادة
370 CVE في فهرس EEF؛ Alistair Woodman يطلب تمويل العمل الأمني
في لقطة 30 أكتوبر، أظهر فهرس EEF عدد 370 سجلًا مؤرخًا في 2026 وتسعة في 2025. دعا Woodman الشركات إلى تمويل أمن الحزم؛ ولا يبين الفهرس زمن الانتقال من التنبيه إلى الإصلاح.
اتجاهات الخدمات السحابية العالمية
تريد Tenable أن تعمل Hexa والفريق غير متصل. فمن يجيز الإصلاح؟
تقول Tenable إن Hexa AI تستطيع مواصلة اكتشاف نقاط التعرض وتنسيق معالجتها حين يكون فريق الأمن غير متصل. وتضع مواد المستثمرين الموافقة بيد الفريق والتنفيذ بيد Hexa، لكنها لا تشرح حدود التفويض لكل إجراء.
اتجاهات الاتصالات الوطنية في أفريقيا
كينيا أحصت 2.7 مليار حدث سيبراني. ما الذي عُدَّ مرة واحدة؟
سجل المركز الوطني KE-CIRT/CC عدد 2,696,335,021 حدثاً مكتشفاً بين يوليو وسبتمبر 2026. يعرض التقرير الإجمالي وستة مجاميع فرعية دقيقة، لكنه لا يعرّف وحدة الحدث ولا يربط الاكتشاف بالتنبيه أو الحادثة أو الخدمة التي جرى حمايتها.
القادة
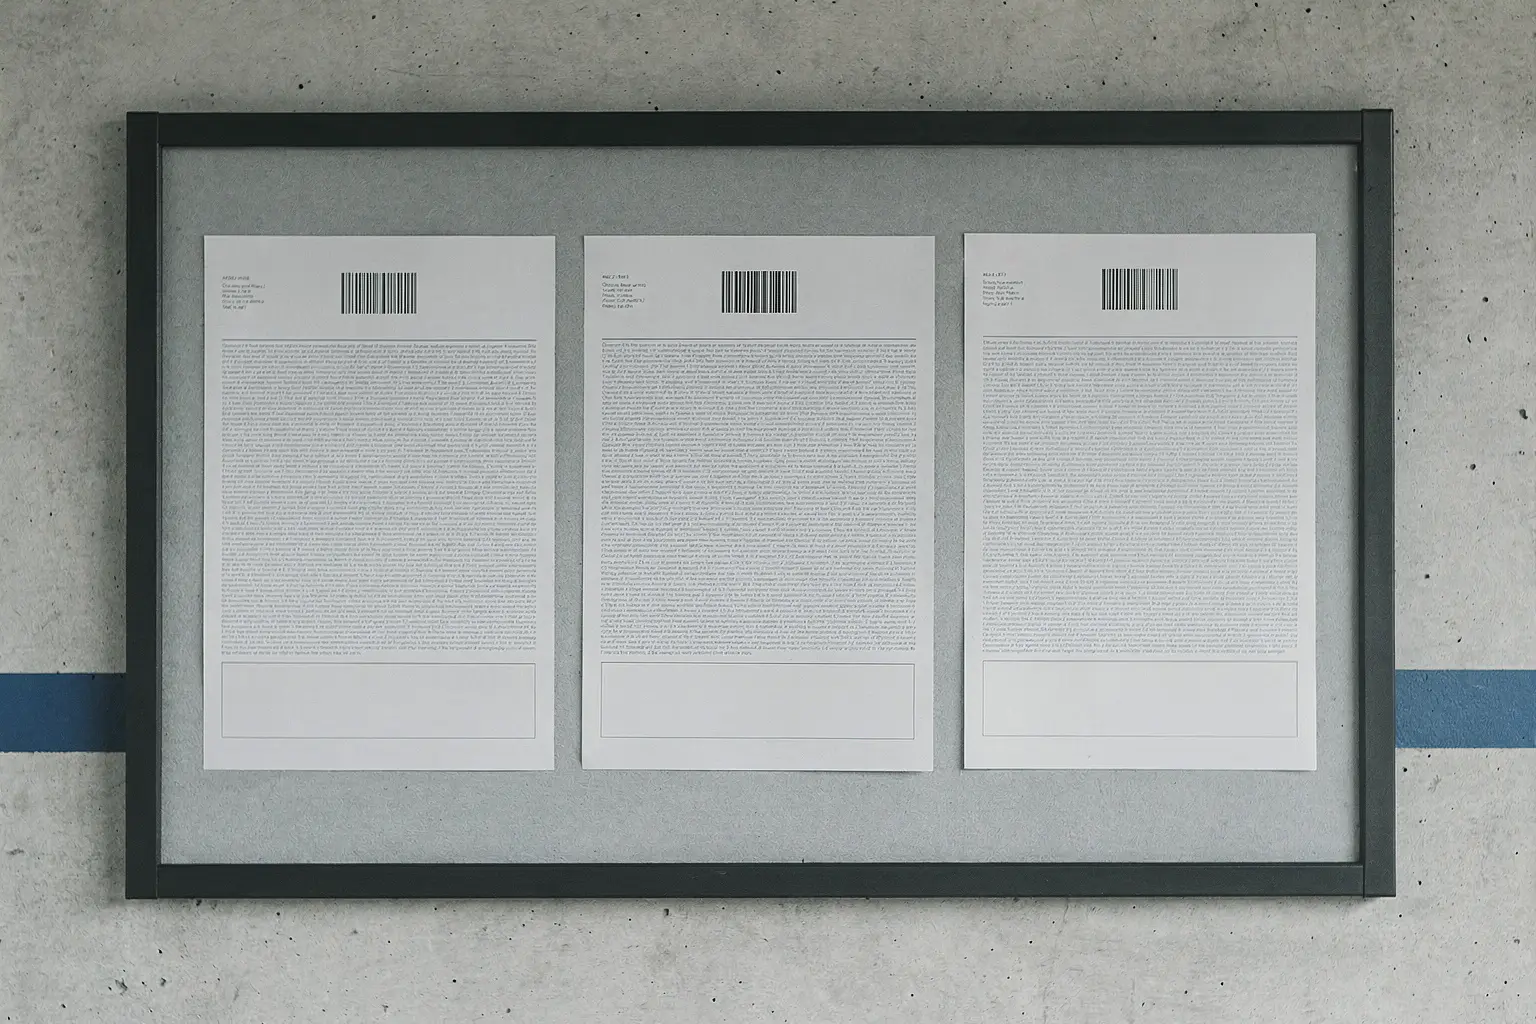
ثلاث نشرات مؤرَّخة ولا اسم معتمِد عليها: ما تحمله سلسلة CERT-MU وما لا تحمله
صفحة CERT-MU الأولى، في 19 أكتوبر 2026، تعرض ثلاثة مستندات مرقَّمة ومؤرَّخة: صنف وتاريخ، ولا توقيع ظاهر. هذه متابعة لما تقوله هذه الأصناف فعلًا، وللحدّ الذي تقف عنده.
ملف القضية
CrowdStrike و«Channel File 291»: الضابط المُعلن ليس ضابطاً مُثبتاً
يصل Rapid Response Content إلى الأجهزة في دقائق، ويُفسَّر داخل نواة نظام التشغيل. وصف CrowdStrike ما انكسر، ثم سرد الضوابط التي أضافها بعد ذلك. السؤال المطروح هنا أضيق: أيّ هذه الضوابط تستنده وثيقة يمكن طلبها، وأيّها تستنده جملة في صفحة فقط.
اتجاهات الخدمات السحابية في أوروبا والشرق الأوسط
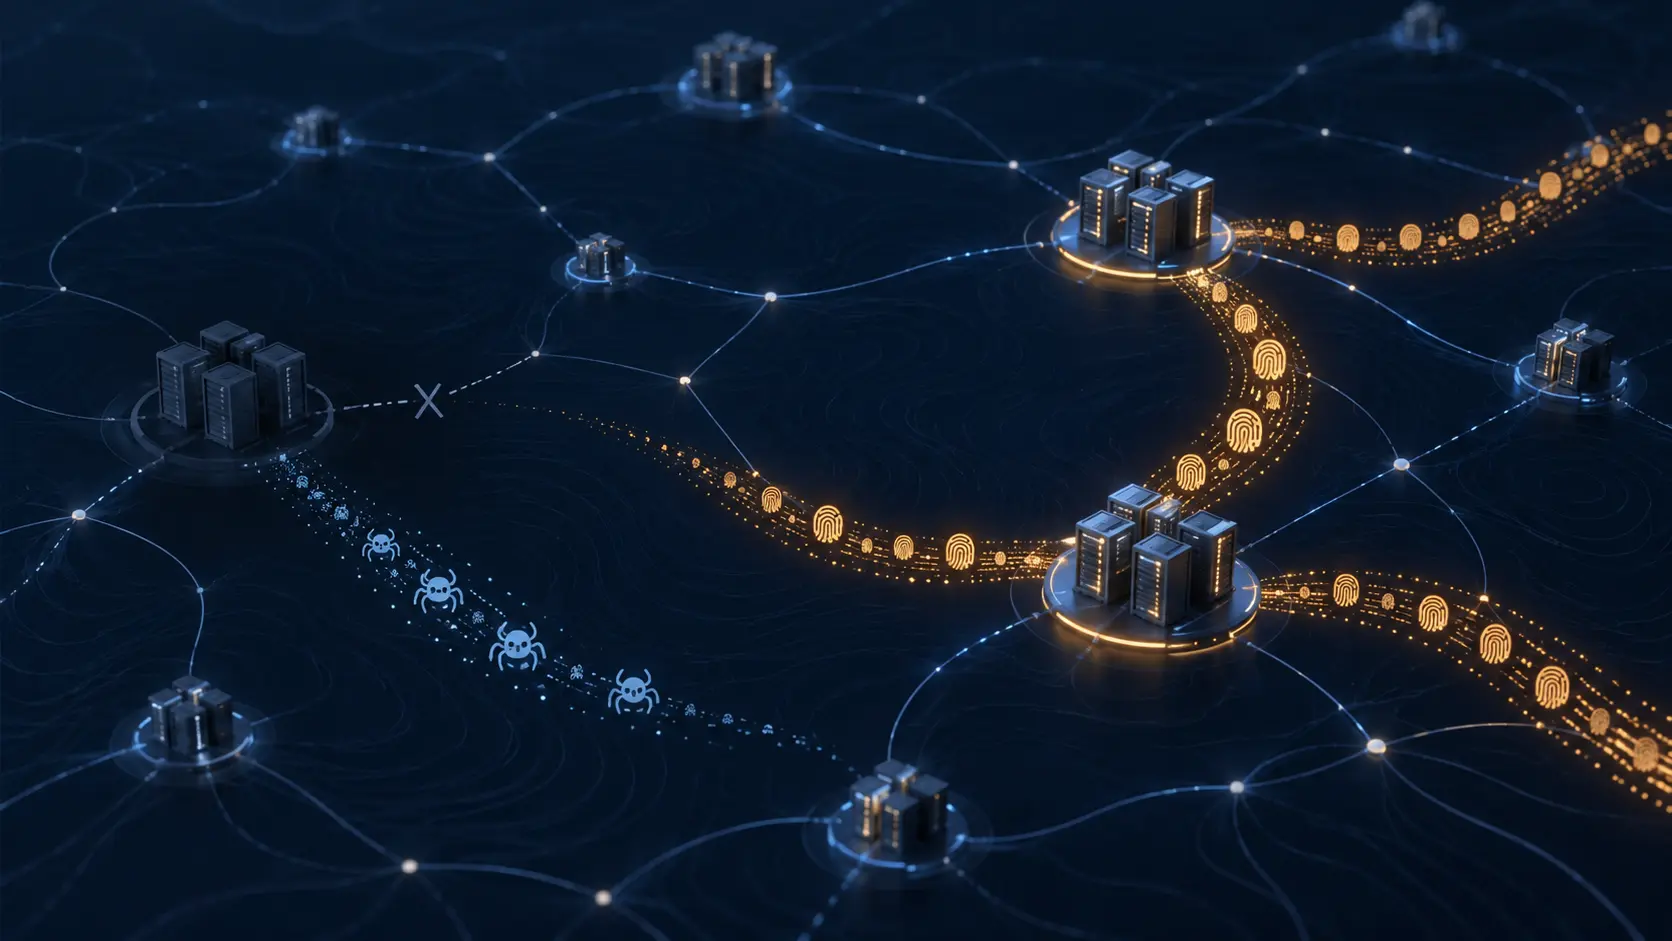
تعطل المسار عبر Yandex، لكن الطلبات وجدت طريقاً آخر إلى العميل
رأت Cloudflare طلبات متشابهة تعود إلى حساب واحد عبر جهات استضافة أخرى، بينما فقدت مواقع الأخبار زيارات من زواحف البحث. انخفاض حركة الروبوتات كان يخفي نتيجتين مختلفتين.
خدمات سحابية في أمريكا الشمالية
عرض Proofpoint لشراء Varonis يختبر الربط بين إشارات التهديد والوصول إلى البيانات
لا تصبح التنبيهات الأمنية مفيدة عملياً إلا عندما يمكن ربط من قام بالفعل، والبيانات التي استطاع الوصول إليها، والصلاحية التي أتاحت ذلك، وما إذا كان الإجراء قد خفّض التعرض فعلاً. تقول Proofpoint إن شراء Varonis سيقرّب هذه العناصر. لم تُغلق الصفقة بعد، وما أُعلن عن تكامله ما زال خطة…

التقارير
في فعالية FIRST المصاحبة لـLACNIC 46، تُبقي CEDIA القرارات الحرجة بيد البشر
جلسة مقررة في 21 أكتوبر ستعرض DALIA بوصفها أداة ذكاء اصطناعي لمساندة فرز بلاغات CSIRT وربط الإشارات وترتيب الأولويات، مع إبقاء القرارات الحرجة والاحتواء ضمن مسؤولية البشر. ولا يوضح الملخص كيف يُفرض هذا الحد.

IETF
نجح التطابق، لكن جزءاً من الرسالة لم يدخل الاختبار
لا يرى مرشح Sieve «متن الرسالة» كحقيقة واحدة. قد يرى البايتات غير المفكوكة، أو أجزاء MIME التي اختارها النوع، أو نصاً صنعه أفضل محول متاح. يبين RFC 5173 أن نجاح البحث يصف تلك السطح المحلي فقط، لا كل ما حملته الرسالة ولا ما قصده مرسلها.

IETF
كان الرمز الابن صالحاً، لكن سلسلة التفويض كلها بقيت مطالبة بإثبات سلطته
قد يكون توقيع رمز OAuth المفوَّض صحيحاً تماماً من دون أن يمنح عملية واحدة قابلة للتنفيذ. فالسلطة لا تأتي من الابن منفرداً، بل من جذر موثوق وكل انتقال وتضييق وحالة راهنة وقرار محلي يجتمع عند خادم المورد.

IETF
وقّعت الشركة المصنّعة جذور الثقة الجديدة، وبقي خادم التسليم بلا مصادقة
يمكن لجهاز لا يعرف بعد سلطة التصديق التشغيلية أن يتلقى حزمة موقعة بمفتاح ثقة زُرع في المصنع. لكن التوقيع يثبت الحزمة ولا يثبت الخادم الذي نقلها؛ وتظل سياسة المشغّل والجلسة الجديدة والتسجيل والنتيجة مراحل ذات أدلة مستقلة.
IETF
الاسم مسجّل، لكن معناه التنفيذي لم يكتمل بعد
قد يظهر معرّف في السجل قبل أن تصبح كل تفاصيل مواصفته متاحة، والغاية المعقولة هي منع تصادم الأسماء. لكن سلسلة الإنتاج قد تقرأ وجود الاسم كأنه ضمان للمعنى والتنفيذ والإذن. هنا يتحول إجراء تنسيق مفيد إلى استنتاج لم يثبته السجل.
IETF
عبر التعليمة جلستان وبينهما إنسان، ولم ينشأ تفويض من تلقاء نفسه
ينقل المستخدم سلسلة DUJ من خدمة إلى لوحة مشغّل DNS. لكن حمل البايتات بين اتصالين موثّقين لا يربط هوية الخدمة بصلاحية الحساب على المنطقة، ولا يثبت أن التغيير ظهر لاحقاً في DNS العام.

IETF
نجح التوقيع، لكن من فوّض المفتاح لتمثيل الشريك؟
قد تصل شهادة جديدة في موعد التدوير، ويعمل اتصال HTTPS، وتتطابق أسماء AS2، ويصح التوقيع وMIC. لا يجيب أي من ذلك وحده عن السؤال الإداري الحاسم: من ربط هذا المفتاح بهذا الشريك وفي هذا الاتجاه؟

ملف القضية
مرّ رقم الخوارزمية عبر ثلاث سلطات ولم يحمل الحكم نفسه
لا يصبح الرقم حقيقة تشغيلية لمجرد ظهوره في حزمة. ففي 1 أكتوبر 2026 كانت المسودة العاملة لـOpenPGP تعرّف الأرقام 37 إلى 44 كثماني تركيبات تجمع خوارزميات ما بعد الكم بمنحنيات NIST وBrainpool، بينما كان سجل IANA العلني يعرض النطاق 37–99 على أنه غير مخصّص. وبين النص والسجل والبرنامج…

IETF
تغيّر مفتاح ACME، لكن تفويض DNS القديم ما زال سارياً
تفصل المراجعة الجديدة لتحدي DNS الدائم في ACME بين صيانة المفتاح وسحب الصلاحية. قد يتوقف المفتاح الخاص القديم عن توقيع الطلبات، فيما تظل بصمته العامة سنداً لتفويض لم تنته مدته.