الخلاصة
- فصلت مواصفة OpenID Authentication 2.0 بين العنوان الذي يدّعيه الشخص هويته وبين المعرّف المحلي داخل خدمة التحقق. أمكن للعنوان الذي يملكه الشخص الإشارة إلى مزوّد جديد مع بقاء العنوان نفسه.
- كان على الموقع الذي يقبل الدخول اكتشاف المزوّد من ذلك العنوان، ومضاهاة إقرار الدخول بما اكتشفه، ثم ربط بيانات المستخدم بالعنوان المعلن حتى لا يتحول تغيير المزوّد إلى حساب جديد.
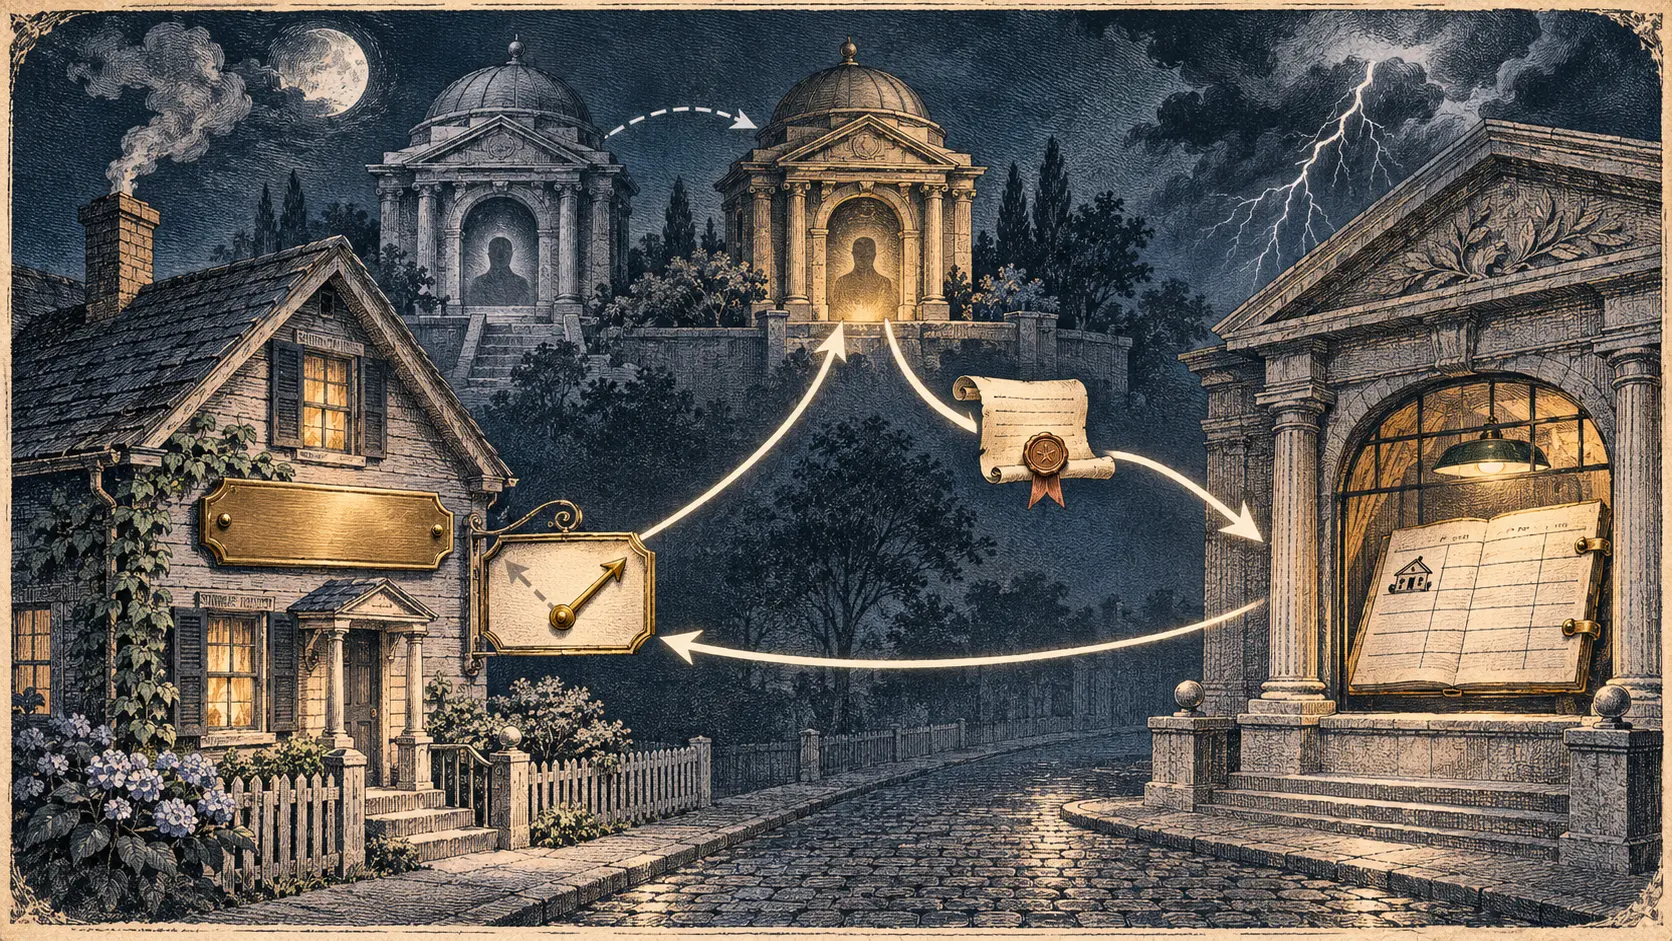
من يملك اسمك على الإنترنت؟ أعطت مواصفة OpenID Authentication 2.0 النهائية، المؤرخة في 5 ديسمبر 2007، جواباً عملياً: يمكن أن يكون الاسم عنوان URL تحت سيطرة الشخص. يقدم هذا العنوان إلى موقع يريد الدخول إليه. يقرأ الموقع منه الطريق إلى خدمة OpenID التي تتحقق من هوية صاحب العنوان، ثم يفحص جواب تلك الخدمة قبل فتح الحساب المحلي.
وضعت المواصفة اسماً لكل جانب من العملية. المعرّف المُدَّعى هو العنوان الذي ينسبه الشخص إلى نفسه أمام الموقع. أما المعرّف المحلي لدى المزوّد فهو الاسم الذي تعرفه به خدمة التحقق داخل نظامها. قد يعمل المزوّد على نطاق مختلف تماماً، وقد لا يستطيع المستخدم التحكم في اسمه المحلي لديه. كان الفصل بين الاسمين شرطاً لنقل وظيفة التحقق من شركة إلى أخرى من دون نقل الهوية نفسها.
جاءت تعليمات التوجيه من صفحة العنوان المُدَّعى. يمكن لوسم HTML يحمل rel="openid2.provider" أن يحدد نقطة خدمة المزوّد. ويمكن لوسم اختياري يحمل rel="openid2.local_id" أن يبين الاسم المحلي للمستخدم لدى تلك الخدمة. إذا غيّر صاحب الصفحة رابط المزوّد، ظل عنوانه الذي تقدمه المواقع بوصفه الهوية ثابتاً. لم يكن التبديل طلباً من كل موقع لإعادة تسمية زائره؛ كان تغييراً في الصفحة التي تعلن من المخوّل بالتحقق منه.
هذا الإعلان لم يكن كافياً وحده. تلزم المواصفة الموقع المعتمد على OpenID بأن يكتشف بيانات العنوان المُدَّعى ويتحقق من أن المزوّد والاسم المحلي المذكورين في جواب الدخول يطابقان ما وجده. وإذا وصل الجواب قبل إجراء الاكتشاف، وجب إجراء الاكتشاف عندئذ. من دون تلك الخطوة، يستطيع أي مزوّد الادعاء بأنه يتحدث باسم عنوان شخص آخر. مالك الصفحة يكتب التفويض؛ الموقع الذي يقبل الدخول عليه أن يقرأه ويختبره.
بعد التحقق تبدأ مشكلة أقل ظهوراً: بأي مفتاح يحتفظ الموقع بحساب الشخص؟ أوصت المواصفة باستعمال المعرّف المُدَّعى مفتاحاً لبياناته المحلية. أما إذا استعمل الموقع اسم الحساب الداخلي لدى المزوّد، فقد يرى الشخص بعد الانتقال إلى مزوّد جديد حساباً جديداً، حتى وإن قدّم العنوان نفسه. هنا يتحدد ما إذا كانت حرية التبديل حقيقة في سجل الموقع أو مجرد وعد في بروتوكول الدخول.
وكشفت قواعد التوافق مع OpenID 1.1 هذه الحساسية. لم يحمل جواب الإصدار السابق الحقل openid.claimed_id. حين يختلف العنوان المُدَّعى عن اسم المزوّد المحلي، كان على الموقع الاحتفاظ بالعنوان الذي بدأ به الاكتشاف، مثلاً في الجلسة، لكي يعرف إلى أي حساب يعيد المستخدم بعد التحقق. حفظ نتيجة المصادقة وحدها لا يحفظ هوية صاحبها.
أعلنت OpenID Foundation في 5 ديسمبر 2007 الصيغة النهائية لمواصفة المصادقة إلى جانب مواصفة لتبادل السمات. وضعت الوثيقة تصميم الانتقال في متناول أي موقع يتبناه. قياس نجاح انتقال فعلي لدى موقع بعينه يحتاج سجلاته الأصلية لربط الحسابات ونقلها. ما حسمته المواصفة هو توزيع السلطة: العنوان عند صاحبه، وفحص كلمة المرور عند المزوّد، وقرار ربط الجواب بالحساب عند الموقع.
السجلات الأصلية
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات