الخلاصة
- تشمل وظائف السجل الحرجة DNS وDNSSEC وEPP وRDAP وإيداع بيانات التسجيل.
- لا يجوز أن يكون لنطاق gTLD إلا Main RSP واحد وDNSSEC RSP واحد، ويمكنه استخدام عدة DNS RSPs.
- يجب على مقدم الطلب توفير Main RSP وDNSSEC RSP وDNS RSP كحد أدنى.
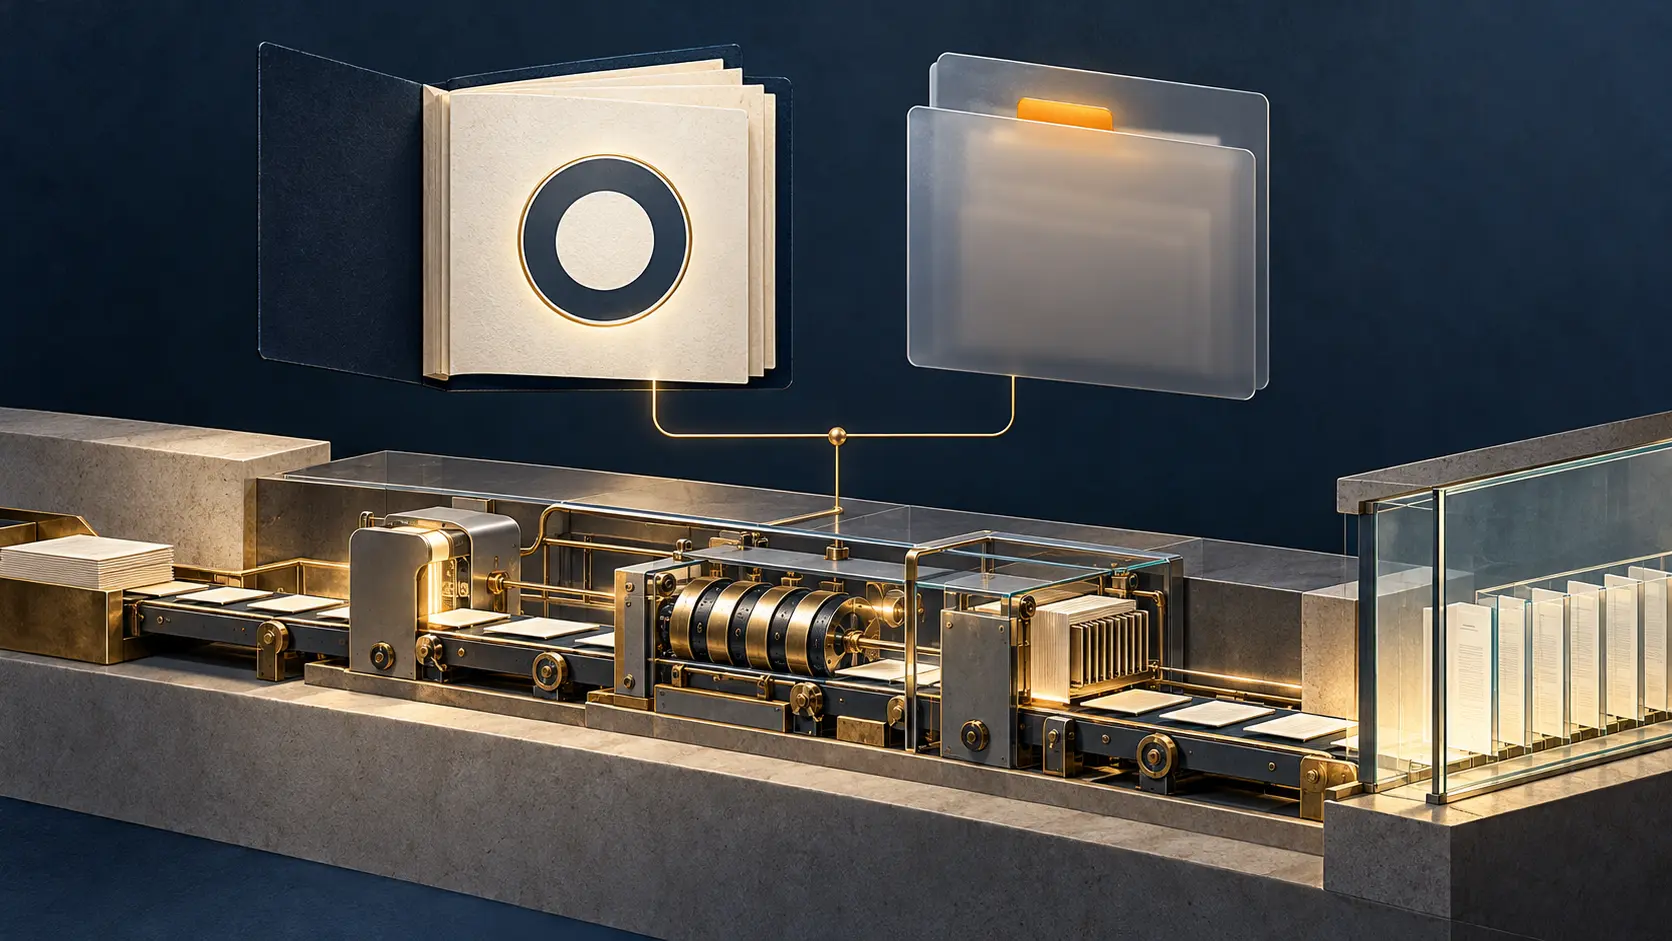
عدد المؤسسات لا يقيس اكتمال التغطية. يشغل Main RSP قاعدة بيانات التسجيل ويتولى إيداع بيانات التسجيل ويشغل EPP وRDAP، ولا يكون للنطاق إلا واحد. أما DNS RSP فيشغل خادماً أو أكثر ويمكن تعدده، بينما ينفذ DNSSEC RSP العمليات التشفيرية ولا يكون إلا واحداً.
يتولى Proxy RSP الاختياري التحقق من التسجيل امتثالاً للقانون المحلي في ولاية قضائية محددة. يجب اعتماد هذه الخدمة الإضافية عبر RSP Evaluation Program، ويمكن استخدام عدة مزوّدين لولايات مختلفة.
لا تعني التركيبة الدنيا وجوب فصل كل دور في مؤسسة مستقلة؛ فقد تُقيّم مؤسسة لأكثر من نوع. كما أن اكتمال الخريطة لا يثبت نجاح التقييم أو قبول مقدم الطلب أو إبرام عقد أو بدء التشغيل، بل يبين فقط إسناد الوظائف المطلوبة.
التحليل
الضابط العملي مصفوفة وظائف ومزوّدين. تمثل الصفوف DNS وDNSSEC وEPP وRDAP وإيداع بيانات التسجيل، وتوثق الأعمدة المزوّد ونوع RSP والدليل. هذه توصية من BTW وليست صيغة تفرضها ICANN. ويجب فحص عدد المزوّدين لكل دور إلى جانب فحص التغطية.
Sources
- ICANN، دليل مقدم الطلب لجولة 2026، الوحدة 3، القسم 3.1.10.2: https://newgtldprogram-2026-agb.icann.org/en/7-module-3-application-submission.html
إحاطة الأعضاء
اقرأ إحاطة الاتجاه كاملة
يقرأ الأعضاء الإحاطة كاملة مع ملاحظات المصادر وراء كل استنتاج.
الدائرة الاستراتيجية
إحاطة يومية بلغتك، مبنية على تغييرات تحققنا منها.
انضم مقابل USD 20 شهريًايمكنك الإلغاء في أي وقت.
هل أنت عضو بالفعل؟ سجّل الدخول
يحصل الأعضاء أيضًا على مكتبة الأبحاث كاملة، وموجز يومي عن الشبكات التي يتابعونها، والمنتدى الخاص.