
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

IETF
يخضع استرداد DNSSEC لساعات لا يتحكم فيها أي موقّع بمفرده
قد تتعطل المادة الخاصة بالمفتاح بينما يظل النطاق يعمل أمام المستخدم. لا تناقض هنا: التوقيعات التي أُنتجت قبل العطل ما زالت صالحة. غير أن هذا الهدوء ليس تعافياً، بل مهلة تتناقص فيما ينتظر المشغّل الأب والخوادم الثانوية وذاكرات التخزين المؤقت.

ملف القضية
اجتذب فشل DNS واحد 51 استعلاماً، وبقي السبب بلا حسم
قارنت APNIC Labs في تجربتها لعام 2026 بين طرق مختلفة لقول «لا» في DNS. تلقى الخادم الموثوق نحو أربعة استعلامات لكل اختبار عند النفي الحاسم، و51.73 مع `SERVFAIL`، و83.46 عندما صمت تماماً. القياس يثبت الحمل، لا الجهة التي ضاعفته.
IETF
حالة الجهاز في بوابة الدخول ليست دليلاً على هوية مستخدمه
تحتاج بوابة الشبكة إلى ربط طلب الحالة بالجهاز الذي تطبق عليه قيود المرور. لكن هذا الربط محلي ومؤقت، وقد يتغير مع العنوان أو مسار الاتصال. إبقاؤه بعد انتهاء غرضه يخلق مشكلة مختلفة عن انقطاع الخدمة.

اتجاهات الخدمات السحابية في أمريكا الشمالية
Zscaler تسند توسعها بين الشركات الأصغر إلى الشركاء
تجمع مبادرة Carahsoft بين حزم موحدة وإجراءات نشر قابلة للتكرار. وفي الوقت نفسه، تعزز Zscaler البيع المباشر إلى المؤسسات الكبيرة.
IETF
تحديث التفويض الموقّع ذاتياً يثبت المفتاح لا الصلاحية
يستطيع أي مفتاح جديد أن يوقّع طلباً يقول: ثقوا بهذا المفتاح. صحة التوقيع تثبت أن المرسل يملك المفتاح الخاص، لكنها لا تجيب عمن منحه حق تغيير تفويض نطاق فرعي. تفصل مسودة DNSOP بين الحقيقتين؛ وعلى التشغيل أن يحفظ دليلاً على الانتقال بينهما.

ملف القضية
قُبل طلب الحذف ثم رفضته شبكة CDN في المصب
قد تصل رسالة `201 Created` قبل أن تكتشف سلسلة التوزيع أن آخر شبكة فيها لن تنفذ الطلب. تتبع المراجعة 20 من CDNI Triggers v2 هذا الفاصل: يتحول الرفض المباشر في المصب إلى سجل غير متزامن لدى وسيط، وقد لا يكشف السجل هوية الجهة التي رفضت.
المبدعون
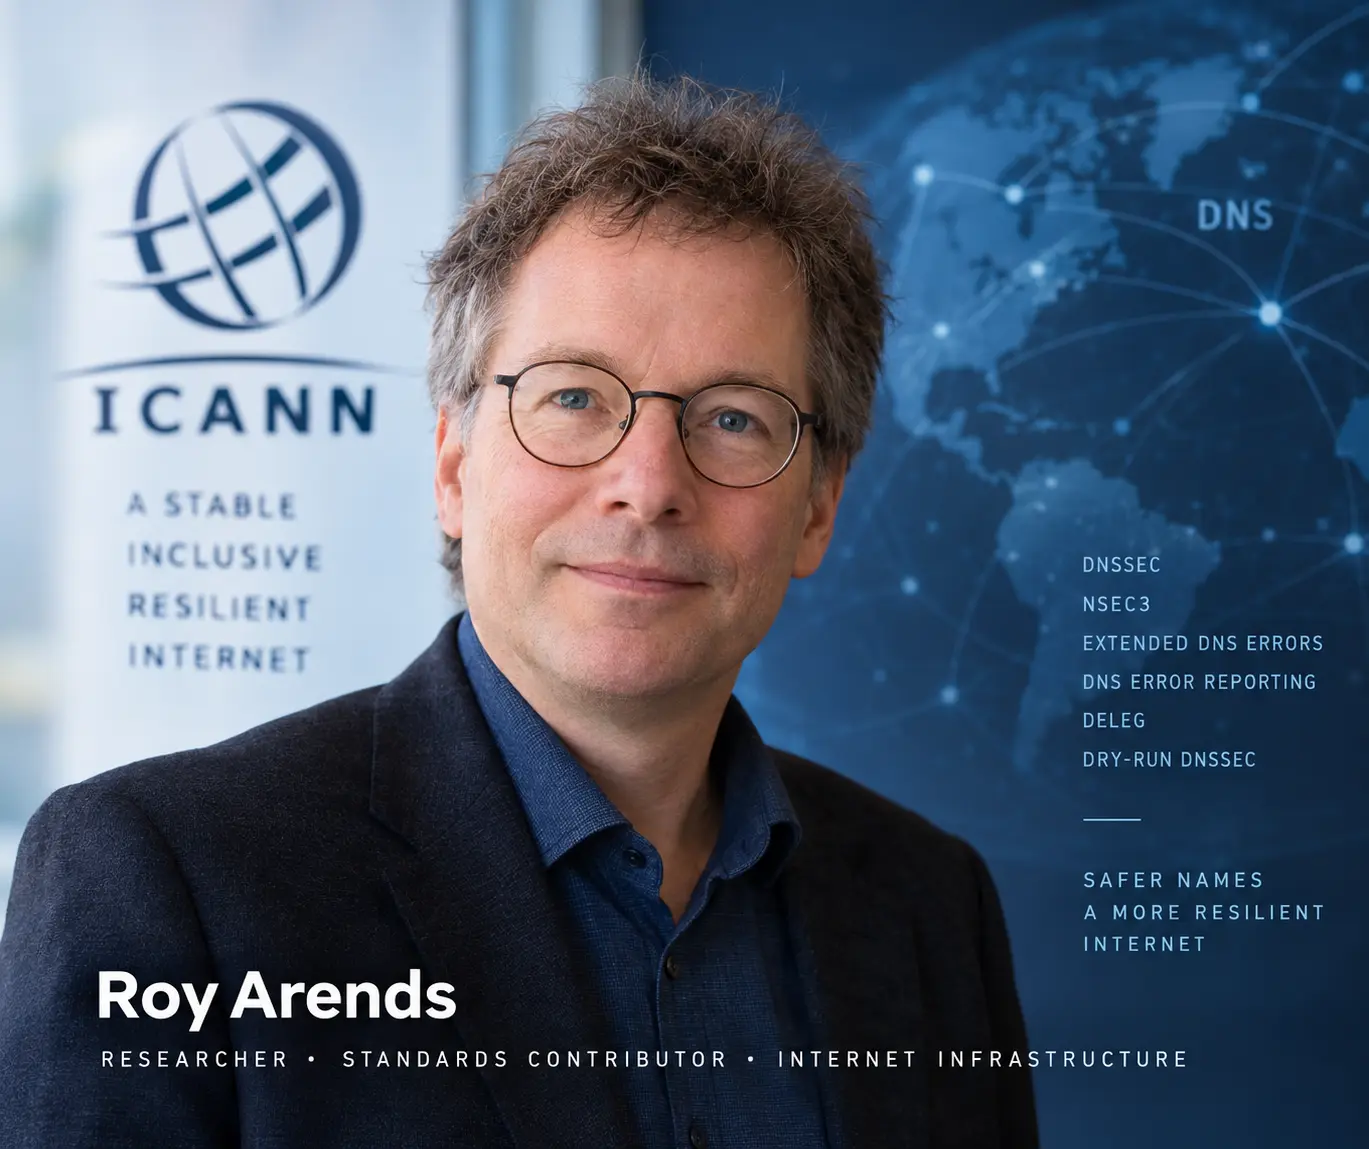
روي آرندز والعمل الشاق لتغيير نظام أسماء النطاقات بأمان
شارك روي آرندز في كتابة مواصفات عام 2005 التي جعلت DNSSEC الحديث قابلاً للتشغيل البيني. وبعد عقدين، يتركز عمله في ICANN على مشكلة تشغيلية أصعب: كيف يمكن تغيير المفاتيح وإشارات الأخطاء وآليات التفويض في نظام عالمي لا تستطيع أي مؤسسة أن تأمر جميع أجزائه بالتحديث.

IETF
عدد الهجمات المحجوبة لا يشرح وحده عمل جهاز الحماية
تقييم الحماية يحتاج إلى معرفة ما مر وما توقف وما سجله الجهاز. وربط ذلك بالأداء يتطلب إعدادا مشتركا، لا مجرد تقريرين يحملان اسم المنتج نفسه.

ICANN
إرشادات القبول الشامل لدى ICANN تمنح الذكاء الاصطناعي دورين، ومقياس واحد لا يقيسهما
قد تكشف أداة ذكاء اصطناعي أن نموذج التسجيل يرفض عنوان بريد دولياً صحيحاً، ثم يحجب مرشح بريد يعتمد على الذكاء الاصطناعي رسالة التحقق المرسلة إلى العنوان نفسه. الحدثان لا يتناقضان؛ فالتقنية في الأول أداة للإصلاح، وفي الثاني جزء من النظام الخاضع للاختبار. وبعد أن أدخل فريق خبراء…

ملف القضية
نصاب قفل السجل يحصي الموافقات ولا يثبت استقلال أصحاب الصلاحية
قد تبدو رسالتا موافقة كأنهما رقابة من شخصين، مع أن استعادة الحسابين قد تمر عبر صندوق بريد واحد تعرّض للاختراق. يستطيع امتداد مقترح لبروتوكول EPP أن يحصي موافقات جهات اتصال قفل السجل، لكن الأصعب هو إثبات أن السلطات التي تمثلها تلك الجهات مستقلة فعلاً.

ملف القضية
خطأ ICMP يذكر العقدة لكنه لا يثبت هويتها
تشدد المراجعة 05 من مسودة لدى IETF شرط إرفاق سياق العقدة ببعض أخطاء ICMP حين لا يكفي عنوان الاستجابة لتحديد مصدرها. غير أن هذا السياق غير موثق تشفيرياً، وقد يزيح بايتات من الحزمة الأصلية المقتبسة كي تبقى الرسالة ضمن حد MTU.
تاريخ
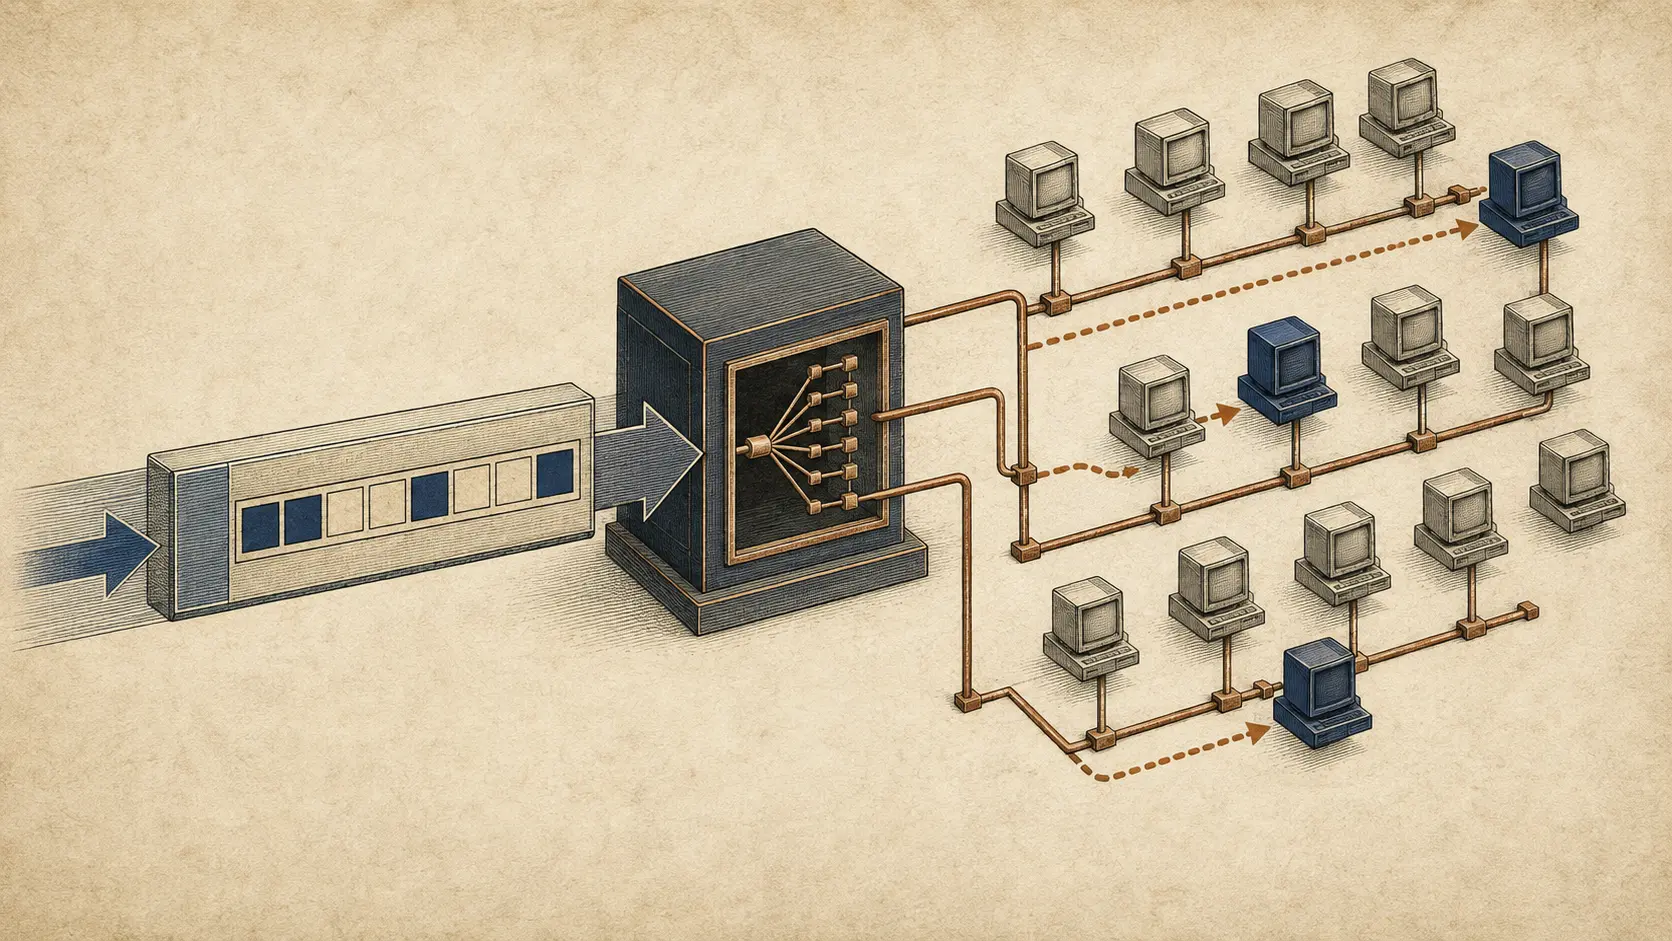
رزمة البث التي حملت قائمة ضيوفها
وصلت رزمة UDP إلى الشبكة البعيدة بوصفها بثاً عاماً، لكنها أخفت في رأس IPv4 أمراً أضيق: لا يواصل المعالجة إلا المضيفون الواردة أسماؤهم. جعل SDBM كل رزمة قائمة عضوية قصيرة العمر.

ملف القضية
سُلّمت كل الحزم الخارجية، لكن الحزمة الداخلية لم تكن قد استُلمت بعد
ينشئ BIBE رحلتين داخل عملية واحدة. قد تصل حزم BPv7 الخارجية إلى نقطة فك التغليف واحدة تلو الأخرى، وتصدر لكل منها إفادة تسليم صحيحة. أما الحزمة التي تحملها فلا تصبح حزمة مستلمة إلا بعد أن يجمع عنصر واحد المقاطع، ويحافظ على حالتها، ثم يقدم الناتج إلى وكيل بروتوكول الحزم. مسودة…

ملف القضية
طابق الجدار الناري مسار العودة، لكنه لم يعرف هوية المصدر
يمكن لعنوان المصدر أن يحل مشكلة جلسة من دون أن يحل مشكلة الهوية. هذا هو الحد الفاصل الذي تكشفه مسودة جديدة تبنتها مجموعة SPRING للعمل عليها: وضع معرّف الخدمة SID في مصدر IPv6 الخارجي كي تنعكس عناوين الذهاب والعودة كما يتوقع الجدار الناري ذو الحالة. تنجح المطابقة، لكن الدليل…
ملف القضية
بقي اسم الخوارزمية وضاعت وصفة البصمة: حدود الإثبات في RFC 9861
لا تمنح دالة الخرج القابل للتمديد بصمة واحدة ثابتة لمجرد ذكر اسمها. في KangarooTwelve وTurboSHAKE يدخل طول الخرج والمجال وسلسلة التخصيص وترتيب البايتات في تعريف السؤال نفسه. لذلك لا يصلح اسم الدالة وحده لإعادة إنتاج النتيجة أو تدقيقها.

ملف القضية
من يتحمل مسؤولية طلب المصادقة مرة أخرى؟
قد يكون لدى خدمة رقمية سبب وجيه لطلب إثبات إضافي لهوية المستخدم. لكن القدرة على إرسال هذا الطلب لا تثبت أن المستخدم يستطيع تلبيته، ولا تحدد من سيدفع ثمن تعطيل العمل إذا تعذر ذلك.

ملف القضية
موافقة علنية لا تكشف دليل الأسماء الداخلي
قد تحتاج شبكة المؤسسة إلى إثبات حقها في تقديم إجابات DNS محلية من دون نشر أسماء خدماتها الداخلية. يفصل RFC 9704 بين الأمرين، لكنه لا يعفي المؤسسة من اختيار ما ستكشفه علناً، ولا من تحديد حدود الموافقة وكيفية تجديدها.

ملف القضية
العنوان الخاص لا يحمل موعدًا واحدًا للنسيان
قد يتغير عنوان MAC بين سياقين ويبقى ثابتًا عند العودة إلى السياق نفسه. يوضح RFC 9724 لماذا يجب تحديد نطاق التعرف ومدته وشرط انتهائه، بدل الاكتفاء بوصف العنوان بأنه عشوائي.

ملف القضية
الملف الفارغ ليس إعفاءً من فحص النموذج المكتمل
سمح RFC 9682 بأن يصل ملف CDDL بلا قواعد، لأن القواعد قد تأتي أثناء تركيب الوحدات. لكنه أبقى شرط وجود نقطة دخول في النموذج النهائي. هنا تتغير مسؤولية القبول، لا ضرورة التحقق.
تاريخ
أربعة بايتات كانت تسأل كل موجّه عن أضيق وصلة
قبل أن يتعلم اكتشاف MTU للمسار من فشل الإرسال، اقترح تصميم IPv4 أن تحمل الرزمة الناجحة قياسها معها. كان الرقم يعبر الشبكة ولا يملك كل موجّه إلا أن يخفضه.