
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
اتجاهات أمريكا الشمالية المؤسسية
تمويل EigenQ البالغ 45 مليون دولار هو مهلة تجارية مشروطة
لا تحصل شركة الأمن الكمي على شيك تشغيلي حر بقيمة 45 مليون دولار. تكشف العقود عن تمويل جسري من مرحلتين، بخصم وضمانات وحقوق مرتبطة بالأسهم، فيما يتوقف نصف النقد على إتمام صفقة الاندماج مع شركة الاستحواذ ذات الغرض الخاص.
IETF
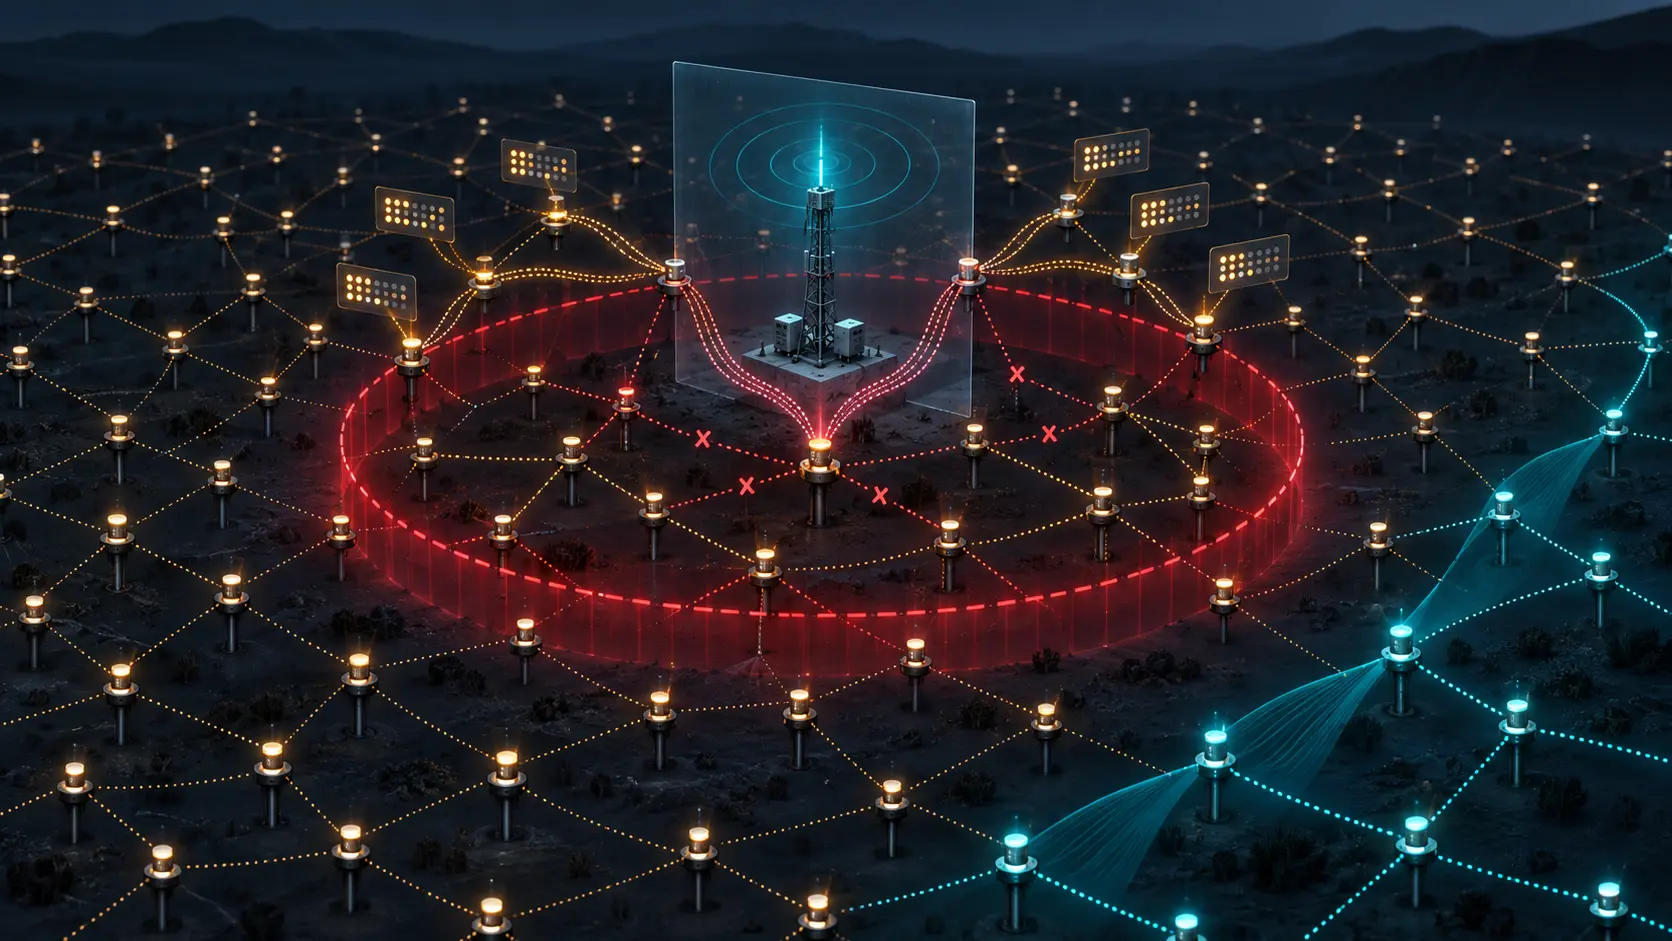
اتفقت الشبكة على تعطل الجذر، ولم تثبت انهياره المادي: RFC 9866
يمكن لشبكة RPL أن تمتلك ما يكفي من الأدلة للتوقف عن استخدام نسخة DODAG، من دون أن تمتلك دليلاً على انقطاع طاقة الموجّه الحدودي أو انهيار عتاده. يتيح RFC 9866 قرار سلامة سريعاً؛ لكنه لا يحوّل القرار إلى تقرير جنائي عن السبب.

IETF
إعداد Argon2id قوي، لكن قدرة منظومة تسجيل الدخول لم تُقَس بعد
تجعل RFC 9106 الذاكرة وعدد الجولات والتوازي في Argon2id أرقاماً صريحة. غير أن هذه الأرقام تحدد ميزانية عملية تحقق واحدة، ولا تثبت قدرة خدمة كاملة تحت التزامن أو كلفة هجوم فعلي أو اكتمال ترحيل السجلات القديمة.

IETF
استمر الحوار، لكن الصلاحية لم تنتقل مع المعرّف
يسعى ميثاق Agentproto المقترح إلى إبقاء التفاعل قابلاً للتعرّف عندما يعبر بين الوكلاء والأدوات والوسطاء والشبكات ثم يُستأنف بعد انقطاع. هذه الاستمرارية دليل تشغيلي مفيد، لكنها لا تثبت وحدها مَن كان مخولاً بالتصرف، ولا ماذا نفذت الأداة فعلياً، ولا أن مهمة المستخدم وصلت إلى نتيجتها…

IETF
وصل لون الوصلة، لكن قرار السياسة لم يصل بعد: RFC 9104
قد يستقبل مستهلك BGP-LS مجموعة Extended Administrative Group سليمة الصياغة من دون أن يثبت ذلك أنه فهم البتات وفق قاموس المشغّل، أو طبّق سياسة بعينها، أو ثبّت المسار المتوقع. توحّد RFC 9104 عملية النقل حتى هذا الحد، لا القرار الذي يأتي بعده.

تاريخ
RFC 2341: فتح نفق L2F لا يثبت هوية المستخدم ولا وصول الخدمة
تستخدم الوثيقة تعبيراً دقيقاً: ما يتعرف إليه مزود النفاذ أولاً هو «الهوية الظاهرة» للمستخدم. ليست هذه عبارة ثانوية، بل حدّ إثبات. فالمعلومة التي تكفي لاختيار بوابة منزلية لا تكفي وحدها لإثبات صاحب السلطة، ولا لفتح جلسة تطبيق، ولا لإثبات أن النتيجة وصلت إلى المستخدم.

IETF
يستطيع SIMAP تتبع الاعتماد، لكنه لا يثبت أن الخريطة هي الشبكة الحية
تتيح المراجعة 13 الانتقال من الخدمة إلى مواردها المنطقية والمادية، ثم الصعود من مورد محدد إلى الخدمات التي تعتمد عليه. نجاح الاستعلام يثبت ما عرضه خادم ضمن صلاحيات ومصادر وزمن معين، ولا يثبت وحده اكتمال الشبكة أو حداثتها أو تنفيذ قرار فيها.

IETF
شُفّرت عملية النقل، لكن نسخة النطاق بقيت بحاجة إلى حارس: RFC 9103
يحرم XoT المراقب السلبي من قراءة حمولة AXFR أو IXFR بنص واضح، لكنه لا يمنح تلقائياً إذناً خاصاً بكل نطاق، ولا يضبط ما يفعله المستلم بالنسخة، ولا يلغي سبل الكشف الأخرى في DNS العام.

IETF
أجاب خادم السلطة الاحتياطي، لكن المفتاح المخزّن لم يطابقه: RFC 8901
قد يواصل مزوّد DNS سلطوي ثانٍ الإجابة بعد تعطل الأول، ومع ذلك لا يحصل المحلّل المتحقق على جواب مقبول. تعرض RFC 8901 تكرار DNSSEC بوصفه عقد مزامنة بين الموقّعين، لا مجرد عدد من خوادم الأسماء.

تاريخ
أضاف RFC 2317 اعتماداً جديداً قبل أن يصل الاسم
لم تعد الجهة الصغيرة مضطرة إلى طلب كل سجل PTR من مشغّل /24، لكنها ظلت تعتمد عليه ليحافظ على CNAME والتفويض في المنطقة الأم. نقل RFC 2317 إدارة الاسم العكسي إلى منطقة فرعية؛ ولم ينقل معه كل السلطات المرتبطة بالعنوان.

تاريخ
بدت رابطة الأمن «ناضجة». أما النتيجة الأمنية فلم تكن كذلك: RFC 2367
قد تعرض أداة محلية رابطة أمن IPsec في حالة `MATURE`، ومعها SPI والخوارزميات والعناوين والعمر. هذه شهادة مفيدة، لكن RFC 2367 يقيد معناها بما أبلغ عنه محرك المفاتيح المحلي. فلا الصف ولا لونه يشهدان بهوية الطرف الآخر أو بحماية حزمة أو بوصولها إلى التطبيق.

ملف القضية
عنوان محلّل واحد لا يعني قراراً واحداً
أضاف مختبر APNIC خادماً موثوقاً ثانياً مزدوج المكدس إلى نطاق تجريبي، فانخفض متوسط الاستعلامات في الاختبار من 3.43 إلى 2.57. لم تثبت التجربة سبب الانخفاض. لكنها بيّنت أن عنوان المحلّل العام قد يكون واجهة توجيه تخفي وراءها عدة محركات وساعات وقرارات إعادة محاولة.
IETF
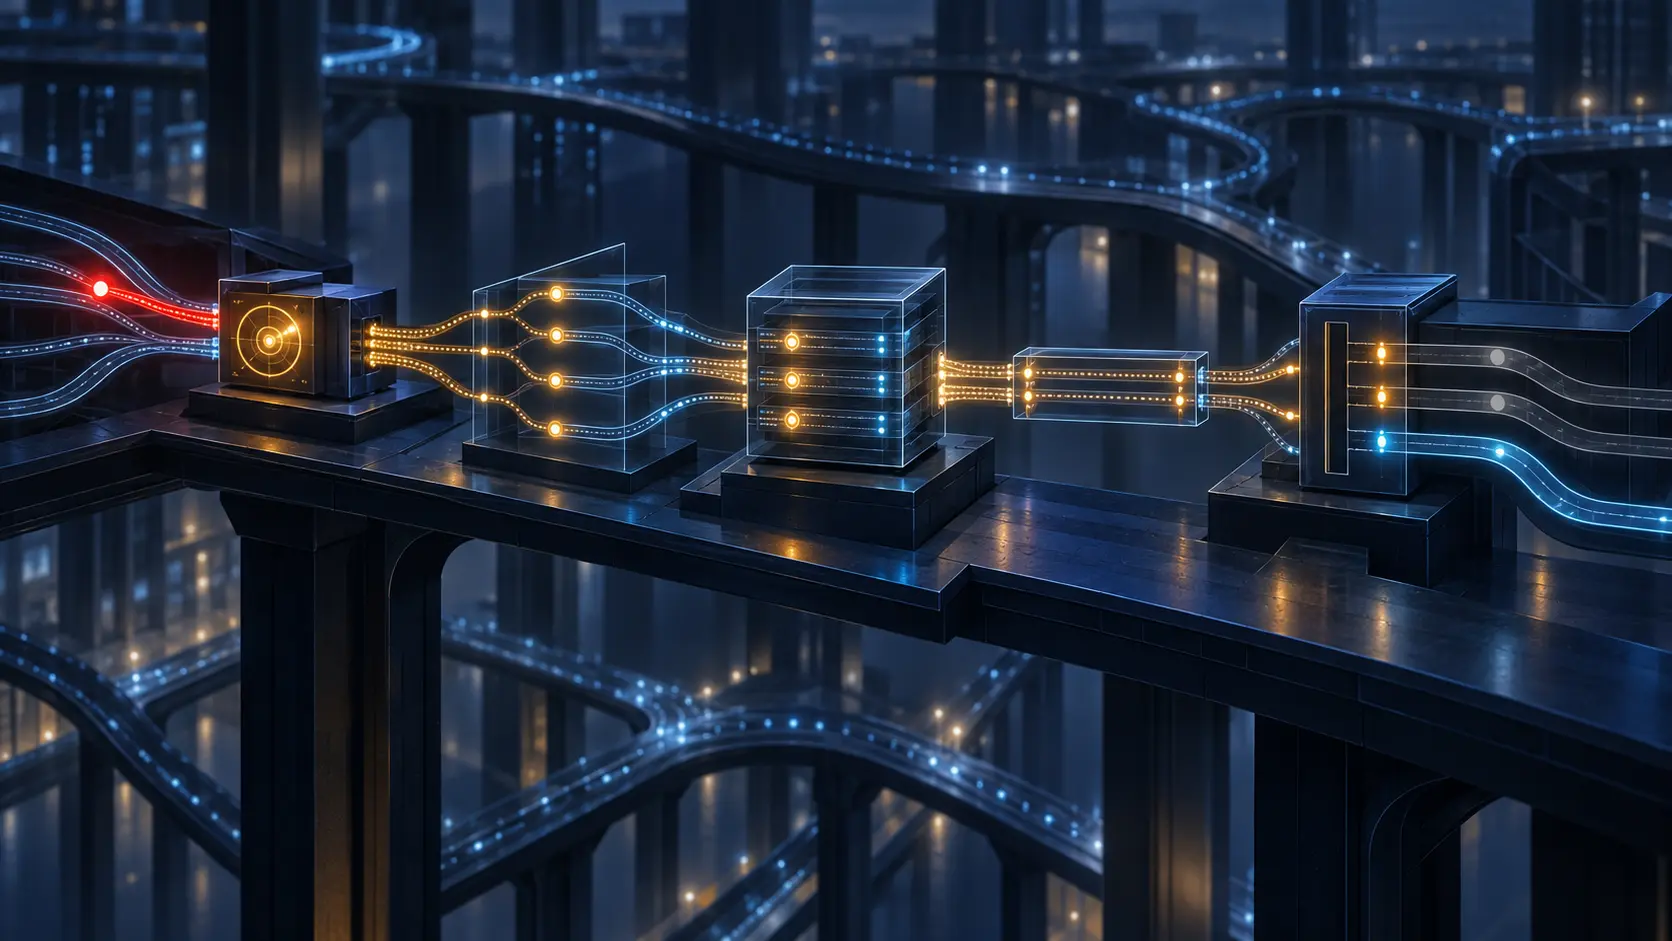
BGP DRIP: حين تعبر إشارة الخطر حدود الثقة وتغيّر تفضيل المسار
بدأت المراجعة بحادثة محلية: إعلان واحد اعتبره موجه ما مشبوهاً. لكن الأثر لم يبقَ محلياً؛ فقد امتد الحكم إلى مسارات تشترك في منشأ أو جار أو نمط AS_PATH، ثم صار قابلاً للانتقال إلى جهة اعتماد RPKI وموجهات أخرى. هنا تكمن مسألة DRIP الأساسية: من يملك تحويل الملاحظة إلى سياسة؟

تاريخ
إعلان المسار ليس إيصال تسليم: أين يضع RFC 2260 كلفة تعدد المورّدين؟
إعلان المسار عبارة عن قولٍ في الاتجاه: «يمكن الوصول إلى هذه البادئة من هنا». لكنه ليس موافقةً من الشبكات الأخرى على حملها، ولا دليلاً على انتشارها في الإنترنت كله، ولا إيصالاً يثبت أن الحزمة وصلت إلى التطبيق. من هذا الفارق يبدأ فهم RFC 2260؛ فالوثيقة لا تُلغي كلفة ربط المؤسسة…

IETF
استجابة HTTP 202 للدُفعة ليست إيصالاً لكل حدث أمني
في اليوم الأخير من مرحلة Last Call لدى IETF، يوضح مشروع Multi-SET Push فارقاً تشغيلياً حاسماً: تجميع الأحداث يقلل عدد الطلبات، لكنه لا يحول رمز نجاح واحداً إلى دليل على مصير جميع العناصر.

IETF
العلامة P تُطلق الرصد ولا تثبت مساراً كاملاً
يستخدم MPLS PBT-M بتاً واحداً لطلب بطاقات قياس عن بُعد من العقد القادرة والمفعّلة. يقل العبء داخل الحزمة، لكن إثبات الاكتمال ينتقل إلى إعدادات العقد وسجلات التصدير وعدادات الفقد وربط البيانات لدى المُجمِّع.

IETF
رمز حامل واحد لجمهور واحد: WIMSE -07 يرسم الحد بين الجهات المستقبلة
عندما يقبل مزود هوية خارجي رمز الحامل نفسه الذي يقبله خادم واجهة Kubernetes، فإنه لا يكتفي بالتحقق من حمل عمل. بل يصبح حائزاً لبيان اعتماد يستطيع تقديمه إلى خادم الواجهة ليتصرف بصفة ذلك الحمل. تنقل المراجعة 07 من مسودة ممارسات WIMSE فصلَ الجهات المستقبلة من توصية إلى حد إلزامي،…

ملف القضية
RFC 1644: قبول SYN مبكراً لم يكن إيصالاً لتنفيذ التطبيق
سمح T/TCP للخادم بأن يسلّم طلباً محمولاً في أول SYN إلى العملية إذا كان عدّاد الاتصال أحدث من القيمة المحفوظة لذلك العميل. اختصر هذا قرار النقل، لكنه لم يثبت أن التطبيق نفّذ الطلب مرة واحدة أو ثبّت نتيجته.

IETF
اسم ملف ACME لا يَعِد بإصدار الشهادة
يمكن أن يظهر الاسم نفسه في دليل سلطة التصديق اليوم، أو يُقبل باتفاق خاص من دون أن يظهر فيه، أو يصبح غير متاح بعد إنشاء الطلب وقبل `finalize`. يجعل الحقل الجديد الاختيار واضحا، لكنه لا يحول الاسم إلى عقد دائم.
IETF
من يملك حق اختبار مفتاح Babel المحجوب عن القراءة؟
لنتصور مشغّلاً لا يستطيع قراءة قيمة مفتاح مصادقة الرسائل (MAC) المضبوط لبروتوكول Babel. يستطيع، إذا سمحت صلاحياته الفعلية، أن يرسل سلسلة ثنائية ورمز MAC مرشحاً إلى إجراء الاختبار، ثم يتلقى جواباً منطقياً واحداً: تطابق أو عدم تطابق. تظل بايتات المفتاح محجوبة، لكن استخدامه في حساب…