
الخلاصة
- عرّف RFC 2367 واجهة socket ذات امتياز بين تطبيق إدارة المفاتيح ومحرك المفاتيح المحلي؛ ولا تتجاوز سلطة الرد هذه الواجهة المحلية.
- تصف
SADB_GETوSADB_DUMPوحالاتLARVALوMATUREوDYINGوDEADسجلاً محلياً، لا هوية الطرف البعيد ولا السياسة الفعلية ولا استخدام الحزم. - تحتاج النتيجة إلى وصل سلطة العملية ومعاملة PF_KEY وحيازة المفتاح والتفاوض البعيد وقرار SPD ومعالجة AH/ESP والاستلام ونتيجة التطبيق.
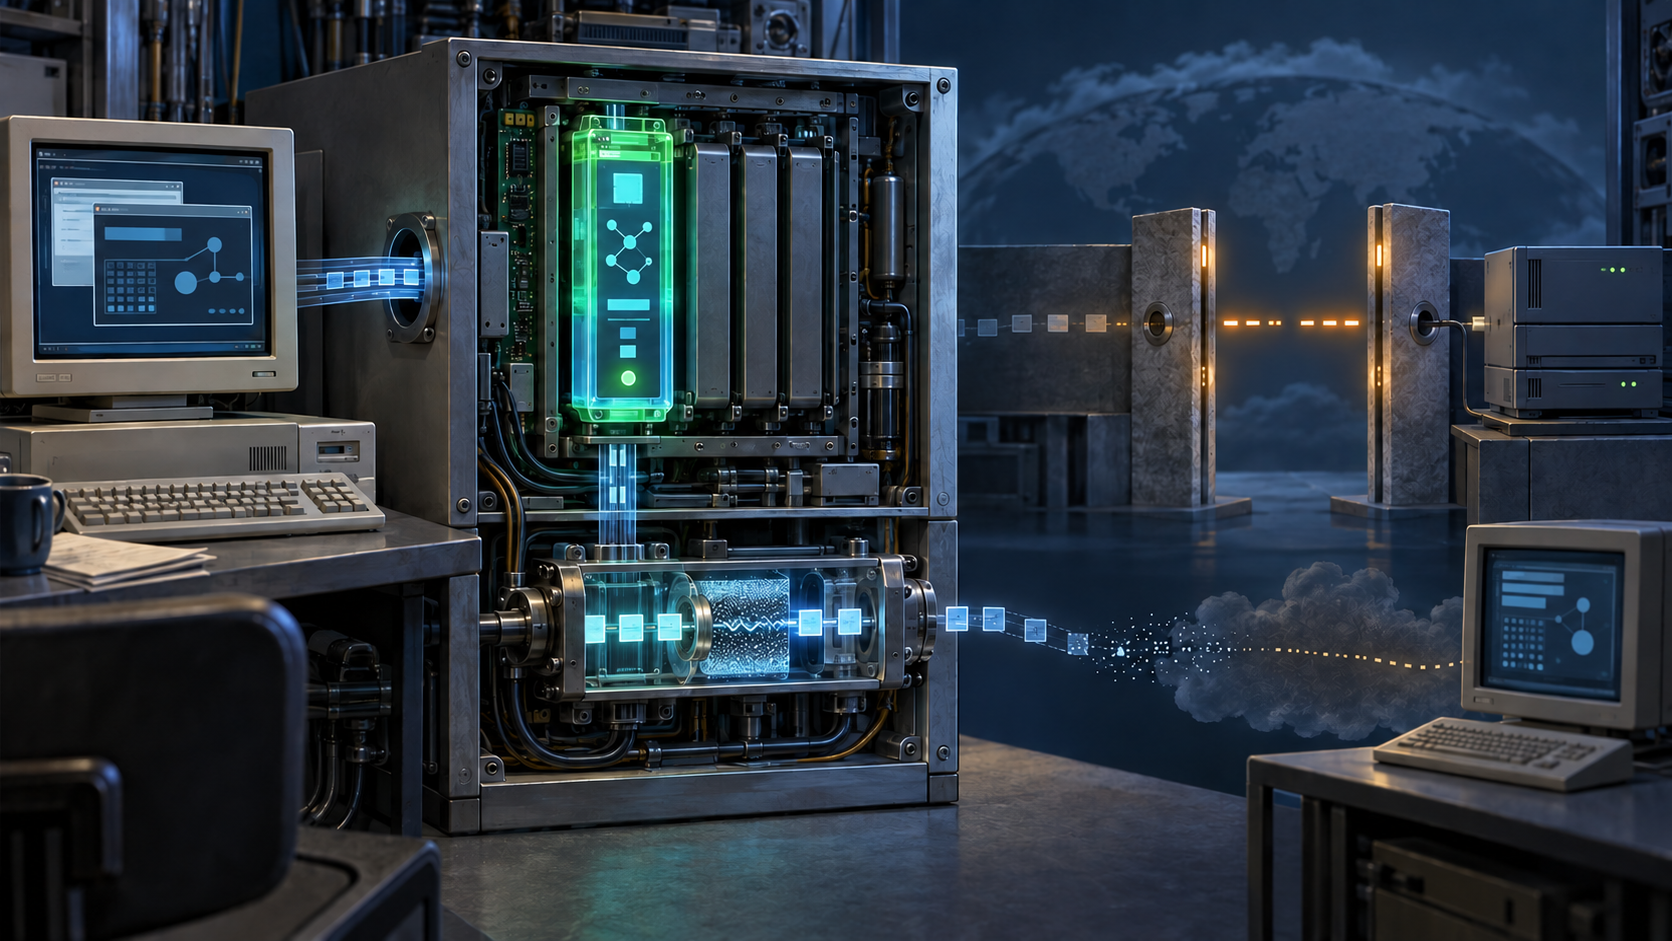
يفصل النموذج المفاهيمي ثلاثة مسارات. يتصل daemon إدارة المفاتيح بمحرك المفاتيح عبر PF_KEY، ويتصل بكيان الإدارة البعيد عبر PF_INET أو PF_INET6، بينما تحصل معالجة IPsec داخل النواة على SA عبر واجهة داخلية أخرى. نجاح المسار الأول لا يراقب المسارين الآخرين.
تستطيع SADB_ADD إدخال رابطة كاملة، أو يحجز SADB_GETSPI قيمة SPI ثم يكملها SADB_UPDATE. ويعيد SADB_GET نسخة محلية، فيما تطلب ACQUIRE إنشاء الحالة وتبلغ EXPIRE عن العمر وتحذف DELETE أو FLUSH السجلات. هذه أفعال محلية دقيقة وليست مصادقة ثنائية.
النضج اسم لانتقال محلي
تأتي LARVAL بعد GETSPI، وMATURE بعد ADD أو UPDATE، وDYING وDEAD عند الحدين المرن والصلب للعمر. لا تقول أي حالة إن الطرف الآخر ثبّت الرابطة العكسية أو صادق الهوية الصحيحة أو فوّض محددات المرور أو عالج حزمة.
SPI مفتاح بحث لا اعتماد هوية. واسم الخوارزمية إعداد لا دليل على حماية المفتاح أو نجاح الحساب. والعمر عداد محلي. وقد تعني القيمة صفر عدم استخدام المصادقة أو التشفير. لذلك لا يجوز تحويل اكتمال الحقول إلى عبارة «النفق آمن».
يوحي SADB_DUMP بصورة شاملة لأنه يعيد جدول المفاتيح المحلي وينهيه بعلامة. لكن RFC يقصره على التصحيح ويحظر الاعتماد عليه في التشغيل الأساسي. كما أن تسليم رسائل PF_KEY غير مضمون عند نفاد buffers. قد تكون الصورة صحيحة في لحظة، ناقصة كتاريخ، ومختلفة عن حالة الطرف الآخر.
صاحب الكتابة جزء من البرهان
كان فتح raw socket محصوراً في عمليات موثوقة ذات امتياز. وتمنح الواجهة اليدوية سيطرة واسعة على SAs المحلية. ويحذر RFC 2367 من أن تمكين مستخدم غير ذي امتياز من الإنشاء أو القراءة أو التعديل أو الحذف يمنع النظام من تقديم خدمة الأمن ذاتها.
لذلك يبدأ التدقيق بهوية العملية والملف التنفيذي ونسخة الإعداد وصاحب القرار والامتياز الفعلي. ويسجل أصل المفتاح وحدود ظهوره الصريح ومن يستطيع قراءته من دون نشر السر. إن حذف مادة المفتاح من رد UPDATE لأن بعض listeners غير مخولين يوضح أن رؤية الحالة ليست حيازة للمفتاح.
تبقى السياسة والحزمة خارج الصف
تجعل RFC 4301 قاعدة SPD تختار BYPASS أو DISCARD أو PROTECT. وقد تبقى خانة SAD بعد تغيير قاعدة SPD أو حذفها، وقد توجد SA يدوية بلا قاعدة مقابلة. الوجود لا يثبت الاختيار.
وتضع RFC 7296 في IKEv2 مصادقة الهوية وتفويض PAD ومحددات المرور وChild SAs الاتجاهية. وقد يختلف الطرفان مؤقتاً عند فقد الرسائل. لا يستعيد MATURE المحلي هذه القرارات البعيدة.
ثم تنفذ RFC 4303 ESP لكل حزمة: الخدمات المختارة، والتحويل الصادر، والتحقق الوارد. وبعد ذلك تبقى الإحالة والوصول والنقل وترخيص التطبيق. زيادة عداد دليل جزئي فقط.
السجل القابل للدفاع يربط العملية المميزة، وطلب PF_KEY وردّه، وجيلي SAD وSPD، ومصدر المفتاح المحمي، والتفاوض البعيد الموثق والمفوّض، ومطابقة التدفق، ونتيجة AH/ESP، والمشاهدة البعيدة، ورد التطبيق. وتبقى الفجوة ظاهرة إذا غاب أحدها.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات