
الموضوع
أتمتة الأمان
ضمن جانب الموضوع، تربط تحليلات موضوع أتمتة الأمان المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

جمعية موارد الأرقام
التحقق بخطوتين باستخدام مفاتيح المرور في RIPE NCC: ما الذي يعمل بالفعل
في وثائق RIPE NCC الخاصة بالتحقق بخطوتين، يوجد عنوان قسم حرفي هو "Setting up 2FA with Passkey". قرأت خطوط فهرسة هذا العنوان كمؤسسة تايوانية في بطاقة دليل إعلامية، لكن الحقيقة أبسط وأهم: إنه دليل إعداد مفاتيح مرور (Passkeys) كعامل ثانٍ لحماية حسابات RIPE NCC Access، وهي نظام…

تاريخ
رسم RFC 2411 خريطة القواعد، لكنه لم يسجل ما نفذته الأجهزة
لا يكفي أن تكون القاعدة صحيحة؛ يجب أن يكون واضحًا أي وثيقة تملكها. في IPsec أواخر التسعينيات، كان تكرار القاعدة في كل مسودة خوارزمية يهدد بتحويل الشرح الواحد إلى نسخ متعارضة. عالج RFC 2411 هذا الخطر بتوزيع المسؤولية على سبع عائلات من الوثائق، مع إبقاء الخريطة نفسها منفصلة عن دليل…

IETF
بقي المسار كما هو، وتغيّر السجل
يمنح RFC 9535 كل عقدة عنواناً معيارياً داخل قيمة JSON بعينها. دقة العنوان حقيقية، لكنها لا تحفظ هوية السجل بعد تغيّر الوثيقة.
ملف القضية
RFC 9649: الصورة الصحيحة قد تصبح طلبًا غير محدود للذاكرة
وصل ملف WebP صغير عبر الشبكة، لكن أبعاده المعلنة طلبت من المفكك مساحة عمل أكبر بكثير من حجمه المنقول. كان تركيب الحاوية قابلًا للقراءة، ولم يتضمن الملف محتوى نشطًا، ومع ذلك صار فتحه قرارًا متعلقًا بالتوافر وحدود الموارد. يوضح هذا المثال الحد الذي يرسمه RFC 9649: تعريف البايتات…

تاريخ
كان NULL اتفاقاً بين الطرفين، لا إعلاناً ظاهراً في الحزمة
حوّل RFC 2410 غياب التشفير إلى خيار يمكن التفاوض عليه بدقة داخل ESP. عرف الطرفان أن الحمولة ستبقى بلا سرية مع إمكان حمايتها بخوارزمية سلامة مستقلة، لكن الجهاز الواقع في منتصف المسار لم يكن يملك من الحزمة العادية دليلاً حتمياً على ذلك. كما أن قابلية القراءة لم تكن تفويضاً…
IETF
صدرت الشهادة، لكن سلسلة التسليم لم تكتمل
يمنح RFC 9538 شبكةَ توصيل محتوى في المصب مساراً منضبطاً للحصول على شهادة بمفتاحها هي، من دون استلام المفتاح الخاص طويل الأجل من الشبكة في المنبع. إلا أن ذلك لا يثبت مسار DNS ولا اكتمال النشر على الحواف ولا المحتوى الذي وصل إلى المستخدم.

ملف القضية
RFC 9646: توقيع CSR يثبت حيازة المفتاح ولا يمنح هوية الجهاز
نظر المدقق إلى طلب شهادة صحيح التوقيع وسأل السؤال الأصعب: من أنشأه، وبأي علاقة تمهيد موثوقة، ومن وافق على السمات التي ستصبح هوية تشغيلية؟ في RFC 9646 لا تكفي صحة التوقيع للإجابة. بل إن الرسالة التي تختار الخوارزمية والصيغة تصل في استجابة HTTP 400 لا يمكن توقيعها كبيانات التمهيد.

تاريخ
أثبت HASH الثالث استلام الاختيار، لا سلطة المسارات ولا تثبيتها
ربط Quick Mode في RFC 2409 اقتراحات رابطة الأمان وهويات العملاء ورقمي nonce بثلاث قيم HASH محمية. كان ذلك كافياً لإسناد نص التفاوض إلى حالة Phase 1 الموثقة. لم يكن كافياً لمنح بوابة حقاً تلقائياً في كل مسار عميل، أو لإثبات أن الطرفين ثبّتا الروابط التي تفاوضا عليها.

تاريخ
لم تكن سياسة الأمان هي الحزمة نفسها
عند بوابة الشبكة، لم يكن وجود قاعدة ومفتاح كافياً للحكم على حزمة بعينها. فصلت RFC 2401 بين القرار الذي تختاره السياسة، والحالة التي توفرها رابطة الأمان، والمعالجة التي يجب أن تقع فعلاً ثم تُراجع مرة أخرى عند الاستقبال.

ملف القضية
RFC 9645: الضبط يمنح مسارات هوية متعددة، لكن الجلسة تنفذ مسارًا واحدًا
قد تُظهر لوحة الضبط شهادة ومفتاحًا عامًا خامًا ومفتاحًا مشتركًا لـ TLS 1.2 ومفتاحًا خارجيًا لـ TLS 1.3، وكلها صالحة ومصرح بها. لكن الاتصال الذي غيّر النظام لم يستخدمها جميعًا. السؤال القيادي ليس ما الذي كان ممكنًا، بل أي مسار نفذته الجلسة، ومن تحقق من هوية من، وأي صلاحية منحتها…

تاريخ
عرّفت ملفات الارتباط حالة التفاوض، لا هوية الطرف
جعل RFC 2408 زوج ملفات الارتباط مفتاحاً للعثور على رابطة ISAKMP، وجعل Message ID مفتاحاً لتفاوض المرحلة الثانية. لكن الرسالة التي تصل إلى الحالة الصحيحة قد تظل صادرة عن هوية غير مثبتة، أو محكومة بسياسة ترفضها، أو مرتبطة برابطة لم تُثبَّت في النظام التشغيلي.

تاريخ
اتفقت الأطراف على الرقم، ولم تتفق تلقائياً على السلطة
منح RFC 2407 أطراف ISAKMP أرقاماً مشتركة تفهم بها الموقف والهوية والبروتوكول والتحويل. كان الاتفاق على الرقم شرطاً للتشغيل البيني، لا تفويضاً سياسياً. ظلت الجهة التي تربط الهوية والقاعدة التي تسمح والمكوّن الذي ينفذ خارج سجل الأرقام.

ملف القضية
RFC 9644 وحدود السلطة في إثبات اختيار خوارزميات SSH
قد يذكر سجل الحوكمة كل الخوارزميات المسموح بها، ويثبت نظام الإدارة أن الإعداد قُبل، وتعرض المنصة أن الجهاز يدعم الخيارات المطلوبة. ومع ذلك يبقى السؤال التنفيذي بلا جواب: ماذا عرض كل طرف في الجلسة، وما الذي اختير في كل اتجاه، وأي مفتاح مضيف ظهر، وهل وصلت العملية إلى نتيجة نافعة؟…

تاريخ
أُخفيت الحمولة وبقي الغلاف مرئياً
استطاع ESP أن يحجب محتوى الرزمة من دون أن يمحو حركتها على الشبكة. بقي العنوان الخارجي وSPI ورقم التسلسل والحجم والتوقيت مرئية. لم تعد RFC 2406 بحزمة تختفي كلها، بل رسمت لكل حقل حدوداً مختلفة بين التشفير والسلامة وما يحتاجه الطريق كي يوصل البيانات.

ملف القضية
استُعيدت الشجرة، ولم تعد سلطة المفاتيح: RFC 9642
يوحّد RFC 9642 تمثيل المفاتيح المركزية والمضمنة والشهادات والقيم المشفرة والمفاتيح المدمجة في نموذج YANG. وقد تعود كل العقد إلى جهاز بديل بينما يبقى مفتاح تشفير المفاتيح مرتبطاً بالمفتاح الأساسي القديم، فلا تعود القدرة التشغيلية التي توحي بها الشجرة.
ملف القضية
نجح المرجع إلى مرساة الثقة، لكن قبول الطرف لم يُثبت بعد: RFC 9641
يستطيع RFC 9641 أن يثبت أن مرجعًا في شجرة YANG يصل إلى كيس معروف من الشهادات أو المفاتيح العامة. لكنه لا يسجل، بمفرده، أي نسخة من المرساة استُخدمت في جلسة بعينها، ولا وقت التحقق، ولا اسم الخدمة المتوقع، ولا سياسة الإبطال، ولا سبب قبول الطرف أو رفضه. صلاحية المرجع هي بداية ملف…
تاريخ
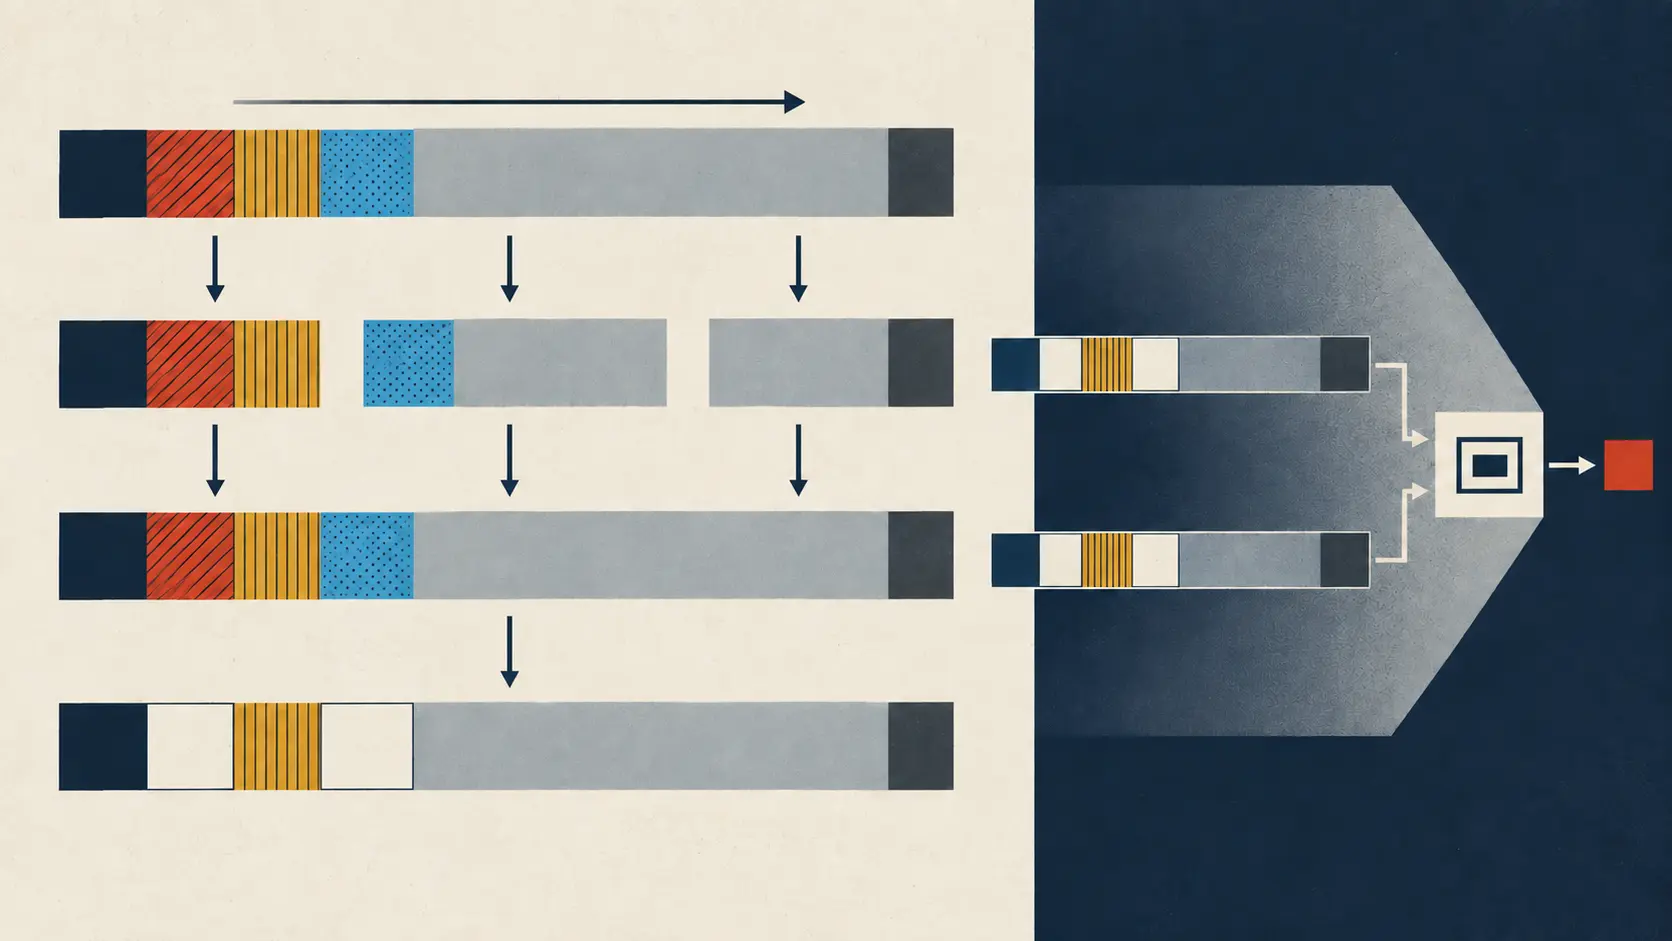
لم يكن العرض الموثَّق هو صورة الحزمة المنقولة
كان يمكن أن تصل حزمة برأس مختلف عما غادر، ومع ذلك تنجح في AH. لم توثّق RFC 2402 كل بت كما ظهر على الطريق؛ بل بنت عرضاً مشتركاً يحفظ الثابت، ويتنبأ بما سيتغير بصورة حتمية، ويضع صفراً مكان المحتوى المتغير غير المتوقع أثناء الحساب فقط.

ملف القضية
لم يظهر السر في الاستجابة، لكن ذلك لم يثبت استحالة استخراجه: RFC 9640
يتيح RFC 9640 تمثيل المفتاح على أنه مخفي عن واجهات الإدارة مع بقائه متاحاً للخادم. هذا حد واضح ومفيد، لكنه لا يثبت أن المفتاح وُلد داخل عتاد موثوق أو أنه غير قابل للاستخراج عبر كل واجهة أو نسخة احتياطية أو ذاكرة تشغيل.

IETF
عاد الالتزام، لكن توقف العميل القديم يحتاج إلى دليل
ينقل RFC 9561 تخطيط SCSI في pNFS إلى معرّفات NVMe وحجوزاته وأوامر التفريغ. يضمن هذا لغة مشتركة، لكنه لا يجعل نجاح أمر واحد دليلاً على العزل والمتانة ونتيجة التطبيق معاً.

IETF
حصلت الخوارزمية على رقم، لا على سلسلة ثقة
يمنح RFC 9563 توقيعات SM2 وملخصات SM3 معرّفات ثابتة داخل DNSSEC. يحل ذلك مشكلة التسمية على السلك، لكنه لا يثبت توافق IETF أو ملاءمة التشفير أو دعم أدوات التحقق أو نجاح حل الاسم بصورة موثقة.