
الموضوع
الهوية الرقمية وبيانات الاعتماد
ضمن جانب الموضوع، تربط تحليلات موضوع الهوية الرقمية وبيانات الاعتماد المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

IETF
صغرت المصافحة، لكن الشهادات الغائبة أصبحت حالةً سابقة للاتصال
تقترح مسودة من IETF إخراج الشهادات الوسيطة الكبيرة من أساليب EAP القائمة على TLS لما بعد الكم. لا تختفي البايتات؛ بل تنتقل إلى جلب سابق عبر EST، وذاكرة مخبأة محلية، وقرار إداري بأن الطرفين جاهزان فعلاً.

IETF
توقيع الوكيل لا يحفظ وحده الدليل على مصدر سلطته
قد ينجح التحقق من تفويض وكيل برمجي اليوم، ثم يعجز مدقق مستقل بعد سنوات عن معرفة سبب الثقة بمفتاح التوقيع ومتى وُجد السجل. تعالج مسودة فردية جديدة هذه المسافة بين القرار الفوري والدليل المؤرشف.

IETF
وصلت سمة الأولوية. وبقي وقت البث موضع تنافس
يمنح مشروع عمل جديد في RADEXT خادم RADIUS لغة مشتركة لنقل أهلية اتصالات الطوارئ ودرجتها على شبكات Wi‑Fi. لكنه لا يحول قرار المصادقة إلى نتيجة مضمونة؛ فالجهاز والوسط اللاسلكي والمسار اللاحق والتطبيق ما زالت لكل منها نقطة قرار وسجل إثبات مستقل.

ملف القضية
نجحت المصادقة، لكن الإذن لم يصدر
تصل الرسالة الموقعة نفسها إلى مدققين لا يتشاركان ذاكرة الـnonce. يستطيع كلاهما إثبات صحة التوقيع، بينما يعرف أحدهما فقط أن الطلب تكرر. وحتى هذا الإثبات لا يقرر إن كان مسموحاً للحمولة أن تُحدث الأثر المطلوب. هنا يرسم WIMSE الحد الفاصل بين الدليل والسلطة.
IETF
وصل أمر الإنهاء بعدما أُحرق الأصل بالفعل
ترسم المراجعة 17 من SATP Core حداً لا تعود عنده كلمة «إلغاء» مرادفة للاسترجاع. قبل `Commit-Final` يمكن رد بعض الحالات المحلية؛ وبعد إتلاف الأصل في شبكة المصدر يصبح الأمر صحيحاً من حيث التوقيع وعاجزاً من حيث الأثر.

IETF
تغيّر مفتاح ACME، لكن تفويض DNS القديم ما زال سارياً
تفصل المراجعة الجديدة لتحدي DNS الدائم في ACME بين صيانة المفتاح وسحب الصلاحية. قد يتوقف المفتاح الخاص القديم عن توقيع الطلبات، فيما تظل بصمته العامة سنداً لتفويض لم تنته مدته.

IETF
نجح التحقق من الدليل. فمن يتحمّل مسؤولية الوسم؟
تستطيع شفافية المفاتيح إثبات أن إجابة الدليل متسقة مع سجل سابق، لكنها لا تعيّن وحدها صاحب السلطة ولا الطرف الذي اعتمد على الإجابة ولا من يلزمه الاستمرار في المراقبة. وهذه هي الفجوة التي أعادتها مراجعة IETF الأخيرة إلى الواجهة.
ملف القضية
سأل خادم الموارد عن الرمز، فأخبر خادم التفويض بوقت حضور المستخدم: RFC 9701
يمنح استبطان الرمز خادم الموارد حقيقة حديثة من جهة التفويض، لكنه ينشئ في المقابل إشارة مراقبة: من سأل، وعن أي رمز، ومتى. يضيف RFC 9701 توقيعاً وتشفيراً اختيارياً إلى الإجابة، ولا يلغي كلفة الخصوصية أو مسؤولية القرار المحلي.

IETF
صغرت الشهادة، لكن قرار الثقة لم يصغر
ملخص تحليلي لـ صغرت الشهادة، لكن قرار الثقة لم يصغر يشرح التطور، والأدلة العامة المتاحة للقراء، والمنظمات المعنية، والسياق الإقليمي، والتعرض للسوق، والعواقب التي قد تترتب على البنية التحتية. كما يربط سياق تحليلات IETF الإشارة بعمليات الشبكة، واستراتيجية المزود، وقرارات الحوكمة،…
IETF
الشهادة ما زالت تشمل الرقم، لكن المكالمة لم تحصل على حكم
تضيف آلية OCSP المقترحة لنظام STIR دقة مهمة: يمكن السؤال عن صلاحية الشهادة لرقم هاتف بعينه، لا عن الشهادة في المجمل فقط. غير أن هذه الدقة لا تجعل خدمة الحالة تعرف المتكلم أو نيته، ولا تمنحها سلطة تقرير مصير المكالمة.

ملف القضية
ظهر اسم SHA3 صحيحاً، لكن حقل المعلمات حمل ادعاءً آخر
قد يتفق نظامان على معرّف الخوارزمية ويختلفان على الكائن الذي جرى تبادله فعلاً. يوضح RFC 9688 أن الغياب و`NULL` وقيمة التخصيص ليست أشكال عرض متكافئة، بل حالات بروتوكولية يجب أن تبقى قابلة للإثبات.

IETF
لم يظهر تعارض معياري، لكن مفتاح المصنع لم يحصل على درجة أمان
لم تجد IESG تعارضاً يمنع نشر تصنيف IRTF للمفاتيح ومراسي الثقة التي يثبتها المصنع. هذا قرار بشأن مسار النشر، لا ترتيب أمني للطرق الخمس ولا شهادة بأن المفتاح بقي سرياً داخل خط الإنتاج.

IETF
فكّ مستلم واحد تشفير JWE، لكن سياسة المستلمين لم تُحسم بعد
قد يعيد ظرف JWE متعدد المستلمين النص الواضح بعد نجاح مسار تشفيري واحد. يحدد ملف HPKE الجديد ما نجح في ذلك المسار، لكنه لا يثبت وحده أن كل مستلم إلزامي نجح، أو أن جميع الخوارزميات مقبولة، أو أن قائمة التوزيع المعتمدة لم تتغير.

IETF
إيصال SATP يثبت قول البوابة، لا سيطرة المستفيد على الأصل
في نهاية النقل، توقّع البوابة المستقبلة على إفادة بأنها أسندت الأصل الجديد إلى المستفيد المقصود. هذه إفادة قابلة للإسناد والمراجعة، لكنها ليست وحدها اختباراً بأن المستفيد صار قادراً فعلاً على التحكم في الأصل داخل شبكة الوجهة.
ملف القضية
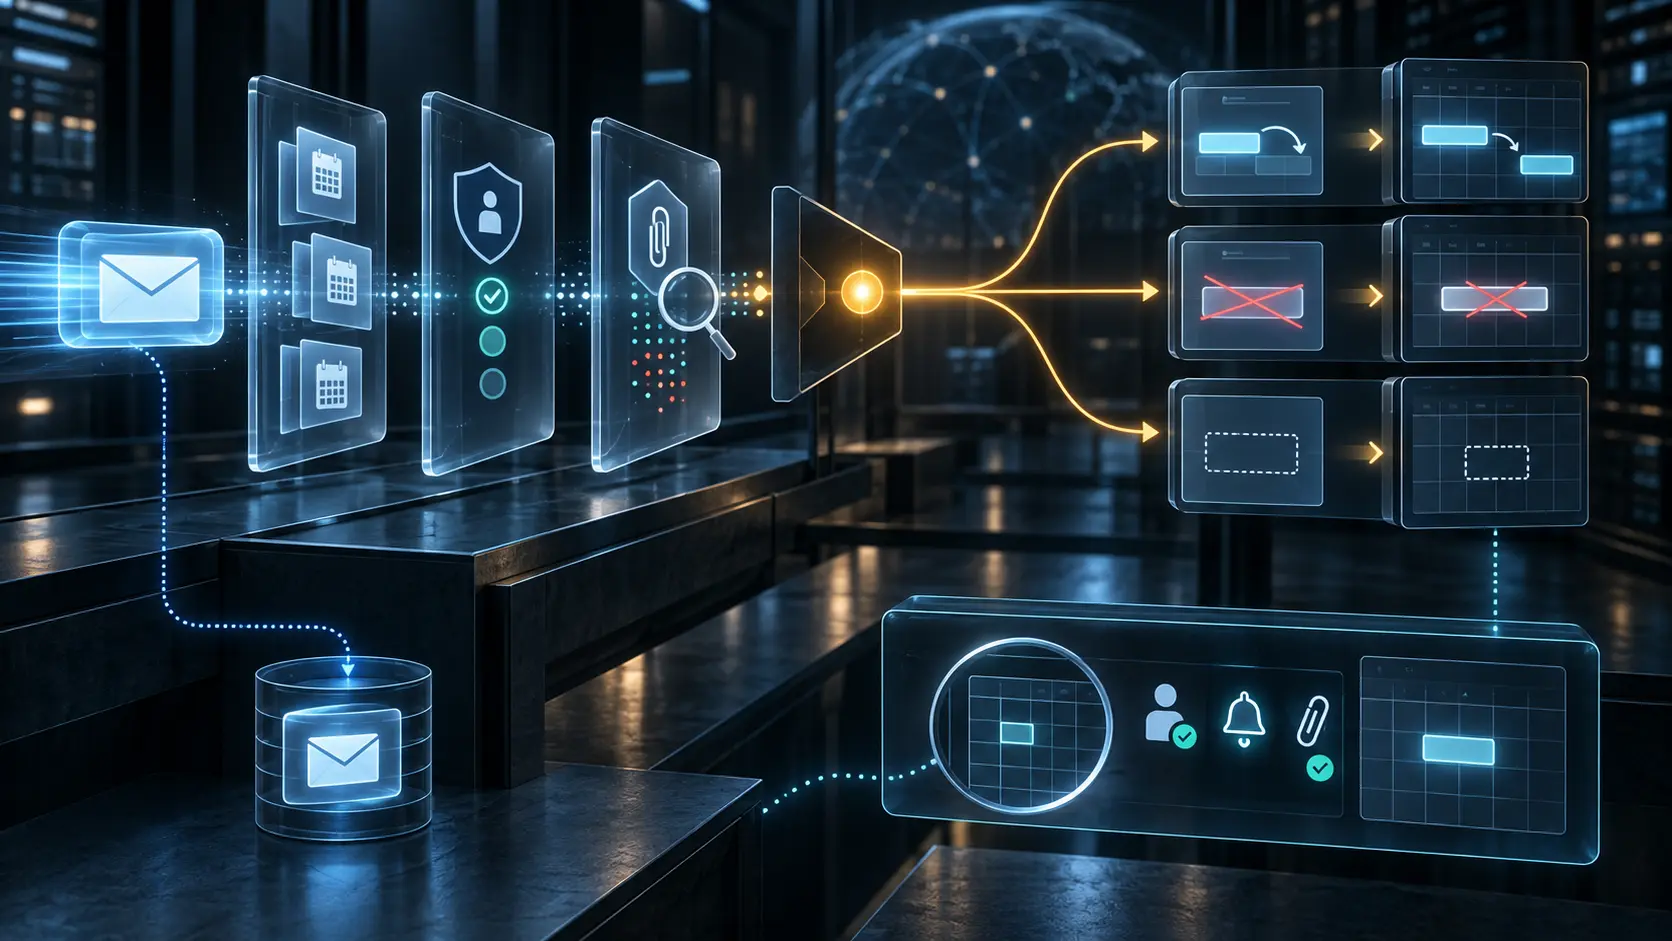
بدت الدعوة سليمة، لكن المرفق المضمّن كان كافيًا لإيقاف تعديل التقويم
يتيح RFC 9671 لـ Sieve معالجة بيانات التقويم القادمة بالبريد، لكنه لا يسمح لسلامة بنية الدعوة بأن تتجاوز سلامة ما تحمله. إذا كشف الفحص مرفقًا مضمّنًا خبيثًا، يجب ألا تُعالَج بيانات التقويم.

ملف القضية
انتهت الدقائق على الجهاز المفتوح، وبقيت المشاركة للمهاجم
تجعل RFC 9670 مشاركة كائنات JMAP قابلة للوصف عبر Principals وحقوق وإشعارات موحّدة. لكنها تحذر من أن وصولاً عابراً إلى عميل مفتوح يمكن أن يتحول إلى تفويض دائم؛ فنجاح حفظ `shareWith` لا يثبت أن صاحب الحساب قصد الجهة الجديدة أو لاحظها.

جمعية موارد الأرقام
التحقق بخطوتين باستخدام مفاتيح المرور في RIPE NCC: ما الذي يعمل بالفعل
في وثائق RIPE NCC الخاصة بالتحقق بخطوتين، يوجد عنوان قسم حرفي هو "Setting up 2FA with Passkey". قرأت خطوط فهرسة هذا العنوان كمؤسسة تايوانية في بطاقة دليل إعلامية، لكن الحقيقة أبسط وأهم: إنه دليل إعداد مفاتيح مرور (Passkeys) كعامل ثانٍ لحماية حسابات RIPE NCC Access، وهي نظام…
IETF
صدرت الشهادة، لكن سلسلة التسليم لم تكتمل
يمنح RFC 9538 شبكةَ توصيل محتوى في المصب مساراً منضبطاً للحصول على شهادة بمفتاحها هي، من دون استلام المفتاح الخاص طويل الأجل من الشبكة في المنبع. إلا أن ذلك لا يثبت مسار DNS ولا اكتمال النشر على الحواف ولا المحتوى الذي وصل إلى المستخدم.

ملف القضية
RFC 9646: توقيع CSR يثبت حيازة المفتاح ولا يمنح هوية الجهاز
نظر المدقق إلى طلب شهادة صحيح التوقيع وسأل السؤال الأصعب: من أنشأه، وبأي علاقة تمهيد موثوقة، ومن وافق على السمات التي ستصبح هوية تشغيلية؟ في RFC 9646 لا تكفي صحة التوقيع للإجابة. بل إن الرسالة التي تختار الخوارزمية والصيغة تصل في استجابة HTTP 400 لا يمكن توقيعها كبيانات التمهيد.

ملف القضية
RFC 9645: الضبط يمنح مسارات هوية متعددة، لكن الجلسة تنفذ مسارًا واحدًا
قد تُظهر لوحة الضبط شهادة ومفتاحًا عامًا خامًا ومفتاحًا مشتركًا لـ TLS 1.2 ومفتاحًا خارجيًا لـ TLS 1.3، وكلها صالحة ومصرح بها. لكن الاتصال الذي غيّر النظام لم يستخدمها جميعًا. السؤال القيادي ليس ما الذي كان ممكنًا، بل أي مسار نفذته الجلسة، ومن تحقق من هوية من، وأي صلاحية منحتها…