
الموضوع
الهوية الرقمية وبيانات الاعتماد
ضمن جانب الموضوع، تربط تحليلات موضوع الهوية الرقمية وبيانات الاعتماد المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
تاريخ
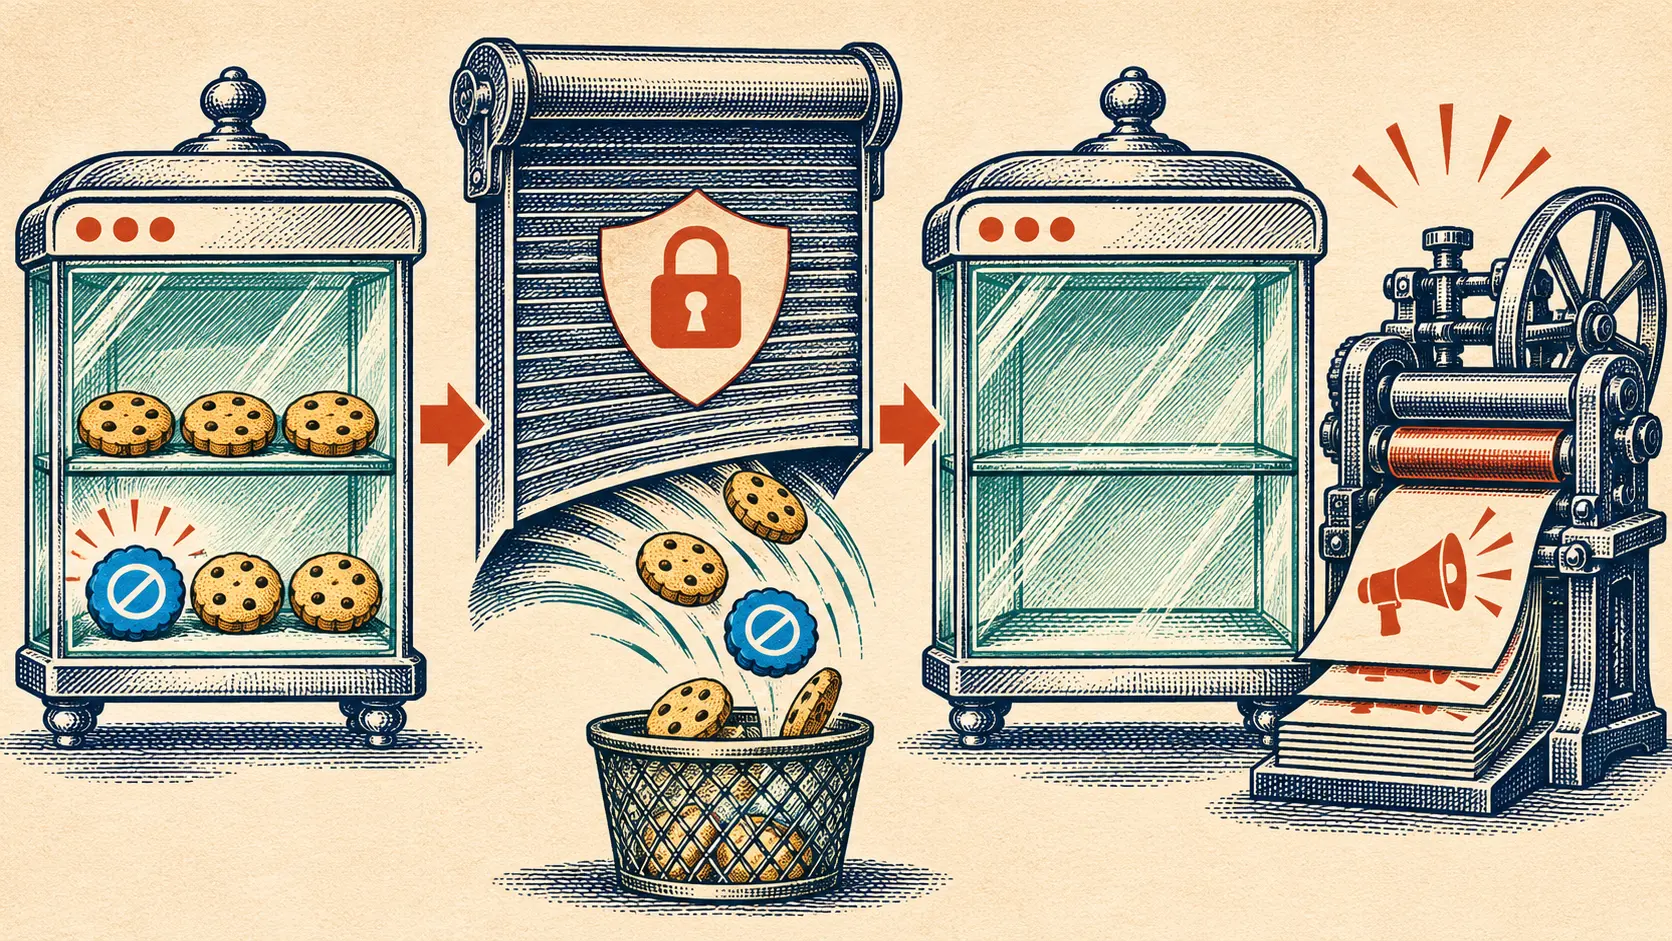
حفظت DoubleClick رفضك في ملف تعريف ارتباط. حظره قد يمحو الرفض.
كان الخروج من جمع البيانات لدى DoubleClick يعتمد على ملف تعريف ارتباط يسجل قرار المستخدم. في بعض المتصفحات، يحذف خيار رفض ملفات الارتباط كلها هذا الملف أيضاً. إذا عاد المستخدم لاحقاً إلى قبولها، وجب عليه طلب الخروج مرة أخرى. سجلت لجنة التجارة الفيدرالية الأمريكية هذه المفارقة في…
IETF
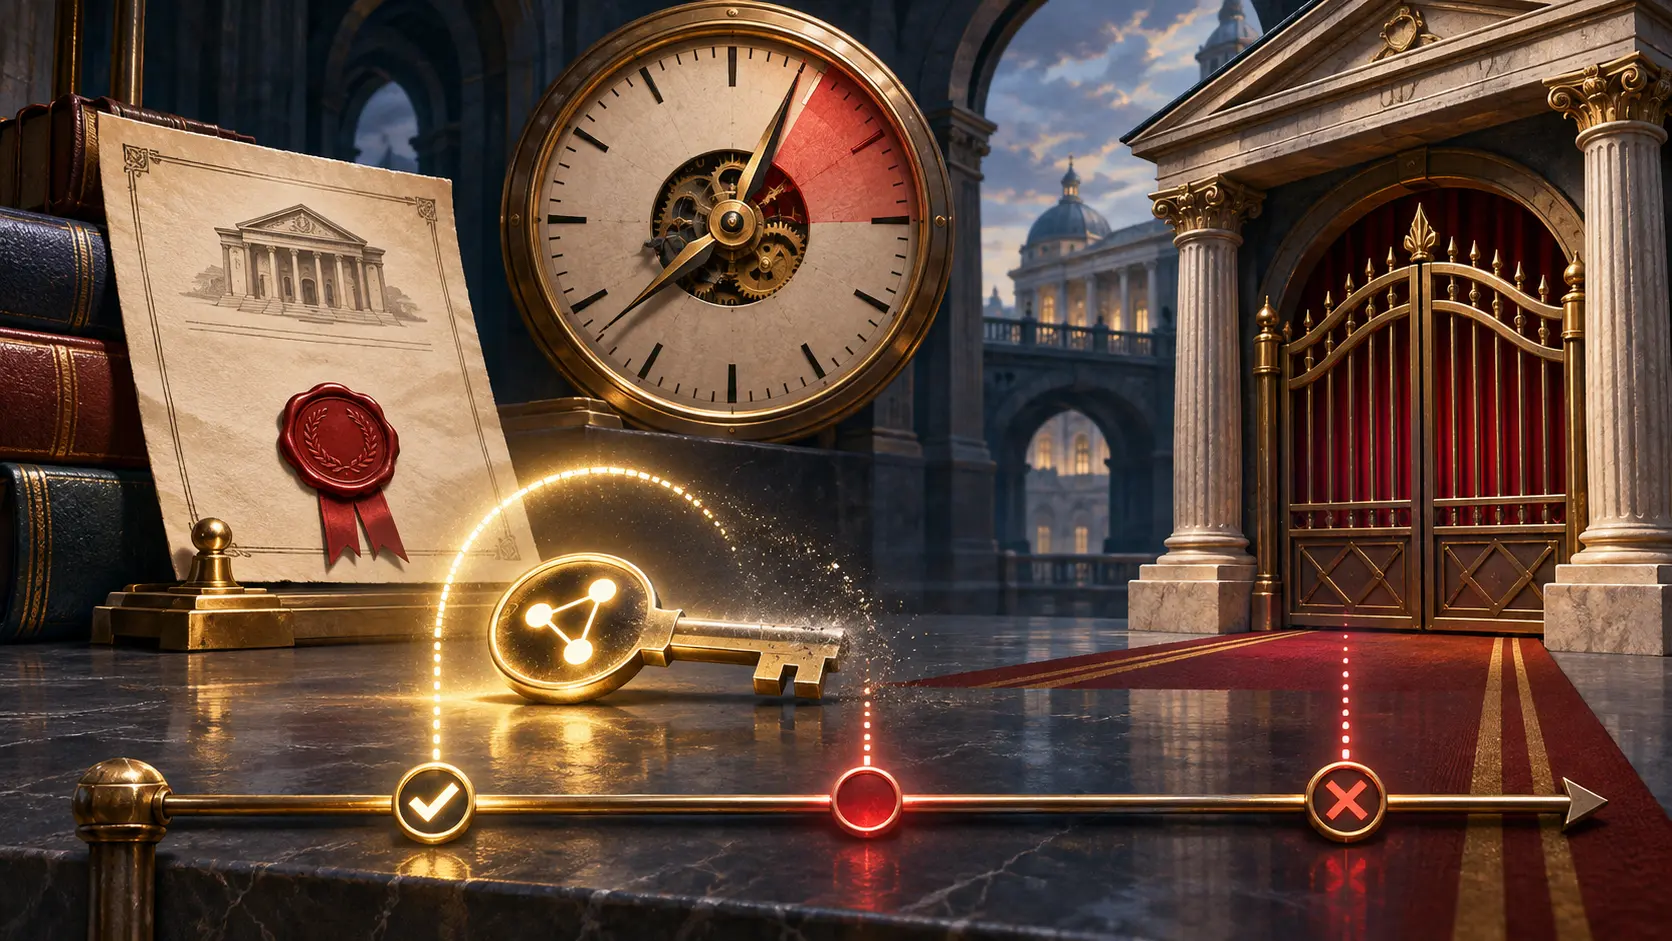
التفويض باقٍ، لكن هوية الوكيل انتهت عند باب التنفيذ
قد تقبل مؤسسة تفويض وكيل برمجي ثم تنتظر توقيعاً ثانياً قبل السماح بالفعل. خلال الانتظار تمضي ساعة أخرى: صلاحية هوية نسخة الوكيل التي تديرها الجهة المشغلة. مراجعة جديدة لمسودة إنترنت تجعل تلك الساعة جزءاً من قرار السماح الأخير.
IETF
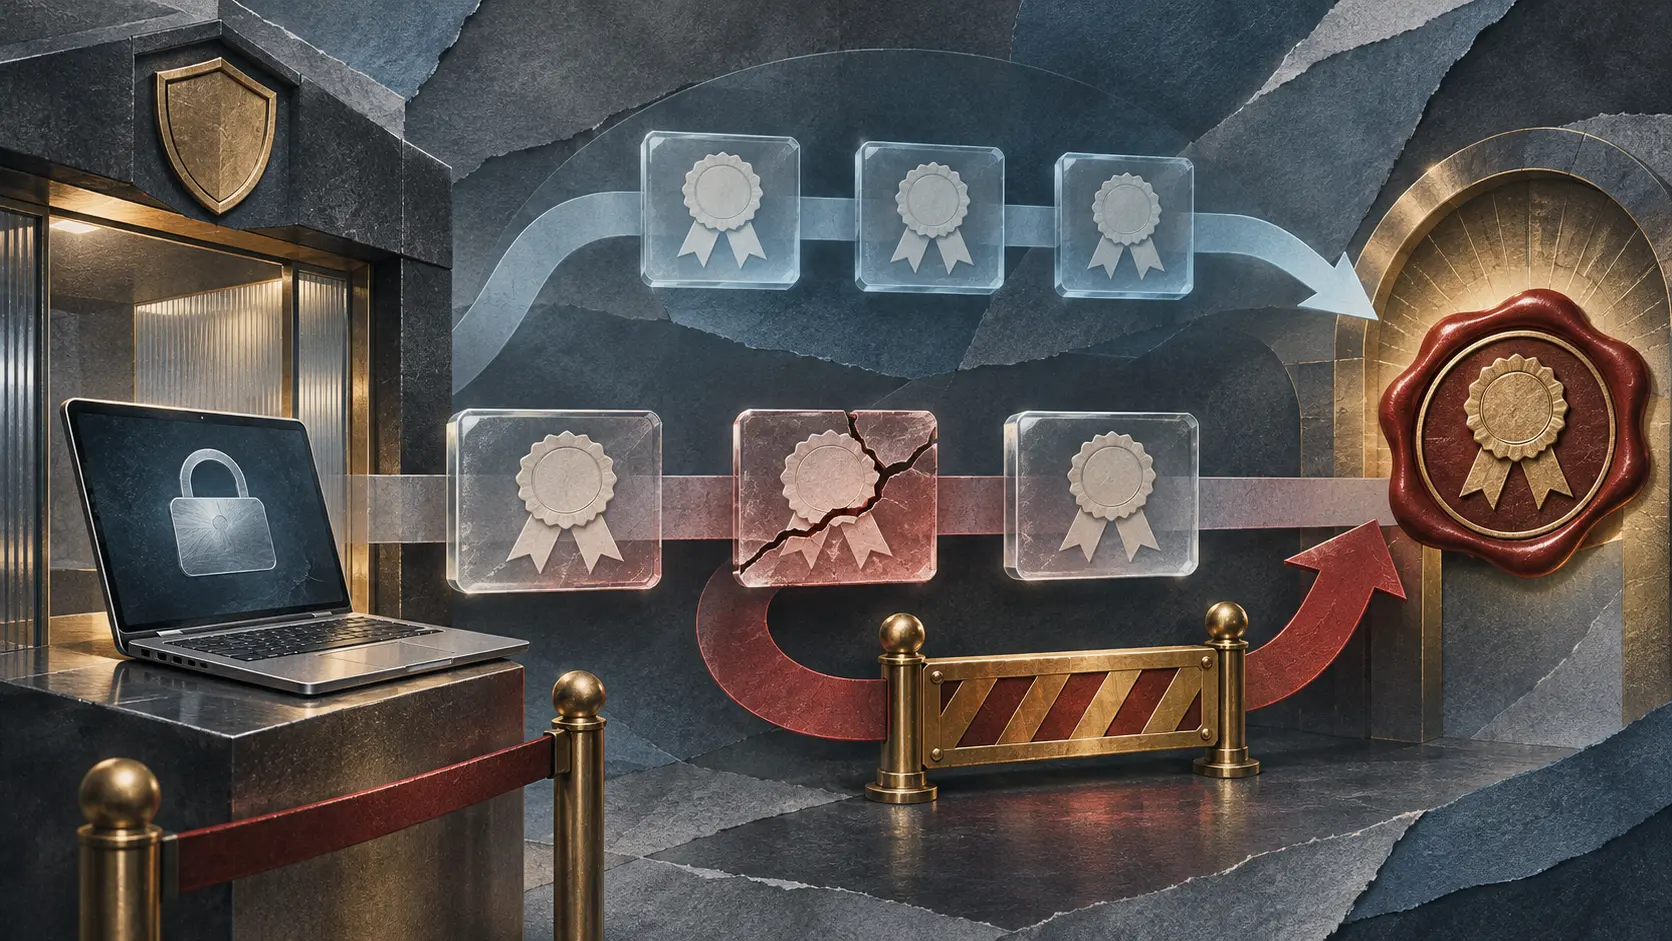
الجذر موثوق، لكن الشهادة المرفوضة لا تحصل على بطاقة عبور ثانية
أضافت مسودة TLS قيداً صغيراً إلى إعادة الاتصال: معرفة الجذر لا تمحو انتهاء شهادة أو إلغاءها أو اختلاف الاسم الذي تحمله.
تاريخ
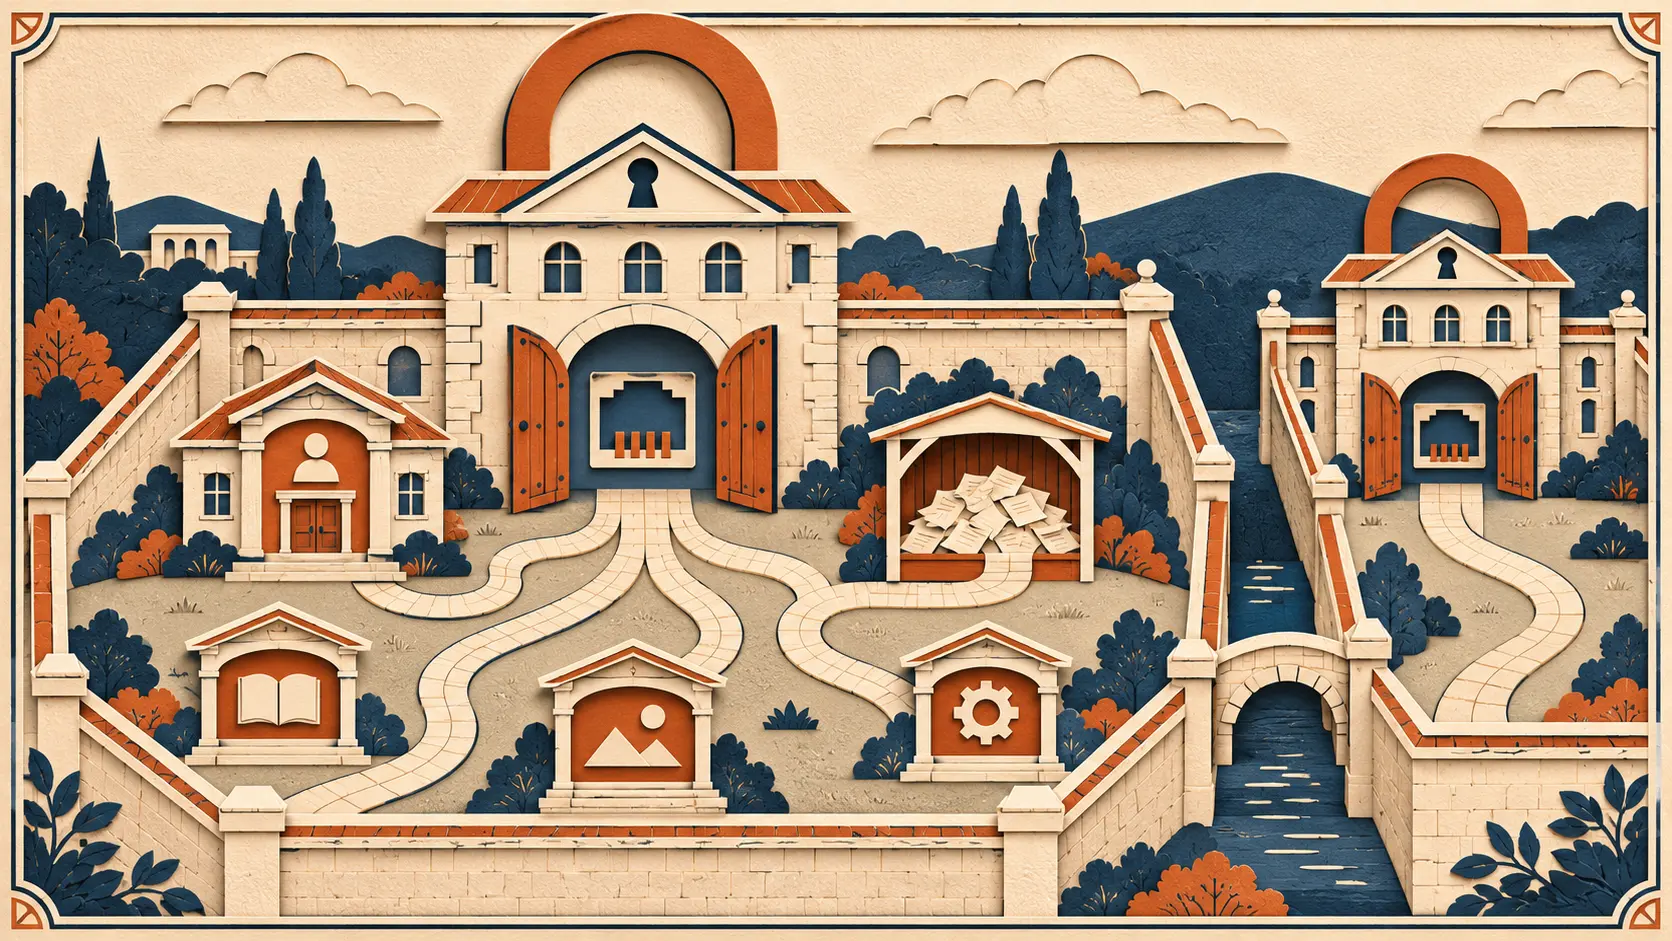
عدّ المتصفح المنفذ وترك المسارات كلها في الداخل
احتاجت صفحات الويب إلى حدّ يحدد من يتشارك صلاحيات المتصفح. رسم RFC 6454 ذلك الحد حول المخطط والمضيف والمنفذ، وترك مسارات الصفحات داخله.
IETF
مفتاح النطاق الفرعي قد يزكّي اسم النطاق الأب
أضافت مسودة DKIM2 الجديدة قفلاً في DNS يمنح النطاق الأب حق منع توقيع الفرع من توثيق اسم المرسل الظاهر. إذا لم ينشر الأب القفل، يبقى المسار مفتوحاً في القاعدة المقترحة.
تاريخ
سافر اسم الحساب وبقي دفتر العناوين عند النطاق
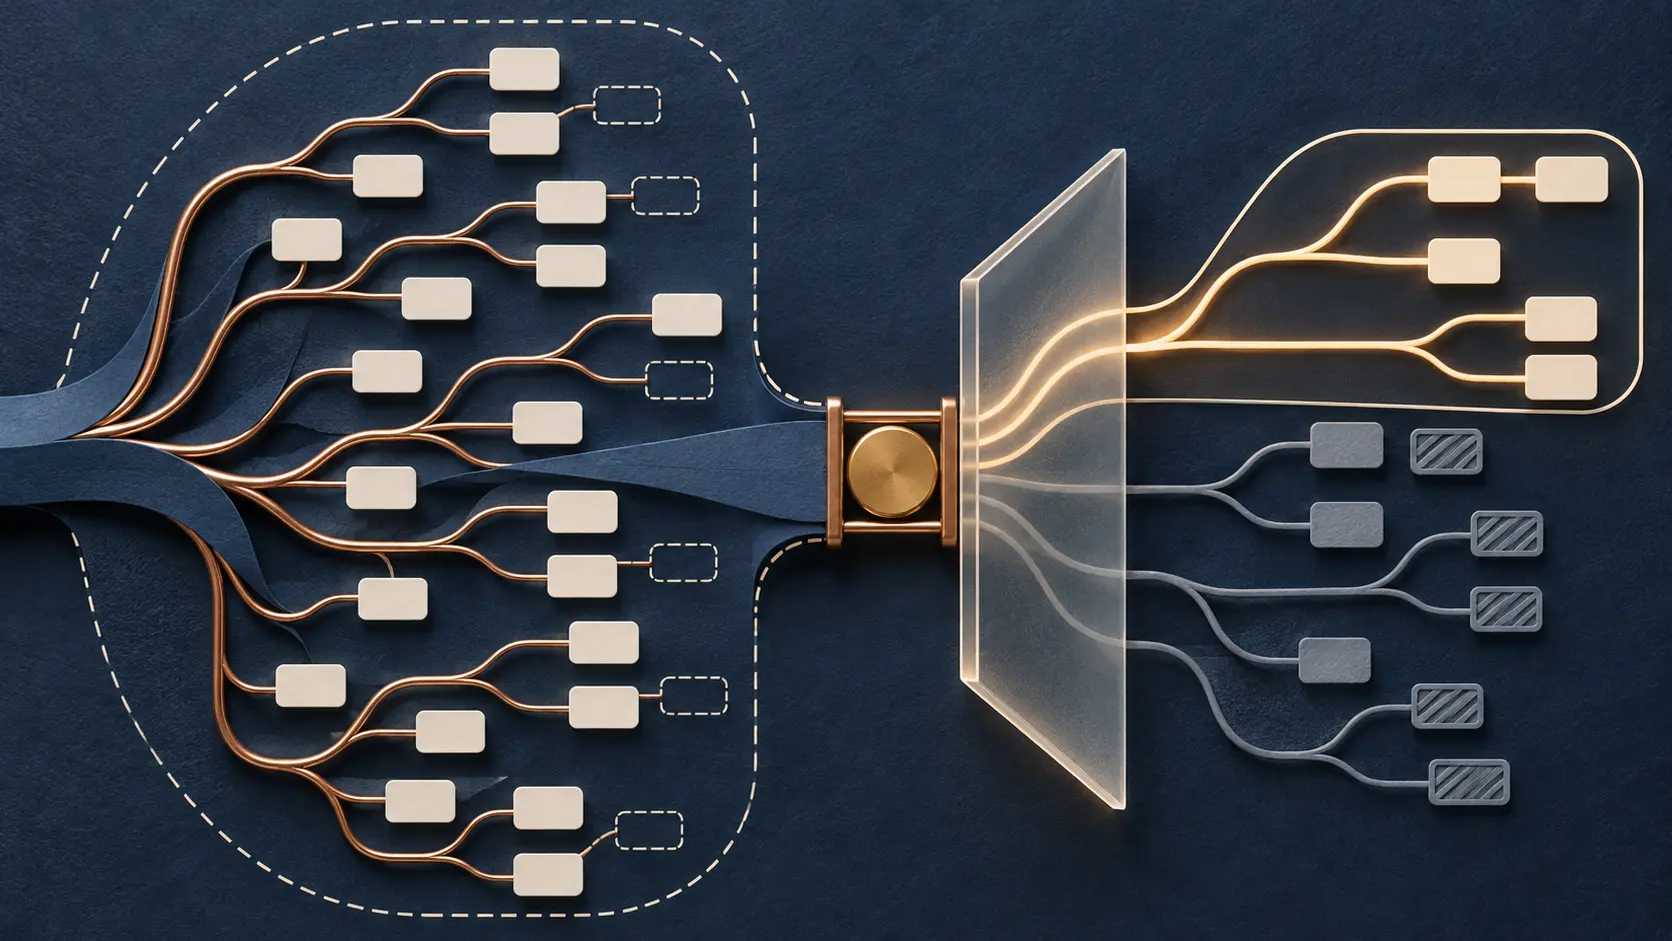
أعطى WebFinger التطبيقات طريقة للوصول من اسم معروف إلى رابط مفيد. ظل النطاق المذكور في الاسم هو من يقدم خريطة الوجهات.
IETF
طلب فرع كامل برمز لا يفتح إلا بعضه
تضع مسودة MoQ الجديدة عبئاً واضحاً على وسيط البث: إذا قبل طلب اشتراك يشمل بادئة كاملة برمز ضيق الصلاحية، فعليه أن يحجب كل ما يقع خارج نطاق الرمز عند الإرسال.
اتجاهات المؤسسات في أوروبا والشرق الأوسط
فنلندا تسمي المُرسِل «بريداً مزعجاً» وقد يكون حجز المطعم حقيقياً
دخل تدقيق هوية مرسلي الرسائل التجارية مرحلة أشد في الثاني من نوفمبر. وعندما يتعذر إثبات حق استخدام اسم المرسل، تستطيع شركة الاتصالات إظهاره باسم «Roskaposti» حتى لو كانت الرسالة تأكيداً صحيحاً.
IETF
جرس الاستيثاق دخل في خانة الدليل نفسها
خفضت مسودة IETF الجديدة عدد تسميات الاستيثاق عن بُعد المقترحة في EDHOC من أربع إلى اثنتين. لم يختفِ طلب البدء؛ صار على الطرف المتلقي أن يميّزه من قيمة الرسالة وموضعها، لا من التسمية وحدها.
اتجاهات الخدمات السحابية العالمية
وعد Twilio بتعويض احتيال الرسائل يمر عبر مفتاح القائمة الآمنة
تعرض Twilio رصيداً يعوّض رسوماً معينة إذا أفلتت رسائل تضخيم احتيالي من Fraud Guard. لكن درجة الحماية، وإعدادات الأرقام المتضررة، وموعد تقديم الطلب تحدد ما يصل إلى المراجعة. قد يفتح موظف الدعم الطريق لرمز تحقق مشروع، ويغيّر بذلك شروط المطالبة المتعلقة بالرقم نفسه.
اتجاهات المؤسسات في أوروبا والشرق الأوسط
تطبيق واحد وثلاث علامات عمرية: بوابة المتاجر لا تتفق مع نفسها
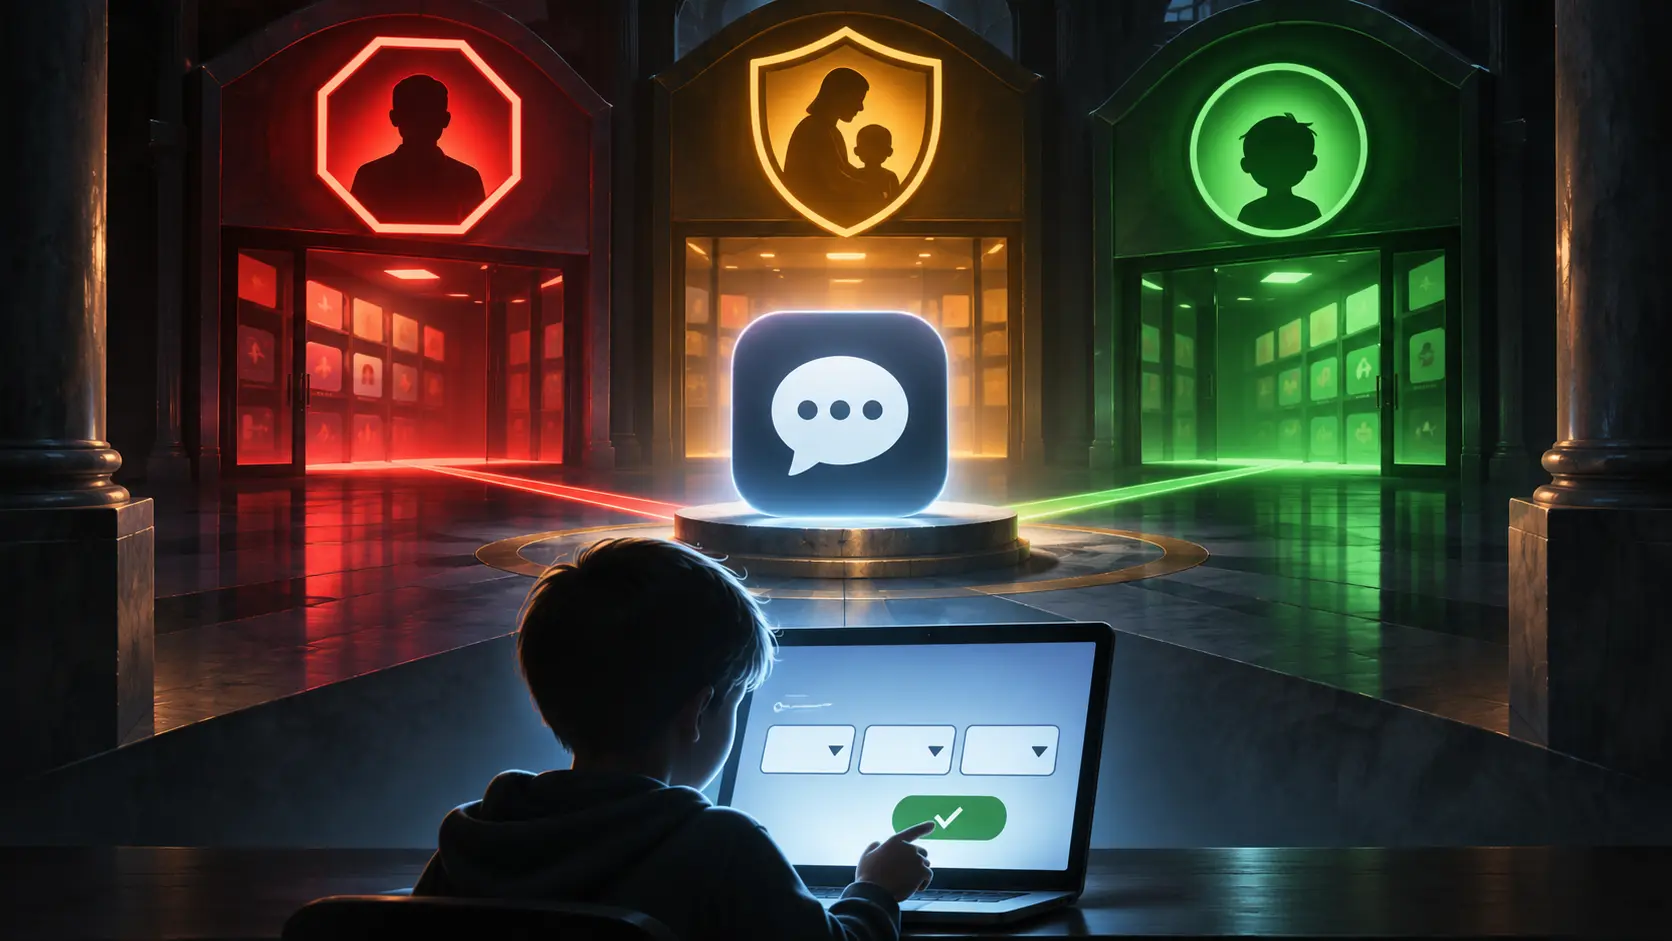
تظهر للتطبيق نفسه علامة «13 عاماً فأكثر» في متجر، وتوصية بإرشاد الوالدين في آخر، وتصنيف «3 أعوام فأكثر» في ثالث. ووجدت Ofcom أن قيود التنزيل تعتمد في الغالب على العمر الذي يكتبه المستخدم بنفسه عند إنشاء الحساب.
IETF
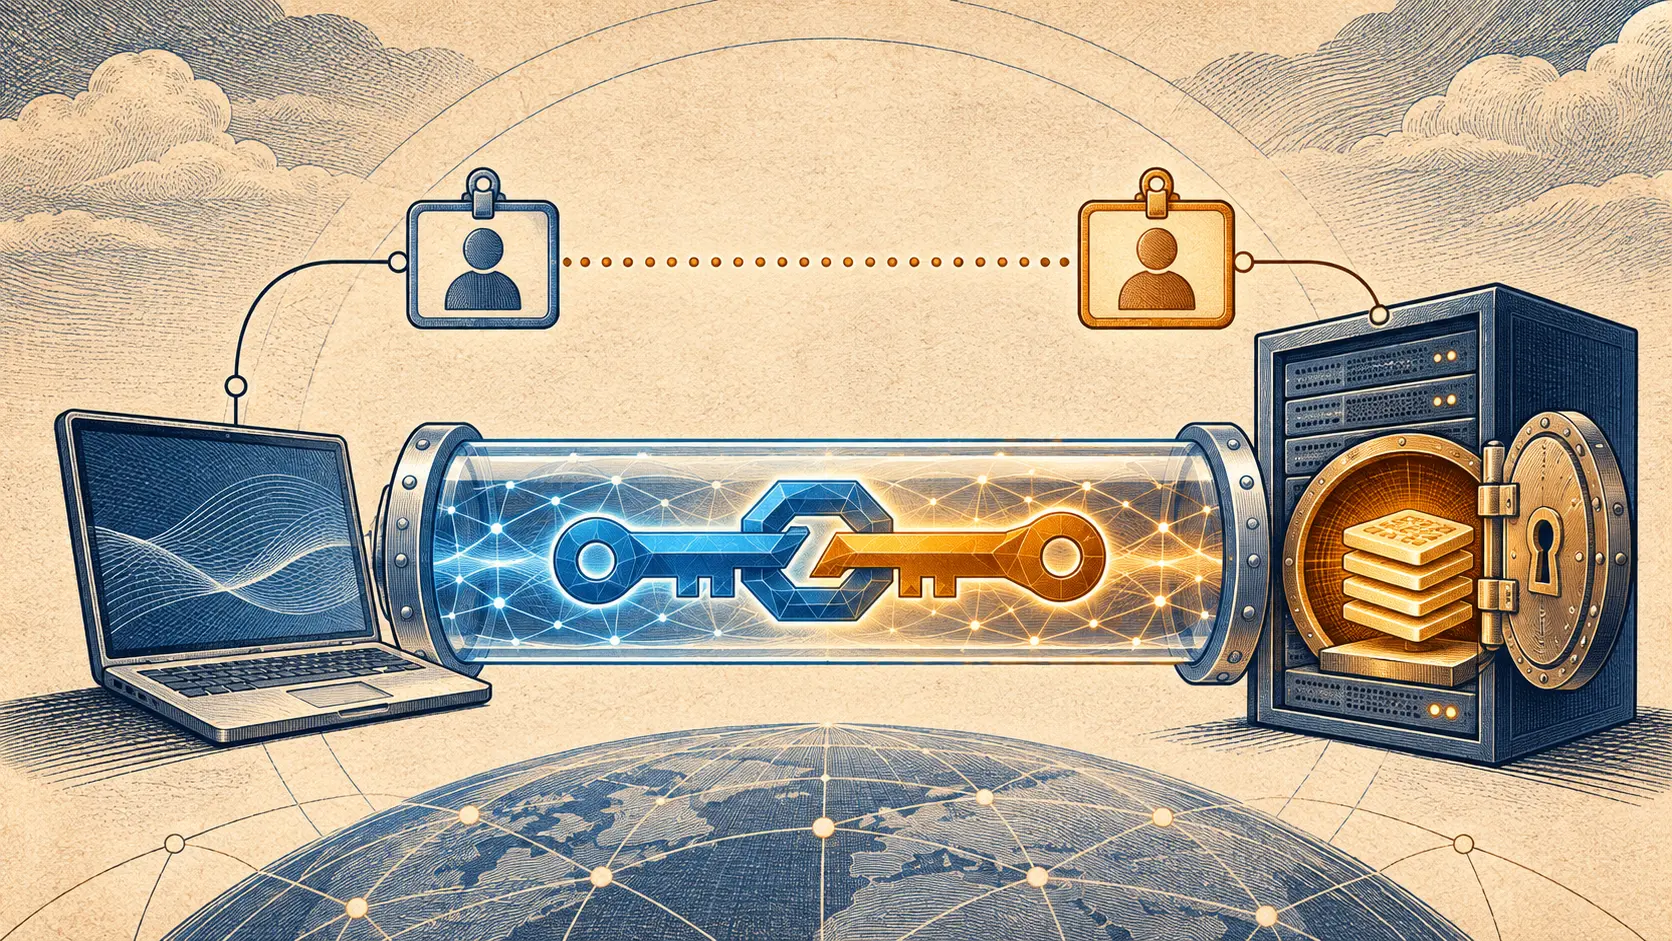
خادم التفويض يسلّم الرمز، فمن يطّلع على أثر الجهاز؟
تقصر مسودة ACE الجديدة الطريق بين منح الإذن وتسليم رمز الوصول. وتضيف نسخة 2 نوفمبر سجلاً لهذا الطريق: ما يساعد في تشخيص إخفاق التسليم قد يكشف أيضاً شبكة اتصالات العميل.
IETF
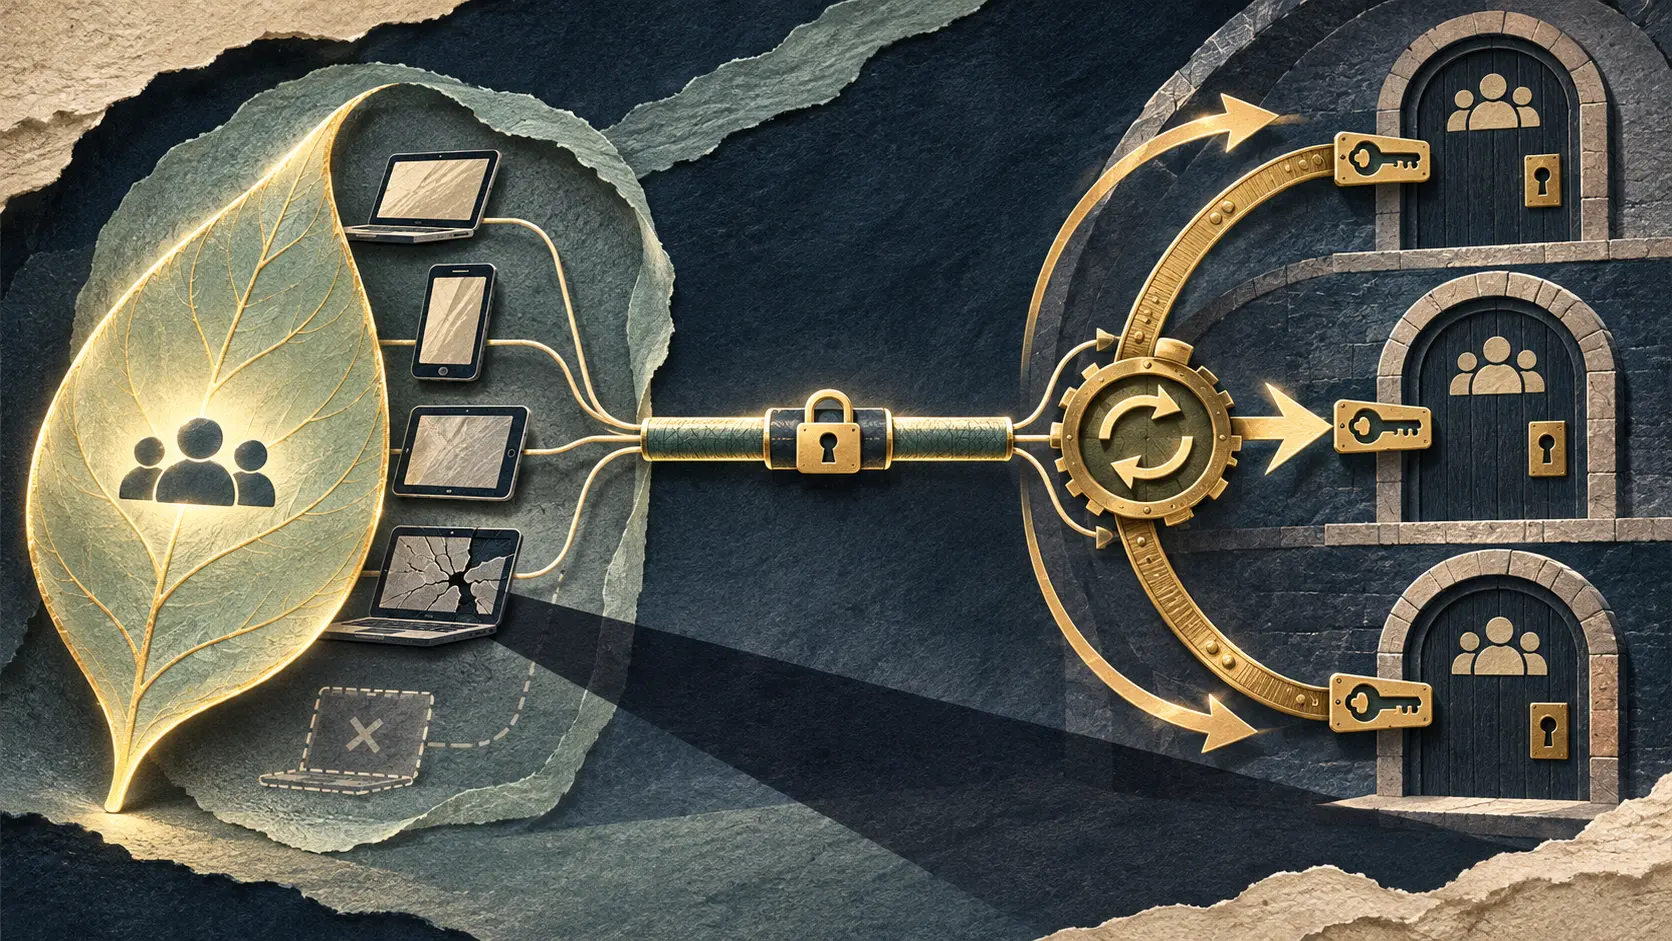
مقعد واحد في مجموعة MLS، ومفاتيح مشتركة بين أجهزة كثيرة
تمنح مسودة IETF المنقحة في 2 نوفمبر عدة أجهزة هوية جماعية واحدة. تظهر الفائدة في شجرة أصغر، لكن إخراج جهاز واحد يتطلب تجديد المفاتيح في كل مجموعة لا تزال تلك الهوية تتحدث فيها.
IETF
كلمة المرور تستعد للكمّ. الاسم يُقال قبل إغلاق الباب.
مسودة جديدة لطريقة مصادقة EAP تحاول حماية تبادل كلمة المرور من مهاجم قد يملك قدرات كمّية في المستقبل. لكن رسالة البداية تكشف هوية الطرفين، وما يحتفظ به الخادم من بيانات تحقق يفرض خطة استبدال عند التسرب.
تاريخ
حمى HSTS الزيارة التالية؛ وتولى Chromium الزيارة الأولى
كان الموقع يستطيع مطالبة المتصفح باستخدام HTTPS دائماً، لكن الطلب يصل في استجابة الخادم. وقد تخرج الزيارة الأولى عبر HTTP قبل وصول أي قاعدة. غيّرت القائمة المثبتة مسبقاً في المتصفح موضع القرار.
IETF
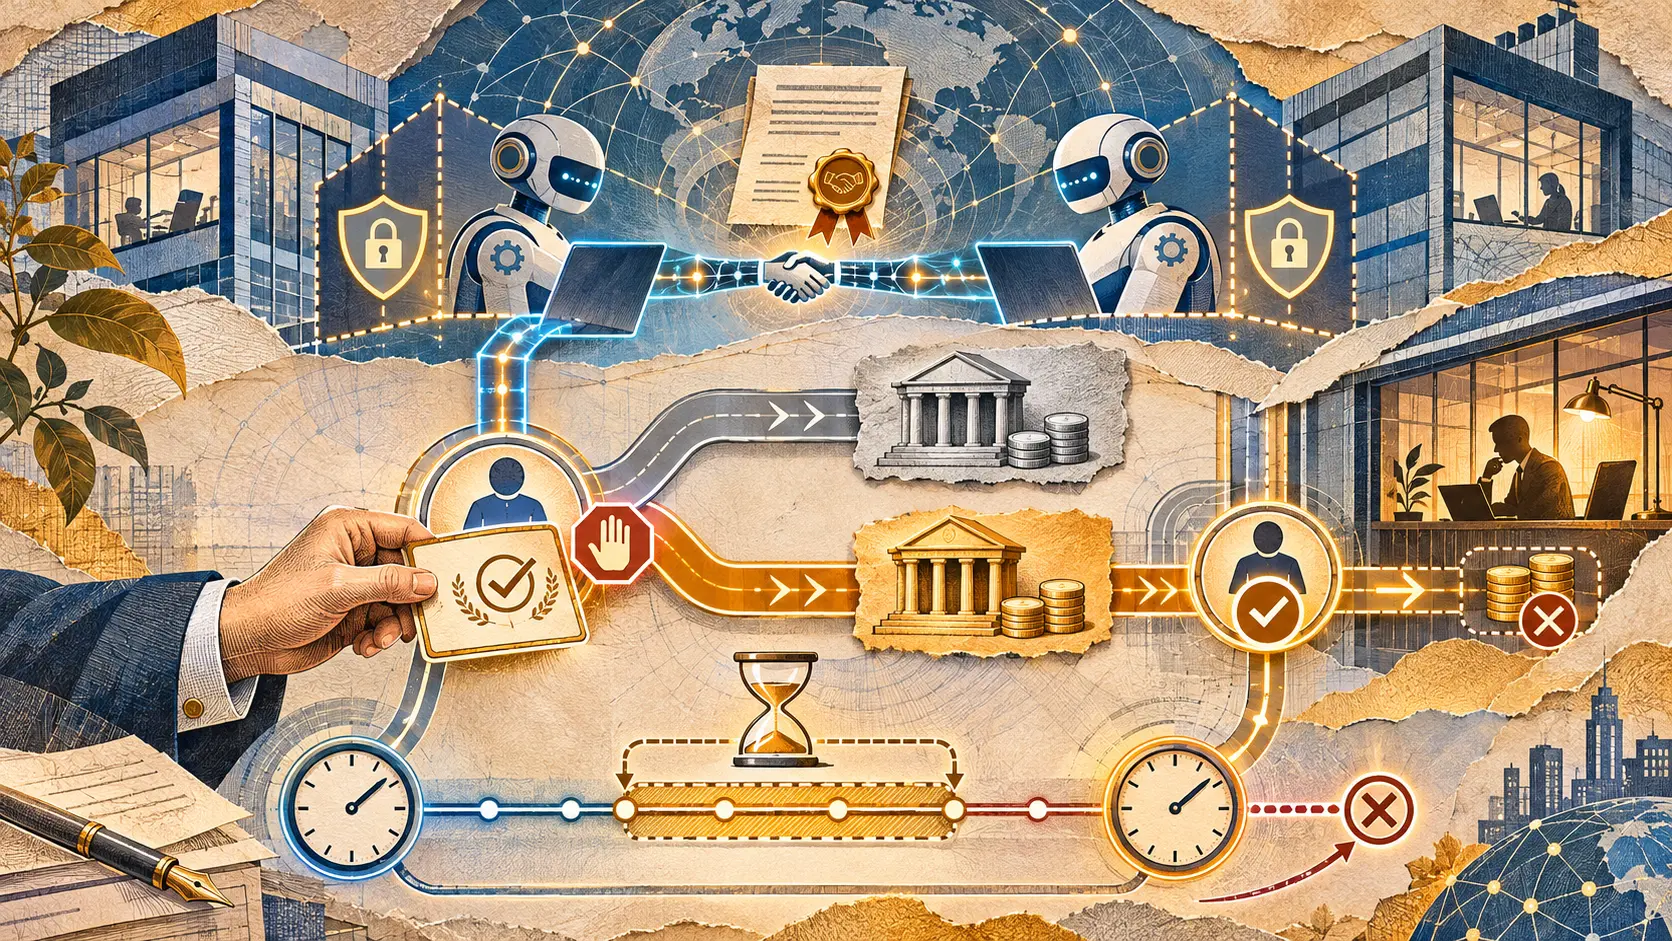
تفاوض الوكيلان، لكن تغيير حساب الدفع ينتظر البشر
يمكن لوكيلين رقميين ترتيب وصول شركتين إلى أنظمة بعضهما. وعندما يظهر رقم حساب جديد للمورد، يقترح مشروع Selo إيقاف المسار الآلي حتى يتدخل مسؤول مالي والطرف الذي سيدفع.
ملف القضية
الوكيل يحمل مفتاحه، لكن مُصدِراً آخر قد يوقّع حلقة التفويض التالية
تضييق صلاحيات الوكلاء في كل خطوة يبدو قاعدة مطمئنة. غير أن السؤال الحاسم يسبق قياس الصلاحية: من يملك حق إنشاء الخطوة التالية؟ تقرير تنفيذ مستقل نُشر في 2 نوفمبر يقارن بين مسودتين فرديتين لسلاسل تفويض وكلاء الذكاء الاصطناعي، ويضع الخلاف عند مفتاح التوقيع.
ملف القضية
عُلّقت هوية الوكيل. من يسحب مفتاحه من ذاكرة المتحقق؟
يستطيع مزود الهوية أن يعلن تعليق وكيل برمجي وأن يختصر وثيقته العامة إلى ثلاثة عناصر. لكن مفتاح توقيعه القديم قد يبقى في ذاكرة نظام سبق أن تعامل معه. مراجعة فردية نشرت لدى IETF في 31 أكتوبر تقترح خطوة محددة: يجيب دليل المفاتيح بنجاح عند الاستعلام الجديد، ولكن بمجموعة فارغة.
تاريخ
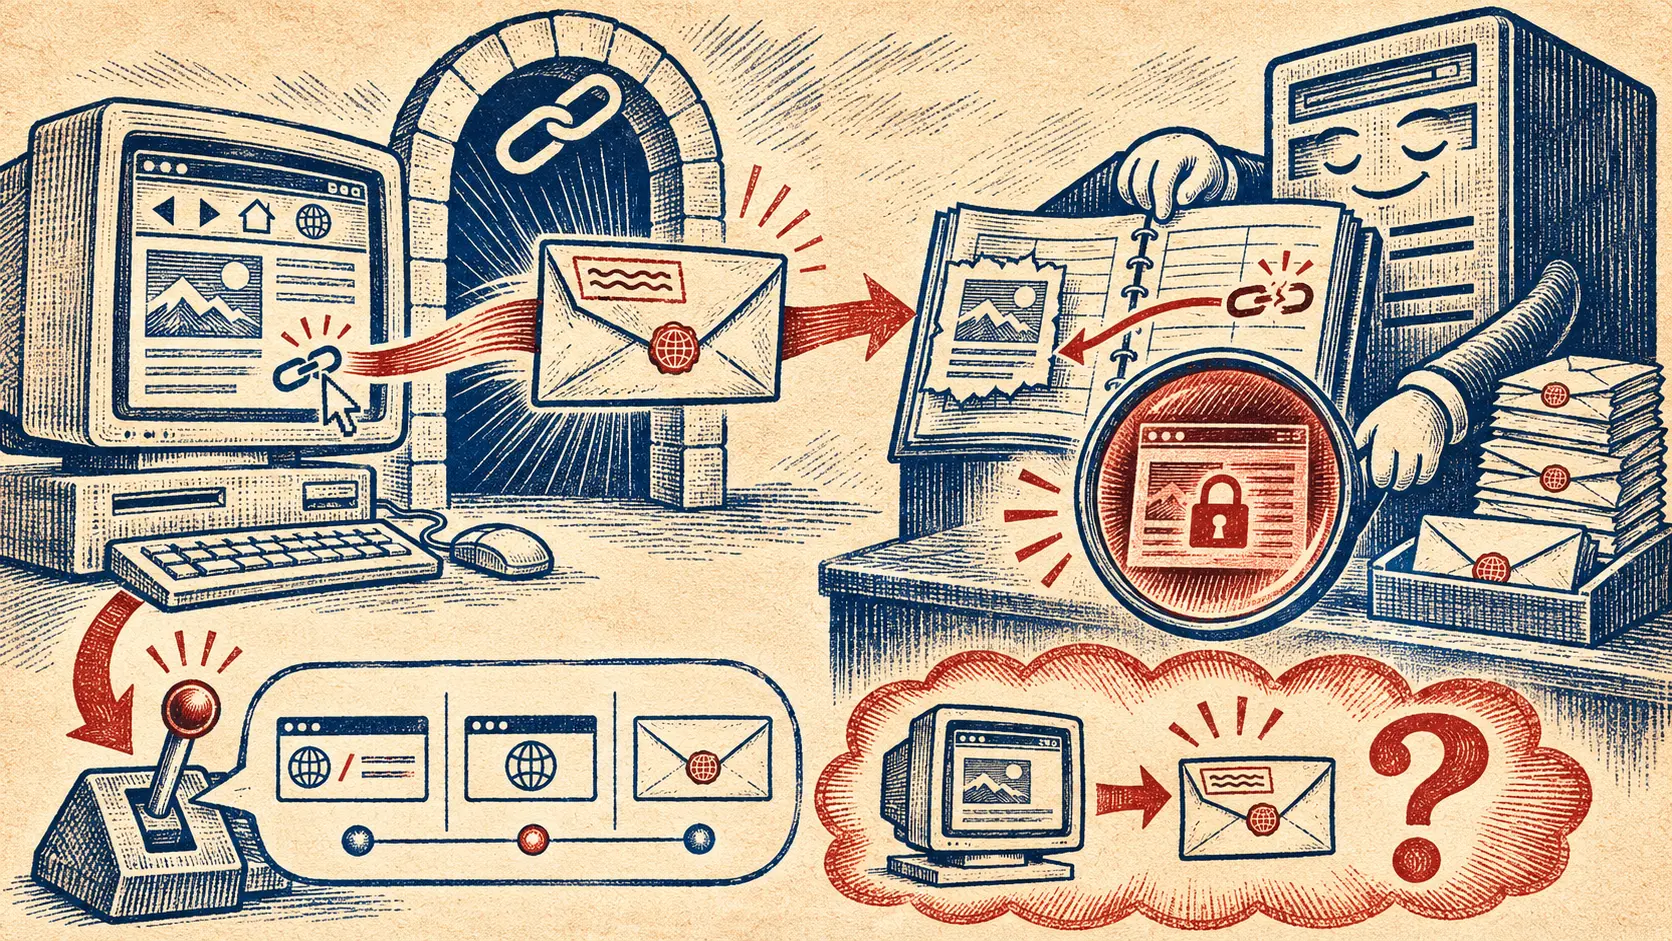
أعطى HTTP الخادم عنوان العودة؛ وقد يكون العنوان لصفحة خاصة
عند النقر على رابط، يستطيع المتصفح أن يحمل إلى الخادم المقصود عنوان الصفحة التي أرسلت الزائر. وصف معيار HTTP سنة 1996 هذا الحقل باسم `Referer`: وسيلة لإصلاح الروابط القديمة ورسم مسارات الوصول. وفي الفقرة نفسها حذّر من أن صفحة الانطلاق قد تكون خاصة. بعد عقدين تقريباً، عرضت مسودة…
التقارير
غيّرت RIPE دخول قاعدة البيانات ثم نفدت مقابس التطبيق
انتقل موقع قاعدة البيانات إلى OIDC في سبتمبر. اتصالات خلفية لم تُغلق بالكامل عطّلت تطبيق الويب دقائق، فيما استمرت التطبيقات المجاورة.