
الموضوع
الهوية الرقمية وبيانات الاعتماد
ضمن جانب الموضوع، تربط تحليلات موضوع الهوية الرقمية وبيانات الاعتماد المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
اتجاهات الاتصالات الوطنية في أفريقيا
من يفتح مسار أعطال شرائح نيجيريا؟ القاعدة تعطي إجابتين
تحدد قواعد نيجيريا لعام 2026 اختباراً كل عشر دقائق، وأسبوعاً دون مستوى الخدمة، ونفاذاً محدوداً يصل إلى 14 يوماً. ملحق يسند التفعيل إلى Nigerian Communications Commission، وملحق آخر يشترط موافقة هيئة حوكمة لا يذكر اسمها.
تاريخ
شهادة التسعين يوماً كانت رهاناً على التجديد الآلي
في نوفمبر 2015، حددت Let’s Encrypt صلاحية الشهادة بحد أقصى قدره 90 يوماً، وأوصت بتجديدها عند اليوم الستين. كان قِصر المدة يحد من الفترة التي تظل فيها صلاحية مفتاح مخترق أو شهادة أُصدرت بالخطأ قائمة. وكان ينقل أيضاً مهمة التجديد المتكررة إلى البرمجيات؛ فلا يستطيع مديرو الأنظمة…
تاريخ
Kerberos يعبر Realm بحقل transited فارغ؛ والحكم الأخير لخادم التطبيق
في تشغيل Kerberos، يبدأ فحص الوصول بين النطاقات من طرفي التذكرة: يسجل `transited` الوسطاء فقط، بينما يظهر نطاق المستخدم ونطاق الخدمة في حقلين آخرين. تجعل RFC 4120 خادم التطبيق آخر من يفحص مسار الثقة أو يرفض التذكرة عند غياب علامة فحص KDC.
اتجاهات الخدمات السحابية العالمية
تمنح ServiceNow وكلاء الذكاء الاصطناعي جوازات سفر. مفاتيح الأبواب عند الشركات.
تثبت الشهادة الموقّعة هوية الوكيل وتتيح إيقافه. أما السماح له بتعديل فاتورة أو فتح سجل عميل، فلا تمنحه مسودة المعيار المنشورة. هنا تبدأ معركة السيطرة التجارية.
التقارير
هوية وكلاء الذكاء الاصطناعي تصل إلى باب ARIN: من سلّم السجل مفاتيحها؟
في اجتماع ARIN 58، طُلب من السجلات الإقليمية متابعة معرّفات الوكلاء المستقلين. جاء الرد بأن استعارة صيغة IPv6 لا تنقل سلطة التسجيل تلقائياً إلى تلك السجلات.
IETF
أُزيل الاسم من المجموعة. أين القائمة التي تثبت ذلك؟
يستطيع مسؤول الهوية الضغط على زر سحب الصلاحية والحصول على رد ناجح. لكن حساب الصلاحيات لا ينتهي عند الرد؛ يحتاج إلى قراءة العضوية الفعلية بعد التغيير. مسودة فردية قُدمت إلى IETF في 28 أكتوبر تعالج فجوة محددة في SCIM: قد تصبح قائمة أعضاء المجموعة ثقيلة إلى حد إغفالها من الرد، بينما…
IETF
وصول إشارة المتعقّب لا يمنح حق معرفة صاحبه
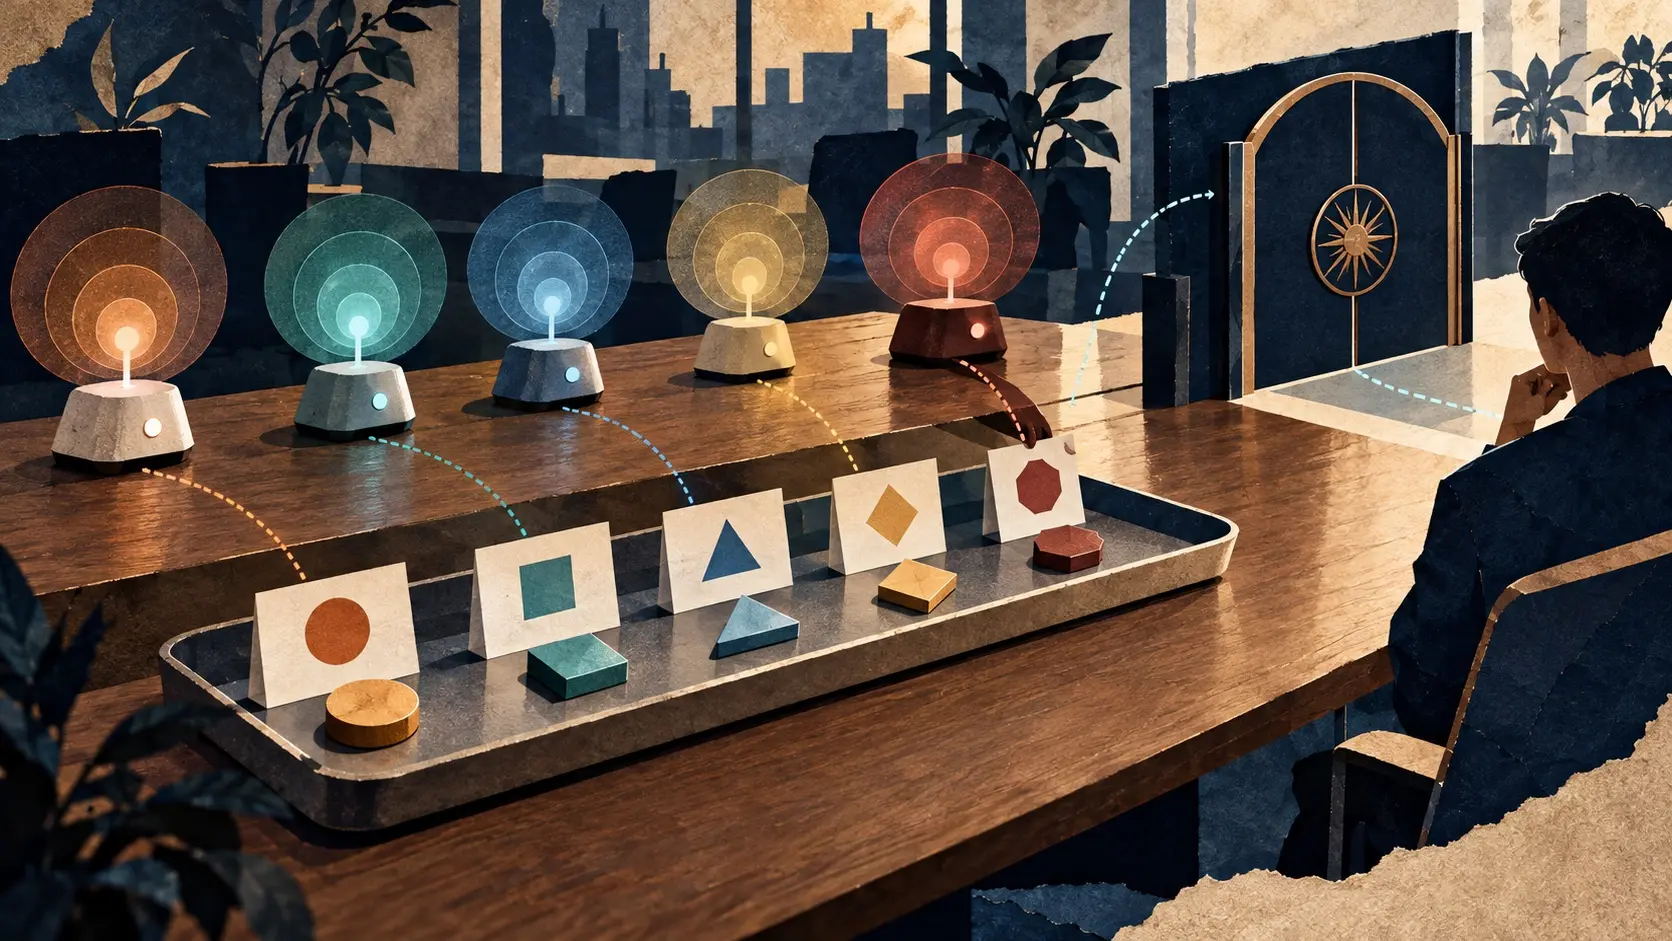
العثور على متعقّب مجهول وسط الأغراض الشخصية يفتح سؤالاً ملحّاً: لمن يعود؟ لكن المتعقّب الذي ضاع من صاحبه البريء قد يتحوّل إلى وسيلة لكشف هويته إذا أجاب كل هاتف يلتقط إشارته. مسودة بروتوكول من فريق DULT في IETF تضع حدّاً بين الحاجة إلى قرينة مفيدة وبين إنشاء سجل مفتوح لأصحاب…
IETF
في شبكة المكتب، يستطيع كل جهاز أن يكتب اسمه في دليل الوكلاء
تبحث أداة عن وكيل قريب فتظهر لها قائمة جاهزة بالعناوين والخدمات. سهولة العثور مغرية، لكن الجهاز المعلِن هو من يملأ بطاقته. حين تتحول البطاقة إلى إذن اتصال، يصبح أول من يرفع يده صاحب القرار.
IETF
نسختان من العبء نفسه أمام باب TLS: من يملك الاسم؟
تستطيع أدلة التحقق عن بُعد أن تؤكد أن برنامجاً معتمداً يعمل داخل بيئة محمية. لكنها قد تصف نسختين متطابقتين بالوصف نفسه. مسودة فردية مؤرخة في 28 أكتوبر تطرح على من يستقبل الاتصال سؤالاً عملياً: هل يريد أي نسخة سليمة، أم نسخة بعينها تبقى هويتها معروفة حين تتغير مفاتيحها؟

IETF
مفتاحان يطلبان شبكة IPv6 واحدة: سجل المشغّل يحسم الملكية
تقترح مسودة قُدمت إلى IETF في 27 أكتوبر اشتقاق شبكة IPv6 الفرعية الخاصة بعبء العمل من مفتاحه العام. بين المجموع /48 وشبكة /64 هناك 16 بتاً فقط. ويمكن لمفتاح ثانٍ بلوغ القيمة نفسها بعد نحو 2^16 محاولة. لذلك لا تكفي المعادلة لتحديد صاحب الشبكة؛ يلزم قرار قبول موثق.
IETF
طريق سريع للوكيل، وموافقة المستخدم محفوظة في قائمة قديمة
تقترح مسودة فردية مؤرخة في 27 أكتوبر أن يصل الوكيل العامل على جهاز المستخدم إلى خدمة خارجية دون استدعاء صاحبه في كل مرة. يقرر مركز ترخيص الوكلاء المرور وفق قائمة مسبقة. أما الرمز الذي يصل إلى الخدمة فقد يكون صالحاً من دون أن يذكر هل وافق الإنسان على هذا الطلب أم تكفلت القائمة…
IETF
يخفي Oblivious CoAP هوية المرسل، ويستطيع الوسيط إرسال الطلب مرتين
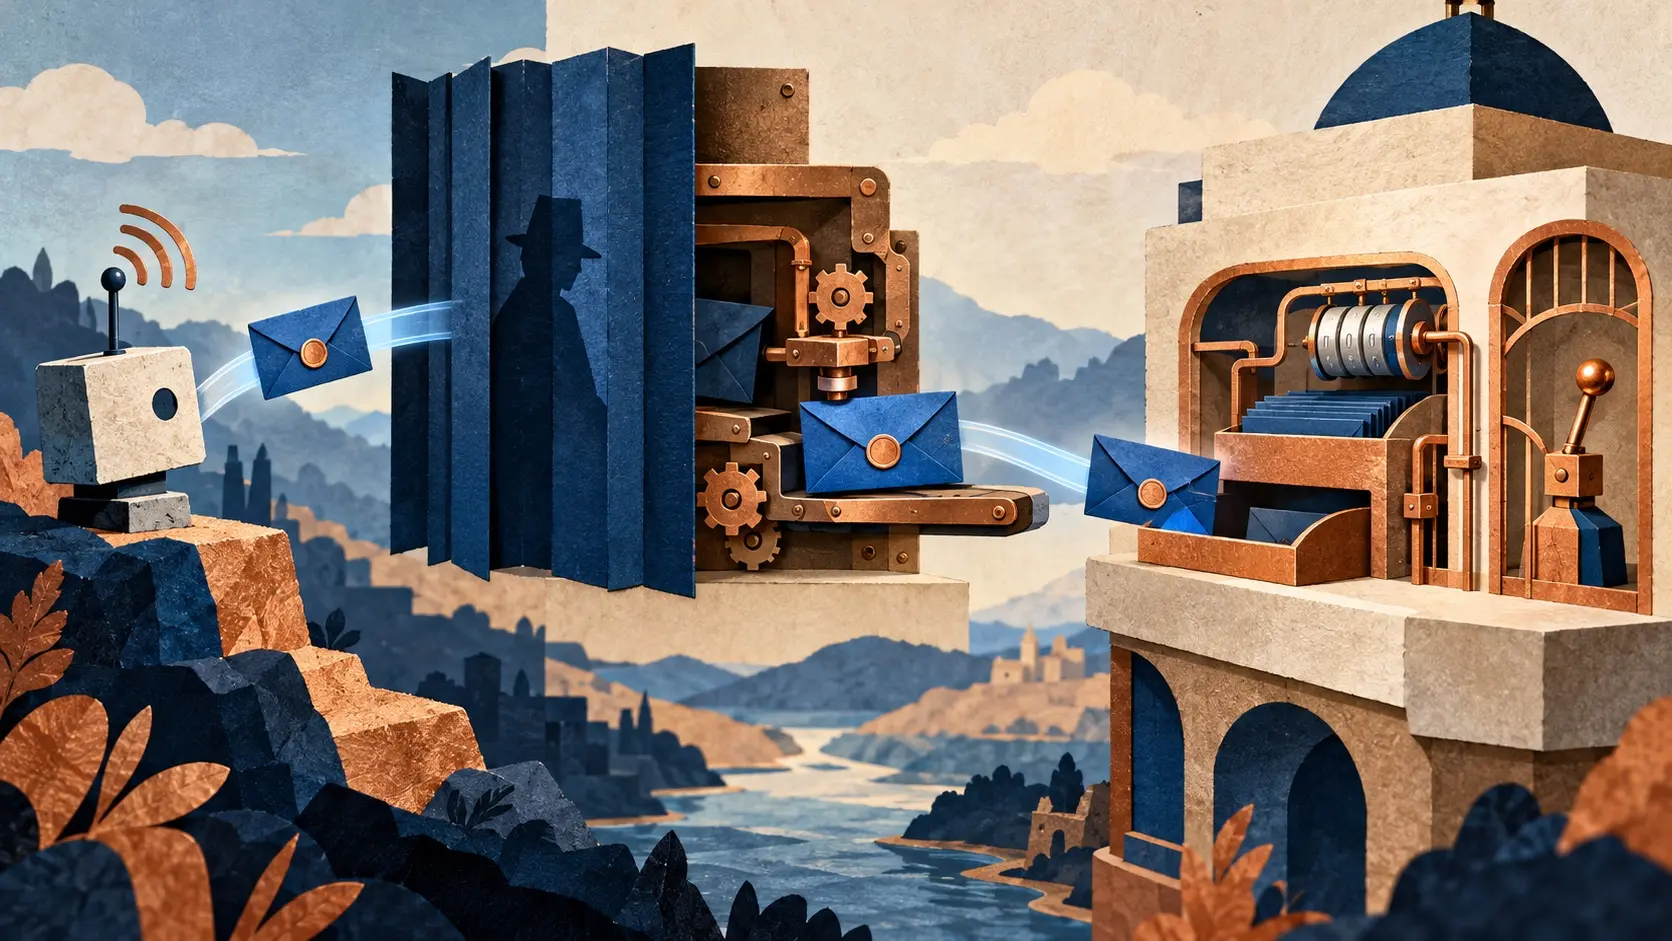
تقترح مسودة IETF بتاريخ 28 أكتوبر إخفاء هوية الأجهزة الصغيرة التي ترسل طلبات CoAP محمية. يرى الوسيط عنوان العميل ولا يقرأ المحتوى المشفر، بينما تقرأه البوابة دون أن تتلقى عنوان العميل. يستطيع الوسيط رغم ذلك نسخ الرسالة وإرسالها من جديد. قرار تنفيذ الطلب مرة ثانية يقع عند الخادم.
IETF
إزالة لوحة DNS عن الوكيل لا تعطل عميل OAuth
تقترح مسودة قُدمت إلى IETF في أكتوبر ربط اسم الوكيل في DNS بعميل OAuth تابع لمشغله. السجل العام يدل الطرف المستقبِل على موضع التحقق، لكن خادم التفويض هو الذي يوقف إصدار الإثباتات الجديدة. حذف السجل قد يجعل مستقبِلاً جديداً يتوقف عن طلب الإثبات أصلاً، بينما تبقى الرموز القديمة حتى…
IETF
اسم «الدعم» سهل النسخ. من يملك حق ارتدائه داخل المنصة؟
في صندوق رسائل موقع التوظيف، تستطيع تسمية حسابك بكلمة توحي بأنك موظف الدعم. تقترح مسودة فردية مؤرخة 27 أكتوبر أن يبدأ فحص هذا الادعاء داخل المنصة نفسها. وهي تحدد ثغرتين في الأدوات: مطابقة هياكل Unicode حرفياً قد تفوّت اسماً شبيهاً، ومدقّق قد يعيد اسم مضيف احتفظ بحرف خفي بعد…
IETF
غيّر TLS وصفة المفاتيح. من سيخبر أداة التحقق المجاورة؟
يمكن أن ينجح اتصال TLS بينما يحمل اسم مجموعة التشفير إشارة مضللة إلى طريقة حساب مفاتيحه. في تعديل نُشر يوم 27 أكتوبر، انتقلت مسودة XOF من تبديل الحساب داخل المكتبة إلى سؤال أصعب: كيف يعرف برنامج التحقق الذي يعمل خارجها أي دالة اشتقاق اختيرت، وهل يتعامل مع TLS أم DTLS؟
IETF
الخادم يريد ذاكرة في جهازك. من يمسحها؟
تشرح نسخة جديدة من مقترح QUIC كيف يحتفظ جهاز العميل بذاكرة الشبكة نيابة عن الخادم. وعلى زر حذف ملفات الارتباط أن يصل إلى هذا الدرج أيضاً.
IETF
يمكن تغيير الشروط اليوم. من يبرز نص الأمس عند النزاع؟
قد يعترض عميل على رسم أو على استخدام بياناته فيجد أمامه شروط الخدمة الحالية. يحتاج إلى الفقرة التي كانت منشورة يوم اتخذ قراره. تقترح مسودة فردية في IETF إبقاء تلك الفقرة ضمن نسختها الأصلية، مع شاهد علني لا تملك المؤسسة وحدها تغييره.
IETF
الروبوت أوصى. من اتخذ القرار باسم الشركة؟
تنتقل التوصية بين الوكلاء بسرعة. أمّا تحويلها إلى قرار يلزم المؤسسة فيحتاج صاحب سلطة وقاعدة اعتماد واضحة وسجلاً لما جرى بعدها.
IETF
ثلاثة متاجر وسقف يومي واحد: في يد من الآلة الحاسبة؟
تسمح منحة يومية واحدة للوكيل بطلب الطعام وحجز رحلة وشراء لوازم منزلية. يعرف كل متجر فاتورته؛ أما سقف اليوم فيحتاج من يجمعها كلها.
IETF
تكتب رغبتك للوكيل؛ والمربع المؤشّر يملك المفتاح
تقترح مسودة جديدة أن يسلّم المستخدم تصريح الاتصال لوكيله بنفسه. تُحفظ عبارته دليلاً، لكن النطاق والمدة وسقف الطلبات هي ما يجيز الفعل.