
الأفق الزمني
المدى القريب
ضمن فئة الأفق الزمني، تنظم تحليلات الأفق الزمني المدى القريب المقالات حسب الفترة التي من المتوقع أن تكون الإشارة مهمة خلالها. تساعد الصفحة القراء على التمييز بين التغييرات التشغيلية الفورية والتحولات طويلة الدورة في الحوكمة والاستثمار والمعايير والبنية التحتية التي قد تتكشف عبر أرباع أو سنوات. إنها تربط الافتراضات الزمنية بالأدلة العامة والجهات الفاعلة ذات الصلة وسياق السوق وتعرض العملاء وضغوط السياسات والتخطيط للبنية التحتية حتى يتمكن القراء من الحكم على ما إذا كان التطور عاجلاً أو استراتيجياً أو لا يزال ينتظر أدلة مؤكدة. تشرح الصفحة أيضاً كيف يغير الأفق الزمني معنى الإشارة، وما هي المنظمات التي قد تتأثر، وما هي قرارات البنية التحتية التي تتطلب إجراءً قصير الأجل أو مراقبة طويلة الدورة.

IETF
لا يوقف D-PATH الحلقات إلا إذا اتفقت البوابات على النطاق
يحمل D-PATH تاريخ النطاقات التي عبرها المسار، لكنه لا يكتشف حدود تلك النطاقات. في RFC 10039 يقرر المشغلون المعنى أولًا، ثم يحوله BGP إلى أثر تنفيذي: تطابق DOMAIN-ID محلي قد يمنع مسارًا عائدًا، وقد يمنع مسارًا مشروعًا أيضًا إذا اختلفت الخريطة بين البوابات. لذلك يبدأ النشر باتفاق…

IETF
أصبحت RFC 7506 تاريخية، لكن Router Alert 69 قد يبقى على السلك
تستطيع جهة المعايير أن تسحب توصيتها من سلوك قديم، لكنها لا تستطيع حذف ذلك السلوك من جهاز بعيد. صُنفت RFC 7506 وثيقة تاريخية، ووُسمت القيمة 69 بأنها مهجورة، ومنعت RFC 9570 وضع Router Alert في رسائل LSP Ping الجديدة. مع ذلك قد يبقى قالب قديم قادرًا على توليدها، وقد يستمر مستقبل في…
اتجاهات أمريكا الشمالية المؤسسية
أموال CHIPS لدى Rigetti تصل على دفعات، والأسهم دفعة واحدة
يضع اتفاق Rigetti مع وزارة التجارة قيمتين تقاربان 100 مليون دولار على جدولين مختلفين. فالتمويل مرتبط بإنجازات تقنية، بينما تُنظم حزمة الأسهم البالغة 7.74 ملايين سهم بقواعد مستقلة للبيع والتصويت وإعادة الشراء.
IETF
تعيين NAT64 ليس سياسة ترشيح
قد تعيد وظيفة NAT64 ذات الحالة استخدام عنوان IPv4 ومنفذه نفسيهما لاتصالات متجهة إلى خوادم مختلفة. هذه نتيجة مهمة، لكنها تصف طريقة التعيين فقط. أما تحديد مصادر IPv4 التي يجوز لها العبور في الاتجاه العكسي فهو قرار آخر، يحتاج إلى قاعدة واختبار وإثبات مستقل.

اتجاهات أمريكا الشمالية المؤسسية
صفقة Chime لشراء Stride تحمل بديلاً تعاقدياً مدته 18 شهراً
تريد Chime تحويل الاعتماد على بنك شريك إلى ملكية مصرفية مباشرة. لكن عقد الاستحواذ البالغة قيمته الأساسية 590 مليون دولار يرسم أيضاً ما يحدث إذا منع التنظيم هذا الانتقال: في ظروف محددة بدقة، تُمدَّد ثلاثة اتفاقات مع Stride Bank ثمانية عشر شهراً.

IETF
المشغّل الواحد لا يصنع نطاق ثقة SRv6 واحدًا
تضع صفقة استحواذ شبكتين تحت اسم شركة واحدة، ثم تختفي الحدود بينهما أولًا على الرسم التنظيمي. بعد ذلك يبدو المرشح القائم عند نقطة العبور كأنه تكرار مكلف. لكن الملكية لا تثبت أن العقد المسموح لها، ونطاقات SID، والمفاتيح، وقواعد الحافة قد أصبحت واحدة. في SRv6، الثقة حالة تشغيلية لا…

IETF
حالة cleared لا تثبت أي أمر أنهى الحادث
ترسل منصة التشغيل أمراً واحداً لمعالجة عدة حوادث، ثم تصل إشعارات منفصلة في أوقات مختلفة. يظهر حادث بحالة `cleared`، ويبقى آخر `updated`، فيما يغلق نظام التذاكر سجلاً ثالثاً. لكل نظام حقيقة محلية، لكن لا توجد بينها رابطة تثبت أي طلب مأذون أدى إلى أي نتيجة، أو أن الخدمة التي يراها…

IETF
قائمة القدرات ليست قرارًا بإنشاء اشتراك
يعيد الجهاز إلى المنسّق قائمة مطمئنة: HTTPS، وترميز XML أو JSON، وحماية TLS 1.2 أو TLS 1.3. انتهى التخمين، لكن الاشتراك لم يبدأ. فما زال على جهة ما أن تختار تركيبة بعينها، وتطبق السياسة، وتجيز المستقبِل، وتحصل على قبول الناشر، ثم تثبت وصول أول إشعار. عندما تختصر الواجهة كل ذلك في…

IETF
تصل قسيمة الإلحاق بعد الإفصاح عن هوية الجهاز
يربط ELA قرار إلحاق جهاز محدود الموارد بجلسة EDHOC محددة ربطاً قوياً. لكن القرار لا يصل إلى الجهاز إلا بعد أن تكون هوية الإلحاق قد انتقلت إلى جهة مصادَق عليها واستُخدمت لدى خادم الثقة. يستطيع الرفض إيقاف الانضمام، ولا يستطيع محو إفصاح وقع بالفعل.

IETF
دليل سوء السلوك المشفّر لا يلغي الثقة بذاته
يتلقى العميل أجوبة زمنية موقّعة لا يمكن أن تكون كلها صحيحة وفق ترتيب وصولها. يتيح Roughtime حفظ هذا التناقض في دليل يستطيع طرف آخر إعادة فحصه. لكن الدليل لا يعيّن دائمًا الخادم المخطئ، ولا يختار جهة المراجعة، ولا يبدّل قائمة الثقة في جهاز آخر. تنتهي وظيفة السلك عند إثبات التناقض،…
التقارير
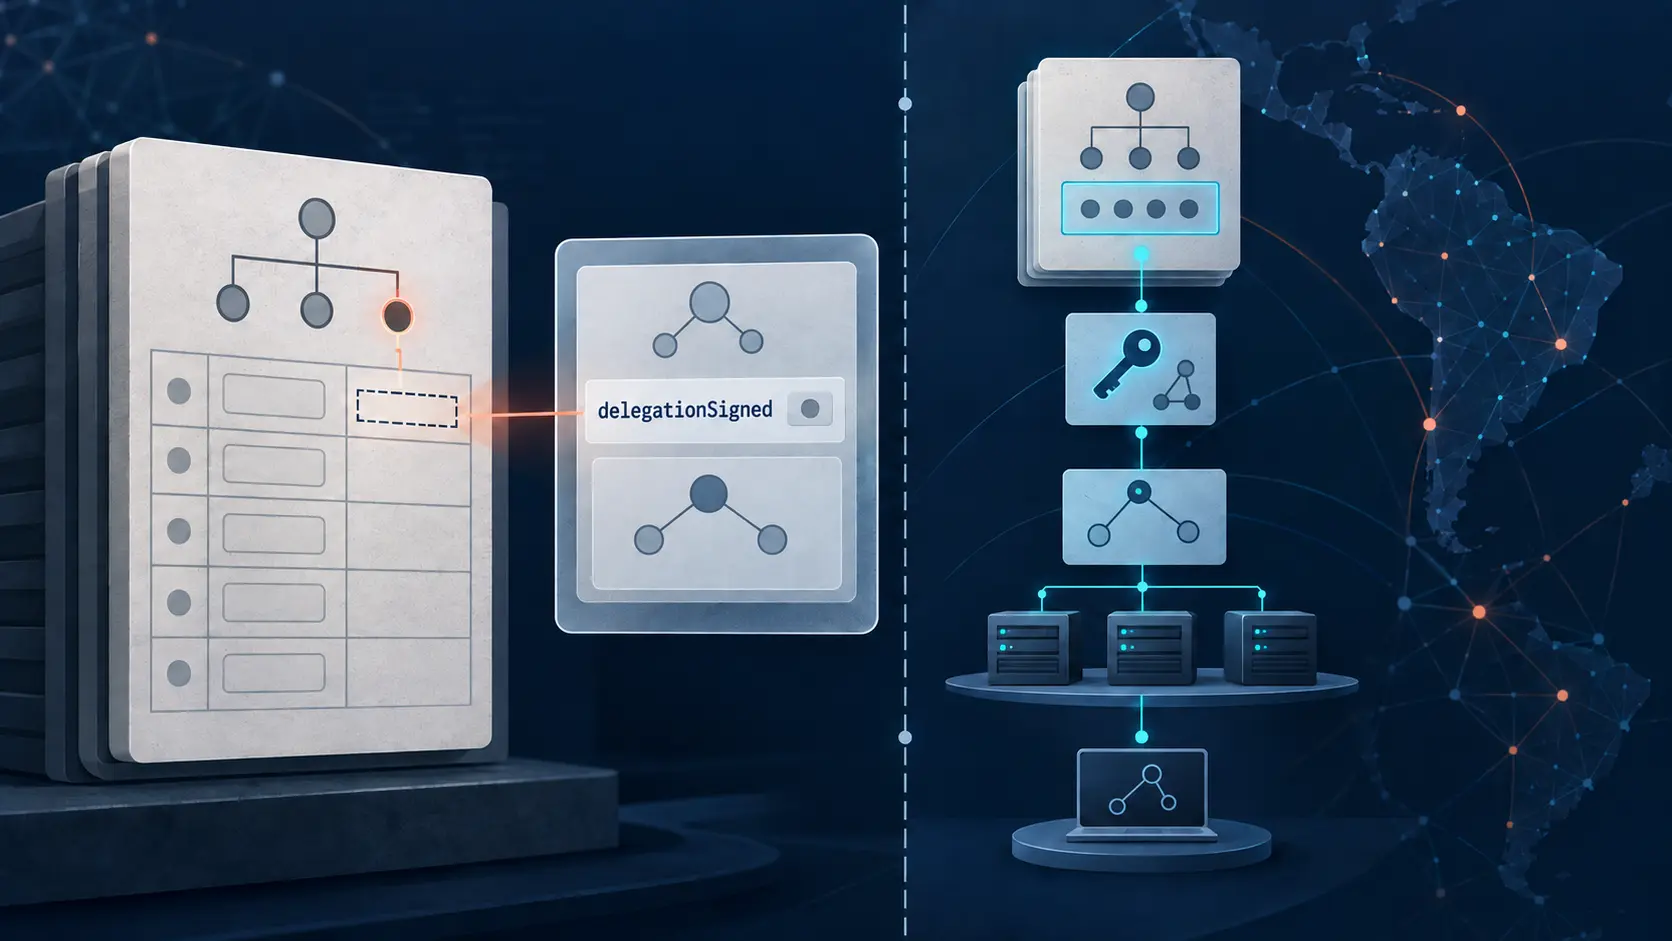
في RDAP لدى LACNIC يسجل delegationSigned وجود DS لدى النطاق الأب، لا نتيجة تحقق DNSSEC
قد يبدو المتغير المنطقي في استجابة السجل حكماً نهائياً على سلامة سلسلة DNS. لكن حقل `delegationSigned` في RDAP لدى LACNIC يجيب عن سؤال أضيق: هل تعرض بيانات التسجيل وجود سجلات DS في النطاق الأب؟ فهو لا يشغّل محللاً تكرارياً، ولا يفحص مفاتيح النطاق الابن، ولا يثبت نجاح التحقق الآن.

IETF
المخزن المرشح الخاص لا يفسر لماذا غلبت نية على أخرى
يُعدّ فريق تغييرًا مخططًا في مساحة خاصة، بينما يعدّل فريق الحوادث الخدمة نفسها في الإعداد الجاري. كلاهما مصادق عليه، ولا يستطيع أحدهما أن يودع عمل الآخر غير المكتمل من غير قصد. لكنهما حين يلتقيان عند العقدة نفسها لا يكفي العزل لتقرير أي غرض مشروع يملك حق محو الغرض الآخر.

IETF
الحد الأدنى لإصدار YANG ليس حدًا أدنى للتوافق
يوصي بيان استيراد بألا يقل إصدار وحدة YANG عن 3.1.0. وفي المستودع مرشحان أحدث: 3.1.2 `_non_compatible` و4.1.2. كلاهما يستطيع اجتياز قاعدة الاختيار في المسودة الحالية لنظام YANG للإصدارات الدلالية. لم يتحايل المحلّل على القاعدة؛ بل أجاب عن سؤال رقمي ضيق. تبدأ مشكلة الحوكمة عندما…
IETF
عدّاد إسقاط الحزم يحتاج إلى حقبة نية قبل أن تتحرك الأتمتة
يرتفع عدّاد الإسقاط في واجهة الخروج، فتقترح الأتمتة نقل الحركة إلى مسار آخر. التصنيف محدد: لا توجد سعة تخزين مؤقتة كافية. لكن بطاقة الخط أعيد تشغيلها قبل دقيقة، وسياسة الخدمة دخلت إصداراً جديداً قبل دقيقتين. الرقم صحيح في مكانه، إلا أن الإذن الذي بُني عليه الإجراء يعود إلى زمن…

IETF
خادم أسماء مشترك يثبت الاستمرارية لا السيطرة على التفويض
تغيّر المنطقة الأم معظم خوادم الأسماء في تفويض ما، لكنها تُبقي اسماً واحداً من المجموعة القديمة. يستطيع المحلّل التكراري أن يتعامل مع هذا التقاطع بوصفه استمراراً لحالة مخبأة. لكنه لا يستطيع أن يعرف من رسالة DNS وحدها مَن أذن ببقاء المسار القديم، ولماذا بقي، ومتى تنتهي صلاحيته…

IETF
يحتاج DNS GREASE إلى ميثاق للتجربة قبل اعتماده افتراضياً
يضع المحلّل عمداً في استعلام DNS قيمة لا تؤدي وظيفة. يتجاهلها الطرف السليم، أما الطرف المتصلّب فقد يرفض الاستعلام أو يصمت أو يفرض محاولة ثانية. يحصل صاحب التجربة على معرفة تساعد بروتوكول الغد، بينما قد يدفع مستخدم اليوم زمن الانتظار أو يتحمل الخادم الموثوق استعلاماً إضافياً.…

IETF
التشغيل التجريبي لـ DNSSEC يختبر عينة من المحلّلات لا الإنترنت
قد تكون المنطقة موقّعة، وقد يكتشف المحلّل أن التحقق فاسد، ومع ذلك يتلقى المستخدم العادي جواباً. هذه المفارقة مقصودة في التشغيل التجريبي لـ DNSSEC: يظهر العطل للمشغّل قبل أن يصبح انقطاعاً للعميل. لكن من يتكلم هم المحلّلات التي تفهم الإشارة وحدها؛ أما الصامتون فلا يتحولون إلى شهادة…

IETF
تاريخ إلغاء الاستخدام يسحب وسم RDAP لا عملاءه
يستطيع سجل عام أن يغيّر صفة معرّف في يوم محدد، ويستطيع مشغّل خادم أن يعلن نهاية دعمه. لكن العميل قد يبقى خارج معرفة الطرفين ويطلب الواجهة القديمة لاحقاً. لا تحلّ الحوكمة هذه الفجوة بإعطاء التاريخ سلطة لا يملكها، بل بفصل دليل السجل عن دليل الخادم وعن الطلب الذي أمكن رصده.
IETF
يخضع استرداد DNSSEC لساعات لا يتحكم فيها أي موقّع بمفرده
قد تتعطل المادة الخاصة بالمفتاح بينما يظل النطاق يعمل أمام المستخدم. لا تناقض هنا: التوقيعات التي أُنتجت قبل العطل ما زالت صالحة. غير أن هذا الهدوء ليس تعافياً، بل مهلة تتناقص فيما ينتظر المشغّل الأب والخوادم الثانوية وذاكرات التخزين المؤقت.
IETF
تحديث التفويض الموقّع ذاتياً يثبت المفتاح لا الصلاحية
يستطيع أي مفتاح جديد أن يوقّع طلباً يقول: ثقوا بهذا المفتاح. صحة التوقيع تثبت أن المرسل يملك المفتاح الخاص، لكنها لا تجيب عمن منحه حق تغيير تفويض نطاق فرعي. تفصل مسودة DNSOP بين الحقيقتين؛ وعلى التشغيل أن يحفظ دليلاً على الانتقال بينهما.