
الخلاصة
- يعرّف RFC 9083 قيمة
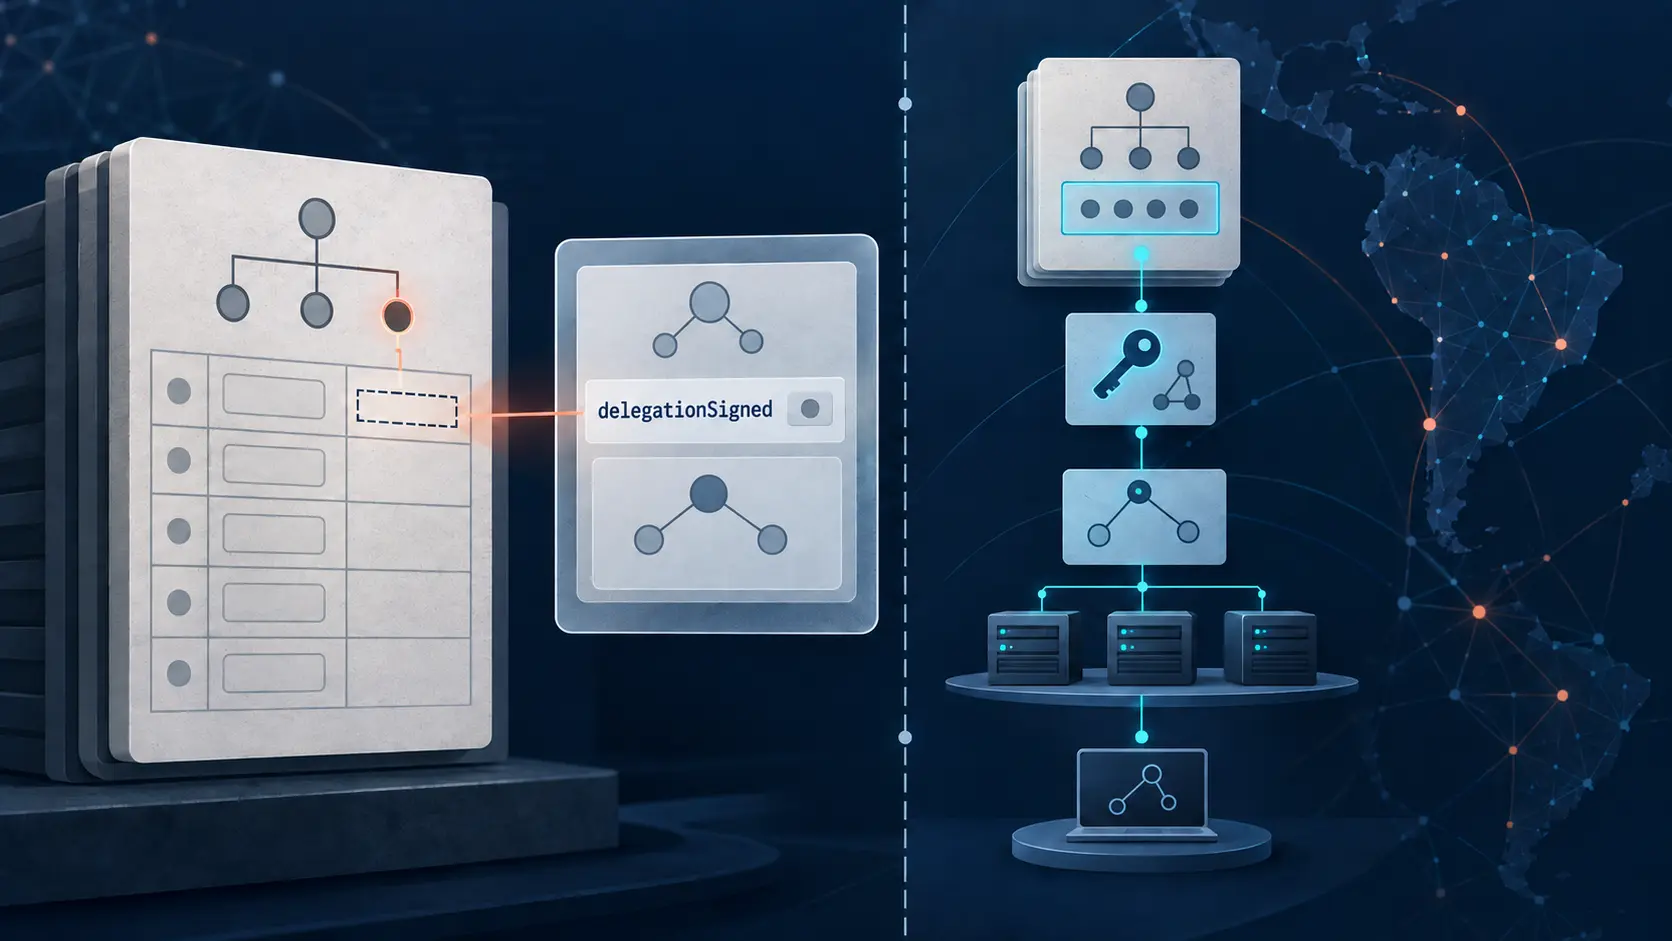
delegationSignedبأنها صحيحة عند وجود سجلات DS في النطاق الأب، بينما تبقىzoneSignedوبيانات DS أو المفاتيح أجزاء مستقلة من كائنsecureDNSفي RDAP. - الحقل دليل تسجيل، وليس نتيجة تحقق حية. ويلزم لاستنتاج DNSSEC قابل للمراجعة الحصول على DS الحالي من الأب، وDNSKEY وRRSIG من الابن، وإثبات الوصول إلى خوادم الأسماء الموثوقة، وصلاحية التوقيت، ونتيجة محلل محدد.
قيمة دقيقة ذات نطاق ضيق
توضح استجابة LACNIC التي جرى فحصها للنطاق 84.7.200.in-addr.arpa ما تعرضه بدقة. الكائن من فئة domain، ويسرد ثلاثة خوادم أسماء. ويحتوي secureDNS على zoneSigned وdelegationSigned بقيمة false، مع مصفوفة dsData فارغة.
هذه بينة مفيدة عن السجل الذي أعاده LACNIC وقت الرصد. لكنها لا تسمح بالتعميم على جميع مناطق العكس في إقليم LACNIC، ولا تصف الحالة التشغيلية الحالية للخوادم المذكورة. فالاستجابة لا تضم مسار تحليل DNS ولا الحزم اللازمة لإعادة بنائه.
وجود DS لدى الأب حلقة واحدة فقط
يفصل RFC 9083 المعاني عمداً. تشير zoneSigned إلى ما إذا كانت المنطقة موقعة، وتشير delegationSigned إلى وجود DS في الأب. ويمكن لـdsData أن تصف وسم المفتاح والخوارزمية والملخص ونوعه، بينما تحمل keyData مادة DNSKEY.
هذه حقول لبيانات التسجيل. أما تحقق DNSSEC فهو عملية على سلسلة من إجابات DNS الحية في وقت محدد. يجب على المحلل الحصول على DS الأب، وجلب DNSKEY والسجلات الموقعة من الابن، ومقارنة الملخصات والخوارزميات، وفحص التوقيعات وفترات الصلاحية، والتعامل مع تعذر الوصول أو فشل الإجابة. لا ينفذ متغير RDAP هذه الخطوات ضمناً.
القيمتان true وfalse تحتاجان إلى ضبط الاستنتاج
إذا كانت delegationSigned صحيحة، فالعبارة المدعومة هي أن تمثيل RDAP يبلغ عن وجود DS في الأب. ولا يثبت أن الابن ينشر DNSKEY المطابق، أو أن التوقيعات سارية، أو أن السلسلة تصل إلى مرساة ثقة، أو أن محللاً بعينه ينجح في التحقق.
وإذا كانت القيمة false، فإن التمثيل يبلغ عن غياب DS من الأب وفق تعريف الحقل. لكنه لا يفسر سبب الغياب، ولا ينفي وجود تغيير قيد التنفيذ، ولا يضمن تطابق رصد لاحق. لذلك يجب حفظ الرابط والبايتات ووقت الجمع.
افصل بين سطحي الدليل
ينبغي أن يحتفظ سطح التسجيل برابط كائن RDAP الدقيق وldhName وقائمة خوادم الأسماء وقيم secureDNS ومصفوفات DS أو المفاتيح وبصمة الاستجابة ووقت الاسترجاع. ويجب أن يحتفظ السطح التشغيلي، بصورة مستقلة، باستعلامات الأب والابن وعناوين الخوادم ورموز الإجابة وعلامة الاستجابة الموثوقة (AA) وسجلات DNSKEY وDS وRRSIG ومخرجات المحلل وسياق الساعة.
لا يجوز وصف التحقق الحالي إلا بعد مقارنة السطحين. وحتى عند النجاح، تظل النتيجة مرتبطة بنقطة الرصد ووقته. ولا يثبت نجاح سلسلة الثقة التشفيرية ملكية المورد أو سلطة تعاقدية أو تحكماً في المضيفين.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات