
الأفق الزمني
المدى القريب
ضمن فئة الأفق الزمني، تنظم تحليلات الأفق الزمني المدى القريب المقالات حسب الفترة التي من المتوقع أن تكون الإشارة مهمة خلالها. تساعد الصفحة القراء على التمييز بين التغييرات التشغيلية الفورية والتحولات طويلة الدورة في الحوكمة والاستثمار والمعايير والبنية التحتية التي قد تتكشف عبر أرباع أو سنوات. إنها تربط الافتراضات الزمنية بالأدلة العامة والجهات الفاعلة ذات الصلة وسياق السوق وتعرض العملاء وضغوط السياسات والتخطيط للبنية التحتية حتى يتمكن القراء من الحكم على ما إذا كان التطور عاجلاً أو استراتيجياً أو لا يزال ينتظر أدلة مؤكدة. تشرح الصفحة أيضاً كيف يغير الأفق الزمني معنى الإشارة، وما هي المنظمات التي قد تتأثر، وما هي قرارات البنية التحتية التي تتطلب إجراءً قصير الأجل أو مراقبة طويلة الدورة.

اتجاهات المؤسسات في أوروبا والشرق الأوسط
بوابةٌ للدخول ودرجةٌ للمفاضلة: أين تقع سلطة القرار في مقترح CADA؟
في مقترح «قانون تطوير الحوسبة السحابية والذكاء الاصطناعي» الأوروبي، لا يكفي أن تجتاز الخدمة السحابية عتبة الضمان كي تفوز بعقد عام، ولا تكفي «القيمة المضافة للاتحاد» لكي تمنحها العقد. فالمواد 29 و30 و32 توزع السلطة على مراحل مختلفة: تقييم للمخاطر يحدد مستوى الضمان، وشرط أهلية يقرر…

التقارير
مسودة عناوين الفضاء تسند دورًا إلى NRO؛ فمن يضع السياسة؟
تطلب مسودة إنترنت نُشرت في سبتمبر مساحة IPv6 لاستخدامها خارج الأرض، وتقترح إشراك NRO في تنظيم الموارد وتوزيعها. لكنها تترك سؤالًا مؤسسيًا حاسمًا بلا جواب: كيف يرتبط هذا التنسيق بعمليات وضع السياسات لدى مجتمعات سجلات RIR الخمسة، ومنها RIPE؟
التقارير
إشارة APNIC البالغة 70٪ عن KSK لا تحصي المستخدمين المعرّضين للخطر
تابعت اختبارات APNIC Labs الإشارية وتقارير المحلّلات لدى Verisign الاستعداد لتبديل مفتاح KSK للجذر في 2026، لكن كلًّا منهما رصد مجموعة مختلفة من نقطة مختلفة في الشبكة. ولا تمثّل أي من النسبتين عدد الأشخاص الذين قد يفقدون خدمة DNS.
التقارير
نتائج انتخابات AFRINIC تُظهر الترتيب لا فارق الأصوات
توضح نتائج يونيو 2026 من حصل على مدد أطول في اقتراعين، لكنها لا تبين عدد الأصوات التي فصلت بين المرشحين أو عدد المؤهلين الذين شاركوا. وتنص الإرشادات على أن لجنة الترشيحات ينبغي أن تنشر النتائج النهائية والإحصاءات؛ أما صفحات النتائج التي راجعناها فتُظهر الترتيب لا الأعداد.
IETF
دورة IETF للمشاركين الجدد لن تتعقب المتعلمين. لكن أثرها يحتاج إلى سجل
تتعاقد IETF على دورة ذاتية الوتيرة لمساعدة المشاركين الجدد على دخول عملية تقنية قد يستغرق فهمها سنوات. قرار عدم تقييم كل متعلم أو تتبعه فردياً يرسم حداً مهماً للخصوصية. لكنه يترك سؤالاً حوكمياً قائماً: كيف يمكن إثبات فائدة الدورة من دون تحويل التعلم إلى مراقبة؟

IETF
RFC 9019: بيان برمجيات ثابتة موقّع لا يكفي لتفويض التثبيت
تصل إلى الجهاز توقيعتان صحيحتان، لكنهما لا تؤديان الوظيفة نفسها. الأولى تصدر عن مؤلف الصورة وتثبت مصدرها، والثانية عن مشغّل الجهاز وتسمح بالتغيير في بيئة تشغيل محددة. عدد التوقيعات لا يكفي؛ ما يهم هو الدور الذي تمنحه السياسة لكل مفتاح. هذا هو الحد الذي تحافظ عليه RFC 9019 بين…
IETF
RFC 9608: غياب مسار الإلغاء لا يصنع ثقة دائمة
تشترط سياسة تطبيق ما وجود معلومات إلغاء قبل قبول الشهادة، ثم تصل شهادة تعلن بواسطة `noRevAvail` أن تلك المعلومات لن توجد أصلاً. لا يحل نجاح بناء المسار هذا التعارض. إما أن يرفض التطبيق فئة الشهادة، وإما أن يعتمد لها سياسة قبول أخرى بضوابط ومسؤول واضحين. أما تحويل الغياب إلى ضوء…

IETF
RFC 9810: مُنحت الشهادة، لكن ليس كما طُلبت
تستلم سلطة التسجيل طلباً محمياً ثم تعدّل بعض حقوله قبل أن توقع سلطة التصديق الشهادة. قد تكون السلسلة صحيحة تقنياً، ومع ذلك تبقى مسألة الحوكمة مفتوحة: من يملك صلاحية تغيير الهوية أو مدة الصلاحية أو غرض المفتاح، وما الدليل الذي يصل إلى طالب الشهادة من دون كشف مواد حساسة؟
IETF
RFC 9775: القاعدة مشتركة لكن السلطة تتغير باختلاف المنتدى
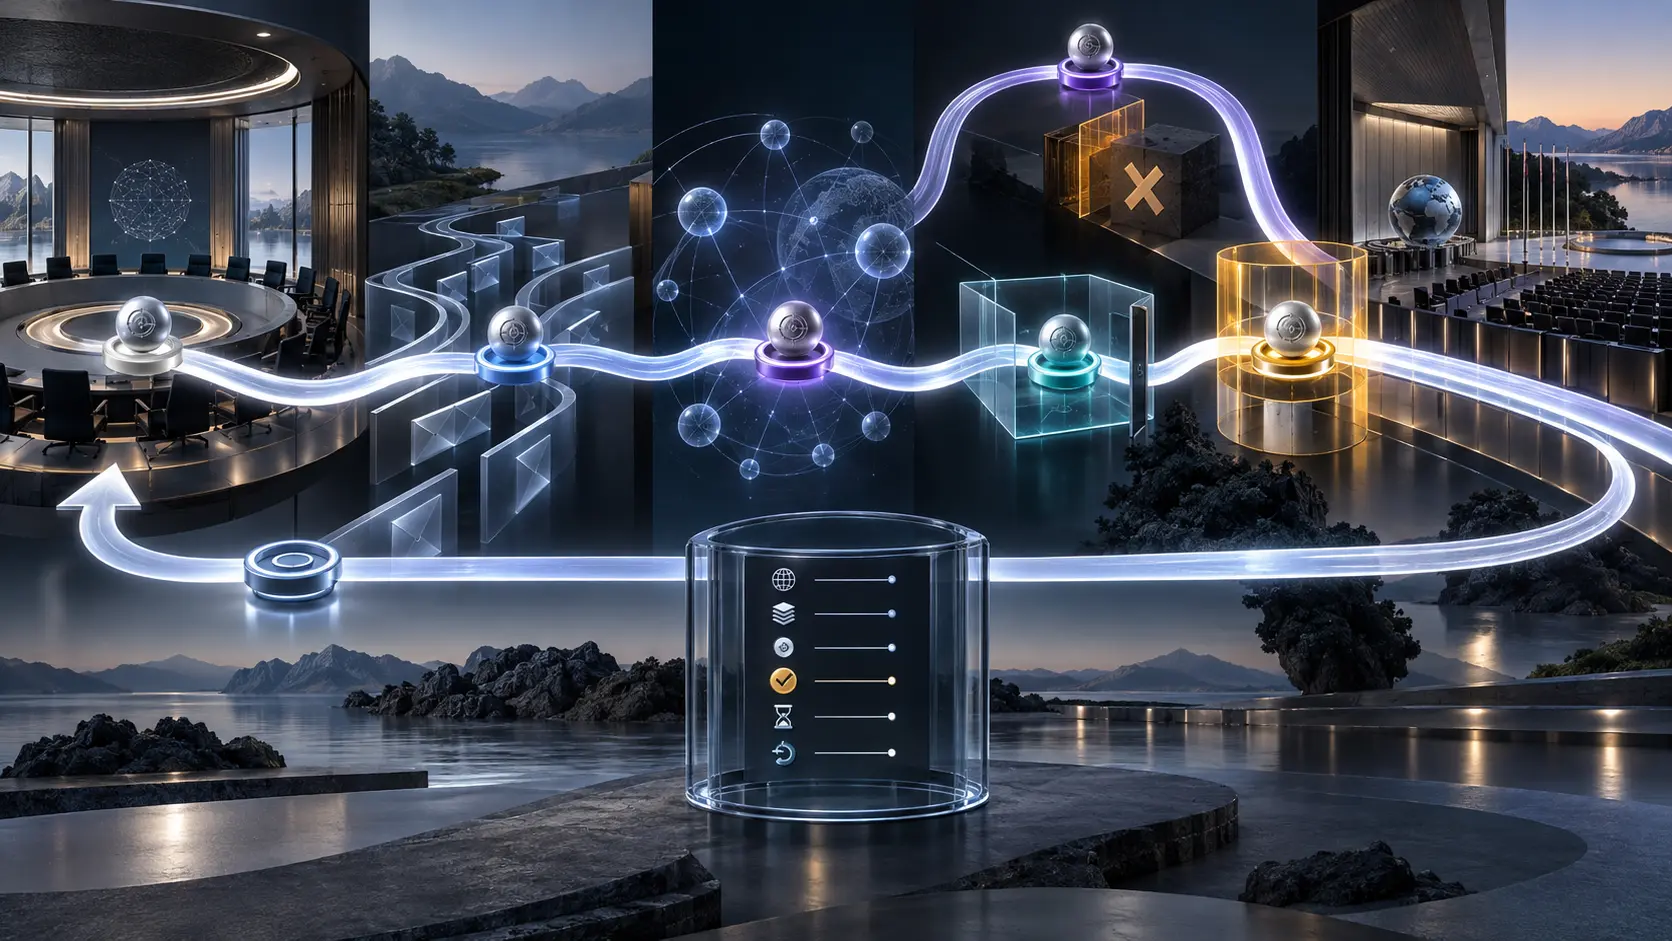
تبدأ ملاحظة سلوكية في قاعة اجتماع، ثم تظهر آثارها في قائمة بريدية، وقد تنتهي بقيود على نظام تقني مشترك. تبدو الواقعة واحدة، لكن السلطة ليست واحدة. تكشف RFC 9775 أن كل سطح يحتاج صاحب قرار وأساساً ونطاقاً ومسار مراجعة محدداً.

IETF
RFC 9797: عنوان MAC العشوائي يقلل قابلية الربط من دون أن يصبح هوية الجهاز
قد يسجل النظام عنواناً ثابتاً بدقة شديدة لكنه ينسبه إلى الشخص الخطأ، وقد يرى عنواناً متغيراً فيحسب الجهاز نفسه جهازين. السجل الأول يوحي باستمرارية لا يثبتها، والثاني يفقد استمرارية قد تكون لازمة للخدمة. تضع RFC 9797 هذا التناقض في موضعه الصحيح: عنوان الوصلة أداة توصيل وربط محتمل،…

IETF
RFC 9818: البادئة المفوضة لا تصبح سعة قابلة للاستخدام حتى تتطابق المهلة والمسار والمرشح
قد تُظهر واجهة WAN أن مزود الخدمة سلّم موجّه الحافة كتلة IPv6 كاملة، بينما يبقى الموجّه الموجود داخل الشبكة المحلية بلا بادئة صالحة للعمل. تفكك RFC 9818 هذا التناقض الظاهري: التفويض الأبوي بداية فقط، أما السعة فتحتاج مهلة فرعية ومساراً إلى القفزة التالية وقرار ترشيح وعمراً لا…

IETF
RFC 9862: علامة الإسقاط تقع على مسار مرشح لكن أثرها يشمل سياسة SR كلها
تنقل RFC 9862 قرار Drop-Upon-Invalid داخل مسار مرشح واحد، مع أن التحول الناتج يخص مجموعة سياسة Segment Routing بأكملها. فالموضع الذي تُشفّر فيه العلامة ليس بالضرورة نطاق السلطة التي تمارسها.

IETF
RFC 9867: إنشاء ارتباط أمني لا يثبت أن مفتاح PPK قد أُدخل في اشتقاق المفاتيح
قد يكتمل تبادل IKEv2 ويظهر ارتباط أمني جديد، مع أن المفتاح المشترك مسبقاً الذي كان يفترض أن يعزز الحماية لم يدخل في الاشتقاق. تسمح RFC 9867 بهذه النتيجة عندما تكون سياسة PPK اختيارية. لذلك فإن لوحة لا تسجل سوى «تم إنشاء SA» قد تحول التوافق المقصود إلى ضمان تشفيري غير موجود.

IETF
RFC 9707: الاتصال بالشبكة ليس وصولاً — وتقرير ورشة العمل ليس تفويضاً
قد تعمل الوصلة ويظل الموقع العام باهظ الكلفة، أو يرفض التطبيق كتابة المستخدم، أو يعرض برنامج VPN حالة «متصل» بينما تتسرب منه حركة لم يحْمِها. تجمع RFC 9707 أدلة على هذا الفراغ بين الاتصال واستخدام الخدمة. لكنها ترسم أيضاً حداً مؤسسياً واضحاً: حفظ مداخلات ورشة عمل لا يحولها إلى…
IETF
RFC 9812: مراجعة أشد لا تخصص مساحة IPv6
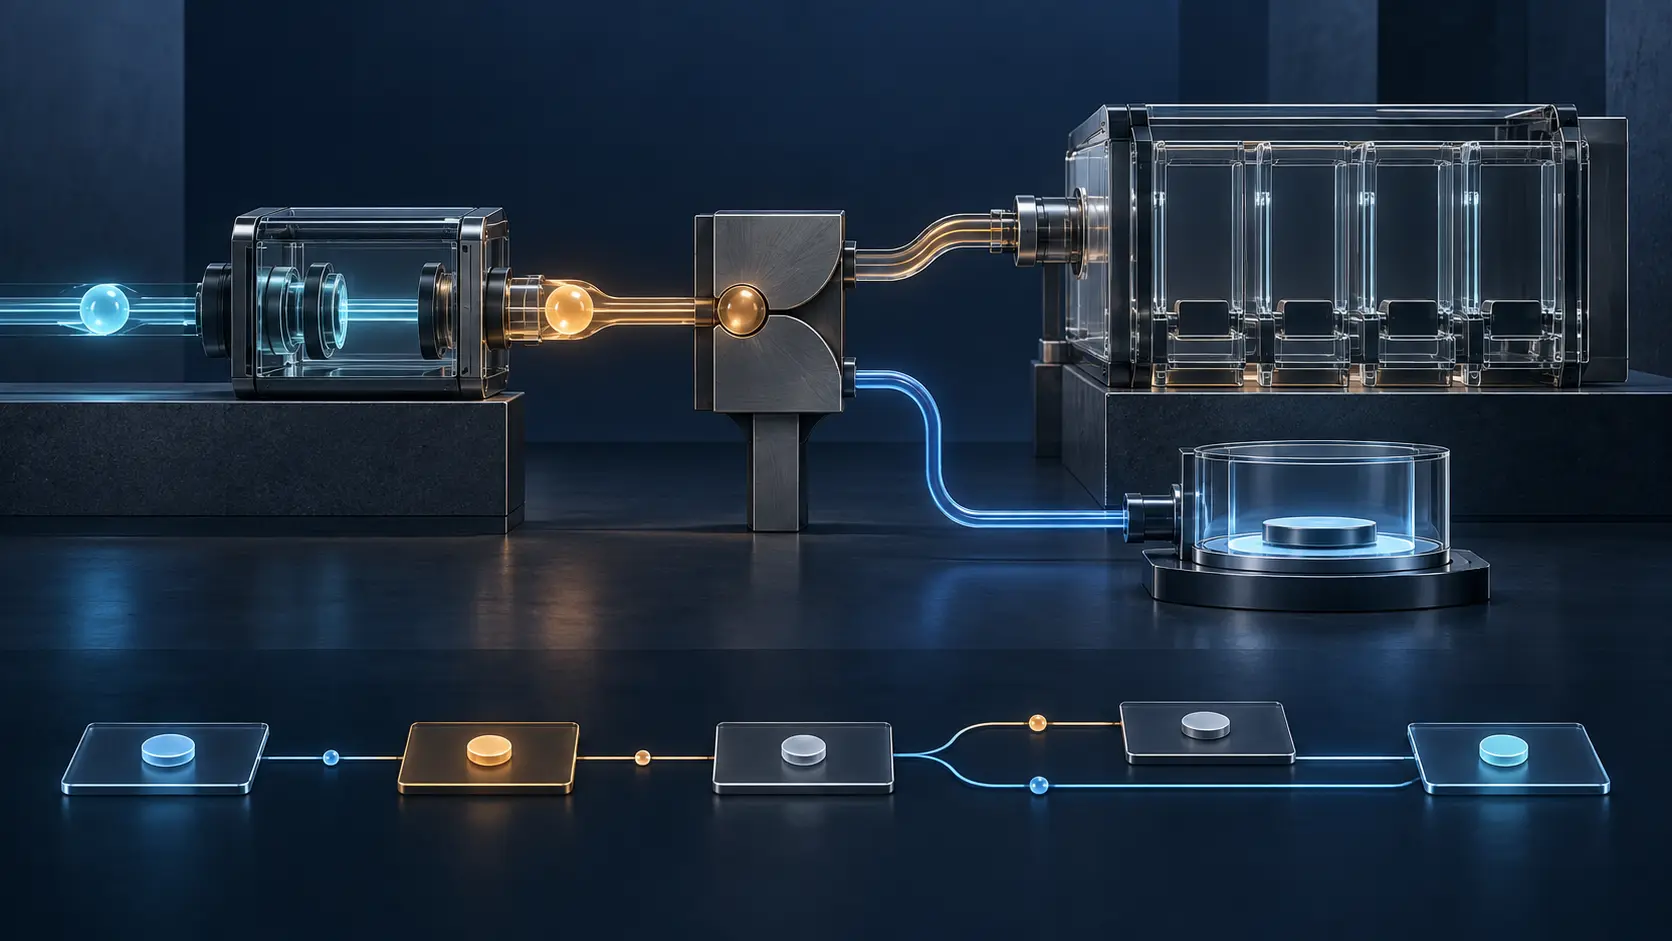
ما زال معظم فضاء عناوين IPv6 يحمل وصف «محجوز من قبل IETF». غيّر RFC 9812 القاعدة التي يجب أن تمر عبرها أي إتاحة كبيرة وغير روتينية من هذا الاحتياطي مستقبلاً، فنقلها من `IESG Approval` إلى `IETF Review`. إنه تغيير مهم في موضع القرار وشكل دليله العلني، لكنه ليس تخصيصاً. والاختبار…
IETF
RFC 9998: فشل التحقق من العمر ليس موافقة على فحص أكثر تدخلاً
يبدو التحقق من العمر قراراً ثنائياً إلى أن تعجز الطريقة الأولى عن إعطاء جواب موثوق. عندها قد تطلب الشاشة التالية وثيقة رسمية أو صورة للوجه أو رقم هاتف أو سجلاً أطول للسلوك. يشرح RFC 9998 لماذا لا تكفي طريقة واحدة للجميع، لكنه لا يحوّل هذا القصور إلى إذن ضمني بجمع المزيد. الانتقال…

IETF
RFC 9876: رقم في سجل CoAP ليس حكماً على قابلية التشغيل البيني
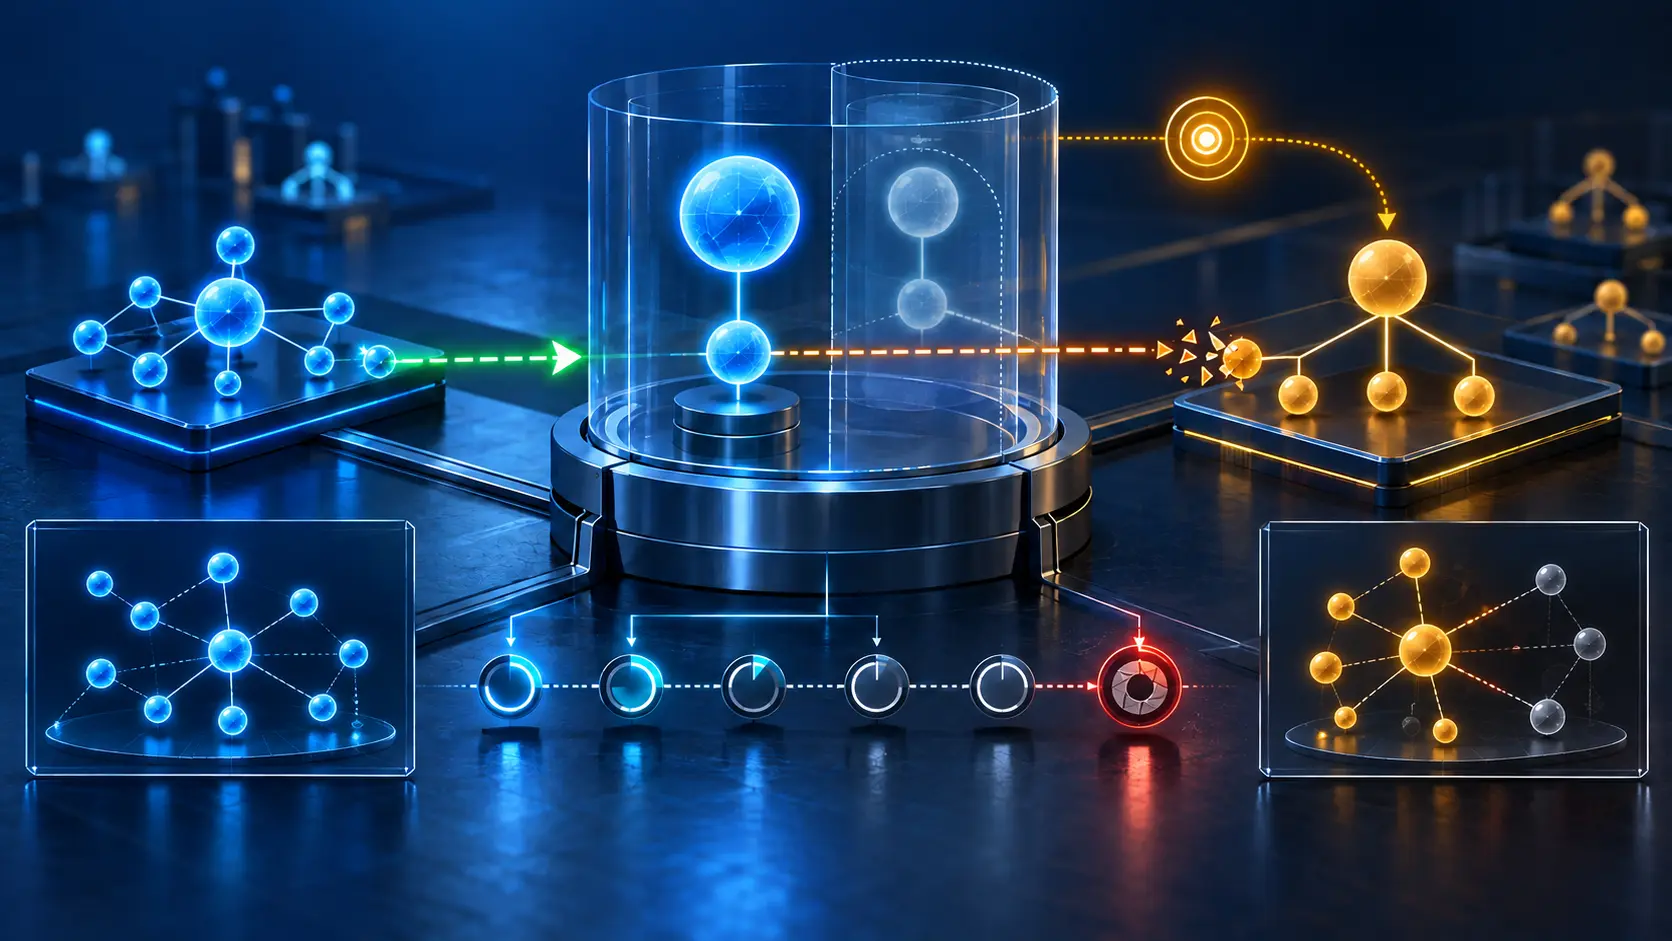
في بروتوكول موجّه إلى الأجهزة والشبكات المقيّدة، قد يحمل عدد صغير وعداً مؤسسياً أكبر مما يحتمل. يختصر معرّف CoAP Content-Format نوع الوسائط ومعاملاته وأي Content Coding محتمل. يجعل RFC 9876 تخصيص هذا العدد أكثر انضباطاً، لكنه لا يثبت أن منتجين منشورين سيفهمان البايتات نفسها…
IETF
RFC 9874: حذف EPP من عميل قد يعطّل DNS لعميل آخر
قد ينجح أمر الحذف في جلسة EPP، ثم تظهر الخسارة في نطاق يرعاه عميل آخر. يصف RFC 9874 هذه الفجوة بين سلطة إصدار الأمر وخريطة الاعتماد في DNS. نجاح العميل الأول لا يثبت أن التفويضات الأخرى بقيت تحت السيطرة، ولا أن أصحابها أُبلغوا، ولا أن الاستعادة ما زالت ممكنة.
IETF
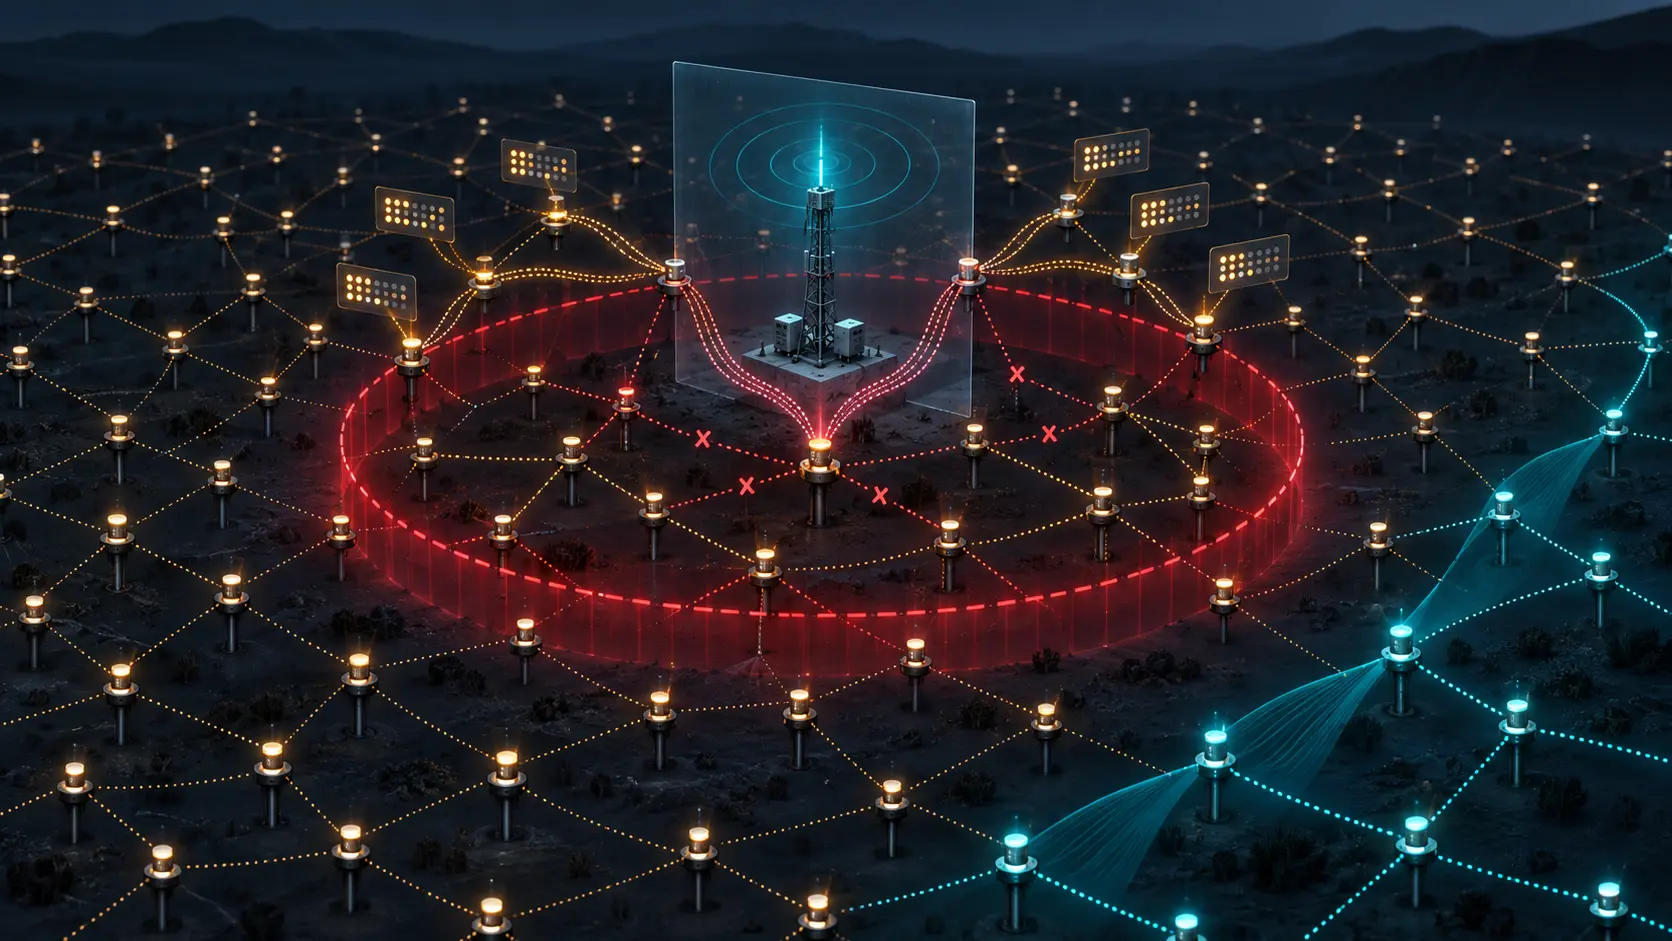
اتفقت الشبكة على تعطل الجذر، ولم تثبت انهياره المادي: RFC 9866
يمكن لشبكة RPL أن تمتلك ما يكفي من الأدلة للتوقف عن استخدام نسخة DODAG، من دون أن تمتلك دليلاً على انقطاع طاقة الموجّه الحدودي أو انهيار عتاده. يتيح RFC 9866 قرار سلامة سريعاً؛ لكنه لا يحوّل القرار إلى تقرير جنائي عن السبب.
IETF
من يملك حق اختبار مفتاح Babel المحجوب عن القراءة؟
لنتصور مشغّلاً لا يستطيع قراءة قيمة مفتاح مصادقة الرسائل (MAC) المضبوط لبروتوكول Babel. يستطيع، إذا سمحت صلاحياته الفعلية، أن يرسل سلسلة ثنائية ورمز MAC مرشحاً إلى إجراء الاختبار، ثم يتلقى جواباً منطقياً واحداً: تطابق أو عدم تطابق. تظل بايتات المفتاح محجوبة، لكن استخدامه في حساب…