
الأفق الزمني
المدى القريب
ضمن فئة الأفق الزمني، تنظم تحليلات الأفق الزمني المدى القريب المقالات حسب الفترة التي من المتوقع أن تكون الإشارة مهمة خلالها. تساعد الصفحة القراء على التمييز بين التغييرات التشغيلية الفورية والتحولات طويلة الدورة في الحوكمة والاستثمار والمعايير والبنية التحتية التي قد تتكشف عبر أرباع أو سنوات. إنها تربط الافتراضات الزمنية بالأدلة العامة والجهات الفاعلة ذات الصلة وسياق السوق وتعرض العملاء وضغوط السياسات والتخطيط للبنية التحتية حتى يتمكن القراء من الحكم على ما إذا كان التطور عاجلاً أو استراتيجياً أو لا يزال ينتظر أدلة مؤكدة. تشرح الصفحة أيضاً كيف يغير الأفق الزمني معنى الإشارة، وما هي المنظمات التي قد تتأثر، وما هي قرارات البنية التحتية التي تتطلب إجراءً قصير الأجل أو مراقبة طويلة الدورة.
IETF
يربط سياق CertificateRequest في TLS استجابة ولا يحدد نطاق تفويض
يستطيع الخادم أن يضع قيمة مبهمة في طلب شهادة، ثم يعرف لاحقاً أي استجابة تخص ذلك الطلب. تنظّم هذه الآلية محادثة تشفيرية، لكنها لا تمنح حق قراءة حساب أو تعديل إعداد أو التصرّف باسم مستأجر. تبدأ مشكلة الحوكمة عندما يحتفظ النظام بعلامة الربط ويتخلّص من القرار الذي جعل الإجراء…

IETF
ينهي TLS close_notify تدفق الإرسال لا معاملة التطبيق
قد تصل نهاية TLS المنتظمة بعد آخر بايتات مشفرة مباشرة، من دون أن تقول إن طلباً قُبل أو إن دفعة سُجلت أو إن البيانات ثُبتت. يغلق `close_notify` اتجاه إرسال مشفراً. أما إثبات اكتمال العمل فيبقى من اختصاص التطبيق ويتطلب إيصالاً مستقلاً.

IETF
يحسب Max-Forwards قفزات HTTP لا السلطة التنظيمية
يمنح Max-Forwards طلب TRACE أو OPTIONS ميزانية صغيرة لعدد مرات التمرير عبر الوسطاء. فإذا وصل العداد إلى الصفر وجب على الوسيط أن يتوقف ويجيب. وتفيد هذه الآلية في تشخيص الحلقات والتحويلات، لكنها تعدّ أفعال التمرير في طلب واحد؛ فلا تحصي الشركات، ولا تثبت هوية المجيب، ولا تمنح حق كشف…

IETF
يعلن Accept-Patch صيغ التعديل ولا يمنح إذن التغيير
يستطيع الخادم أن يعلن لغات التعديل الجزئي التي يفهمها من دون أن يقرر بذلك الإعلان من يملك حق تغيير المورد. يسمي RFC 5789 هذه المعلومة Accept-Patch، ويفصل بين القدرة التقنية ودلالة الصيغة والحالة الراهنة وسلطة الكتابة.

IETF
يصف Content-Location التمثيل ولا يحدد وجهة العميل
يمكن لاستجابة HTTP أن تعرّف المورد الذي يمثله المستند المحمول من دون أن تغيّر العنوان الذي طُلب. تسمي RFC 9110 هذه المعلومة `Content-Location` وترسم لها حداً واضحاً: إنها بيانات وصفية للتمثيل، وليست بديلاً لعنوان الهدف ولا أمراً بالانتقال.
IETF
يمكن لـ 103 Early Hints بدء الجلب لا حسم الاستجابة
يستطيع الخادم أن يكشف بعض ما يرجّح ظهوره قبل أن يكتمل جوابه. تمنح RFC 8297 العميل فرصة لاستثمار هذا الوقت، لكنها لا تنقل إلى التلميح المبكر سلطة الاستجابة النهائية.

IETF
URI نوع المشكلة معرّف لا أمر للتنفيذ عن بُعد
تسمية خطأ في واجهة برمجة باسم ثابت تسهّل التنسيق، لكنها لا تمنح الاسم سلطة على العميل. يفصل RFC 9457 بين هوية نوع المشكلة والوثيقة التي تشرحه والواقعة المفردة والقرار المحلي الذي قد يسمح بإجراء لاحق.

IETF
UUIDv7 مرتب زمنياً لكنه ليس إثباتاً للسببية
يضع UUIDv7 الزمن في مقدمة المعرّف كي تتقارب القيم المتولدة في أوقات متقاربة داخل الفهرس. هذه فائدة هندسية حقيقية، لكنها لا تجعل ساعات الأجهزة المستقلة شاهداً واحداً على ترتيب الأحداث أو أسبابها.

IETF
Cache-Status سلسلة إفادات من الذاكرات المؤقتة وليست حكماً شاملاً
قد تمر الاستجابة نفسها بثلاث ذاكرات مؤقتة، ولكل واحدة منها قرار مختلف. لا يحاول Cache-Status اختيار رواية واحدة بينها، بل يضع إفاداتها بترتيب الطريق. وتبدأ المشكلة حين تحوّل أداة المراقبة هذا السجل المتعدد إلى كلمة واحدة: إصابة أو إخفاق.

IETF
يحتاج must-understand في HTTP إلى no-store لحماية الذاكرات القديمة
عندما يجتمع `must-understand` و`no-store` في استجابة HTTP واحدة، تستطيع ذاكرتان وسيطتان من جيلين مختلفين اختيار مسارين آمنين مختلفين. تتجاهل القديمة التعليمة الجديدة التي لا تعرفها، لكنها تلتزم بمنع التخزين. أما الحديثة فلا يجوز لها تجاوز هذا المنع إلا بعد أن تثبت أنها تعرف رمز…
IETF
طلب ملخص HTTP ليس عقدا لضمان السلامة
قد يعلن عميل HTTP بوضوح أن خوارزمية بعينها هي المفضلة لديه، ثم يتلقى خوارزمية أخرى أو لا يتلقى أي حقل ملخص. لا يعد RFC9530 ذلك تناقضا تلقائيا في البروتوكول، بل مساحة اختيار مقصودة. تبدأ حجة السلامة فقط عندما يفحص المتلقي ما وصل فعلا، ويحدد البيانات التي يغطيها، ويحسب القيمة، ثم…
IETF
قد تستوعب TLS الشهادة وتضيق بها ترويسات HTTP
قبول شهادة العميل في الاتصال الخارجي لا يضمن وجود مساحة لتمريرها داخل طلب HTTP إلى التطبيق. يصف RFC9440 حقولا يضيفها الوكيل الذي ينهي TLS؛ ومن ثم فإن حجم ما يستقبله الوكيل قد يختلف عن حجم ما يسلمه. نجاح المصافحة وتحسن الضغط وقبول الرسالة شروط منفصلة.

IETF
حداثة الرمز لا تثبت حداثة مصادقة المستخدم
قد يصدر النظام رمز وصول جديدًا من دون أن يعيد المستخدم المصادقة. يتناول RFC9470 قوة الحدث وحداثته، لا تاريخ إنتاج الرمز وحده. وما زال المورد بحاجة إلى أدلة فعلية وإلى قراره الخاص بشأن الوصول، لا إلى نجاح جديد في عدّ الرموز.
IETF
تكافؤ أسماء URN لا يجعل طلبات الخدمة متطابقة
قد تتعرّف خدمة الفهرسة إلى اسم واحد في مدخلين، من دون أن تملك سببًا لحذف المعلومات التي يحتاج إليها مورد أو عميل لاحقًا. يفصل RFC8141 بين مقارنة الاسم ومعالجة الطلب، ويترك لخدمة الحلّ مسؤولية شرح استراتيجيتها حين يحتوي العنوان الناتج على استعلام من قبل.

IETF
تتغير إحالة دفع SIP ولا تُنسى الحوارات الجارية
ليست الإحالة الأقدم بقايا بلا وظيفة بالضرورة؛ فقد تكون ما يزال حوار قائم يعتمد عليه. يطلب RFC8599 تجديد الإحالات الخاصة للحد من الربط بين الأنشطة، ويطلب في الوقت نفسه حفظ القيم القديمة ما دامت الحوارات المرتبطة بها مستمرة.

IETF
يختار العميل مسار CDN، ولا يمحو علامة منع الدوران
لا تمنح حرية ترتيب خدمات التوزيع العميل حق محو الإشارة التي يحتاجها مشغّل آخر كي يتعرّف إلى طلب عائد. يحفظ CDN-Loop هذا الحاجز المشترك، لكنه لا يحوّل ما يرد فيه إلى سجل موثّق لمسار الطلب.
IETF
اتسعت خريطة CDNI ولم يعد أي عميل يطابقها
قد يضيف إعلان CDNI نطاقًا جديدًا من العناوين، ثم لا يعود أي مصدر مؤهلًا للاختيار. ليست المسألة حجم الشبكة، بل معنى الجمع بين شروطها، وما يبقى من قرارات المشاركين عندما تختصر خريطة واحدة قدرات مختلفة وحدودًا مختلفة.
IETF
مجموعة Complete في CDNI ليست إيصالًا بنجاح جميع العمليات
قد ينتهي تتبع الطلب قبل أن يتأكد تحقق النتيجة التي تحتاج إليها الخطوة التالية. يحافظ التحكم غير المتزامن في CDNI على هذا الفرق. فانتقال تقرير إلى مجموعة نهائية لا يثبت وحده أن حذف المحتوى القديم اكتمل، ولا يمنح القرار اللاحق دليلًا لم يُقدَّم أصلًا.

IETF
إعادة التوجيه في CDNI لا يجوز أن تبدأ مهلة صلاحية الرمز من جديد
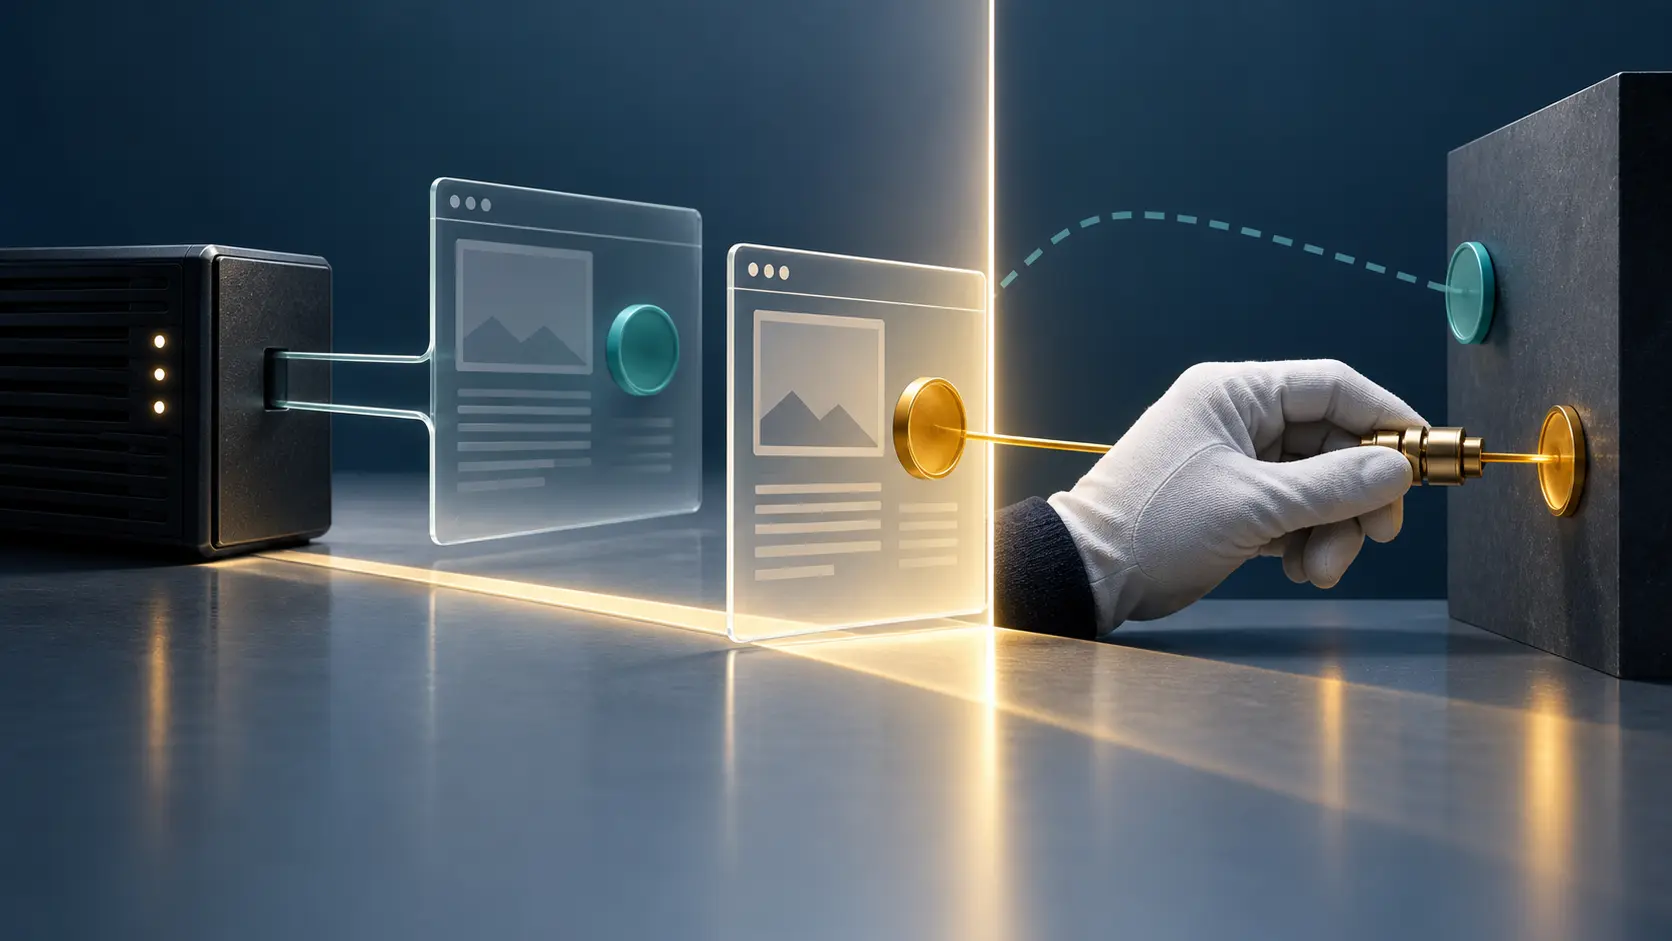
قد تحتاج وجهة تسليم جديدة إلى توقيع جديد وإلى جهة إصدار وعنوان مختلفين. لكن تغيير المسار لا يمنح وقت وصول جديدًا من تلقاء نفسه. يميز ملف URI Signing في CDNI بين إعادة التوجيه العادية التي تحفظ موعد انتهاء موجودًا، والتجديد المفعّل صراحة لرموز مقاطع المحتوى.
IETF
No-Vary-Search يحتاج إلى فصل التصيير المسبق عن القرارات عند التفعيل
قد تكون استجابة الخادم واحدة، بينما تشير معلمات عنوان الصفحة إلى اختيارين مختلفين. إعادة استخدام الوثيقة المعدّة سلفًا لا تكفي: على التطبيق أن يربط بياناته وحالته ووجهة أفعاله بالعنوان الذي اختاره القارئ عند تفعيل الصفحة، لا بالافتراض الذي سبق النقر.