
الخلاصة
- يستخدم TLS 1.3 حقل
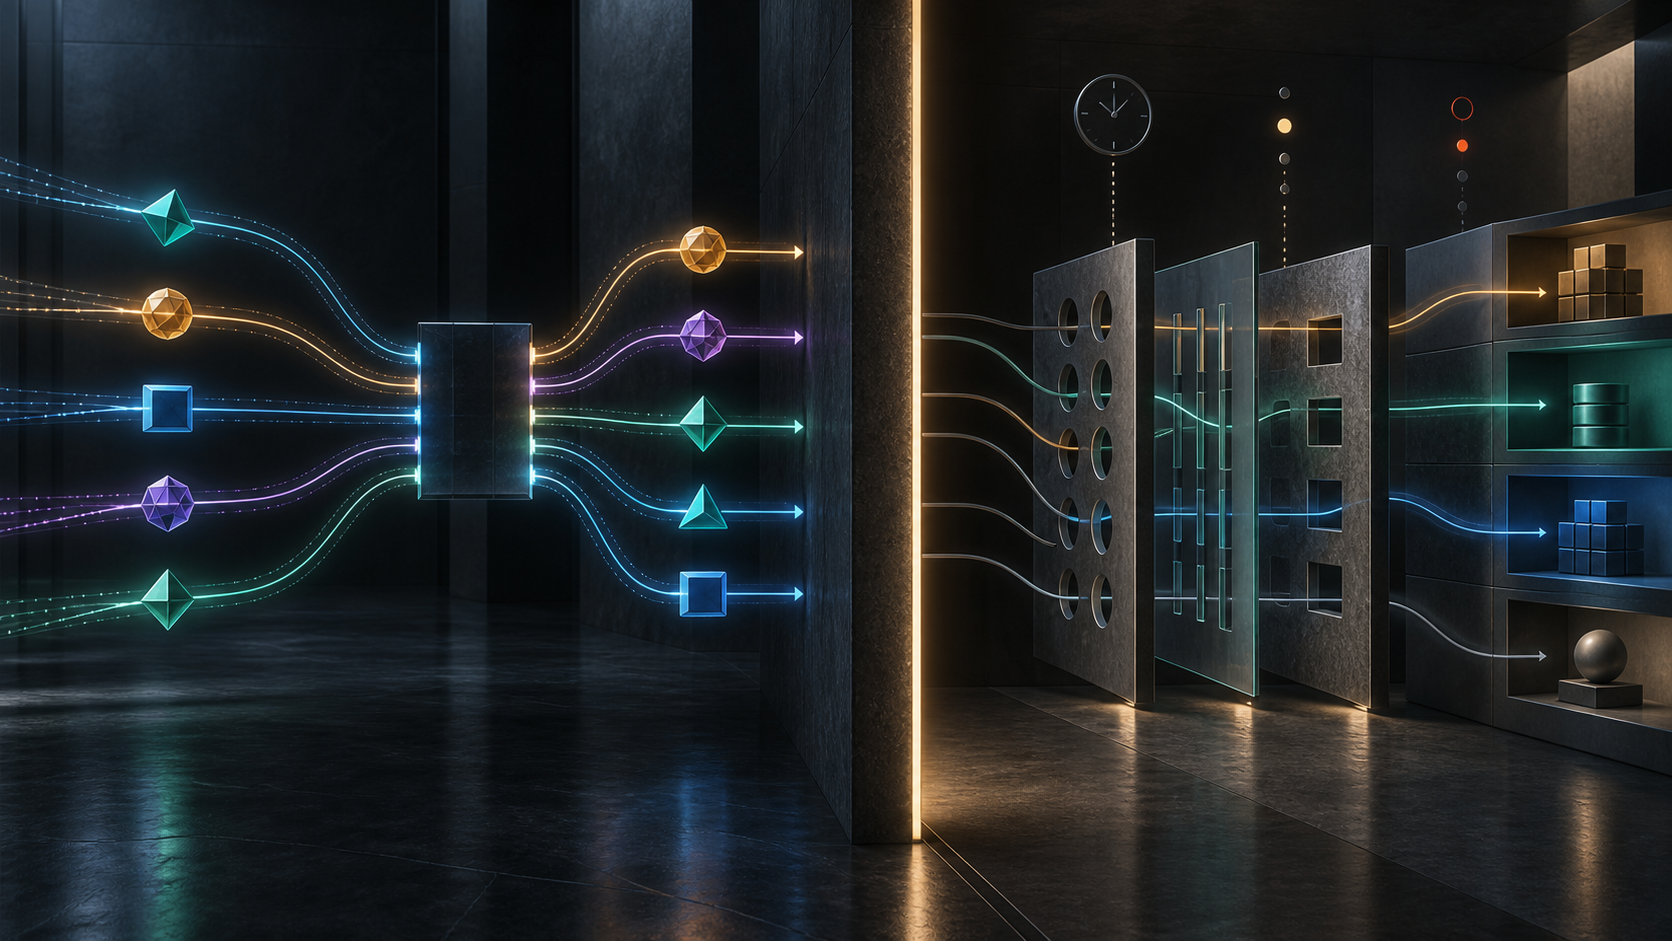
certificate_request_contextلتمييز طلبCertificateRequestالذي يجيبه قالب مصادقة العميل، ولا سيما عندما تصل استجابات متعددة بعد المصافحة بترتيب مختلف. تحمي فرادة القيمة وصعوبة توقعها علاقة الرسائل داخل اتصال واحد، ولا تنشئان نطاق تفويض تطبيقي. - ينبغي لوصل مصادقة قابل للدفاع أن يحفظ، كلّاً على حدة، سياق TLS وإثبات حيازة المفتاح وقرار مسار الشهادة وهوية التطبيق والمورد والفعل وقاعدة السياسة والقرار ووقت النفاذ والانتهاء والإلغاء. إحلال القيمة المبهمة محل هذه الوصلة يحوّل ارتباطاً دقيقاً إلى سياسة لم يتخذها أحد.
لنتخيل اتصالاً طويل العمر يرسل فيه أحد الخدمات طلبي شهادة عميل. يأتي الأول قبل عرض حساب، والثاني قبل تغيير إداري. يحتفظ البرنامج لبضع ثوان بجدول يسمّي السياق الأول «عرضاً» والثاني «إدارة». ينتظر العميل جهاز مفاتيح، فتصل الإجابتان بترتيب معكوس، ويعيد TLS كل إجابة إلى طلبها الصحيح. بعد عام لا يبقى في سجل التدقيق إلا أن السياق الثاني اجتاز المصادقة. لا يكشف ذلك أي حساب كان مقصوداً، ولا نسخة القاعدة النافذة، ولا ما إذا كان حامل المفتاح مخولاً بإقرار التغيير.
يحدد RFC 9846، وهو معيار مقترح صدر في يوليو 2026 وحل محل RFC 8446، مهمة الحقل بدقة. تحمل رسالة CertificateRequest قيمة certificate_request_context مبهمة يتراوح طولها بين صفر و255 ثمانية، تليها امتدادات تصف معاملات المصادقة المطلوبة. يعيد العميل القيمة نفسها داخل استجابة Certificate. وبذلك يستطيع الخادم إسناد الاستجابة إلى الطلب الذي أنشأها.
يجب أن يكون كل سياق فريداً ضمن الاتصال. لو استُخدمت القيمة نفسها لطلبين، لأمكن أن يبدو CertificateVerify الخاص بأحدهما جواباً عن الآخر. يكون السياق فارغاً في المصافحة الأولى، وتخص القيم غير الفارغة المصادقة اللاحقة للمصافحة. هذا الحد أساسي: الفرادة لا تمتد إلى اتصال جديد أو مؤسسة أو حساب أو مورد أو كامل عمر الاعتماد.
وفي الطلب اللاحق للمصافحة ينبغي للخادم أيضاً أن يولّد سياقاً يصعب على العميل توقعه. العشوائية مثال مباشر. الغرض هو منع مهاجم حصل مؤقتاً على المفتاح الخاص من تجهيز إجابات صالحة سلفاً لطلبات مستقبلية يمكن توقعها. تحمي صعوبة التوقع حداثة الإثبات وربطه، لكنها لا تجعل البايتات سراً يمنح قدرة أو رمز وصول أو دوراً أو تفويضاً تجارياً.
تصف امتدادات الطلب شروط الاختيار في TLS. يكون signature_algorithms إلزامياً، ويمكن لامتدادات أخرى أن تحدد سلطات شهادات مقبولة أو مرشحات لمعرّفات الكائنات أو خوارزميات توقيع الشهادات. تضيق هذه الشروط مواد المصادقة التي يستطيع العميل إرجاعها. لكنها لا تجيب عما إذا كان شخص ما يحق له فتح ملف أو تنفيذ دفعة أو إدارة مستأجر آخر.
إذا اختار العميل المصادقة أرسل Certificate ثم CertificateVerify ثم Finished. يثبت CertificateVerify حيازة المفتاح الخاص الموافق للشهادة ويحمي سجل المصافحة ذي الصلة، فيما يربط Finished كتلة المصادقة بحالة TLS. هذه حقائق قوية، غير أن قوة الإثبات لا توسع موضوعه. السيطرة على مفتاح في هذه المحادثة التشفيرية لا تعني استيفاء كل قواعد الأعمال الواقعة فوقها.
يمكن للعميل أيضاً أن يجيب بصورة صحيحة من دون شهادة، فيرسل Certificate فارغة ثم Finished. يعرف TLS عندئذ أن العميل لم يقدم شهادة لهذا الطلب. لا يعني ذلك تلقائياً تسجيل الخروج من التطبيق أو سحب الموافقة أو رفض عملية دائماً أو إبطال اعتماد آخر. يقرر بروتوكول التطبيق ما إذا كان التشغيل المجهول مسموحاً، أو يلزم عامل آخر، أو ينبغي إغلاق الاتصال.
تفسر احتمالات التأخر الحاجة إلى السياق. قد يحتاج العميل إلى سؤال شخص أو انتظار جهاز اعتماد، بينما تستمر رسائل أخرى في المرور وتظل عدة طلبات معلقة. ولا يلزم أن تحافظ الاستجابات على ترتيب إصدار الطلبات. يزيل السياق الفريد الالتباس من دون تحويل ترتيب السلك إلى هوية.
لا يجوز للخادم طلب مصادقة شهادة بعد المصافحة إلا إذا عرض العميل مسبقاً امتداد post_handshake_auth الفارغ. إذا لم يفعل، تكون رسالة CertificateRequest اللاحقة غير متوقعة وتؤدي إلى إنذار قاتل. ومع ذلك، لا يعني الإعلان عن القدرة أن كل بروتوكول تطبيقي يسمح باستخدامها.
يقدم RFC 9113 برهاناً واضحاً على هذا الفصل. لا يجوز لخادم HTTP/2 أن يرسل CertificateRequest بعد مصافحة TLS 1.3، ويعامل العميل الرسالة خطأ اتصال. ينطبق الحظر حتى لو عرض العميل post_handshake_auth، لأن القدرة قد تكون معلنة لبروتوكولات تطبيقية أخرى. إمكان TLS لا يتغلب على قواعد اتصال HTTP/2 وتعدد إرساله.
صلاحية مسار الشهادة قرار مستقل كذلك. يصف RFC 5280 التحقق من المسار في ظل قيود الشهادة ومرساة ثقة مختارة ومدخلات الطرف المعتمد. اختيار المرساة سياسة بحد ذاته، ويستطيع التطبيق تقييد مسارات صحيحة في سياق آخر. تكرار سياق الطلب الصحيح لا يختار مرساة الثقة ولا يجعل كل مسار صحيح مقبولاً لكل غرض.
لذلك ينبغي فصل ثلاثة محمولات. يبيّن إثبات الحيازة أن الطرف يتحكم في مفتاح خاص. وقد يربط تحقق المسار المختار المفتاح باسم مصدّق ضمن إطار ثقة معين. بعد ذلك يربط التطبيق النتيجة بهوية داخلية ويقرر الأفعال التي يجوز لها تنفيذها على مورد محدد. نجاح المحمول الأول لا يقرر نتيجة المحمولين الآخرين.
يوضح RFC 9525 أن على بروتوكولات التطبيقات تعريف طريقة التحقق من هوية الخدمة عند استعمال TLS. موضوعه الأساسي هو هوية الخادم، لا نموذجاً عاماً لتفويض العميل، لكن الدرس البنيوي واضح: يقدم TLS آليات مصادقة، ويحدد ملف الاستخدام مرجع الهوية وعواقب التطابق.
يجعل OAuth مع TLS متبادل هذا التقسيم أكثر ظهوراً. يميز RFC 8705 بين مصادقة العميل بالشهادة ورموز الوصول المرتبطة بالشهادة. يطبق خادم التفويض سياسة على client_id مسجّل، ويفحص الشهادة مقابل الاعتماد المتوقع، ويمكنه ربط الرمز بإثبات حيازة المفتاح. عند خادم الموارد يظل الرمز حاملاً لقرار الوصول؛ فلا تسرد الشهادة والسياق بمفردهما الموارد المسموح بها.
يبقي RFC 6749 نطاقات OAuth في طبقة التفويض. ويتيح RFC 7662 لخادم الموارد سؤال خادم التفويض عما إذا كان الرمز نشطاً والحصول على بيانات وصفية مهمة. نجاح ربط سياق TLS لا يقول إن الرمز ما زال نافذاً أو لم يُلغ أو لم يُضيق نطاقه. الخلط يمنع إنفاذ تغيرات السياسة في أثناء اتصال مستمر.
تساعد توصيات RFC 9325 في اختيار إصدارات TLS وDTLS وخوارزمياتها وممارسات تشغيلها الآمنة، لكنها لا تقدم منظومة أدوار وصلاحيات عامة. وعلى المنوال نفسه ينسق سجل معاملات TLS لدى IANA الأسماء والرموز القابلة للتشغيل البيني، ولا يقرر صلاحيات موظف أو خدمة داخل نشر معين.
ينبغي للمشغّل الذي يوثق الأساس المعياري أن يحتفظ أيضاً بصفحة معلومات RFC 9846 وبسجل تصويباته. ويظل RFC 8446 مهماً لفهم النص السابق والانتقال إلى النسخة الجديدة. تثبت هذه الأصول أي مواصفة استُشيرت، لكنها لا تحل محل سياسة التفويض التي طبقت على معاملة بعينها.
يستعيد هذا الحد فكرتين لدى Lu Heng. تسمح المواصفة الأولية الدنيا بالتنسيق الضروري من دون مصادرة كل القرارات المحلية المقبلة. وتدفع مرآة السياسة القارئ إلى النظر حيث يقع القرار فعلاً لا حيث يظهر أثر تقني فقط. يمثّل certificate_request_context تنسيقاً أدنى جيداً: يحسم نسب الرسالة ويترك للتطبيق سلطة لا يستطيع TLS معرفتها.
يبدأ الخطأ كثيراً من التسمية. يسمي فريق السياق «نطاقاً»، والجدول المؤقت «دور جلسة»، والنجاح التشفيري «تفويضاً». سرعان ما تكرر لوحات المراقبة والدعم وصادرات التدقيق الكلمات نفسها. تتحول تسمية مريحة عاشت في الذاكرة إلى ضمان مفترض من البروتوكول، مع أن أية مواصفة لم تمنح البايتات معنى تجارياً يتجاوز الاتصال.
ومن الخطر أيضاً اعتبار سياق جديد تجديداً للصلاحيات. تستطيع المصادقة اللاحقة للمصافحة إثبات حيازة المفتاح مرة أخرى، لكنها لا تعيد تلقائياً حساب حالة الحساب أو الترخيص أو نطاق الرمز أو الإلغاء. وفي الاتجاه المقابل لا ينبغي لمصادقة قديمة أن تجمد سياسة بداية الاتصال إلى الأبد. لكل من حدث المصادقة وقرار التفويض وقت نفاذ مستقل، وتلزم محفزات صريحة لإعادة التقييم.
تحافظ البنية الواضحة على أربعة فضاءات أسماء على الأقل. يسجل TLS الاتصال والطلب والسياق وسجل المصافحة ونتيجة الإثبات. وتسجل بنية المفاتيح العامة الشهادة والمسار ومراسي الثقة والقيود. وتسجل هوية التطبيق الشخص الاعتباري أو الحساب أو المستأجر وطريقة الربط. ويسجل التفويض المورد والفعل والقاعدة والقرار وفترة النفاذ. يمكن لمعرّفات الوصل أن تجمعها، لكن لا ينبغي لمعرّف أن يستولي على دلالة طبقة أخرى.
يفيد الفصل في الاستجابة للحوادث أيضاً. إذا انكشف مفتاح، يمكن للفريق العثور على قرارات التطبيق التي اعتمدت عليه من دون افتراض أن كل ظهور لسياق حمل الصلاحية نفسها. وإذا تغيرت السياسة يمكن إيقاف الأفعال المقبلة مع بقاء اتصال TLS مفتوحاً. وإذا كان النزاع حول الهوية، يمكن مراجعة الربط من الشهادة إلى هوية التطبيق من دون إعادة تفسير الحقيقة التشفيرية المحفوظة في سجل المصافحة.
المصادر
- https://www.rfc-editor.org/rfc/rfc9846.html
- https://www.rfc-editor.org/info/rfc9846/
- https://www.rfc-editor.org/errata/rfc9846
- https://www.iana.org/assignments/tls-parameters/tls-parameters.xhtml
- https://www.rfc-editor.org/rfc/rfc8446.html
- https://www.rfc-editor.org/rfc/rfc5280.html
- https://www.rfc-editor.org/rfc/rfc9525.html
- https://www.rfc-editor.org/rfc/rfc9113.html
- https://www.rfc-editor.org/rfc/rfc8705.html
- https://www.rfc-editor.org/rfc/rfc6749.html
- https://www.rfc-editor.org/rfc/rfc7662.html
- https://www.rfc-editor.org/rfc/rfc9325.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/the-policy-mirror/
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات