
Кратко
- После RFC 9904 реестры IANA стали каноническим источником раздельных рекомендаций об использовании и реализации алгоритмов для подписи, делегирования и проверки DNSSEC.
- RFC 9905 запрещает создавать новые DNSKEY, RRSIG и DS на основе SHA-1, но сохраняет поддержку проверки. Поэтому соответствие записи в реестре запускает операционный переход, а не доказывает его завершение.
В строке RSASHA1 для использования при подписи появилось MUST NOT. В тот же момент живая зона продолжала отдавать DNSKEY и подписи SHA-1, а родительская зона — прежние данные делегирования. Никакого логического сбоя не было: координационное решение уже изменилось, а распределённая система ещё проходила последовательность, которую нельзя выполнить одним действием.
Опубликованный в ноябре 2025 года RFC 9904 перенёс рекомендации по алгоритмам DNSSEC из RFC 8624 в реестры IANA. Карточка RFC Editor фиксирует статус документа и его связь с прежними текстами, включая RFC 9157. При публикации RFC 9904 не менял унаследованные уровни рекомендаций. Он изменил место, где последующие решения получают каноническую силу.
Главное новшество — структура реестра. DNS Security Algorithm Numbers отдельно отвечает, следует ли применять алгоритм для подписи и проверки и следует ли реализовывать его в подписывающем и проверяющем ПО. Реестр типов дайджеста DS так же разделяет создание делегирования и его проверку. Одно слово «поддерживается» больше не может скрыть четыре разных обязанности.
RFC 9905 задействовал эту модель. RSASHA1 и RSASHA1-NSEC3-SHA1 нельзя использовать для создания новых DNSKEY, RRSIG или DS. Однако реализации валидирующих резолверов должны по-прежнему поддерживать эти алгоритмы подписи, пока их применение сокращается. Система прекращает наращивать зависимость, не отрезая оставшиеся зоны до того, как они успеют уйти.
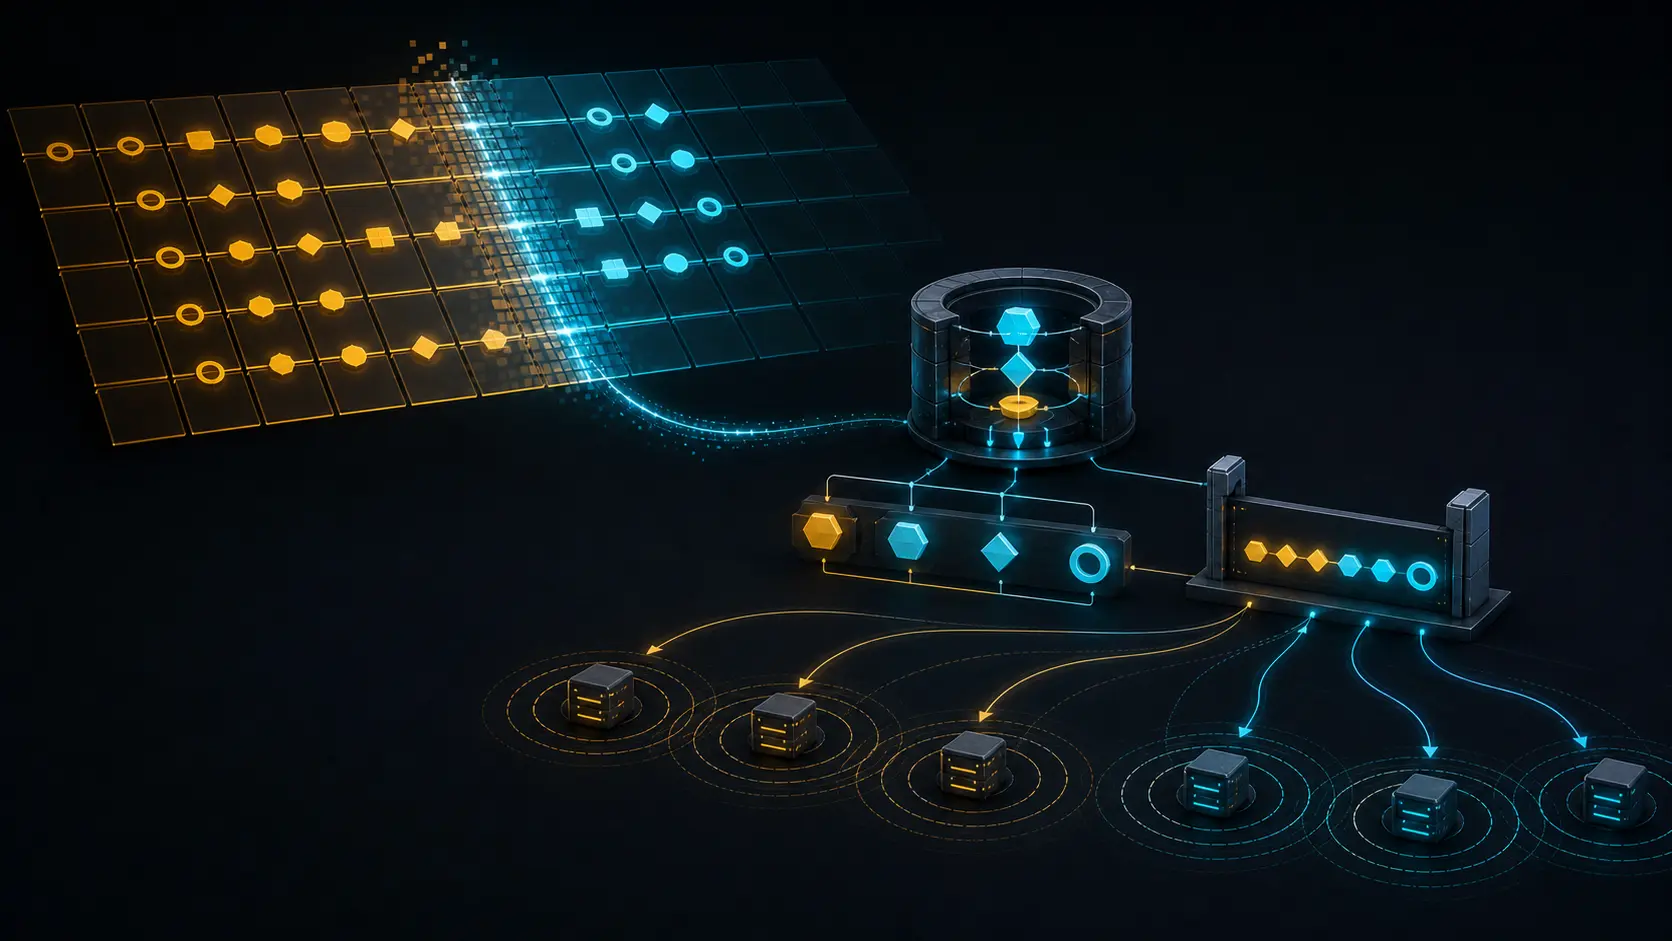
Такая асимметрия — основа безопасной миграции. Подписывающее ПО создаёт DNSKEY и RRSIG в дочерней зоне. Канал регистратора или реестра меняет DS у родителя. Авторитетные серверы сходятся на новом серийном номере зоны. Рекурсивные кэши хранят старые наборы до истечения TTL. Валидаторы различаются версиями, реализованными алгоритмами и моментом наблюдения. Зелёный статус одной задачи не управляет всеми этими владельцами и часами.
Результат проверки также нужно называть точно. RFC 9364 помещает DNSSEC в более широкую семью протоколов аутентификации источника, а RFC 4035 различает secure, insecure, bogus и indeterminate. RFC 9905 предписывает результат insecure в определённых случаях SHA-1, когда приемлемая альтернатива не подтверждает делегирование или ответ. Это не означает, что любая зона с SHA-1 является bogus или недоступна.
Порядок смены определяет безопасность. RFC 9904 предупреждает: одновременная замена алгоритма DS и ввод нового KSK способны нарушить проверку, поэтому алгоритм DS следует обновить первым. RFC 6781 показывает, что добавление или удаление алгоритма требует поэтапных переходов RRSIG, DNSKEY и DS с интервалами на распространение и истечение кэшей. Успех локального задания подписания совместим с опасной комбинацией у удалённого валидатора.
Надёжное закрытие работы соединяет несколько квитанций: снимок IANA и разрешающий RFC, версии ПО и конфигурации подписанта, серийный номер зоны, точные наборы DNSKEY/RRSIG/DS, подтверждение операции у родителя, авторитетные наблюдения из независимых точек, окна TTL, версии и результаты валидаторов, телеметрию ошибок, состояние отката и конечную цель приложения. Каждый элемент отвечает на один вопрос и не может присвоить доказательную силу всей цепочки.
Минимальная начальная спецификация Heng Lu поддерживает узкую общую таблицу, оставляя решения о внедрении подотчётным операторам. Приоритет работающего кода требует проверять реальные записи и валидаторы. Слои реальности не позволяют слить рекомендацию, конфигурацию, опубликованный RRset и результат для пользователя в одно институциональное заявление. Это открыто заявленные редакционные принципы, а не новые требования к DNSOP.
Реестр задаёт направление движения экосистемы. Только наблюдаемая и ограниченная временем цепочка доказывает, что конкретная зона и её валидаторы достигли цели.
Sources
- https://www.rfc-editor.org/rfc/rfc9904.html
- https://www.rfc-editor.org/info/rfc9904/
- https://www.rfc-editor.org/rfc/rfc9905.html
- https://www.rfc-editor.org/rfc/rfc8624.html
- https://www.rfc-editor.org/rfc/rfc9157.html
- https://www.rfc-editor.org/rfc/rfc9364.html
- https://www.rfc-editor.org/rfc/rfc4035.html
- https://www.rfc-editor.org/rfc/rfc6781.html
- https://www.iana.org/assignments/dns-sec-alg-numbers
- https://www.iana.org/assignments/ds-rr-types
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров