Кратко
draft-ietf-ivy-entitlement-inventory-05описывает доступную только для чтения YANG-модель прав, возможностей и ограничений. Это действующий Internet-Draft, а не RFC и не отчёт о внедрении.Installed entitlementможет означать локальную активацию на устройстве либо логическое назначение в центральной системе. Происхождение значения — часть самого факта.allowed,in-useи реально работающая услуга — разные утверждения. Единый реестр связывает их, но не превращает одно в доказательство другого.
Пусть две системы показывают одинаковую строку: право ent-47 установлено на маршрутизаторе r9. Первая получила сведения от устройства, которое приняло и проверило лицензию. Вторая лишь связала договор с активом в корпоративной базе; маршрутизатор мог никогда не видеть лицензию. Строки совпадают, а операционные свидетельства — нет.
Редакция 05 сознательно охватывает оба случая. Раздел о границах модели называет установленным право, назначенное сетевому активу, и допускает как прямую загрузку на устройство, так и логическое назначение в центральной системе. В терминах Installed Entitlement описано уже как локально активированное и доступное функциям элемента. Это не единая квитанция, а переносимая категория над несколькими путями получения данных.
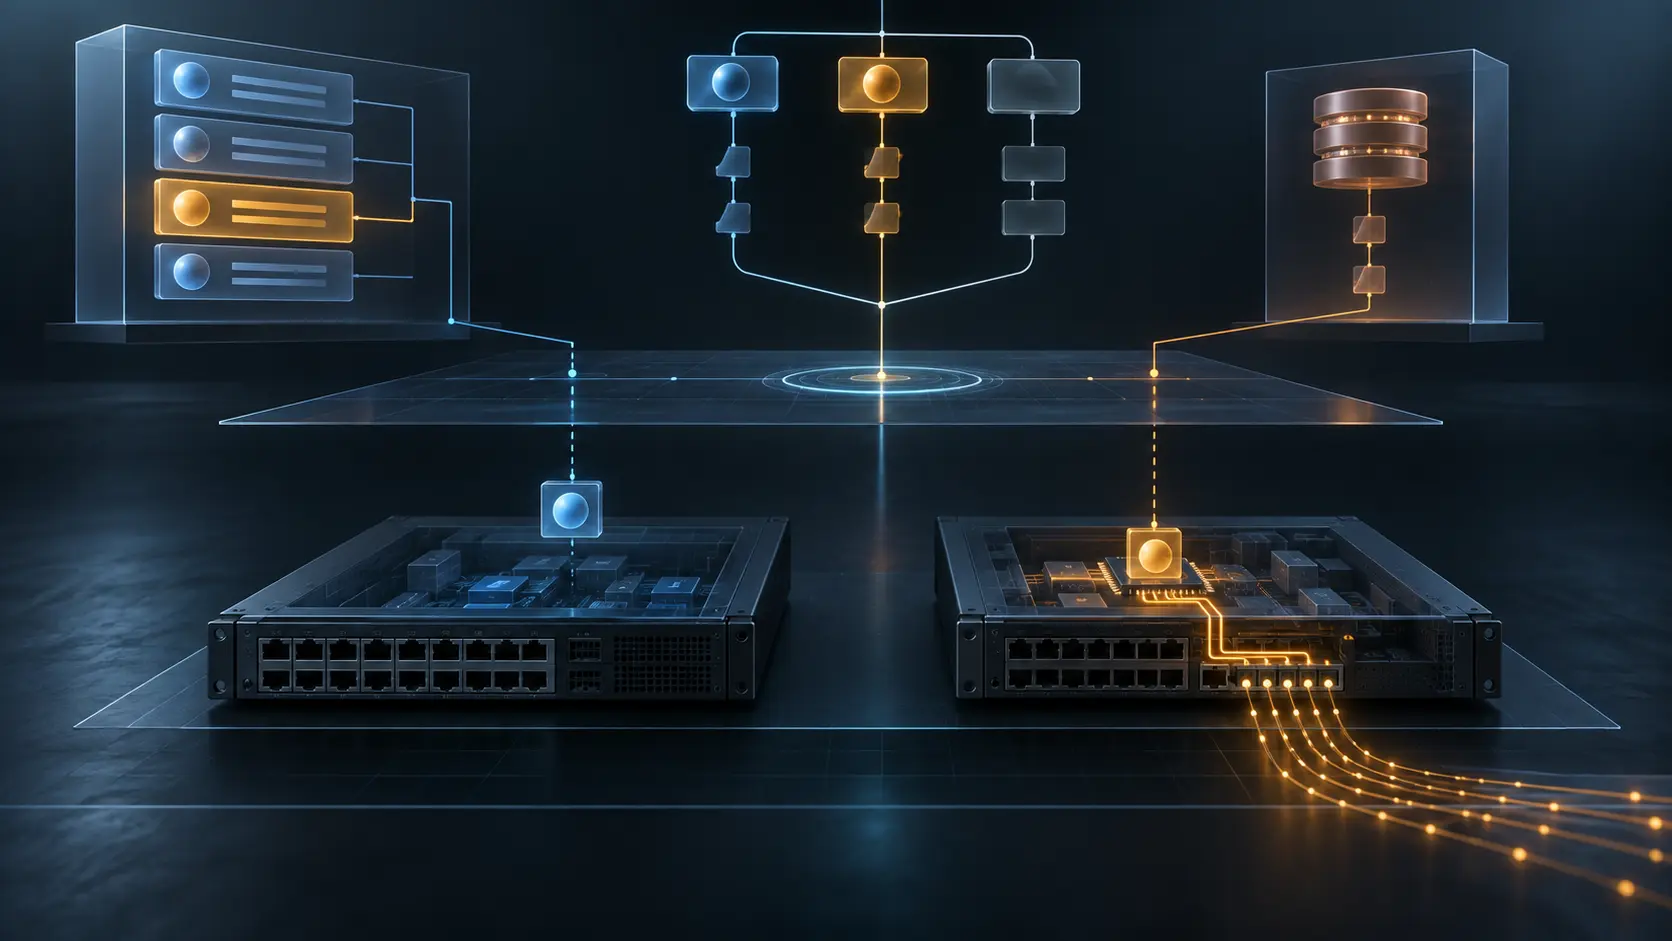
Три модели развёртывания объясняют различие. Право может храниться и применяться локально. Оно может находиться на внешнем сервере лицензий. Наконец, оно может существовать только как коммерческое соглашение с контролем вне устройства, которое ничего о нём не знает. Сетевой элемент, лицензионный сервис и агрегатор наблюдений способны сообщать разные части одной структуры. Их нельзя объединять, стирая источник.
Проект поддерживает пять уровней реализации. Первый — каталог прав организации. Второй — назначение активам. Третий — описание возможностей. Четвёртый связывает возможности с поддерживающими правами и добавляет allowed и in-use. Пятый показывает общие и функциональные ограничения: число установок, пропускную способность, соединения и другие лимиты.
Уровни задают границы вывода. Каталог не доказывает, что право дошло до конкретного устройства. Назначение не подтверждает активацию. Список возможностей не указывает автоматически, какая лицензия их разрешает. Только четвёртый уровень строит эту связь, а пятый дополняет её ограничениями. Если интерфейс рисует полную картину по данным второго уровня, он добавляет сведения, которых источник не предоставлял.
Presence containers выражают способность системы сообщать часть модели. Отсутствующий контейнер означает, что реализация не умеет предоставить сведения. Это не доказательство отсутствия права или функции в действительности. Автоматике необходимо сохранять состояние «неизвестно». Подмена его на false способна выключить рабочую возможность; подмена на true — разрешить действие без основания.
Даже поля четвёртого уровня имеют предел. Если функции нужны несколько прав, allowed должен учитывать их совместный эффект; отсутствие, истечение или отзыв одного из них ведёт к ложному значению. in-use сообщает о текущей работе функции. Однако оба поля остаются отчётными значениями в модели только для чтения. Это не команда активации, не транзакция конфигурации, не независимая телеметрия и не неизменяемая запись об успешной услуге.
Сам проект требует выявлять расхождения между центральными записями, локально установленными правами и фактическим использованием возможностей. Необходимость сверки доказывает, что слои могут расходиться. Хороший реестр показывает место расхождения и сохраняет свидетелей, а не объявляет последнее значение окончательной истиной.
Ещё одна переменная — детализация функции. Поставщик может показать широкий пакет Advanced Services либо отдельно MPLS, BGP и QoS. Значение allowed: true понятно только вместе с определением функции, версией словаря поставщика и областью актива. Общая схема стандартизирует связь, но не унифицирует коммерческие границы продуктов.
Автоматическое обнаружение в редакцию не входит. Связи могут быть заведены на сервере, получены через интерфейс устройства или внесены вручную. Уведомления об истечении тоже не определены: модель предоставляет даты, а внешнее приложение должно заметить срок и доставить предупреждение. Дата не является квитанцией доставки.
Защита канала решает иной вопрос. NETCONF, RESTCONF, взаимная аутентификация и NACM могут ограничить доступ к данным о продуктах, договорах и профиле устройства. Они не подтверждают истинность внешней системы-источника. Проект предупреждает, что внедрение ложного состояния во внешние каналы может показать возможность разрешённой или ограниченной вопреки реальным правам организации.
Статус документа также нельзя преувеличивать. Редакция 05 датирована 29 сентября 2026 года и предназначена для Standards Track, но остаётся Internet-Draft. Валидная YANG-модель и будущая регистрация не доказывают окончательное одобрение, поддержку поставщиком, полноту, свежесть или состояние конкретной сети.
Сильная сторона проекта — адресуемые различия: коммерческое право, запись каталога, назначение активу, локальная активация, разрешение функции, заявленное использование и результат услуги могут оставаться самостоятельными фактами. Опасность возникает, когда панель сводит всю цепочку к одному зелёному индикатору «лицензировано».
Источники
- IETF Datatracker — A YANG Module for Entitlement Inventory
- IETF Datatracker — редакция 05
- Архив IETF — редакция 05
- IVY — базовый инвентарь, редакция 19
- Список IVY — ранняя проверка YANG Doctors
- OPSDIR — ранняя операционная проверка
- IANA — параметры YANG
- RFC 7950 — YANG 1.1
- RFC 8341 — модель контроля доступа
- RFC 6241 — NETCONF
- RFC 8040 — RESTCONF
- RFC 9907 — рекомендации для моделей YANG
- Lu Heng — Уровни реальности
- Lu Heng — Приоритет работающего кода
- Lu Heng — Минимальная исходная спецификация, локальное будущее решение и добровольное принятие
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров