
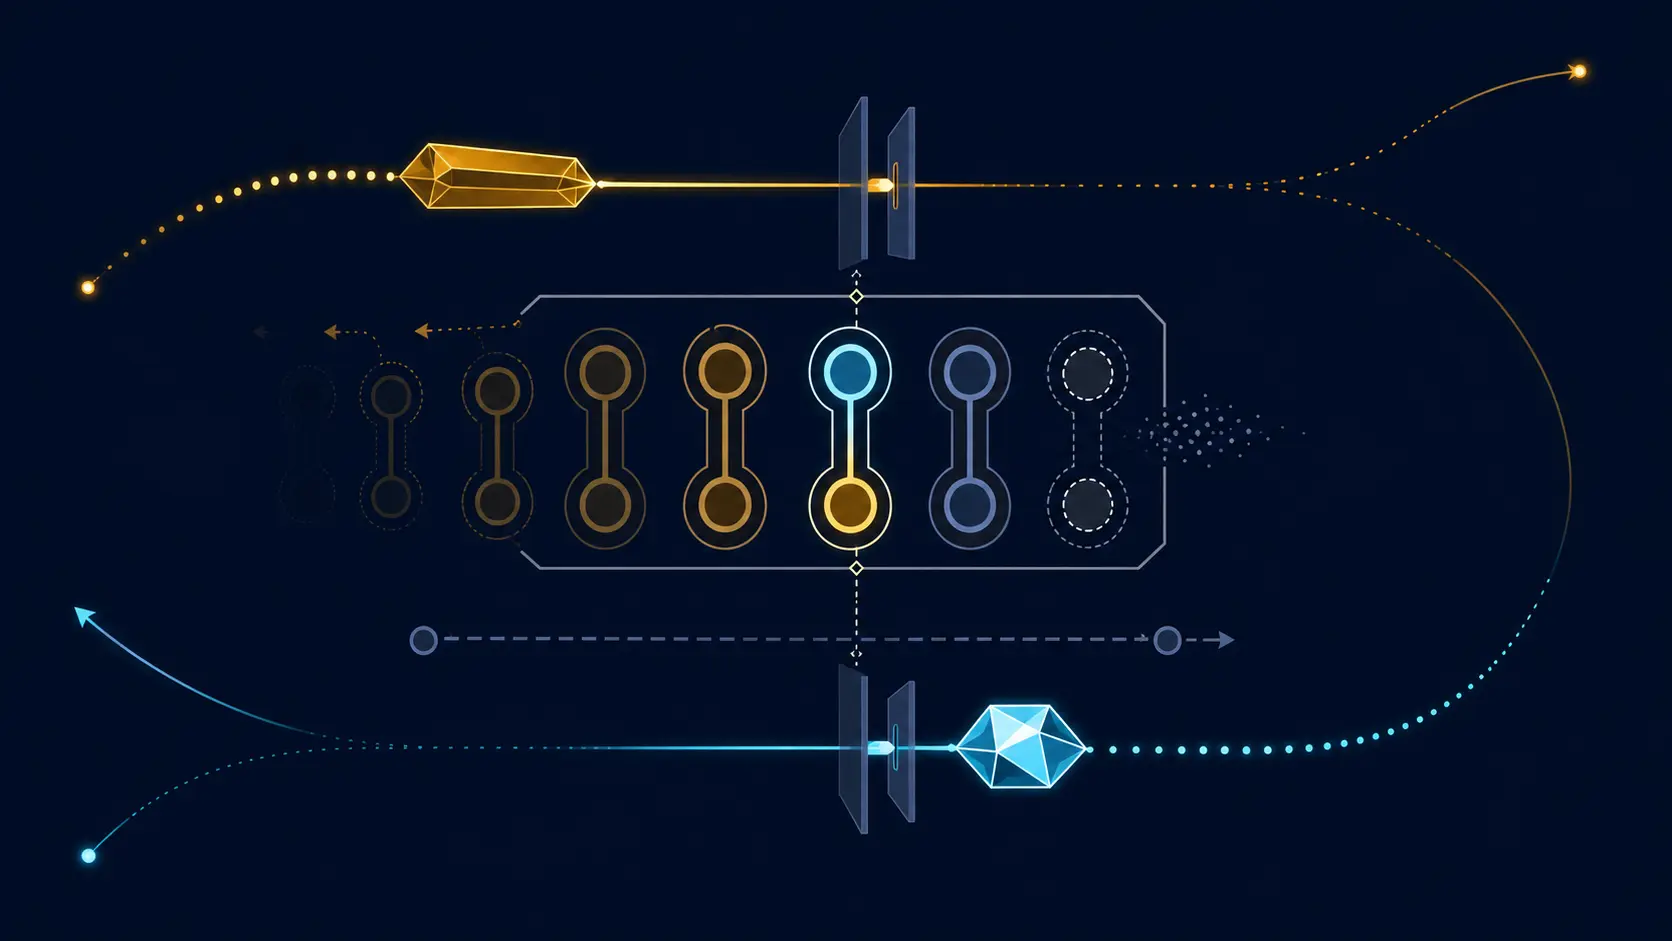
Кратко
- В чередующемся режиме последующий ответ передаёт более точную метку отправки предыдущего ответа, поэтому одно измерение зависит от состояния, пережившего два обмена.
- RFC 9769 требует уникальности, однократного сопоставления, проверки режима и возврата к базовому режиму, чтобы точное число не оказалось частью чужой истории.
- Совпадение Origin не удостоверяет узел, не устраняет асимметричную задержку и не доказывает выбор образца, изменение системных часов или прикладной результат.
Сетевая карта ставит метку почти у самого провода. В этот момент приложение NTP уже не может изменить отправленный пакет. Предварительная метка была доступна вовремя, а лучшая — лишь после события.
RFC 9769 не называет предварительное значение достаточно хорошим и не отправляет отдельную поправку. Он помещает точную метку прошлого ответа в следующий ответ. Формат пакета остаётся прежним, зато достоверность теперь зависит от сохранённой истории.
Число стало точнее. Чтобы оно стало полезнее, система должна доказать, к какой именно передаче оно относится.
Аппаратная метка неизбежно опаздывает
Базовый NTPv4 использует четыре момента: клиент отправил запрос, сервер его получил, сервер отправил ответ, клиент получил ответ. По ним оцениваются смещение и круговая задержка. Третий момент трудно записать заранее: после пользовательского процесса идут системный вызов, очередь, драйвер и устройство. Аппаратная фиксация ближе к реальной передаче, но возвращается процессу постфактум.
Вторая корректирующая дейтаграмма создала бы усиление трафика и асимметрию размера. Чередование использует очередной обычный ответ. Новый заголовок и расширение не нужны; меняются отношения между Origin, Receive и Transmit.
Так выглядит минимальная начальная спецификация в логике Heng Lu. Общий слой переносит ограниченное наблюдение, которое обе стороны могут воспроизвести. Он не присваивает полномочия определять личность, доверие к пути, источник времени, настройку часов или деловой эффект.
Origin становится указателем на память
В базовом режиме Origin в ответе повторяет метку отправки текущего запроса клиента. Клиент сверяет её со своим сохранённым значением; несовпадение делает ответ bogus.
В чередующемся режиме клиент берёт серверную метку приёма из последнего действительного ответа и помещает её в Origin следующего запроса. Сервер ищет значение среди сохранённых пар «приём/отправка». Только найденная пара позволяет вернуть точную метку отправки предыдущего ответа.
Origin теперь индексирует состояние, но не удостоверяет личность. RFC разрешает делить хранилище по IP-адресам и не советует делить по портам: RFC 9109 допускает новый случайный UDP-порт для каждого запроса. NAT, общие адреса и меняющийся ECMP-путь тоже показывают, почему сетевую координату нельзя превращать в постоянного субъекта.
Совпадение доказывает лишь наличие предъявленного значения в памяти сервера. Кто его предъявил и тот ли это участник, устанавливает отдельная аутентификация.
Уникальность не даёт склеить разные события
Если два ответа получили одинаковую серверную метку приёма, последующий Origin сможет указывать на оба. Сервер рискует вернуть время отправки другого ответа, а клиент — составить аккуратное число из частей разных обменов.
RFC 9769 поэтому требует достаточной уникальности меток приёма и отправки и запрещает их равенство там, где по ним определяется режим. Если разрешения часов не хватает, одну метку можно увеличить на минимальную дробную единицу NTP — примерно четверть наносекунды.
Это не дополнительное физическое наблюдение. Поправка разделяет идентификаторы ниже полезной точности часов. Одно поле служит и временем, и корреляционным токеном; журнал обязан указать, какое свойство защищалось.
Найденная метка используется только один раз. После чередующегося ответа тот же сохранённый приём не должен подтверждать другой запрос. Однократность не позволяет одной записи прошлого породить несколько несовместимых линий.
Нет состояния — нет права изображать непрерывность
Первый обмен всегда базовый: общей предыстории ещё нет. Сервер вправе удалять старые пары, ограничивая память. Потерю пакета можно пережить, если нужная пара ещё хранится. Если она удалена или уже использована, нельзя брать ближайшую по времени. Ответ должен быть базовым и создать новую основу для будущего чередования.
Такой откат — не поражение точности, а честное сокращение утверждения. Менее точное измерение с понятным происхождением надёжнее точного значения, приклеенного догадкой. Метрики должны показывать фактический режим и причину отката, а не прятать всё под ярлыком «аппаратная метка».
Хранилище пар становится ресурсом доступности. Массовые запросы, подмена адресов или повтор аутентифицированного запроса могут вытеснить полезные записи. Клиенту запрещено рассчитывать, что сервер всегда ответит в чередующемся режиме. Базовый режим остаётся безопасной основой совместимости.
Цепочку замыкают два действительных ответа
Базовому режиму достаточно одного корректного обмена. Чередующемуся нужны два последовательных действительных ответа: поздний несёт точное время раннего. Между ними клиент хранит открытое состояние. Недействительный пакет не должен затереть значения, необходимые для следующего правильного измерения.
Аудит поэтому сохраняет оба пакета, ассоциацию, определённый режим, результат Origin, возраст и расход пары, потери, вытеснение и выбранный набор четырёх времён. Один итоговый offset не объясняет происхождение результата.
RFC предлагает два набора. Рекомендуемый для фильтрации по задержке описывает предыдущий обмен. Второй даёт более актуальное смещение, но растягивает интервал и делает задержку гораздо чувствительнее к разнице частот часов. Актуальность и стабильность — разные цели; выбор принадлежит потребителю.
Симметричный и широковещательный режимы требуют иных гарантий
Симметричные узлы могут посылать пакеты с разными периодами. Пропавший ответ способен связать удалённую отправку с неверным локальным приёмом. Поэтому RFC ограничивает допустимую последовательность и рекомендует по умолчанию выключать чередование до явной настройки активной стороны.
В широковещательном режиме пакет несёт свою приблизительную отправку, а в Origin — точную отправку предыдущего пакета. Поддерживающий клиент сравнивает её с предшественником и отказывается от чередующегося измерения при чрезмерном разрыве. Сам broadcast не измеряет задержку пути; для неё нужен клиент-серверный обмен.
Флаг поддержки не описывает все эти условия. Вместе с результатом нужны режим, последовательность и исходное состояние.
Корреляция не равна аутентификации и защите от задержки
Непредсказуемый Origin затрудняет слепую подделку вне пути. RFC 9769 советует не раскрывать метки приёма другим партнёрам и рандомизировать все биты клиентских меток. RFC 8633 считает несовпадения сигналом мониторинга и предупреждает, что управляющие интерфейсы могут выдать ожидаемое значение. Первичное исследование безопасности дейтаграмм NTP показывает, как предсказуемое или раскрытое состояние превращается в возможность атаки.
Но совпадение не является криптографической личностью. NTS аутентифицирует обмен, однако не останавливает противника на пути, который асимметрично задерживает пакеты, не меняя их содержимого. RFC 7384 выделяет задержку в отдельную угрозу, а RFC 8915 оставляет несколько источников и путей частичной мерой защиты.
Разбор, сопоставление состояния, уникальность, аутентификация, оценка пути, выбор источника, решение о часах и прикладной эффект принадлежат разным слоям реальности. Ранний чек не подписывает последующий.
Чем точнее число, тем важнее происхождение
Множество знаков после запятой выглядит как готовый авторитет. Урок RFC 9769 обратный: лучшая метка ценна потому, что протокол строже хранит её контекст.
Приоритет работающего кода требует отдельно показать фактический режим, найденную пару, удостоверенного партнёра, выбранную пробу, действие над часами и эффект в зависимой системе. RFC публикует механизм. Фактический результат доказывают только эксплуатационные записи.
Источники
- RFC 9769 — NTP Interleaved Modes
- RFC 5905 — Network Time Protocol Version 4
- RFC 9109 — NTPv4 Port Randomization
- RFC 7384 — Security Requirements of Time Protocols
- RFC 8633 — Network Time Protocol Best Current Practices
- RFC 8915 — Network Time Security for NTP
- The Security of NTP's Datagram Protocol
- Heng Lu — Running-Code Primacy
- Heng Lu — Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- Heng Lu — On Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров