
Аналитика
Последние материалы
Свежая аналитика об инфраструктурных операторах, политических решениях, рыночных изменениях и перераспределении влияния в цифровой среде.

История
Предупреждение пришло не тому серверу: история Path MTU Discovery
В 2015 году сообщение ICMP Packet Too Big дошло до дата-центра Cloudflare, но не исправило соединение. ECMP направлял TCP-поток на один backend, а ICMP — по другому хешу — мог отправить на другой. Сервер, знавший ограничение, не хранил нужное состояние; сервер, способный…

ICANN
Альтернативный корень показал предел власти, а не отсутствие власти
ICANN занимала важный узел: через неё проходила рекомендация об изменении делегирования. Но сила этого узла зависела от контрактной цепочки, данных зарубежного реестра и готовности сетей продолжать следовать тому же корню. Дело Weinstein сделало эту зависимость предметом…
Региональные интернет-провайдеры: тенденции мира
Заголовки расширения IPv6 превращаются в налог на совместимость маршрута
Панель доступности зелёная: адрес отвечает, маршрут виден, короткий пакет дошёл. Она не показывает, на какой глубине устройство перестаёт искать транспортный заголовок и возвращает ли ошибку при отказе. Стабильность здесь часто означает лишь то, что мониторинг не менял форму…
Национальные операторы связи: тенденции Азиатско-Тихоокеанского региона
Y.3335 задаёт общий каркас, но не устраняет разрыв ответственности
ITU-T утвердил общий каркас для низкой задержки и высокой энергоэффективности в сетях разных операторов. Y.3335 упрощает согласование требований, однако сквозной сервис появится лишь тогда, когда участники договорятся об архитектуре, измерениях и стороне, отвечающей за результат…

Досье
Публичный путь стал чище, но его история была переписана: частные ASN и право удалить один переход BGP
Аналитическая справка о Публичный путь стал чище, но его история была переписана: частные ASN и право удалить один переход BGP объясняет событие, доступные открытые подтверждения, участвующие организации, региональный контекст, рыночные риски и возможные последствия для…

История
Последняя несжатая строка: как IMAP изменил смысл всех последующих байтов
Ответ сервера выглядел привычно: тег, `OK`, короткое пояснение и CRLF. Но это была последняя строка, которую можно было прочитать по старым правилам. После успешного COMPRESS следующий байт сервера принадлежал уже не видимой грамматике IMAP, а потоку DEFLATE. Обе стороны должны…

Досье
Доверенные каналы без командных полномочий: кто может говорить от имени FIRST во время киберкризиса
Метка TLP отвечает на вопрос, как далеко может уйти сообщение. Она не отвечает на другой вопрос: кто вправе изменить маршрут, запись или систему. FIRST управляет первой рамкой и собственной публичной речью; оперативное решение остаётся у команды и владельца инфраструктуры.

История
Приветствие, которое пришлось повторить: как STARTTLS сбросил доверие SMTP
Клиент уже назвал себя открытым текстом, а сервер так же открыто перечислил возможности. Последующее включение TLS в том же соединении не могло задним числом сделать эти слова защищёнными. Поэтому SMTP провёл жёсткую границу: после рукопожатия прежнее знание стиралось, и разговор…

Досье
Полномочия без голоса: чем в действительности распоряжается IGF Leadership Panel
В открытом деле есть два разных следа. Один подробно показывает работу Panel в 2025 году — заседания, письма, рекомендации. Другой должен показывать, на основании какого датированного решения каждый участник продолжал исполнять двухлетний мандат. Второй след короче первого.

ICANN
Редакционная цепочка корневых рекомендаций: кто контролирует RSSAC Caucus
На обложке документа стоит RSSAC, но значительная часть исследования начинается в более широком экспертном круге. Действующая процедура разделяет труд и полномочия: RSSAC Caucus может предложить тему, собрать доказательства и подготовить текст; представители операторов корневых…
ICANN
Эксперты по безопасности, которых назначает Правление: где заканчивается власть SSAC
В решении Правления ICANN от 25 января 2026 года виден финальный акт: три фамилии, квалификация, срок полномочий. До него были два решения внутри самого SSAC — рекомендация комитета и консенсус всего состава. Эта последовательность показывает, как экспертный отбор превращается в…

Досье
База данных со своим электоратом: кто получает голос в PeeringDB
В отчёте о выборах 2026 года есть точное число — 137 избирателей. Но это не явка. Общее число лиц с правом голоса после объединения аффилированных компаний не раскрыто. Поэтому власть PeeringDB нужно искать и до бюллетеня, в формировании списка, и после него — в очереди, где…
История
Учётные данные, которые не могли подписать письмо: как SMTP AUTH ограничил идентичность отправки
Учётные данные могли открыть шлюз подачи почты, но не могли подписать прошедшее через него письмо. Ценность SMTP AUTH состояла именно в сохранении этой границы: сервер узнавал, кто установил сеанс и что этой учётной записи разрешено здесь, не объявляя установленными автора…
Институты мира
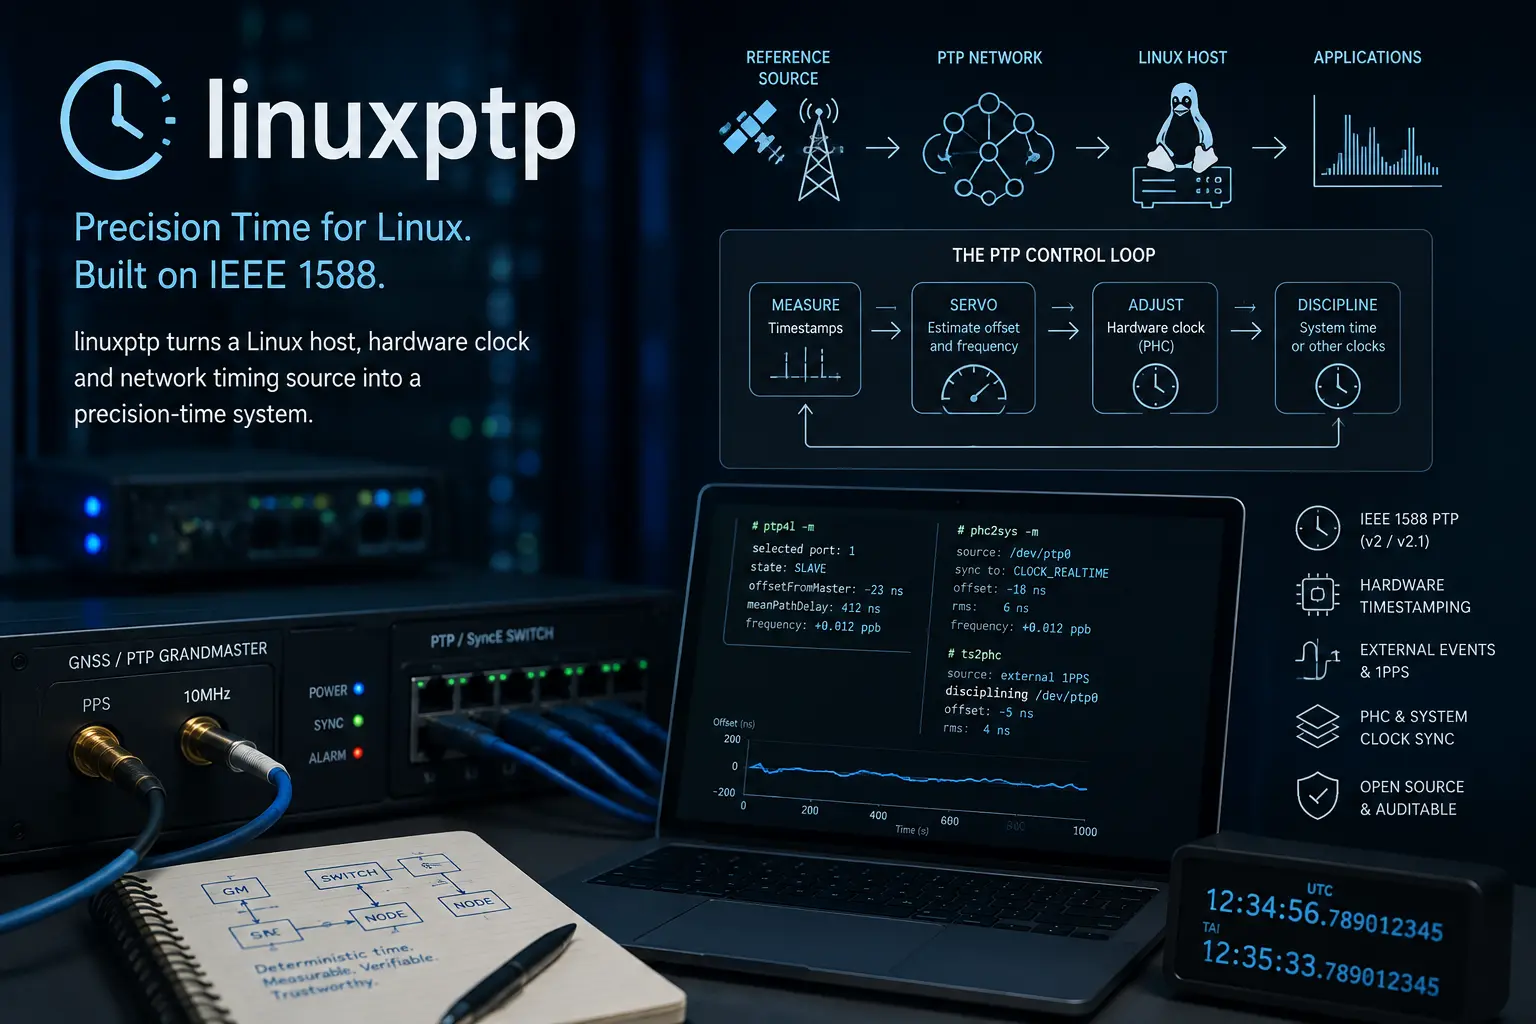
linuxptp и контур управления точным временем
linuxptp превращает Linux-хост, аппаратные часы и сетевой источник времени в систему точного времени. Его демоны координируют состояние IEEE 1588, метки времени пакетов, сервоконтуры и системные часы, но одно только ПО не создаёт точность: результат по-прежнему зависит от сетевых…

Учёные
Laurent Vanbever и сеть, которую нужно тестировать, пока она меняется
Работы Laurent Vanbever рассматривают конфигурацию сети как исполняемое программное обеспечение, чьи ошибки могут проявляться до, во время или после развёртывания. От безопасных миграций маршрутизации и синтеза конфигураций до обнаружения ошибок BGP во время выполнения и…

Досье
Одна строка закона, закрывшая путь к возврату 30 процентов
К маю 1998 года сбор уже прекратился, а суд уже нашёл отсутствие полномочия. Конгресс не стал ждать расчёта возврата: одной адресной нормой он придал прошлым платежам тот эффект, который имело бы предварительное разрешение.

Облачные сервисы: тенденции мира
Пять на пять, делённое на месяц: где заканчивается обещание облачного SLA
Облачный SLA проще всего неправильно понять именно там, где он выглядит наиболее точным. Возьмём опубликованный Enterprise SLA Cloudflare и не будем начинать со знаменитых «100% uptime». Начнём с того, что можно пересчитать. Предположим 30-дневный месяц, то есть 43 200 минут…

История
Адрес, который нельзя было понизить: как SMTPUTF8 сделал маршрут частью имени
Имя с диакритикой проходило через старую почту, потому что окружало ASCII-адрес. Не-ASCII имя ящика было самой целью. SMTPUTF8 потребовал от каждого ретранслятора доказать, что он перенесёт эту идентичность, не выдумывая замену.
Учёные
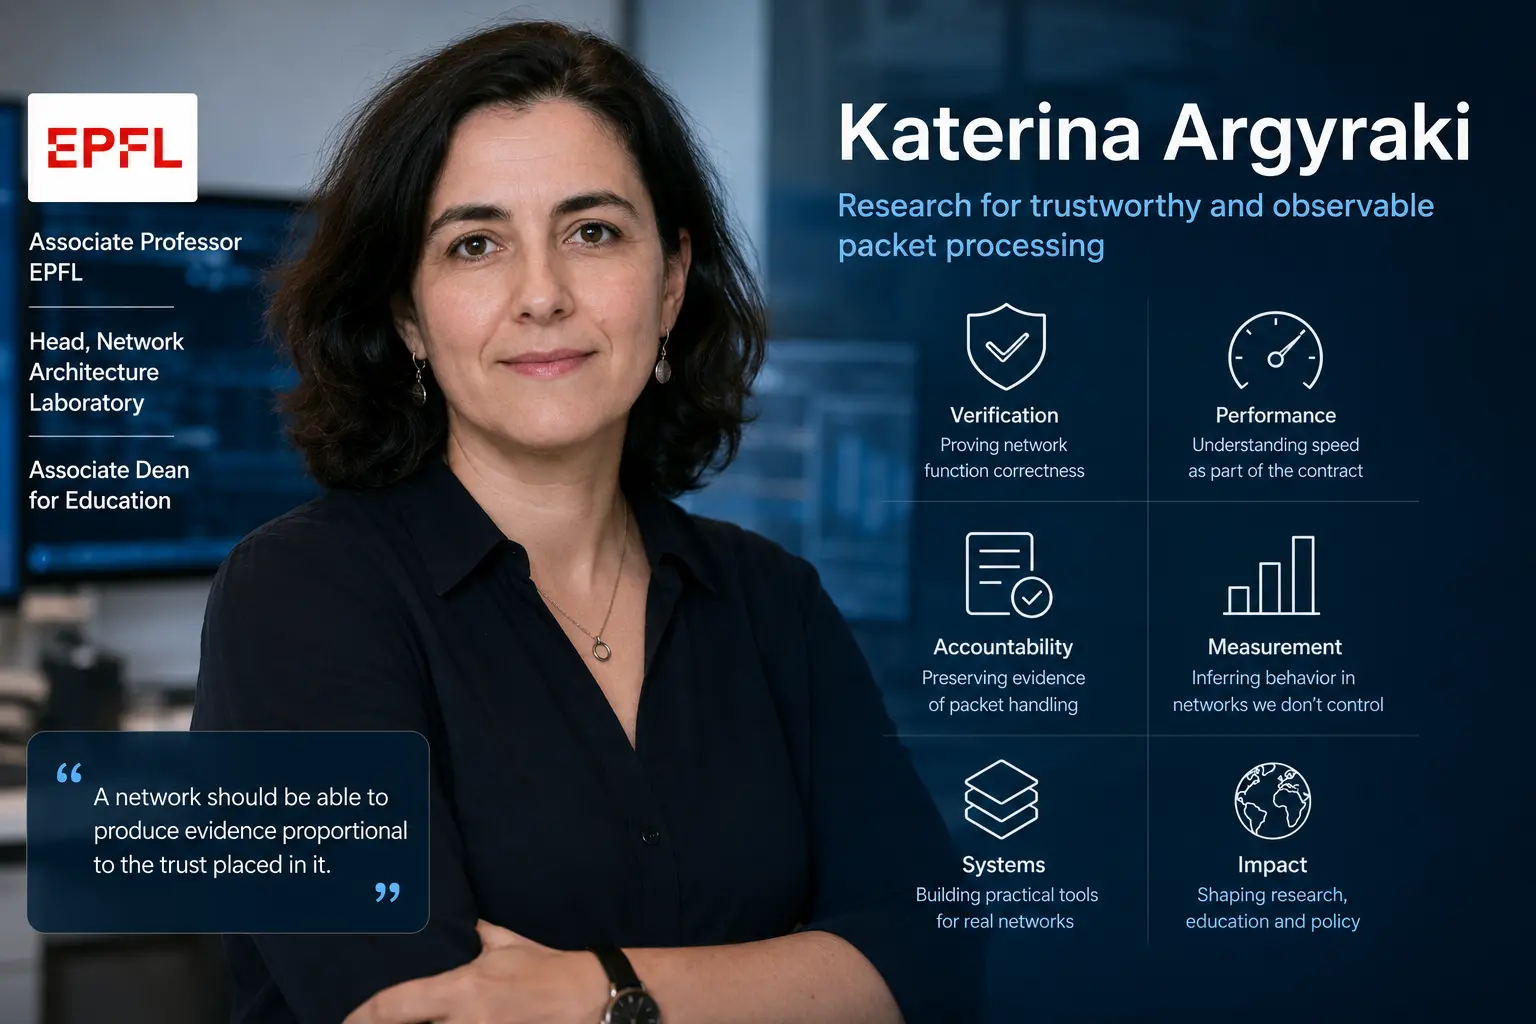
Katerina Argyraki и поиск доказательств в пересылке пакетов
Исследования Katerina Argyraki сосредоточены на проблеме, которая становится острее по мере роста программируемости сетей: система обработки пакетов может быть быстрой и гибкой, но у операторов и пользователей часто мало доказательств того, что она вела себя корректно. Её работа…

Институты мира
FreeRADIUS и решения о доверии при доступе к сети
Вход в сеть может решаться несколькими пакетами, но стоящая за ним цепочка доверия охватывает сертификаты, каталоги, устройства доступа, партнёров по роумингу и системы учёта. FreeRADIUS делает политику проверяемой и программируемой, оставляя операторам ответственность за…