
Кратко
draft-ietf-ccamp-fgotn-yang-02считает двунаправленное изменение fgODUflex успешным после завершения обоих направлений, однако итог в MDSC передаёт только исходный контроллер.lsp-bandwidth-modified-okзакрывает управляющий процесс, но не подтверждает сама по себе слоты во всех доменах, готовность защиты, отсутствие принудительного воздействия и непрерывность трафика.- Нужна квитанция с наблюдениями участников, поколением транзакции, сверкой ресурсов, operational readback и измеренной постусловием услуги.
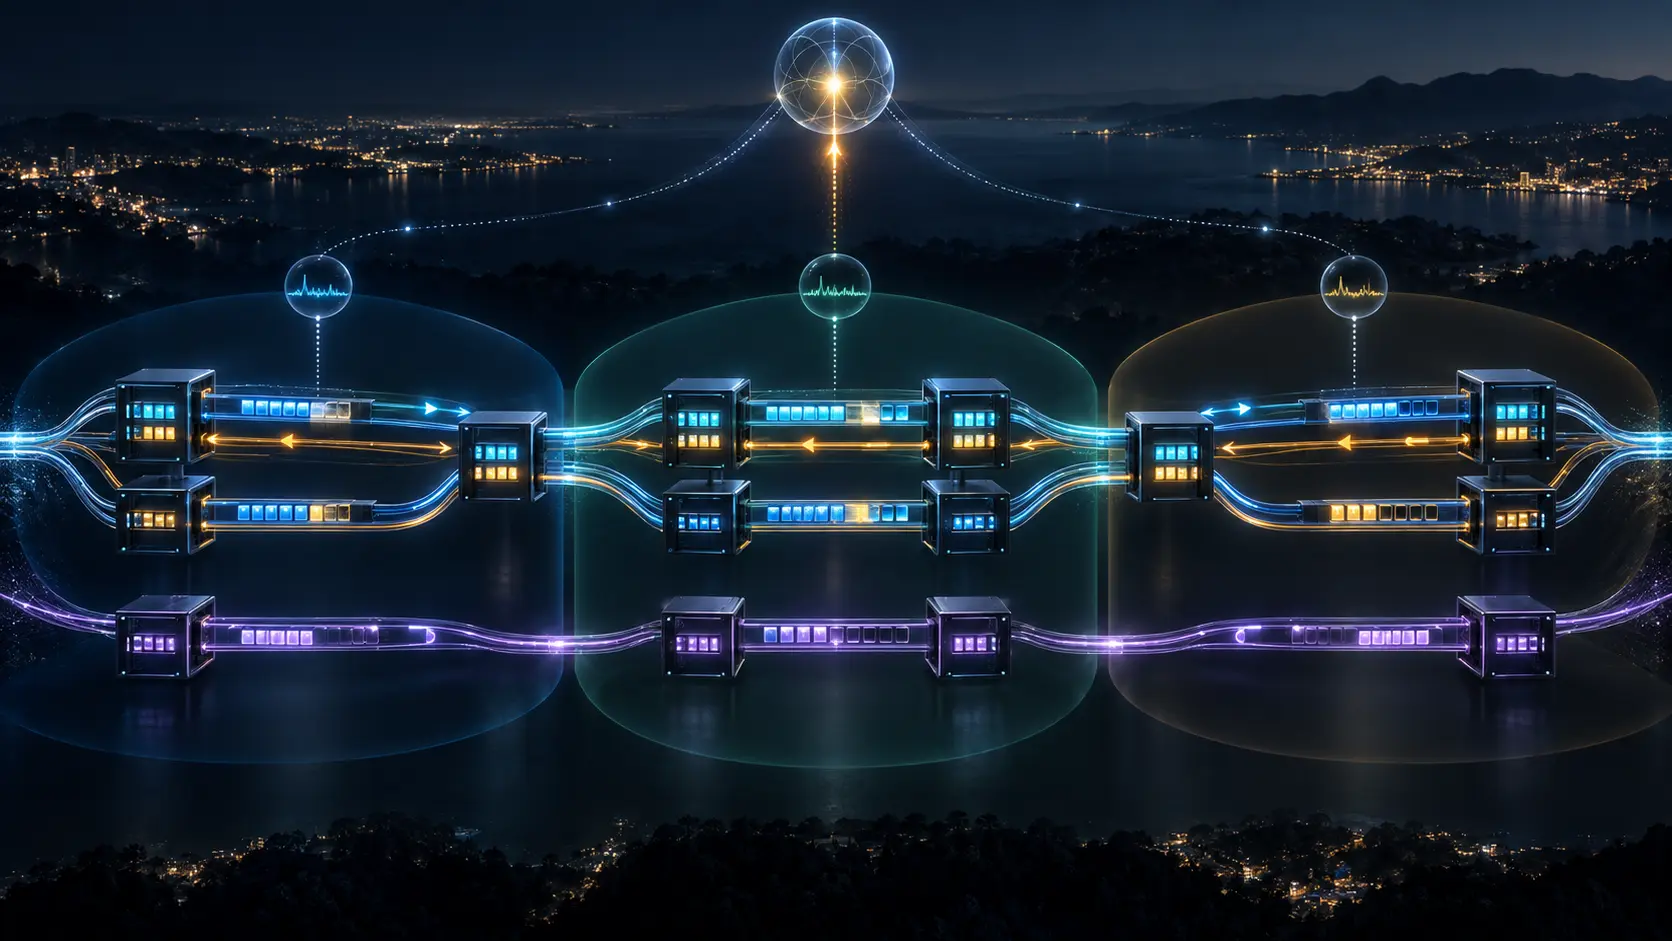
Координатор просит расширить частную линию. Controller 1 запускает прямое направление. Удалённый узел автоматически инициирует обратное. Controller 3 сообщает о старте возврата. Затем Controller 1 отправляет lsp-bandwidth-modified-ok.
Экран говорит «готово». Сообщение фактически говорит: исходный контроллер дошёл до своей точки завершения.
Сам проект распределяет факты. Оба направления должны закончить. Каждый доменный контроллер сообщает изменения топологии и туннельных ресурсов. При 1+1 участвуют рабочий и защитный пути. Если одно направление удалось, а второе нет, возможна принудительная коррекция, способная затронуть услугу.
Финальный статус полезно сжимает наблюдения. Он не заменяет их.
Редакция 02 опубликована 30 сентября 2026 года как активный Internet-Draft CCAMP. Datatracker не указывает предполагаемый уровень RFC, ответственного AD или стадию IESG. В разделах управления, безопасности и IANA остаются заглушки. Это не RFC, не отчёт о внедрении и не гарантия продукта.
Названный слот ещё не доставленная ёмкость
fgOTN предназначен для малых клиентских сигналов, включая скорости ниже 1 Гбит/с, внутри более крупной OTN-ёмкости. Модель добавляет тип fgODUflex, полосу от 1 до 119 тонких слотов и списки fgts-numbers для прямых, обратных, резервных и фактических маршрутов.
Ресурс становится адресуемым. Но значение в конфигурации не доказывает физическую исключительность и применение.
Datastore может показывать 30, когда защитный путь остался на 20. Два домена могут использовать разные поколения топологии и обещать один диапазон. Устройство может принять запись раньше, чем применит её в аппаратуре. Трафик может идти с ошибками.
Надёжный инвариант соединяет услугу, серверный ODU, линию, поколение, набор слотов, проверку конфликта, операционное чтение и измерение трафика. Изолированное число не несёт этих связей.
RFC 8342 разделяет намерение, применённую конфигурацию и operational state. Даже operational state остаётся сообщением устройства, а не опытом клиента.
У двух направлений разные истории отказа
Клиент передаёт идентификатор fgODUflex и цель исходному контроллеру. Ресурсы резервируются или маркируются до действия. Прямой путь меняется по узлам, дальний конец запускает обратный. Успех требует обоих.
Нужно также доказать, что события принадлежат одной транзакции. Поздний успех старой попытки не должен закрыть новую. Истёкшая резервация не оживает из-за равенства значений. Повторное использование локального ID после рестарта не переопределяет историю.
Каждое направление хранит хэш запроса, поколение, версию политики, цель, топологию, резервации, домены, результат применения и readback. Итоговая квитанция связывает две линии времени, не стирая их.
Финальный докладчик — не все свидетели
В приложении Controller 1 докладывает старт и итог, Controller 3 — начало обратного хода, а все домены — изменения ресурсов. Существуют журнал решения и журнал доказательств.
Первый отвечает, кто просил, разрешил и закрыл. Второй — что видел каждый домен, в каком направлении и поколении. Если MDSC хранит только последнее сообщение, при failover или споре независимой проверки не останется.
Завершение должно ссылаться на транзакцию, цель, обязательных участников, digest квитанций, политику и исключения. Наблюдение остаётся приписанным его автору. Исходный контроллер агрегирует, а не переписывает.
Так уменьшается vendor lock-in. Если настоящая история живёт лишь в закрытом журнале оркестратора, замена продукта стирает оперативную память. Сохраняться должен проверяемый ledger, а не нынешний привратник.
Защита увеличивает поверхность в четыре раза
При 1+1 работают основной и защитный пути. С двумя направлениями получаются четыре поверхности: прямой/рабочий, обратный/рабочий, прямой/защитный, обратный/защитный.
Активный путь может получить новую полосу, пока резерв остаётся старым. Клиент увидит проблему только при следующем переключении. Не готовая защита — не второстепенная метка, а невыполненное обещание на будущий отказ.
Политика должна решить, блокирует ли это успех, создаёт ли ограниченное по времени состояние деградации или требует исключения. Нельзя прятать его за зелёным рабочим путём. Нужно читать и серверную ёмкость, доступную при переключении, а не только label.
Принудительная симметрия может нарушить услугу
Если одно направление завершилось, а другое нет, проект допускает принудительную коррекцию и предупреждает о возможном влиянии. Восстановление становится решением полномочий.
Ожидание, повтор, откат и принуждение распределяют риск по-разному. Принуждение очищает control state и может прервать пакеты. Откат создаёт ещё одно изменение. Ожидание оставляет асимметрию для будущих расчётов.
Желание симметрии не равно разрешению затронуть клиента. Нужны названный ответственный, причина, альтернативы, окно, масштаб, точка отката и постпроверка. При воздействии результат можно назвать «согласован после ремонта», но не безоговорочно «hitless».
Контроллер меняет состояние. Работающий трафик определяет смысл результата.
Корректная схема не означает завершённую транзакцию
Datatracker сообщает ноль ошибок и предупреждений для извлечённых YANG-модулей. Это доказательство структуры схемы, не безопасной координации.
Валидатор не останавливает контроллер между направлениями, не задерживает защиту, не дублирует уведомления и не моделирует устройство, которое приняло запись без применения. Редакция даёт модели и пять шагов, но не обязательные глобальный ID, кворум, timeout, идемпотентность, порядок, долговечный аудит, rollback и тест клиента.
Две реализации могут показывать одинаковые leaf и объявлять готовность в разные моменты. Проверки надо разделить на схему, RPC, datastore, действие устройства, междоменную сходимость, готовность защиты и трафик.
Состав квитанции
До записи фиксируются услуга, текущая и целевая полоса, серверный предел, поколение топологии, пути, политика, субъект и контекст. При резервировании каждый домен выдаёт слоты с линией, уровнем, поколением, проверкой конфликта и сроком.
Во время исполнения направления и роли имеют отдельные timelines: старт, применённая конфигурация, operational readback, delta и исключения. Сообщения связываются с поколением транзакции.
При закрытии MDSC проверяет участников, равенство целей, сохранение ресурсов, защиту и принудительные действия. Итоговая запись ссылается на набор доказательств.
Затем измеряются потеря, ошибки, задержка, пропускная способность, тревоги и возврат в заданном окне. Только эта ступень поддерживает слово «бесшовно».
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров