
Кратко
- В британском правительственном кейсе описан путь запуска кода через комментарий в рабочем процессе важной публичной цифровой услуги; свидетельств эксплуатации не обнаружено.
- Пилот зафиксировал 407 находок в девяти государственных организациях. Специалисты повторно проверяли уязвимости и разбирали ложные срабатывания; все критические проблемы исправлены.
Пользователи государственной цифровой услуги не видят, какие права есть у сборочного процесса за ней. В британском кейсе специально составленный комментарий мог запустить код на сервере сборки, где были доступны секреты и токены, включая токен GitHub для автоматизации. Правительство указало, что такой путь потенциально позволял извлечь эти данные и получить более широкий доступ к репозиториям; признаков эксплуатации не нашли.
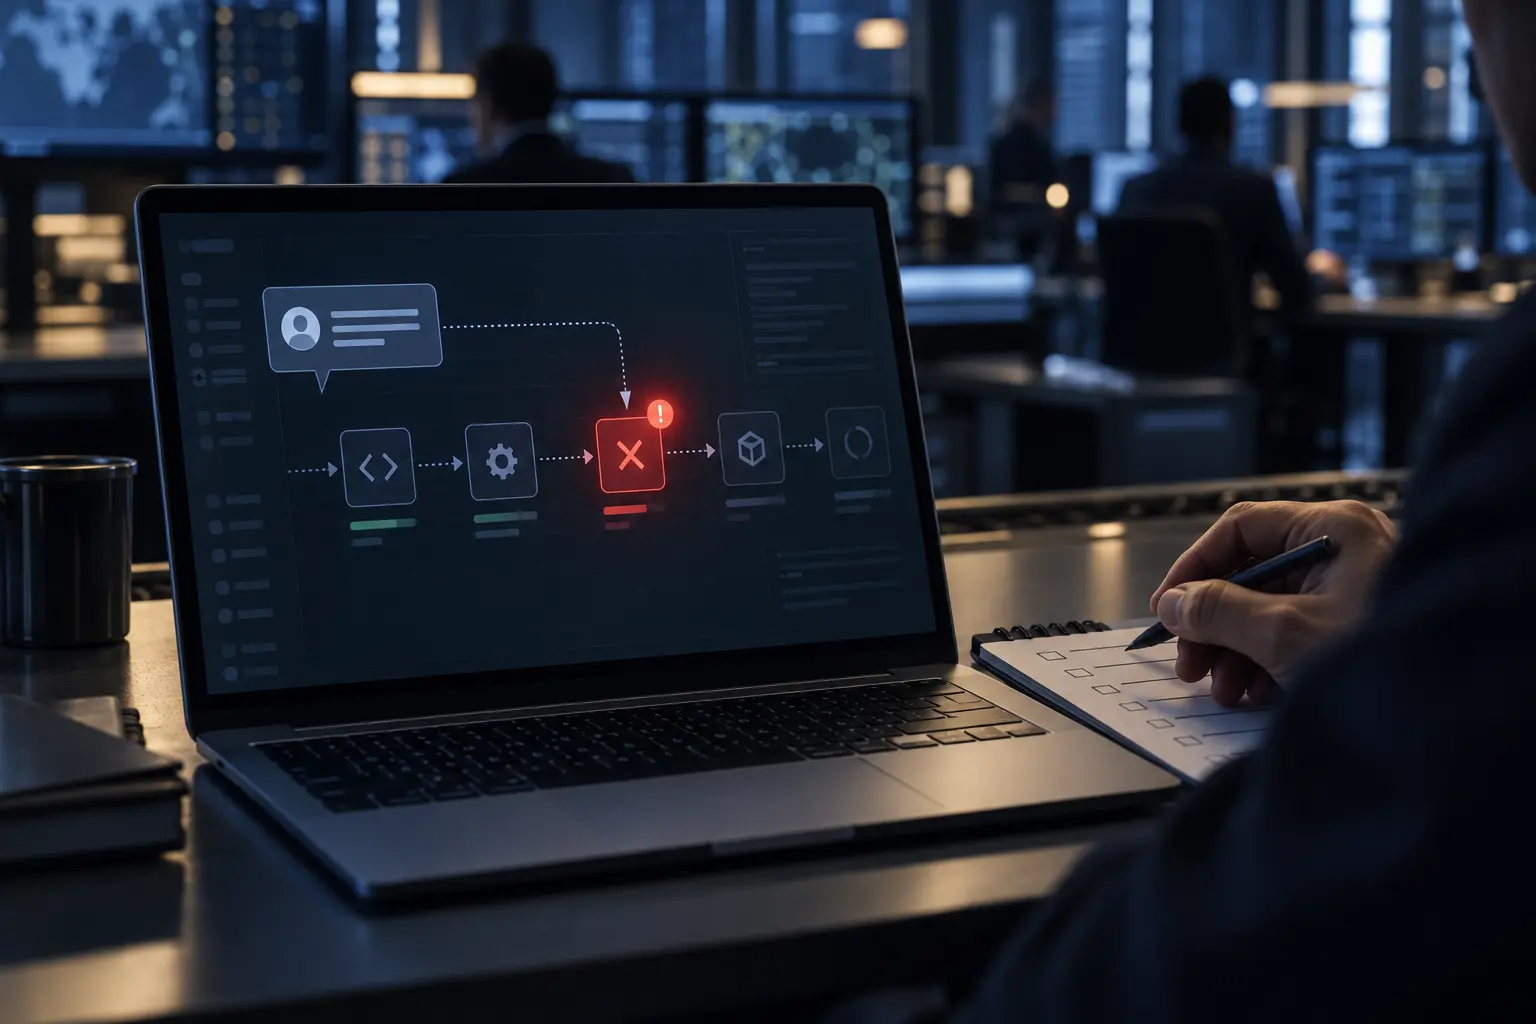
Триггером был комментарий особого формата к открытому pull request. Старый workflow GitHub Actions запускался именно на комментарий, а не на сам запрос на изменение, обходя обычную защиту от запросов неизвестных участников. Затем текст комментария попадал в параметры развертывания и этап подстановки переменных среды, где мог исполниться на сервере сборки.
ИИ не подтвердил уязвимость и не санкционировал исправление. Команды опробовали разные схемы: одна использовала цепочку из шести этапов-агентов, где каждый следующий этап оспаривал прежние выводы; другая начинала с детерминированных сканеров, а модели использовала для исследования и сортировки сигналов. В описанном случае человек проверил строки кода, повторно подтвердил наличие пути воздействия и разобрал ложные срабатывания. По отчету агенты выдавали кандидаты быстрее, чем люди могли их проверять. Польза состояла в передаче сигнала на проверку безопасности и исправление, а не в количестве машинных результатов.
Комментарий к запросу на изменение кода обычно нужен для обсуждения правки. В британском правительственном кейсе более важным триггером оказался сам комментарий: специально составленное сообщение могло запустить старый автоматизированный процесс, связанный с репозиторием, который поддерживал важную государственную цифровую услугу. Содержимое комментария попадало в параметры развертывания, а затем в этап подстановки переменных окружения. Внешний пользователь мог добиться исполнения этого ввода на сборочном сервере.
Это путь к выполнению кода, а не описание состоявшейся атаки. В июньском кейсе говорится, что проблему нашли и исправили, а признаков эксплуатации ни одной из находок в ходе проверки правительство не обнаружило. Эти утверждения нужно сохранять вместе. Отсутствие наблюдаемой эксплуатации не делает серьезную уязвимость несущественной; но нельзя называть ее взломом, если источник не нашел таких свидетельств.
Октябрьское объявление приводит отдельную, более широкую цифру: два пилота помогли выявить и устранить более 1 000 потенциальных уязвимостей в государственных системах. В нем нет общего знаменателя или сверки с 407 находками июньского кейса. Складывать эти числа нельзя. Вторая фаза, согласно объявлению, расширится на новые ведомства и модели и перейдет от публичных репозиториев к закрытым средам. Тогда граница операций включает контроль разрешений, защиту конфиденциального кода и хранение материалов проверки.
Правительство также изучает реагирование на инциденты с ИИ-агентами и порядок выявления и сообщения о серьезных происшествиях и почти-инцидентах. Это продолжающаяся работа, а не новая обязанность сообщать о событиях, введенная объявлением. Описанная уязвимость дает практический критерий: сохранить цепочку от машинной подсказки до человеческого подтверждения и утвержденного исправления, а затем зафиксировать, что признаков компрометации сервиса не нашли.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров