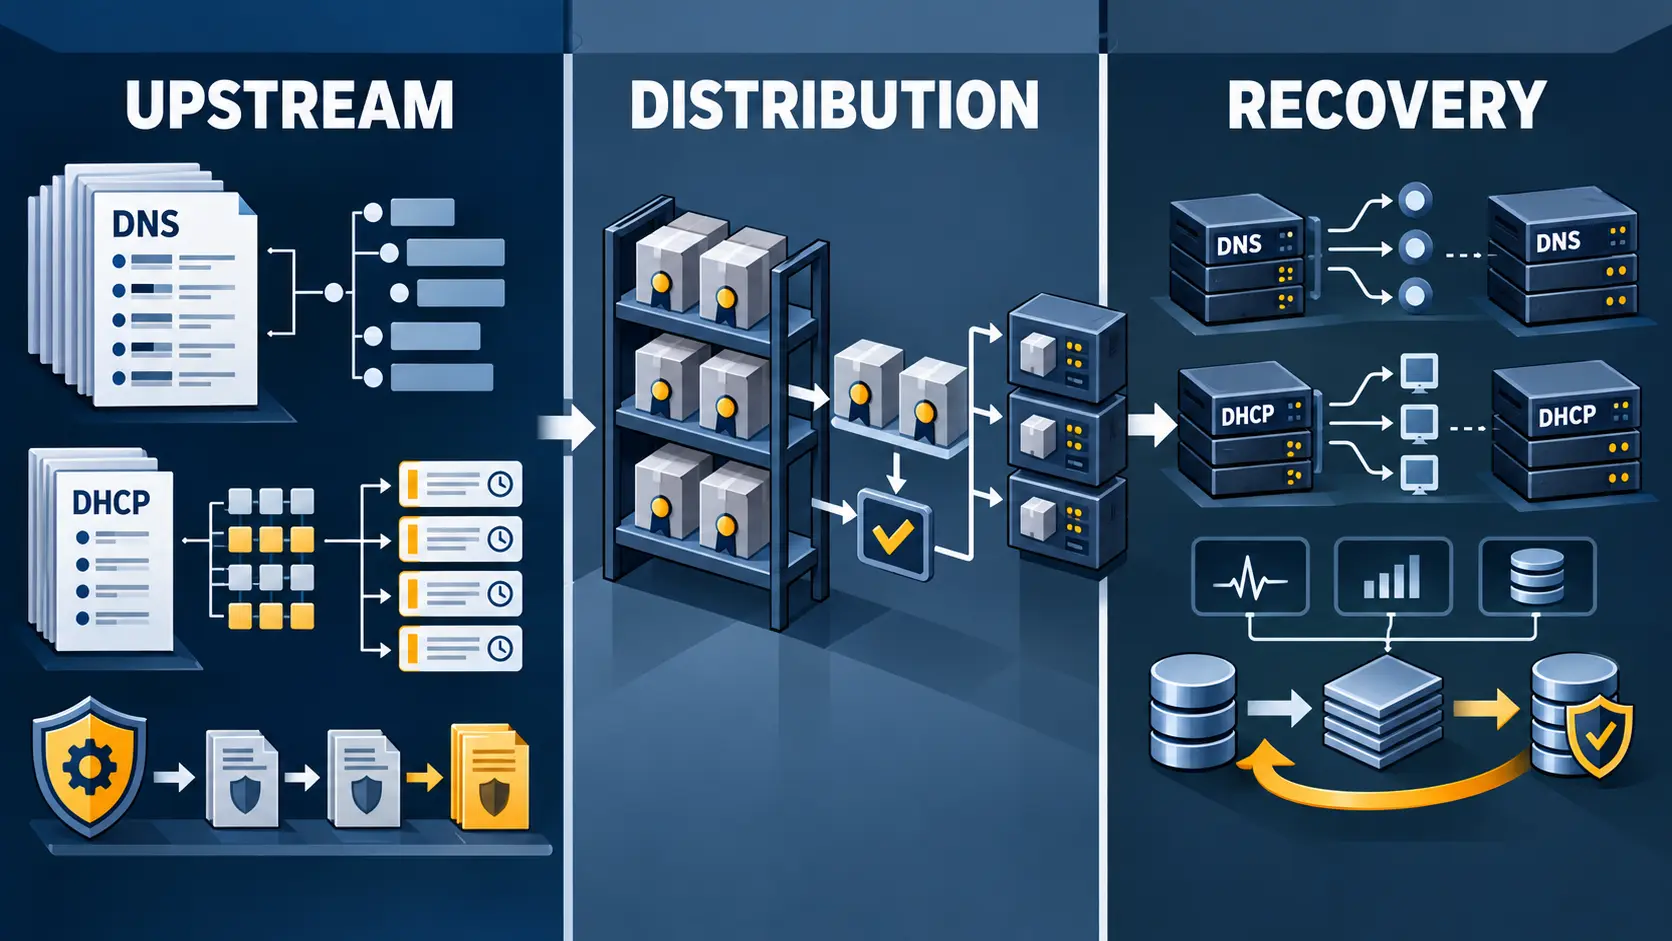
Кратко
- Kea документирован как сервер DHCPv4 и DHCPv6 с модульными расширениями, API управления, режимами высокой доступности, интеграцией с базами данных и централизованным управлением.
- Публичные материалы Netgate и OPNsense подтверждают downstream-интеграции, но не устанавливают распространённость развертываний, фактическое время переключения или экономию труда.
Что именно автоматизирует Kea
ISC описывает Kea как открытый DHCP-сервер с программными интерфейсами и расширяемой архитектурой (ISC Kea). Это важное, но ограниченное утверждение: документация показывает, какие функции предусмотрены системой, а не то, насколько часто или успешно они используются в производственной среде.
Механизм высокой доступности реализуется библиотекой libdhcp_ha. В документации указаны режимы балансировки нагрузки и горячего резерва (руководство Kea HA; репозиторий Kea). Серверы обмениваются обновлениями аренд, используют HTTP-коммуникацию и heartbeat-проверки, а конфигурация задаёт адреса партнёров, временные пороги и роли. Это создаёт координационный контур, но само по себе не является измеренной гарантией доступности: результат зависит от сети, состояния баз данных, конфигурации, процедур восстановления и внешнего мониторинга.
API — это поверхность управления, а не готовая оркестрация
Kea Control Agent предоставляет HTTP-интерфейс REST: он принимает команды JSON и передаёт их настроенным демонам Kea, но не распределяет DHCP-аренды самостоятельно (документация Control Agent). Канал управления поддерживает команды config-get, config-test, config-set и config-reload (документация control channel).
Такой набор позволяет строить рабочие процессы изменения конфигурации во время работы системы. Однако внешняя система по-прежнему должна определить желаемое состояние, проверить последовательность действий, учесть зависимости и обработать ошибку. Наличие API не доказывает существование инвентаризации, согласования изменений, контроля полномочий, отката или успешного восстановления.
Конфигурация Kea представлена структурированным JSON, а документация описывает поддерживаемые backend-механизмы (конфигурация Kea). При этом данные конфигурации, данные аренд и сведения о резервировании хостов остаются разными классами данных. Поэтому слово «централизованный» не означает автоматически единую систему желаемого состояния.
DHCP-DDNS добавляет ещё один контур зависимости
Компонент DHCP-DDNS, обычно называемый D2, может обрабатывать запросы на изменение имён, возникающие из DHCP, и автоматизировать прямые и обратные обновления DNS при наличии нужной авторизации и настроек авторитетной DNS-инфраструктуры (документация DHCP-DDNS). Это полезная автоматизация, но она расширяет и поверхность отказа: DHCP, D2, DNS, права доступа и сетевые политики должны оставаться согласованными.
Что показывают downstream-интеграции
Netgate публично объявила Kea одним из вариантов DHCP в pfSense и описала путь миграции со старой реализации ISC DHCP (объявление Netgate; документация pfSense). OPNsense также поддерживает пользовательскую документацию по Kea (документация OPNsense).
Это доказывает, что Kea вошёл в продуктовые интеграции сетевых платформ. Но такой сигнал не устанавливает, какая доля пользователей включает Kea, применяет его HA-режимы или использует DHCP-DDNS в производственной среде. Он также не даёт количественной оценки времени переключения, доступности, административной экономии или масштаба внедрения.
Граница публичного знания
Рассмотренный набор источников не выявил независимо подготовленного количественного исследования, которое устанавливало бы производственную доступность Kea, время failover, снижение административных затрат, распространённость развертываний или крупномасштабные операционные результаты (исходный код Kea). Это не доказывает, что таких данных не существует вообще. Это означает лишь, что данный публичный набор не позволяет делать такие выводы.
Чтобы перейти от доступного механизма к доказанному результату, нужны как минимум данные о числе и типах развертываний, измерениях переключения в сопоставимых условиях, ошибках конфигурации, успешности восстановления и стоимости эксплуатации. Без них Kea разумнее рассматривать как путь к операционному контролю и потенциальную зависимость платформы, а не как уже подтверждённое улучшение надёжности.
Источники
- ISC Kea
- Kea HA Quickstart Guide
- Kea HA hook library
- Kea Control Agent
- Kea control channel
- Kea configuration
- Kea DHCP-DDNS
- Kea source repository
- Netgate: Kea in pfSense
- pfSense Kea documentation
- OPNsense Kea documentation
Связанная запись: ISC — Internet Systems Consortium
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров