Кратко
- Программа публикует пройденные проверки сертификат за сертификатом и отдельно ведёт открытый список заявок в работе со статусом и датой входа в этот статус.
- Независимые лаборатории, аккредитованные NVLAP, проверяют, выполняет ли модуль набор проверяемых криптографических и связанных с безопасностью требований; программа рассматривает и утверждает каждую заявку. Это совместная структура NIST и Canadian Centre for Cyber Security.
- На трёх страницах, прочитанных 17 ноября 2026 года, не нашлось ни поля, объясняющего, почему заявка находится в данном статусе, ни числа заявок, возвращённых в лабораторию, ни причины отзыва модуля.
- Описание модуля рядом с сертификатом предоставляет поставщик, и та же страница прямо говорит, что NIST и CSE его содержание не проверяли.
Допуск по FIPS 140-3 — не украшение на стене, а ворота, перед которыми продукт стоит до выхода на рынок. Эти ворота охотно рассказывают о своих результатах: публикуют всё, что прошло, открывают поиск по каждому сертификату и ведут открытый список заявок, по которым решения ещё нет. Чего они не публикуют на трёх прочитанных мною страницах — так это причины.
Сначала о том, кому принадлежит решение. Страница программы говорит об этом без обиняков: Cryptographic Module Validation Program — совместная работа National Institute of Standards and Technology при министерстве торговли США и Canadian Centre for Cyber Security, подразделения Communications Security Establishment. Значит, допуск криптографического модуля принадлежит сразу двум структурам, американскому органу стандартизации и канадской службе радиотехнической разведки, и страница пишет это в первом абзаце, а не в сноске. National Institute of Standards and Technology — видимая половина этой конструкции; канадская половина не декоративная.
Дальше — о том, кто работает. Та же страница делит задачу: Cryptographic and Security Testing Laboratories проверяют, что каждый модуль выполняет набор проверяемых криптографических и связанных с безопасностью требований; каждую заявку этих лабораторий рассматривает и утверждает программа; а сама лаборатория — независимая, аккредитованная NVLAP. Проверка у лаборатории, признание у программы, разрешение на проверку — у третьей стороны. Поставщика в этой цепочке нет, и в этом вся её ценность.
Теперь о пройденной стороне. Поиск валидированных модулей описывает себя как доступ к официальной информации о валидации всех криптографических модулей, прошедших проверку и валидацию в программе, и запись сертификата несёт на удивление много: ссылки на валидацию алгоритмов в CAVP, политики безопасности, изображения оригинальных сертификатов или отсылки к сводным спискам, ссылки на продукты, если поставщик их дал. У статусов есть прямые последствия. Сертификат, помеченный как отозванный, означает, что валидация больше не действует и на неё нельзя ссылаться для подтверждения соответствия стандартам серии 140. Сертификат, помеченный как исторический, означает, что федеральным агентствам не следует включать его в новые системы, но для унаследованных систем его можно закупать. Одна строка, которая связывает федеральные агентства: это не примечание к сертификату, это его практическая суть.
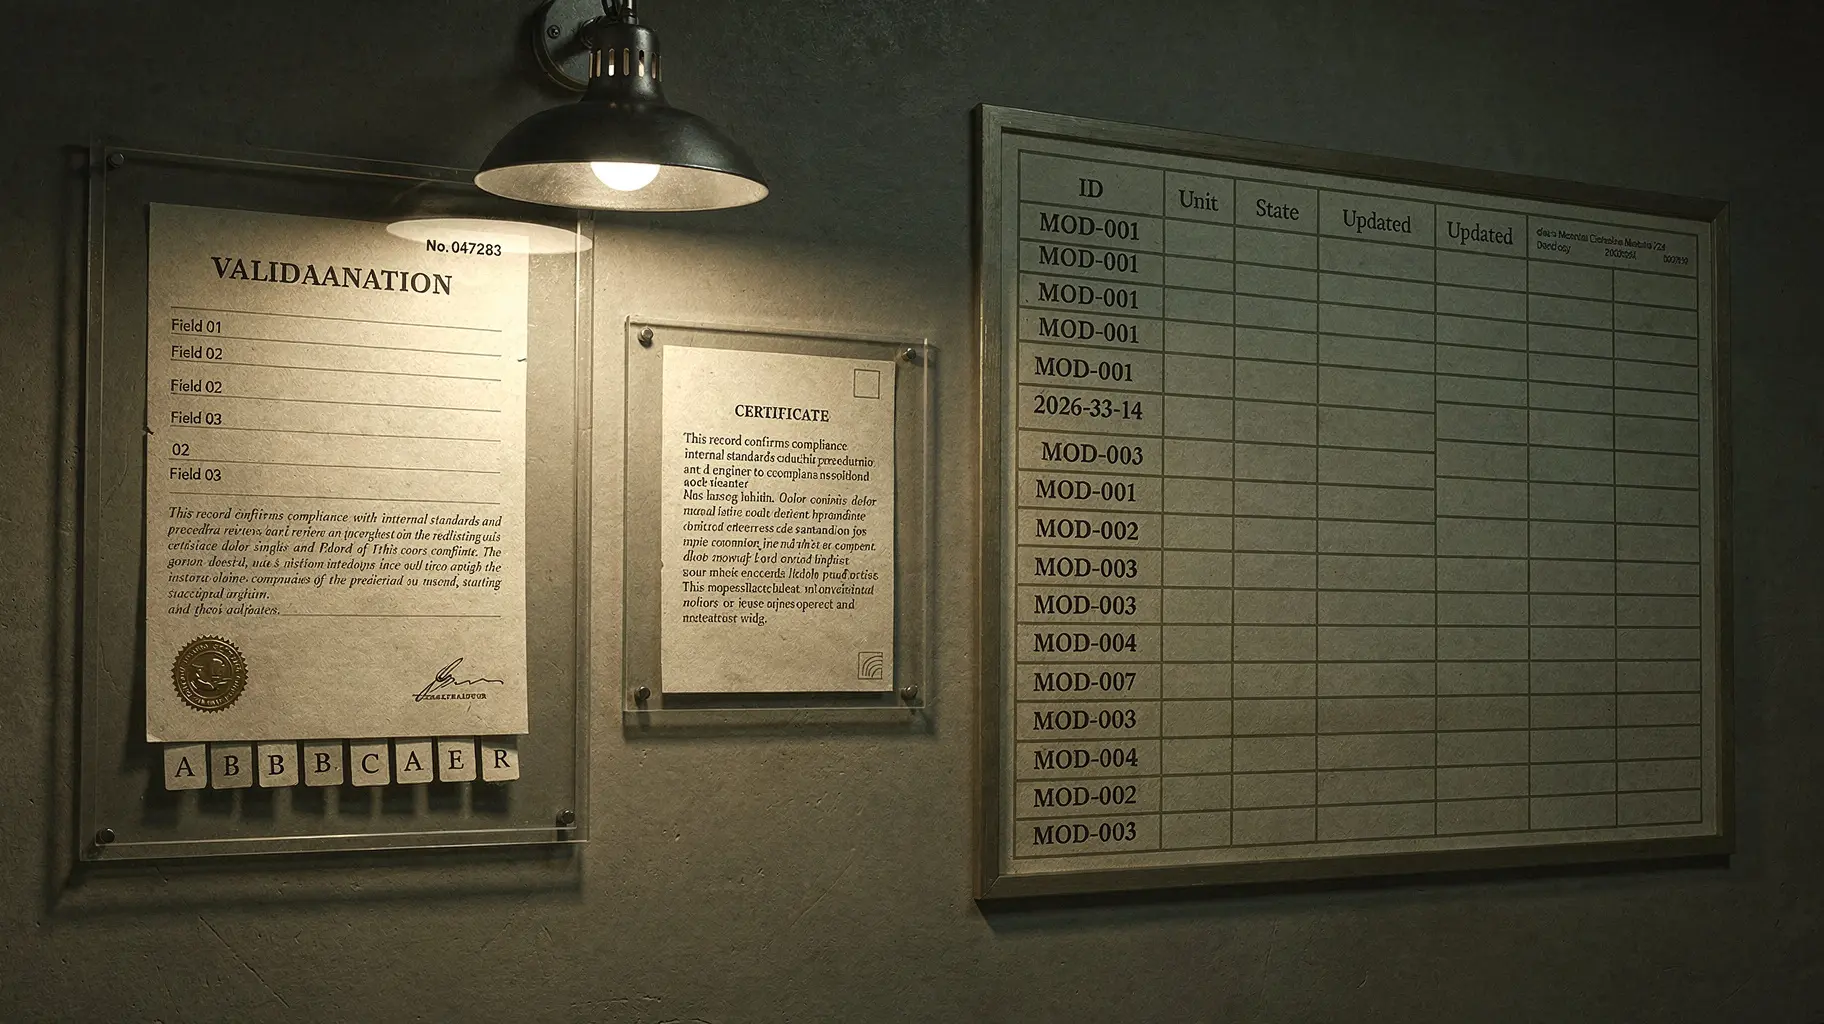
И промежуточная сторона — та, что отменяет привычную версию истории. Список модулей в работе содержит модули, с которыми программа работает сейчас, и говорит, что даёт некоторую детализацию о том, у какой стороны ход. Затем идёт фраза, на которой стоит этот материал: по каждой заявке указаны статус и дата, когда она в этот статус вошла.
Это значит, что провал не невидим. Заявка, вернувшаяся в лабораторию на доработку, остаётся позицией на публичном табло, с датой, на виду у конкурентов и клиентов, и любой может посчитать, сколько дней дело лежит на одном месте. Такого многие ворота доступа на рынок не делают. Если претензия была в том, что ворота скрывают заминки, то они их не скрывают: публикуют приёмную, стол, за которым лежит каждая папка, и время ожидания.
Чего они не публикуют — так это объяснения. На трёх страницах в том виде, в каком они дошли до меня 17 ноября 2026 года — страница программы, страница валидированных модулей и список в работе — не нашлось ни поля, ни утверждения о том, почему заявка находится в определённом статусе, сколько заявок вернули в лабораторию и почему отозвали модуль. Статус говорит, где лежит папка. Он не говорит, что в ней нашли. Провалилась реализация, слабой оказалась доказательная база, лаборатория и программа разошлись в трактовке требования, или поставщик просто год собирал ответ — снаружи эти случаи неотличимы. И они не равнозначны.
Один — факт безопасности о продукте, другой — факт календаря о компании.
Остаётся один абзац, который покупатель действительно читает. На той же странице, что обещает официальную информацию о валидации, программа сообщает: описания модулей предоставлены поставщиками, и их содержание не проверялось на точность ни NIST, ни CSE. Сложите обе половины — и запись перекашивается очень точно. Вывод независим: лаборатория проверяет, программа утверждает, два органа владеют решением совместно. Описание проверенного объекта — абзац поставщика, опубликованный с прямым указанием, что ни один из двух органов его не проверял.
Кто верит сертификату и пробегает глазами описание, доверяет двум разным авторам одновременно, и на шов его не выводят.
Две границы обязательны. Первая: я читал страницы программы, а не стандарт за ними и ни одной отдельной записи каталога, ни одной отдельной заявки из списков. Значит, здесь нет суждений о конкретном модуле, поставщике или лаборатории. Вторая: ни текст FIPS 140-3, ни текст любого руководства по реализации мне не достались. Поэтому здесь не сказано, что стандарт требует от модуля, как назначается уровень безопасности и что регулирует руководство. Также нет ни пошлин, ни сроков, ни размера очереди, ни числа сертификатов, ни какого-либо решения о применении мер или приостановки аккредитации.
Что этот материал добавляет к уже опубликованному. Поиск по нашему архиву по запросу «NIST» 17 ноября 2026 года с ограничением 30 выдал материалы о идентичности агентов в DevSecOps, два текста об O-RAN, IR 8613 о мультиоблаке, IR 8587 об отзыве токенов, о безопасности операционных технологий, историю службы времени NIST и пять элементов CSF, а также другие не относящиеся к делу строки. Ни одна из этих строк не касается валидации по FIPS 140-3 или Cryptographic Module Validation Program. Карточка справочника по этой структуре насчитывает десять прежних статей; об остальных я ничего не утверждаю.
Вывод не в том, что ворота продажны и что лаборатории проверяют небрежно. Вывод в том, что эти ворота публикуют своё решение и его дату и оставляют причину за пределами страницы: задокументированные ворота с непроверенным повествовательным слоем.
Обзор для участников
Читать полный обзор тенденции
Участники читают полный обзор с примечаниями к источникам за каждым выводом.
Стратегическое сообщество
Ежедневный брифинг на вашем языке, основанный на изменениях, которые мы проверили.
Вступить за USD 20 в месяцОтменить можно в любое время.
Подать заявку в Альянс лидеров
Участники также получают всю библиотеку исследований, ежедневную сводку по сетям, за которыми следят, и закрытый форум.